Le mois de décembre approche à grands pas, ce qui signifie que cette période de l’année revient bientôt, celle où l’enthousiasme et la joie emplissent nos cœurs, et les cocktails nos estomacs. Oui, AWS re:Invent approche à grands pas…
60 000 personnes issues de tous les secteurs d’activité, exerçant des fonctions variées et venant de toutes les régions du monde devraient converger vers Las Vegas pour une semaine placée sous le signe de l’innovation, de la formation et de la collaboration autour d’AWS. Et puisque les stratégies cloud sont comparables aux flocons de neige hivernaux — elles sont toutes différentes —, cela correspond probablement à 60 000 motivations de participation toutes légèrement différentes. Cela dit, lorsque j’échange avec des clients au sujet de leurs projets cloud, je constate que la grande majorité d’entre eux poursuivent un ou plusieurs des trois objectifs courants suivants :
1. Migrer – « Nous migrons nos applications vers le cloud et les modernisons »
2. Développer – « Nous développons de nouvelles applications nativement dans le cloud »
3. Sécuriser – « Nous cherchons à protéger nos applications cloud et notre environnement »
Cela ne vous apprend probablement rien de révolutionnaire. Oui, les applications migrent. Oui, de nouvelles applications cloud sont développées. Et oui, la sécurité est importante. Mais quel est le rapport avec F5 et comment pouvons-nous vous aider à atteindre ces objectifs ? Examinons cela de plus près.
1) Migrez avec F5 :
Pour les équipes chargées de l’exploitation quotidienne des applications du centre de données d’une entreprise, le mot « migration » n’est probablement pas celui qu’elles souhaitent entendre très souvent. La tâche consistant à déraciner des applications qui, dans la plupart des cas, sont restées en sommeil pendant des années, puis à les transférer vers une nouvelle plateforme dans un environnement cloud, ne figure sans doute pas en tête de leurs priorités. Déplacer une application vers le cloud, reconfigurer l’infrastructure réseau qui la prend en charge et lui adjoindre des services applicatifs peu familiers est loin d’être une tâche aisée.
Les migrations d’applications peuvent toutefois être simplifiées. En transférant également une composante essentielle du réseau de support d’une application — ses services applicatifs —, vous pouvez réduire l’impact opérationnel et la courbe d’apprentissage liés à l’adoption de nouveaux outils et services, tout en réutilisant les configurations, les politiques et les iRules existantes. L’analogie que j’emploie parfois consiste à atténuer la difficulté du premier jour de votre enfant à l’école maternelle en l’autorisant à emporter sa couverture élimée — car vous savez qu’il risque de passer un très mauvais moment sans elle. Les services applicatifs F5 peuvent jouer le rôle de cette couverture rassurante, quelle que soit la destination vers laquelle vous migrez vos applications, puisqu’ils sont totalement indépendants du cloud. Vous pouvez ainsi utiliser exactement le même ensemble de services pour prendre en charge vos applications où qu’elles se trouvent, comme l’illustre le schéma ci-dessous :
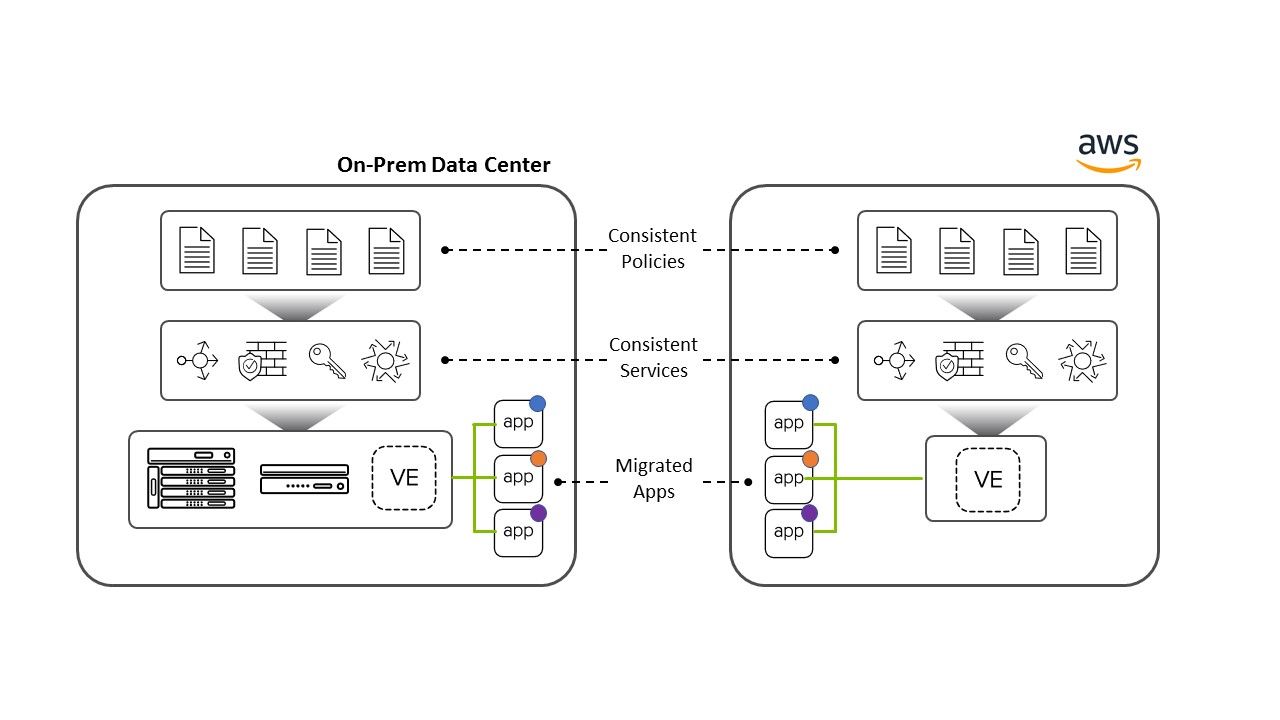
Vous trouverez plus d’informations sur l’importance de la cohérence des politiques lors de la migration d’applications ici.
2) Compiler avec F5 :
Dans l’économie des applications actuelle, je ne saurais trop insister sur le rôle crucial que jouent vos applications dans la réussite de votre entreprise. On dit qu’il suffit d’un dixième de seconde pour se faire une impression de quelqu’un — et il en va de même pour les applications. Dans l’intérêt de votre entreprise, il est donc essentiel d’offrir une expérience utilisateur irréprochable, sous peine de perdre des clients et des revenus. Pour concevoir, déployer et proposer des applications de qualité, deux éléments sont nécessaires :
- Développement et déploiement rapides et innovants d’applications
- Des performances applicatives inégalées, soutenues par une sécurité complète
En tant que leader des services applicatifs, F5 vous offre ce deuxième avantage. Grâce à notre engagement constant à améliorer la façon dont nos services sont utilisés, mis en œuvre et gérés, vos équipes DevOps et AppDev peuvent désormais consacrer davantage de temps à la création d’applications exceptionnelles et beaucoup moins à la gestion et au déploiement des services. F5 vous offre une grande liberté de choix grâce à des solutions axées sur le cloud, notamment des technologies open source (NGINX) et SaaS (F5 Cloud Services) aussi rapides et agiles que vos processus DevOps, qui s’appuient sur des API déclaratives pour s’intégrer aux outils de CI/CD et d’automatisation que vous connaissez le mieux. Ainsi, que vous utilisiez AWS EKS et une architecture de microservices comme éléments constitutifs du prochain Fortnite, ou que vous remaniiez une application existante pour lui ajouter des fonctionnalités modernes, vous disposerez des processus et des services nécessaires pour le faire rapidement et en toute sécurité. Cela vous intéresse ? Découvrez plus en détail comment F5 permet l’intégration aux pipelines CI/CD, la mise en place de l’entrée des conteneurs et l’automatisation de l’insertion des services applicatifs.
3) Sécurisez avec F5 :
Ce n’est un secret pour personne : AWS fait un travail remarquable pour sécuriser son infrastructure cloud physique et son réseau principal. Toutefois, ces mesures de sécurité ne protègent guère vos applications et vos données, car la protection de la couche applicative sur AWS reste entièrement sous votre responsabilité. Protéger vos applications contre les menaces sophistiquées de couche 7 devient de plus en plus difficile à mesure qu’elles se multiplient et créent de nouveaux points d’entrée, tandis que les développeurs déploient les applications à un rythme toujours plus soutenu, souvent sans respecter les exigences de sécurité et de conformité. Sans surprise, il devient alors presque impossible de garantir que chaque application est mise en production avec les contrôles de sécurité appropriés.
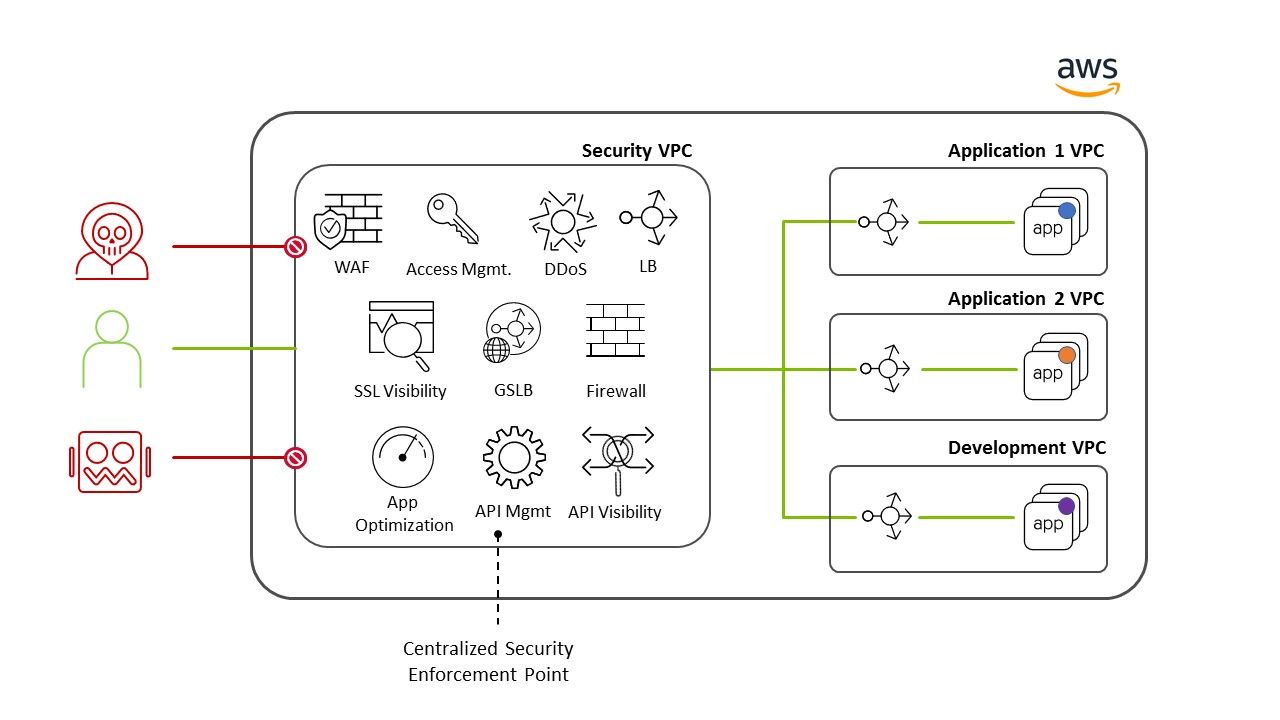
En confiant à F5 la sécurité de vos applications et de votre réseau sur AWS, vous réalisez un investissement stratégique qui protégera l’ensemble de votre portefeuille d’applications contre les menaces connues, émergentes et futures. Que vous soyez la cible d’attaques par injection, de botnets automatisés ou d’attaques par déni de service paralysant vos ressources, vous aurez l’assurance que F5 détectera et neutralisera la menace, puis la consignera et la signalera afin de permettre une analyse approfondie. En outre, l’ajout d’un point centralisé d’application des règles de sécurité au cœur de votre réseau cloud vous permettra d’appliquer des politiques de sécurité cohérentes à chaque application, tout en donnant aux développeurs les moyens d’innover en toute sécurité à la périphérie du réseau et en les aidant à gagner en rapidité et en agilité.
F5 et AWS : une collaboration stratégique au service de votre croissance
Depuis le début de notre partenariat avec AWS il y a plus de cinq ans, nous mettons tout en œuvre pour garantir la réussite de nos clients communs dans leurs projets cloud. Au cours de cette période, en étroite collaboration avec AWS, nous avons lancé F5 Cloud Services (notre plateforme SaaS s’appuyant sur AWS SaaS Factory), les règles WAF de F5 pour AWS WAF, ainsi que plusieurs intégrations avec des services natifs AWS, notamment CloudFormation et Transit Gateway. Forts de ces initiatives, nous avons également récemment annoncé un accord de collaboration stratégique avec AWS afin de permettre aux clients de mieux tirer parti des services SaaS et cloud natifs de F5 pour migrer, développer et sécuriser des applications sur AWS, tout en accélérant les futures innovations conjointes. Il va sans dire que F5 et AWS forment une alliance sur laquelle vous pouvez compter pour répondre à vos besoins cloud actuels, déjà identifiés, comme à ceux encore inconnus qui se présenteront à l’avenir.
Enfin, si l’un des sujets évoqués ci-dessus a éveillé votre intérêt, n’hésitez pas à passer sur notre stand (n° 2437) à AWS re:Invent pour échanger avec nos experts ! Et si vous souhaitez découvrir directement le retour d’expérience de l’un de nos clients sur F5 sur AWS, Bryan Yamanaka et Kolby Allen de Zipwhip se joindront à Lori MacVittie de F5 pour raconter leur parcours de migration : Comment une croissance rapide a accéléré la migration de Zipwhip vers AWS
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.