BIG-IP Container Ingress Services
Améliorez l’évolutivité, la fiabilité, la redondance et la simplicité d’administration grâce à un processus entièrement automatisé.
Activez des services applicatifs avancés dans l’ensemble de votre environnement de conteneurs
Exploitez les environnements conteneurisés pour gagner en rapidité et en agilité
F5 Container Ingress Controller pour Kubernetes ou OpenShift offre une administration déclarative et hautement évolutive de F5 BIG-IP, accélérant ainsi le développement grâce à des processus entièrement automatisés sans intervention manuelle, à la réduction des erreurs par programmation et à l’extensibilité.
- Services applicatifs dynamiques pour les PaaS et les conteneurs - Intégrez-les à des environnements de conteneurs tels que Kubernetes et à des systèmes de conteneurs PaaS tels que RedHat OpenShift afin de gérer les services applicatifs conteneurisés.
- Découverte d’événements en libre-service et automatisée - Permettez la sélection en libre-service du routage HTTP Ingress et des services applicatifs en vous abonnant à des événements afin de configurer automatiquement les services de performance, de routage et de sécurité sur BIG-IP.
- Évolutivité et sécurité grâce à l’insertion de services applicatifs - Intégrez la plateforme BIG-IP pour faire évoluer les applications afin d’assurer leur disponibilité et permettre l’insertion de services applicatifs. Intégrez également le système BIG-IP et NGINX pour l’équilibrage de charge du trafic entrant.
Déploiement plus rapide et visibilité de bout en bout
Accélérez les déploiements grâce à des modèles BIG-IP prédéfinis et à la prise en charge de l’extension Application Services 3. Bénéficiez d’une visibilité, d’une observabilité et de capacités d’analyse grâce à l’exportation des flux de données vers des solutions tierces, afin de résoudre rapidement les anomalies et d’obtenir des statistiques à la demande.
- Modèles prédéfinis - Configurez les intégrations PaaS et de conteneurs à l’aide de modèles standardisés afin d’appliquer des politiques cohérentes aux architectures d’applications établies comme émergentes.
- Visibilité et observabilité complètes - Un riche ensemble de statistiques L4 à L7 sur l’ensemble du trafic des conteneurs, qui améliore la compréhension des applications grâce à l’exportation de flux de données vers des plateformes d’analyse telles que Splunk.
- Réseau de cluster - Intégration transparente aux technologies de réseau superposé telles qu’OpenShift SDN, Flannel VXLAN et Host-GW, ainsi que Calico, pour une mise en réseau rapide du cluster.
F5 Ingress Link — sécurité, disponibilité et performances
F5 IngressLink associe BIG-IP, Container Ingress Services (CIS) et NGINX Ingress Controller afin de fournir des services applicatifs unifiés pour les applications modernes en constante évolution dans les environnements Kubernetes. F5 IngressLink est une solution à deux niveaux qui utilise des dispositifs BIG-IP à l’extérieur du cluster Kubernetes (en périphérie) et plusieurs instances de NGINX Ingress Controller au sein du cluster.
- Configuration et état partagés - La configuration et l’état sont automatiquement partagés entre les couches BIG-IP, CIS et NGINX par la ressource F5 IngressLink.
- Sécurisation des applications conteneurisées - Les services applicatifs sont alignés sur les pratiques DevOps et évoluent au rythme des exigences de développement et de déploiement des applications.
- Coordination automatisée - IngressLink gère la coordination entre les équipes NetOps BIG-IP et DevOps NGINX, réduisant ainsi les délais et les erreurs.
Présentation du produit
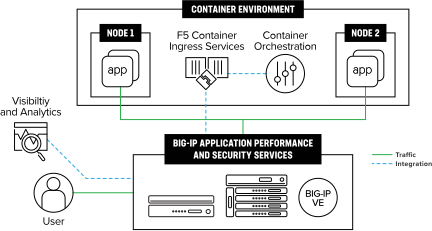
Utilisez les outils natifs de Kubernetes ou d’OpenShift
F5 BIG-IP Container Ingress Services (CIS) vous permet de gérer votre appareil F5 BIG-IP depuis Kubernetes ou OpenShift à l’aide de l’interface de ligne de commande ou de l’API native de l’un ou l’autre environnement. CIS est un connecteur cloud natif qui permet d’utiliser Kubernetes ou OpenShift comme plateforme d’orchestration de BIG-IP. CIS surveille l’API Kubernetes afin de détecter les ressources spécialement formatées et met à jour la configuration du système BIG-IP en conséquence.
Sur Kubernetes
L’installation de CIS repose sur les ressources (par exemple : ConfigMap, Ingress, Routes et CRD) utilisées par le client pour exposer les services Kubernetes.
OpenShift
Red Hat OpenShift est la plateforme Kubernetes qui fournit une base pour les déploiements sur site, hybrides et multicloud.
Fonctionnalités principales
Services pour les applications conteneurisées
Contrôle du trafic entrant pour les services applicatifs de routage HTTP, d’équilibrage de charge, de sécurité et de programmabilité dans les environnements conteneurisés.
Démarrez et arrêtez vos services en quelques secondes
Accélérez le déploiement des services applicatifs dans des environnements conteneurisés.
Adaptez la capacité et sécurisez en fonction des événements
Abonnez-vous aux événements des conteneurs pour faire évoluer et sécuriser automatiquement vos applications.
Modèles prédéfinis et charts préconfigurés
Simplifiez la gestion des politiques grâce à des modèles standardisés. Utilisez des charts Helm pour assurer la reproductibilité des déploiements Kubernetes.
Tests A/B et déploiements blue/green
Prenez en charge les déploiements bleu/vert de plusieurs versions d’applications en production, ainsi que la gestion du trafic A/B dans les environnements de développement et de test.
Associer des politiques et des profils existants aux routes OpenShift
Bénéficiez d’une flexibilité et d’une facilité d’utilisation accrues lors des configurations en utilisant des stratégies et des profils préexistants pour les routes OpenShift.
Utilisez les ressources personnalisées F5 BIG-IP pour simplifier le déploiement d’Ingress
Améliorez l’expérience utilisateur et la productivité en évitant la prolifération des annotations dans les services Ingress et Route.
Des services applicatifs unifiés et harmonisés au rythme du DevOps
Permet aux équipes DevOps de déployer rapidement des applications sécurisées et hautement performantes en utilisant CIS et NGINX avec F5 IngressLink.
Prise en charge des plateformes et intégrations
Gérer BIG-IP depuis Kubernetes ou OpenShift
Gérer BIG-IP depuis Kubernetes ou OpenShift
F5 BIG-IP Container Ingress Services (CIS) vous permet de gérer votre appareil F5 BIG-IP depuis Kubernetes ou OpenShift à l’aide de l’interface de ligne de commande ou de l’API native de l’un ou l’autre environnement.
Partenaire de conteneurs certifié Red Hat
Partenaire de conteneurs certifié Red Hat
F5 Container Ingress Services (CIS) pour OpenShift
Ressources
À LA UNE
L’état de la stratégie applicative en 2026
À mesure que la transformation numérique s’accélère, les objectifs informatiques et commerciaux convergent, faisant de plus en plus passer la technologie d’un rôle de soutien à une place centrale au sein de l’entreprise.
Lire le rapportFiches techniques
Intégration des services d’application dynamiques pour les environnements conteneurisés ›