La visibilité — ou son absence — est aujourd’hui un problème fréquemment déploré dans tous les domaines de l’exploitation et du développement. Les développeurs regrettent de ne pas pouvoir observer les performances des applications une fois celles-ci déployées dans les limbes de la « production », que ce soit sur site ou dans un cloud public. Les équipes opérationnelles de tous horizons — infrastructure, réseau ou sécurité — déplorent quant à elles leur incapacité à scruter les moindres recoins du trafic applicatif pour y déceler les signes d’une attaque.
La visibilité, au sens où ce terme est employé dans le domaine de la sécurité, passe nécessairement par le déploiement de services réseau et applicatifs placés logiquement en amont de l’application. Cette pratique s’est imposée pour de nombreuses raisons, mais le fait est qu’une application ne dispose pas du contexte nécessaire pour détecter de nombreuses formes d’attaque. En effet, les piles applicatives limitent les développeurs aux informations disponibles pour chaque connexion. Cette isolation constitue en soi une mesure de sécurité, car elle empêche un acteur malveillant utilisant une connexion d’accéder à un utilisateur légitime sur une autre connexion.
Mais cette restriction limite la capacité de l’application — et de sa plateforme — à comprendre les connexions et le trafic applicatif dans leur contexte. En transférant cette responsabilité en amont — devant l’application —, les services réseau et applicatifs peuvent évaluer chaque connexion et sa charge utile au regard de l’ensemble des connexions et des charges utiles échangées avec cette application.
Il est important d’en prendre conscience lorsque nous cherchons à faire face à la menace croissante des attaques DoS au niveau de la couche applicative.
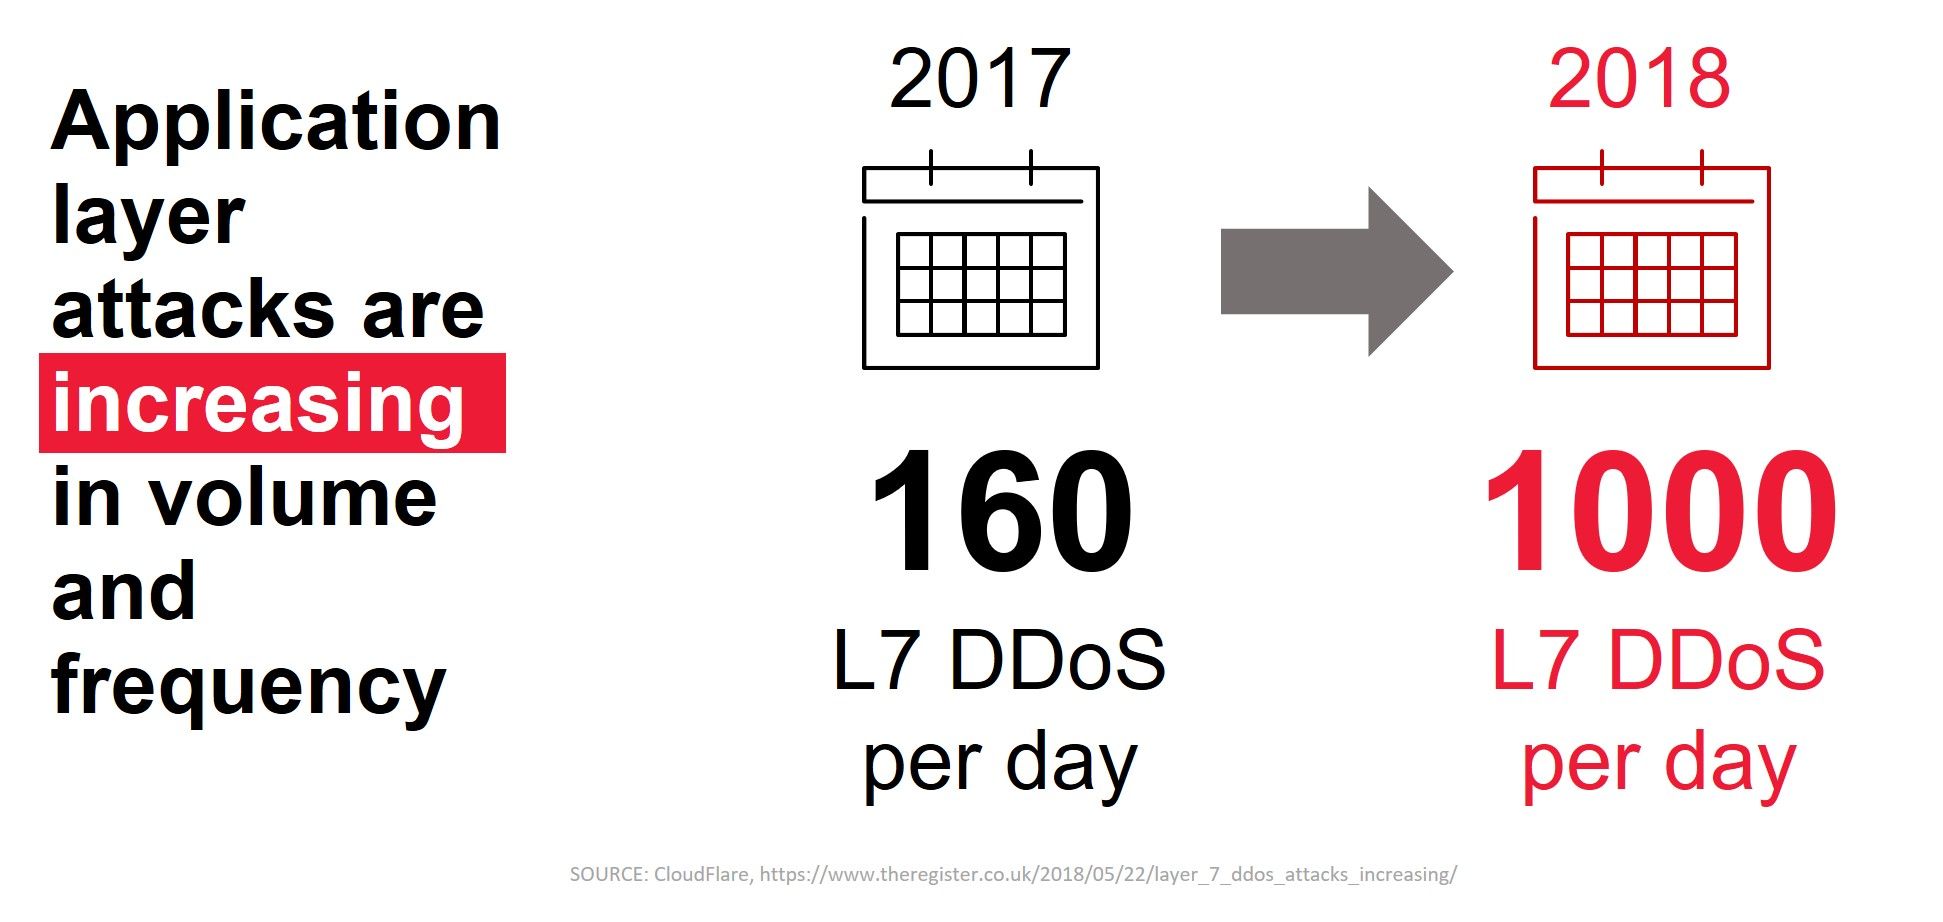
Il est préoccupant de constater que ces attaques visant la couche applicative augmentent en volume et en fréquence. Il est encore plus inquiétant de savoir que 43 % des attaques DoS visant la couche applicative parviennent à échapper aux systèmes de détection fondés sur les signatures et la réputation. Les signatures statiques deviennent rapidement obsolètes face à l’évolution rapide de la capacité des acteurs malveillants à personnaliser leurs attaques et à cibler des applications spécifiques.
Les signatures statiques sont comparables aux vaccins contre la grippe. Ces vaccins sont conçus pour protéger contre une souche particulière de la grippe, sur la base de l’expérience acquise avec le virus. Il s’agit essentiellement d’une signature biologique permettant d’identifier un virus précis. Elle ne permet pas d’identifier une nouvelle souche de ce même virus, ce qui nous expose à un nouvel épisode grippal.
Les acteurs malveillants sont aussi habiles qu’un virus de la grippe pour s’adapter et évoluer afin d’échapper à la détection et à l’élimination. Pour relever ce défi, nous devons être en mesure de les identifier en fonction de leur comportement plutôt que d’une signature spécifique. Pour y parvenir, nous avons besoin de visibilité et du contexte qu’elle peut nous apporter.
Protection comportementale contre les attaques DoS de couche 7
En substance, la protection comportementale contre les attaques DoS de couche 7 est comparable à un vaccin contre la grippe capable de détecter le virus responsable en se fondant sur son comportement plutôt que sur sa composition réelle. Cette capacité est particulièrement importante au niveau de la couche 7 (application), car ces attaques ne sont pas uniquement volumétriques. Certaines visent simplement à monopoliser les connexions et à épuiser la capacité de l’application à servir les utilisateurs légitimes, les privant ainsi de service. D’autres sont plus subtiles et tentent de concevoir des requêtes qui provoquent le plantage de l’application et une interruption de service.
La détection des différentes variantes d’attaques DoS de couche 7 nécessite de pouvoir évaluer chaque requête au regard de ce qui est considéré comme normal. Mais le simple fait de définir un comportement « normal » revient à créer une signature. Ce qui est normal pour une application à très grande échelle reposant sur des API ne l’est pas pour une application web utilisée par une seule unité opérationnelle ou un seul service.
Ainsi, la première étape consiste à déterminer ce qui est « normal ». La protection comportementale contre les attaques DoS y parvient en recueillant des informations spécifiques dans chaque paquet qui transite par le système. Ces informations sont extraites des données réseau, de transport et applicatives. Une référence est établie à partir d’éléments tels que les attributs ou les tailles habituels des en-têtes, la charge normale du serveur, ou encore les temps de réponse et la latence habituels. À l’aide d’un modèle statistique, le système calcule un seuil de normalité pour ces valeurs à partir de milliers d’observations effectuées chaque seconde.
Lorsque l’application montre des signes de saturation, tels qu’une dégradation des performances ou une charge élevée, le système passe en « mode attaque ». Dans ce mode, plusieurs actions sont déclenchées :
- La limitation du débit commence pendant qu’une signature dynamique est créée à partir des anomalies détectées.
- Selon vos paramètres, la nouvelle signature personnalisée peut attendre votre approbation ou activer automatiquement les mesures d’atténuation.
- Vous pouvez personnaliser davantage le fonctionnement de l’atténuation des attaques lorsque le trafic correspond à la nouvelle signature.
- Conservateur – bloquer uniquement les menaces connues
- Standard – bloque uniquement les requêtes malveillantes connues, sauf si la charge du serveur est trop élevée ; dans ce cas, limite le débit de l’ensemble du trafic pendant l’attaque
- Agressif – limite automatiquement le débit de l’ensemble du trafic si nécessaire afin de préserver le bon fonctionnement du serveur
- Une fois que la signature dynamique a fonctionné suffisamment longtemps pour identifier la source de l’attaque, l’atténuation passe de la limitation du débit au blocage au niveau de la couche 3.
Ce processus consiste notamment à s’assurer que le chevauchement des caractéristiques avec les « bons flux » est inférieur à 5 % afin d’éviter les faux négatifs. Une fois que l’application fonctionne de nouveau normalement, le système peut relâcher les mesures de protection.
L’avantage de la protection comportementale contre les attaques DoS de couche 7 réside dans sa capacité à apprendre en permanence ce qui constitue un comportement normal et à identifier ce qui ne l’est pas. Elle peut ainsi détecter les attaques de couche 7 inédites ou dérivées d’attaques antérieures, que les systèmes statiques basés sur des signatures ne repéreront qu’après leur mise à jour.
L’analyse comportementale est rendue possible par des modèles de machine learning très ciblés. Ces modèles permettent à la protection des applications d’évoluer en temps réel, offrant ainsi l’agilité dont le secteur de la sécurité a cruellement besoin pour rester à la hauteur des enjeux actuels. Les acteurs malveillants ajustent et modifient constamment leurs attaques pour échapper à la détection. Pour mieux protéger les applications, les services de sécurité doivent revoir leurs hypothèses et tenir compte du contexte de l’environnement dans lequel ils opèrent. Il n’est tout simplement pas raisonnable de demander aux professionnels de la sécurité de définir des seuils pour chaque application du portefeuille de l’entreprise.
À mesure que la charge pesant sur les équipes de sécurité et d’exploitation augmente avec l’ajout de nouvelles applications et de nouveaux environnements, il est important de transférer autant que possible cette charge des personnes vers la technologie. La protection comportementale contre les attaques DoS intégrée à un WAF avancé est l’un des moyens de mettre les machines à contribution à votre service, plutôt que de les laisser jouer contre vous.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.