Lorsque F5 Networks a été fondée il y a 20 ans, le monde était bien différent. En février 1996, le Premier ministre John Major avait encore un an à passer au pouvoir, Oasis se hissait à la première place avec « Don’t Look Back in Anger » et Gareth Southgate était encore réputé pour son efficacité sur penalty.
Le monde de la technologie semble tout aussi étranger. Windows 95 venait de devenir la première véritable interface informatique grand public au monde, tandis que le téléphone mobile à clapet Motorola StarTAC était lancé et s’écoulait à 60 millions d’exemplaires. Parallèlement, les applications professionnelles étaient encore d’imposants logiciels exécutés dans de vastes centres de données, le tout pour permettre à un nombre relativement restreint de personnes de travailler plus efficacement.
Notre rapport 2016 sur l’état de la fourniture d’applications souligne à quel point l’informatique d’entreprise a évolué. Les applications sont désormais le moteur des organisations : elles permettent aux employés d’être plus performants, alors qu’ils y accèdent chaque mois depuis davantage de lieux et sur un nombre croissant d’appareils. Comme le montrent les résultats, cette tendance ne devrait pas ralentir de sitôt, entraînant de nouveaux défis que les entreprises et les sociétés informatiques devront relever.
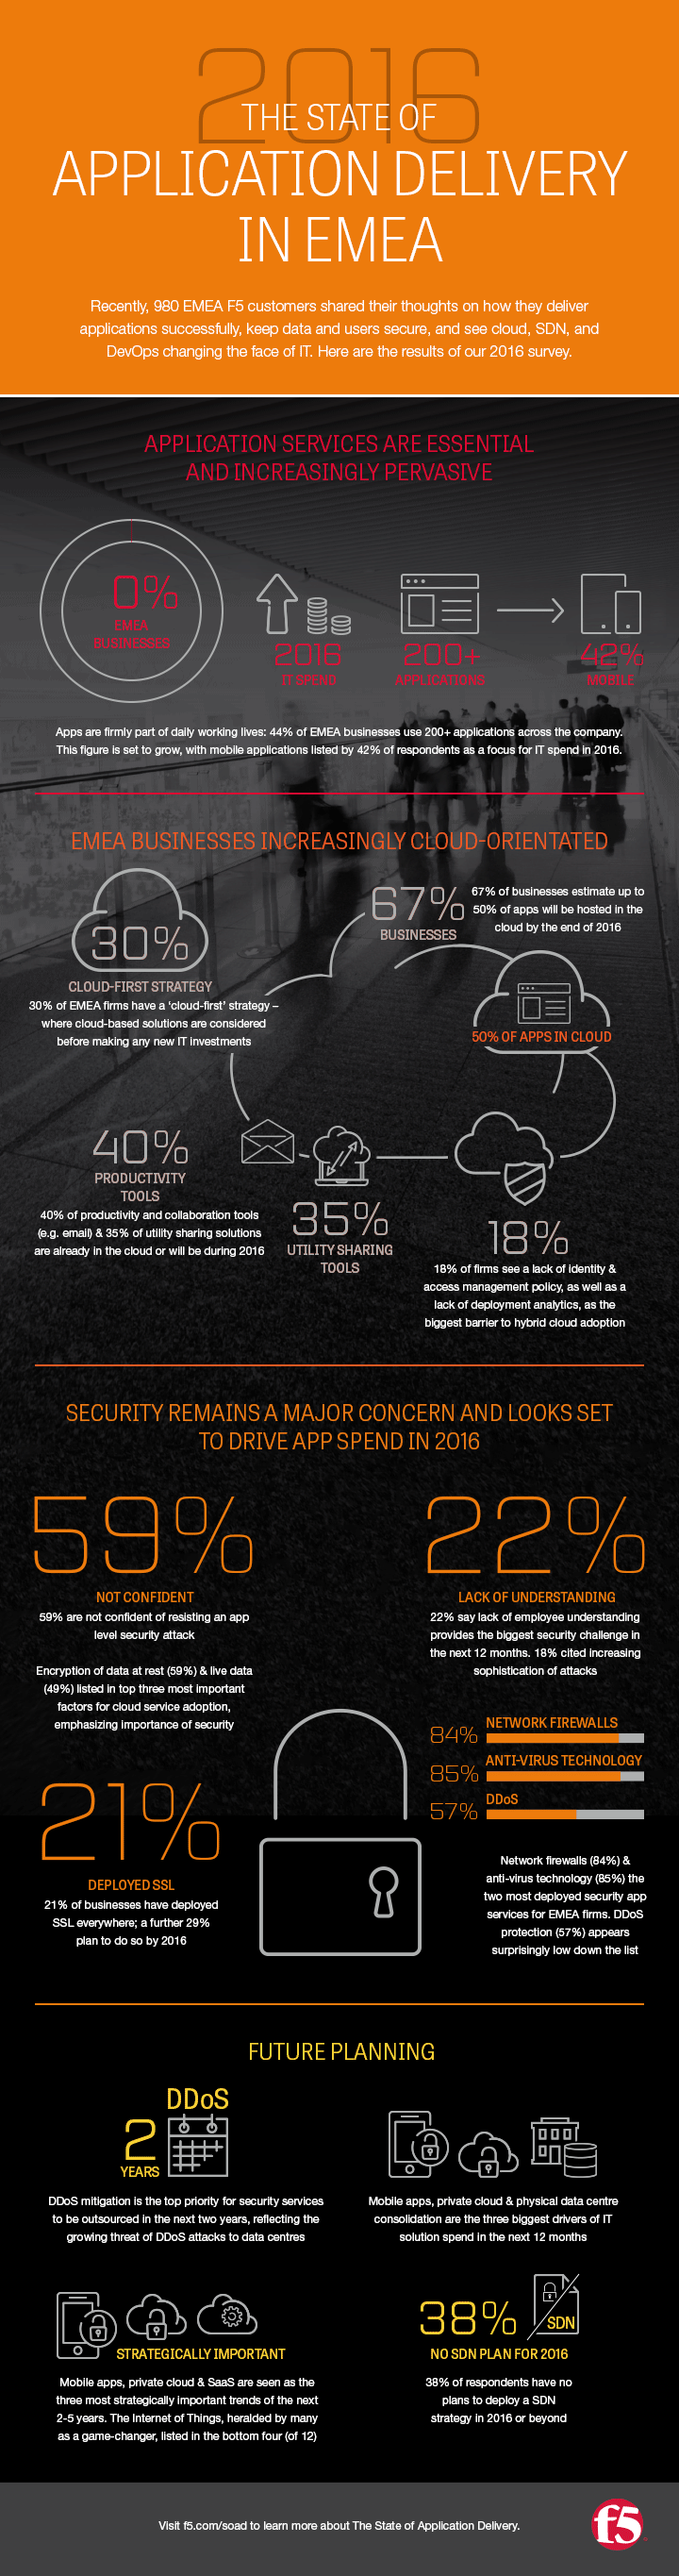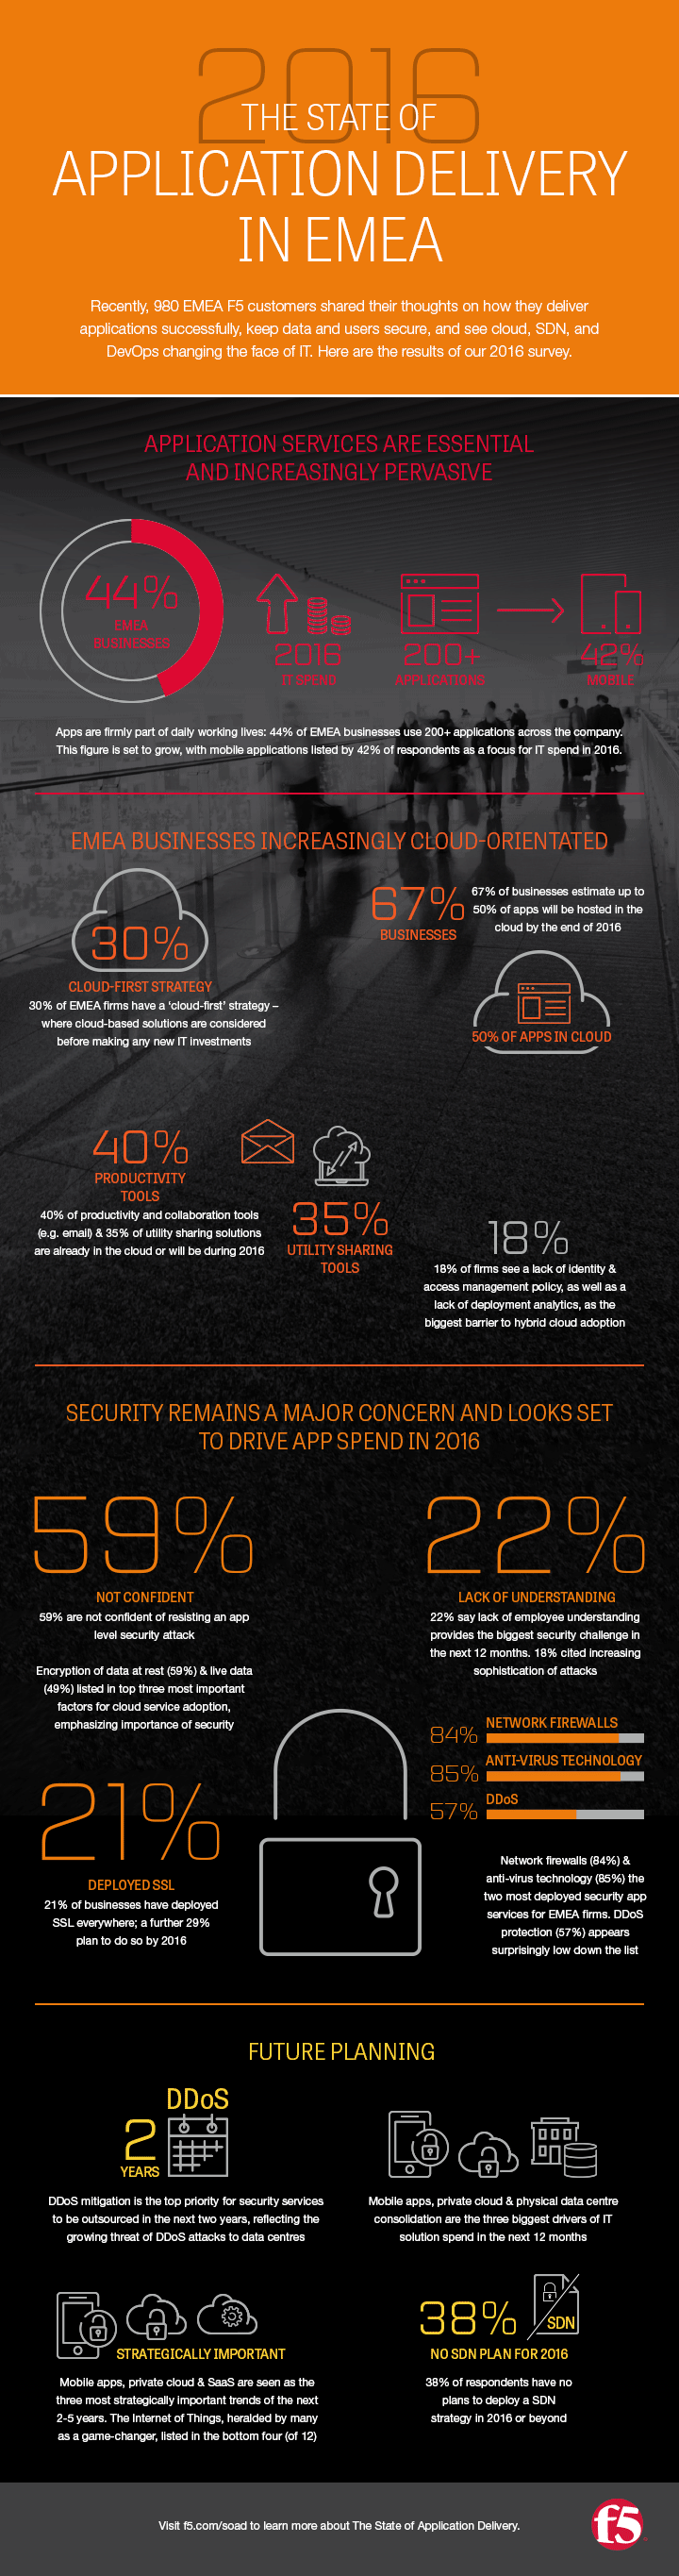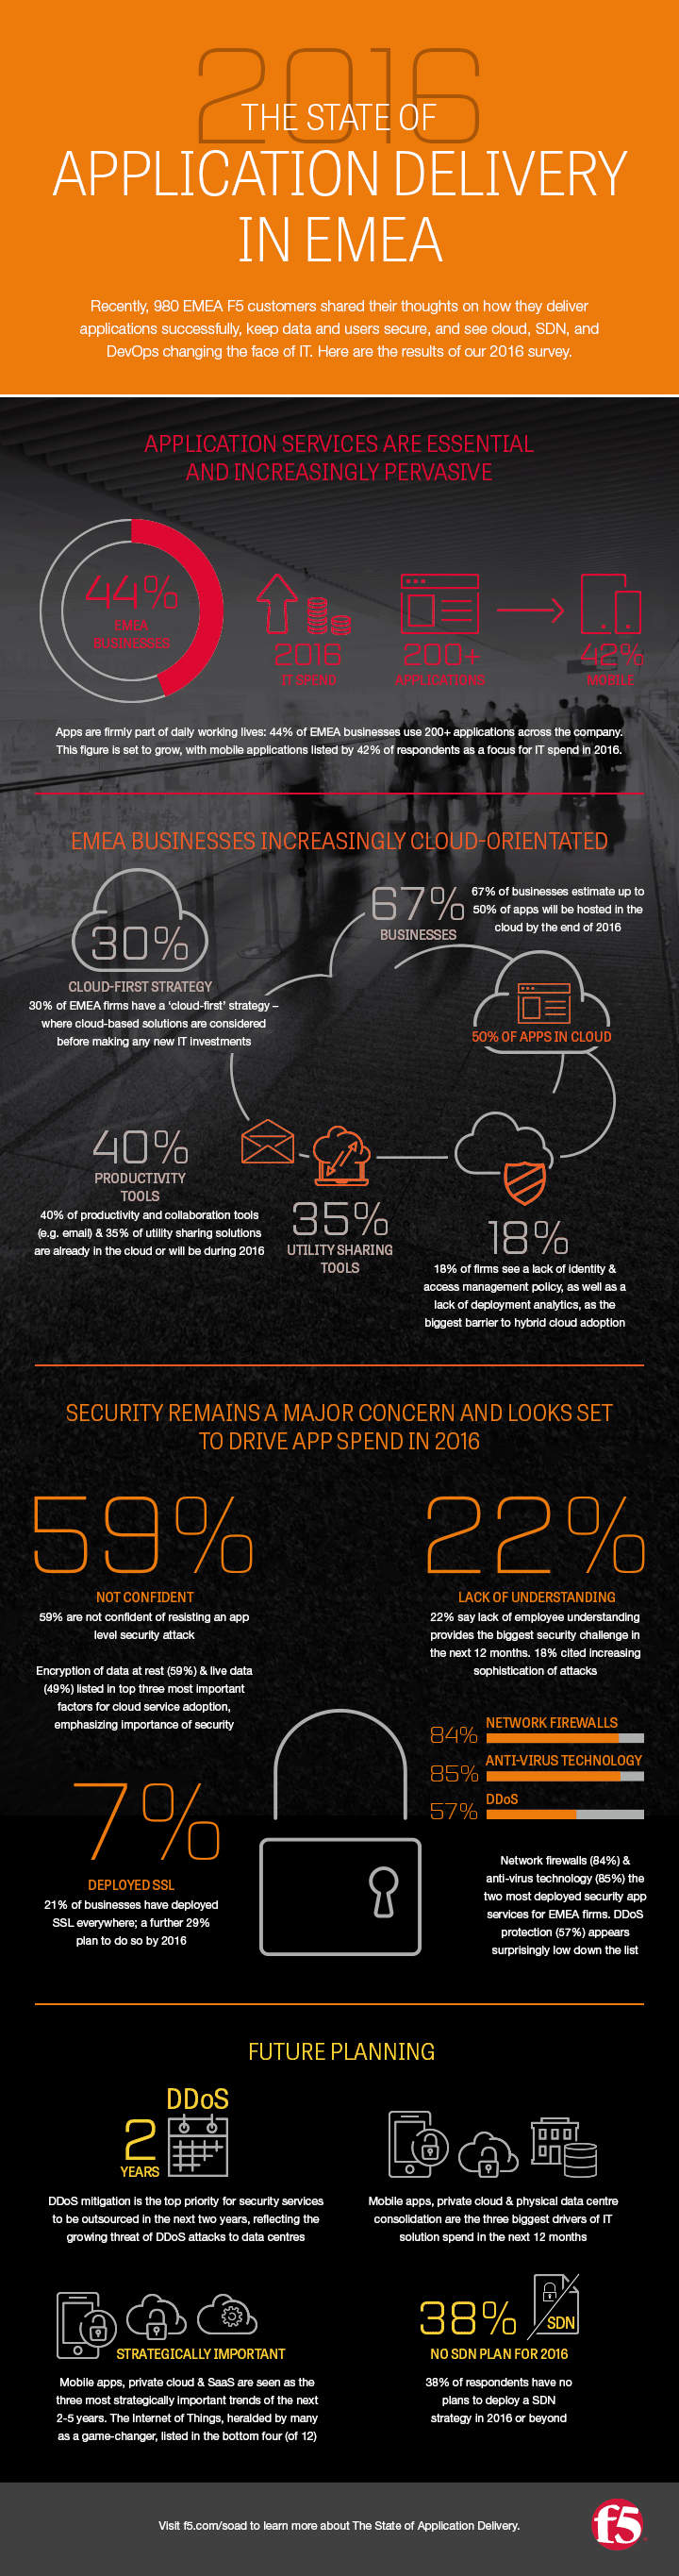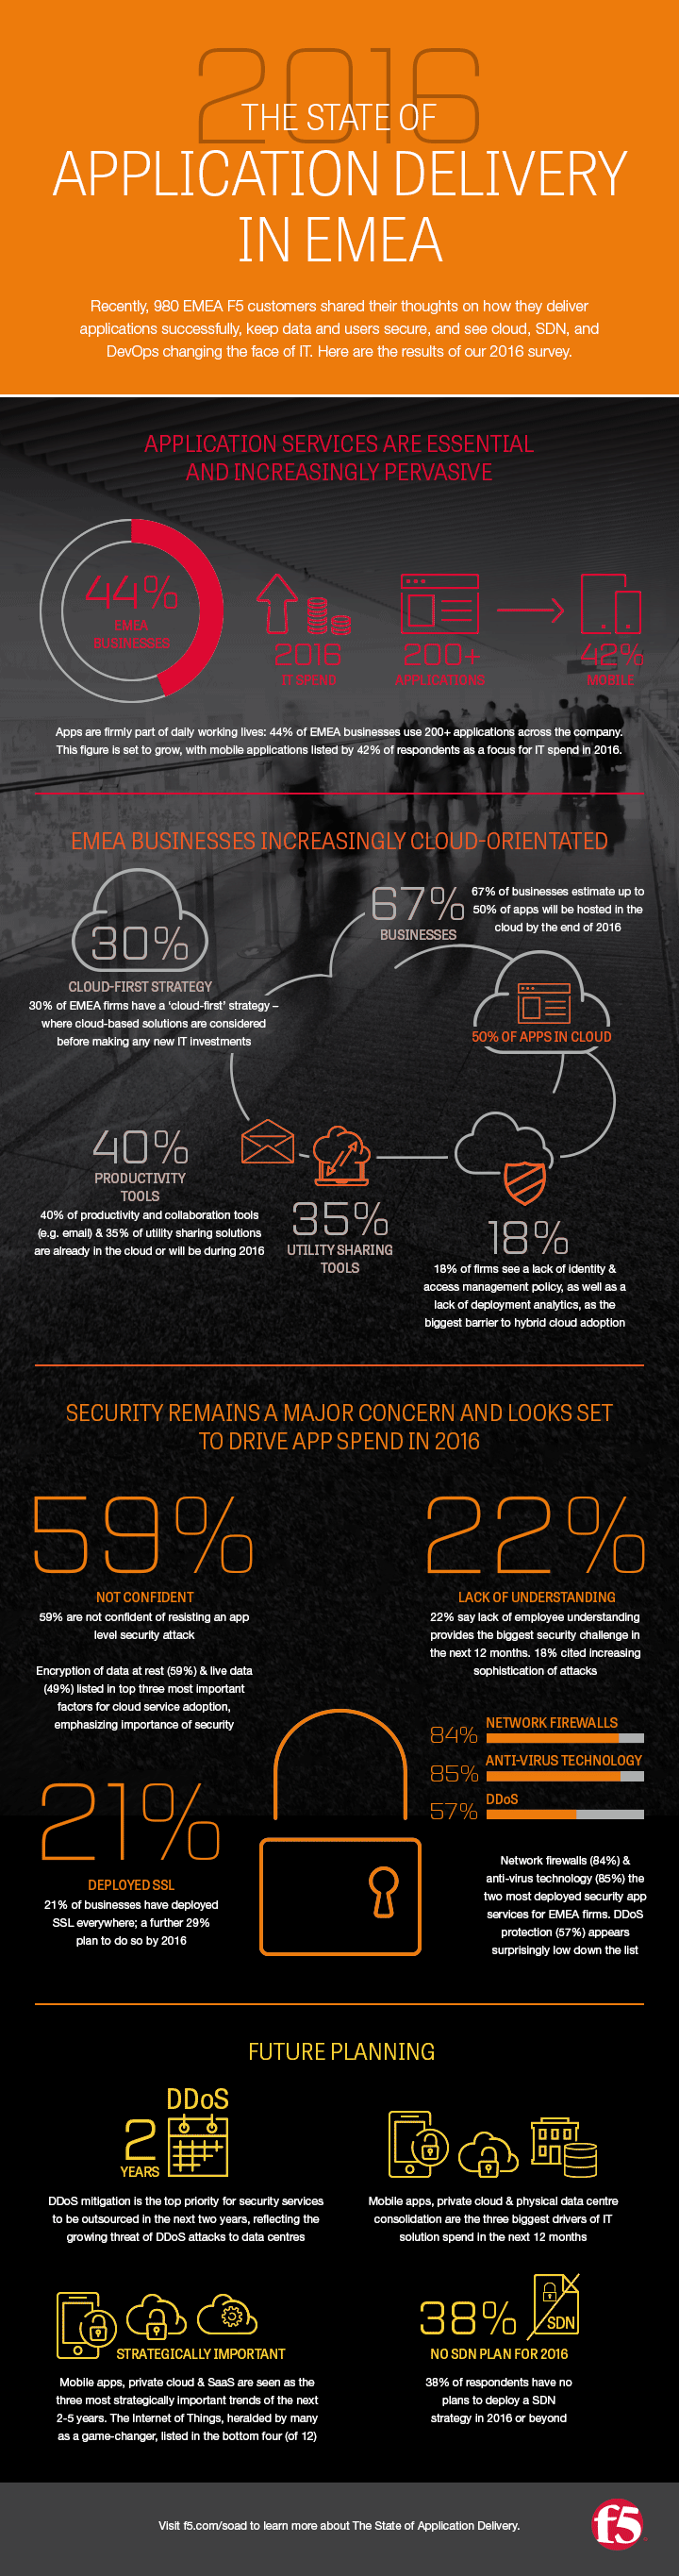
Les services applicatifs sont de plus en plus omniprésents
Quarante-quatre pour cent des entreprises de la région EMEA utilisent chaque jour plus de 200 services applicatifs dans l’ensemble de leur organisation. Ce chiffre ne devrait faire qu’augmenter, puisque 42 % des personnes interrogées citent les applications mobiles parmi les priorités des dépenses informatiques en 2016. Les investissements dans les applications mobiles indiquent également que les décideurs informatiques adoptent désormais pleinement le BYOD, en permettant aux employés d’utiliser leurs appareils personnels sur leur lieu de travail pour exécuter des applications professionnelles.
Il est clair que les applications lentes, peu réactives et non sécurisées peuvent avoir un impact négatif considérable sur le chiffre d’affaires et les activités. S’il est donc réjouissant de voir les entreprises adopter les services applicatifs, il est essentiel qu’elles le fassent en définissant un plan précis en matière d’utilisation, de disponibilité et de protection des données.
Le cloud hybride est la nouvelle norme
Fait intéressant, le rapport révèle que 67 % des entreprises estiment que jusqu’à 50 % des applications seront hébergées dans le cloud d’ici fin 2016, ce qui indique qu’elles optent de plus en plus pour une répartition de leur informatique entre infrastructures sur site et cloud. Plus généralement, 30 % des organisations de la région EMEA ont adopté une stratégie « cloud-first », selon laquelle les solutions informatiques basées sur le cloud sont évaluées avant tout nouvel investissement informatique. Cette tendance est probablement portée par les petites et moyennes entreprises, pour lesquelles un environnement de cloud hybride offre davantage de flexibilité et permet de réaliser des économies potentielles.
Les casse-têtes liés à la sécurité
Si l’essor d’une main-d’œuvre utilisant de nombreuses applications a sans aucun doute amélioré l’efficacité et la productivité, il a également posé plusieurs défis aux entreprises, et notamment aux équipes informatiques. À cet égard, l’enquête a révélé que pas moins de 59 % des personnes interrogées ne sont pas certaines de pouvoir résister à une attaque visant la sécurité des applications. Compte tenu de l’augmentation des atteintes à la cybersécurité des entreprises (qui auraient doublé en 2015), ainsi que des dommages causés par ces attaques à leur réputation et à leurs bénéfices, cette situation doit être une source de préoccupation majeure pour les cadres dirigeants de toute la région EMEA.
Le chiffrement des données au repos (59 %) et celui des données en transit (49 %) figurent parmi les trois principaux facteurs d’adoption des services cloud, ce qui souligne encore davantage l’importance accordée à la sécurité par les décideurs informatiques.
Parallèlement, les utilisateurs finaux — plutôt que les centres de données — sont de plus en plus considérés comme le principal maillon faible des politiques de sécurité des entreprises. La plupart des répondants (22 %) estiment que le manque de sensibilisation des employés constituera le plus grand défi en matière de sécurité au cours des 12 prochains mois. Une proportion notable de 18 % a désigné la sophistication croissante des attaques comme le problème le plus important.
En ce qui concerne les solutions permettant de répondre à ces préoccupations, les pare-feu réseau (84 %) et les technologies antivirus (85 %) sont les deux services applicatifs de sécurité les plus déployés par les entreprises de la région EMEA. La protection contre les attaques DDoS (57 %) figure étonnamment loin dans la liste, compte tenu de la multiplication de ce type d’attaques ces dernières années.
Perspectives d’avenir
Fait intéressant, bien que relativement peu déployée parmi les applications de sécurité, la protection contre les attaques DDoS arrive, selon les personnes interrogées, en tête des services de sécurité susceptibles d’être externalisés au cours des deux prochaines années, ce qui traduit peut-être leur inquiétude face à une forme de cyberattaque qui a augmenté de 180 % au troisième trimestre 2015.
En ce qui concerne les dépenses informatiques globales pour 2016, les applications mobiles, le cloud privé et la consolidation des centres de données physiques sont les trois principaux moteurs des dépenses en solutions informatiques au cours des 12 prochains mois. Parallèlement, les applications mobiles, le cloud privé et le SaaS sont considérés comme les trois tendances les plus importantes sur le plan stratégique pour les deux à cinq prochaines années.
L’Internet des objets, considéré par beaucoup comme une véritable révolution, figure parmi les quatre dernières tendances (sur douze), ce qui laisse penser que de nombreux acteurs du secteur informatique estiment qu’il faudra encore quelques années avant que les entreprises puissent tirer pleinement parti des avantages d’un monde reposant sur l’IoT.
Tout change
Au milieu de tous ces changements, une chose est claire : les services applicatifs resteront le lien qui permettra aux organisations informatiques de répondre aux exigences les plus cruciales pour l’entreprise. Les services de performance, de sécurité et de disponibilité garantissent la productivité des collaborateurs, favorisant ainsi une expérience client positive et, à terme, la croissance du chiffre d’affaires.
Gary Newe, directeur technique, F5 Networks
F5 Networks participe au Cisco Live! à Berlin à partir du 15 février. Parmi les temps forts figurent des solutions conjointes avec Cisco pour rendre le réseau opérationnel et automatiser de bout en bout la fourniture d’applications de la couche 2 à la couche 7, aussi bien pour les centres de données existants que pour ceux de nouvelle génération.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.