La fraude en ligne est devenue un problème majeur, entraînant chaque année des milliards de dollars de pertes. Les organisations ont renforcé leurs mesures de sécurité afin de protéger les comptes, les applications et les données. Mais ces outils compliquent la tâche des utilisateurs légitimes. Vous en avez probablement déjà fait l’expérience : devoir saisir une série de chiffres reçue par SMS ou tenter de déterminer si un caractère ondulé est un 3 ou un B. Ces contraintes peuvent finir par faire fuir les utilisateurs et entraîner une perte de revenus. Pire encore, elles sont souvent inefficaces contre les attaques frauduleuses menées manuellement.
L’écheveau complexe de la fraude manuelle
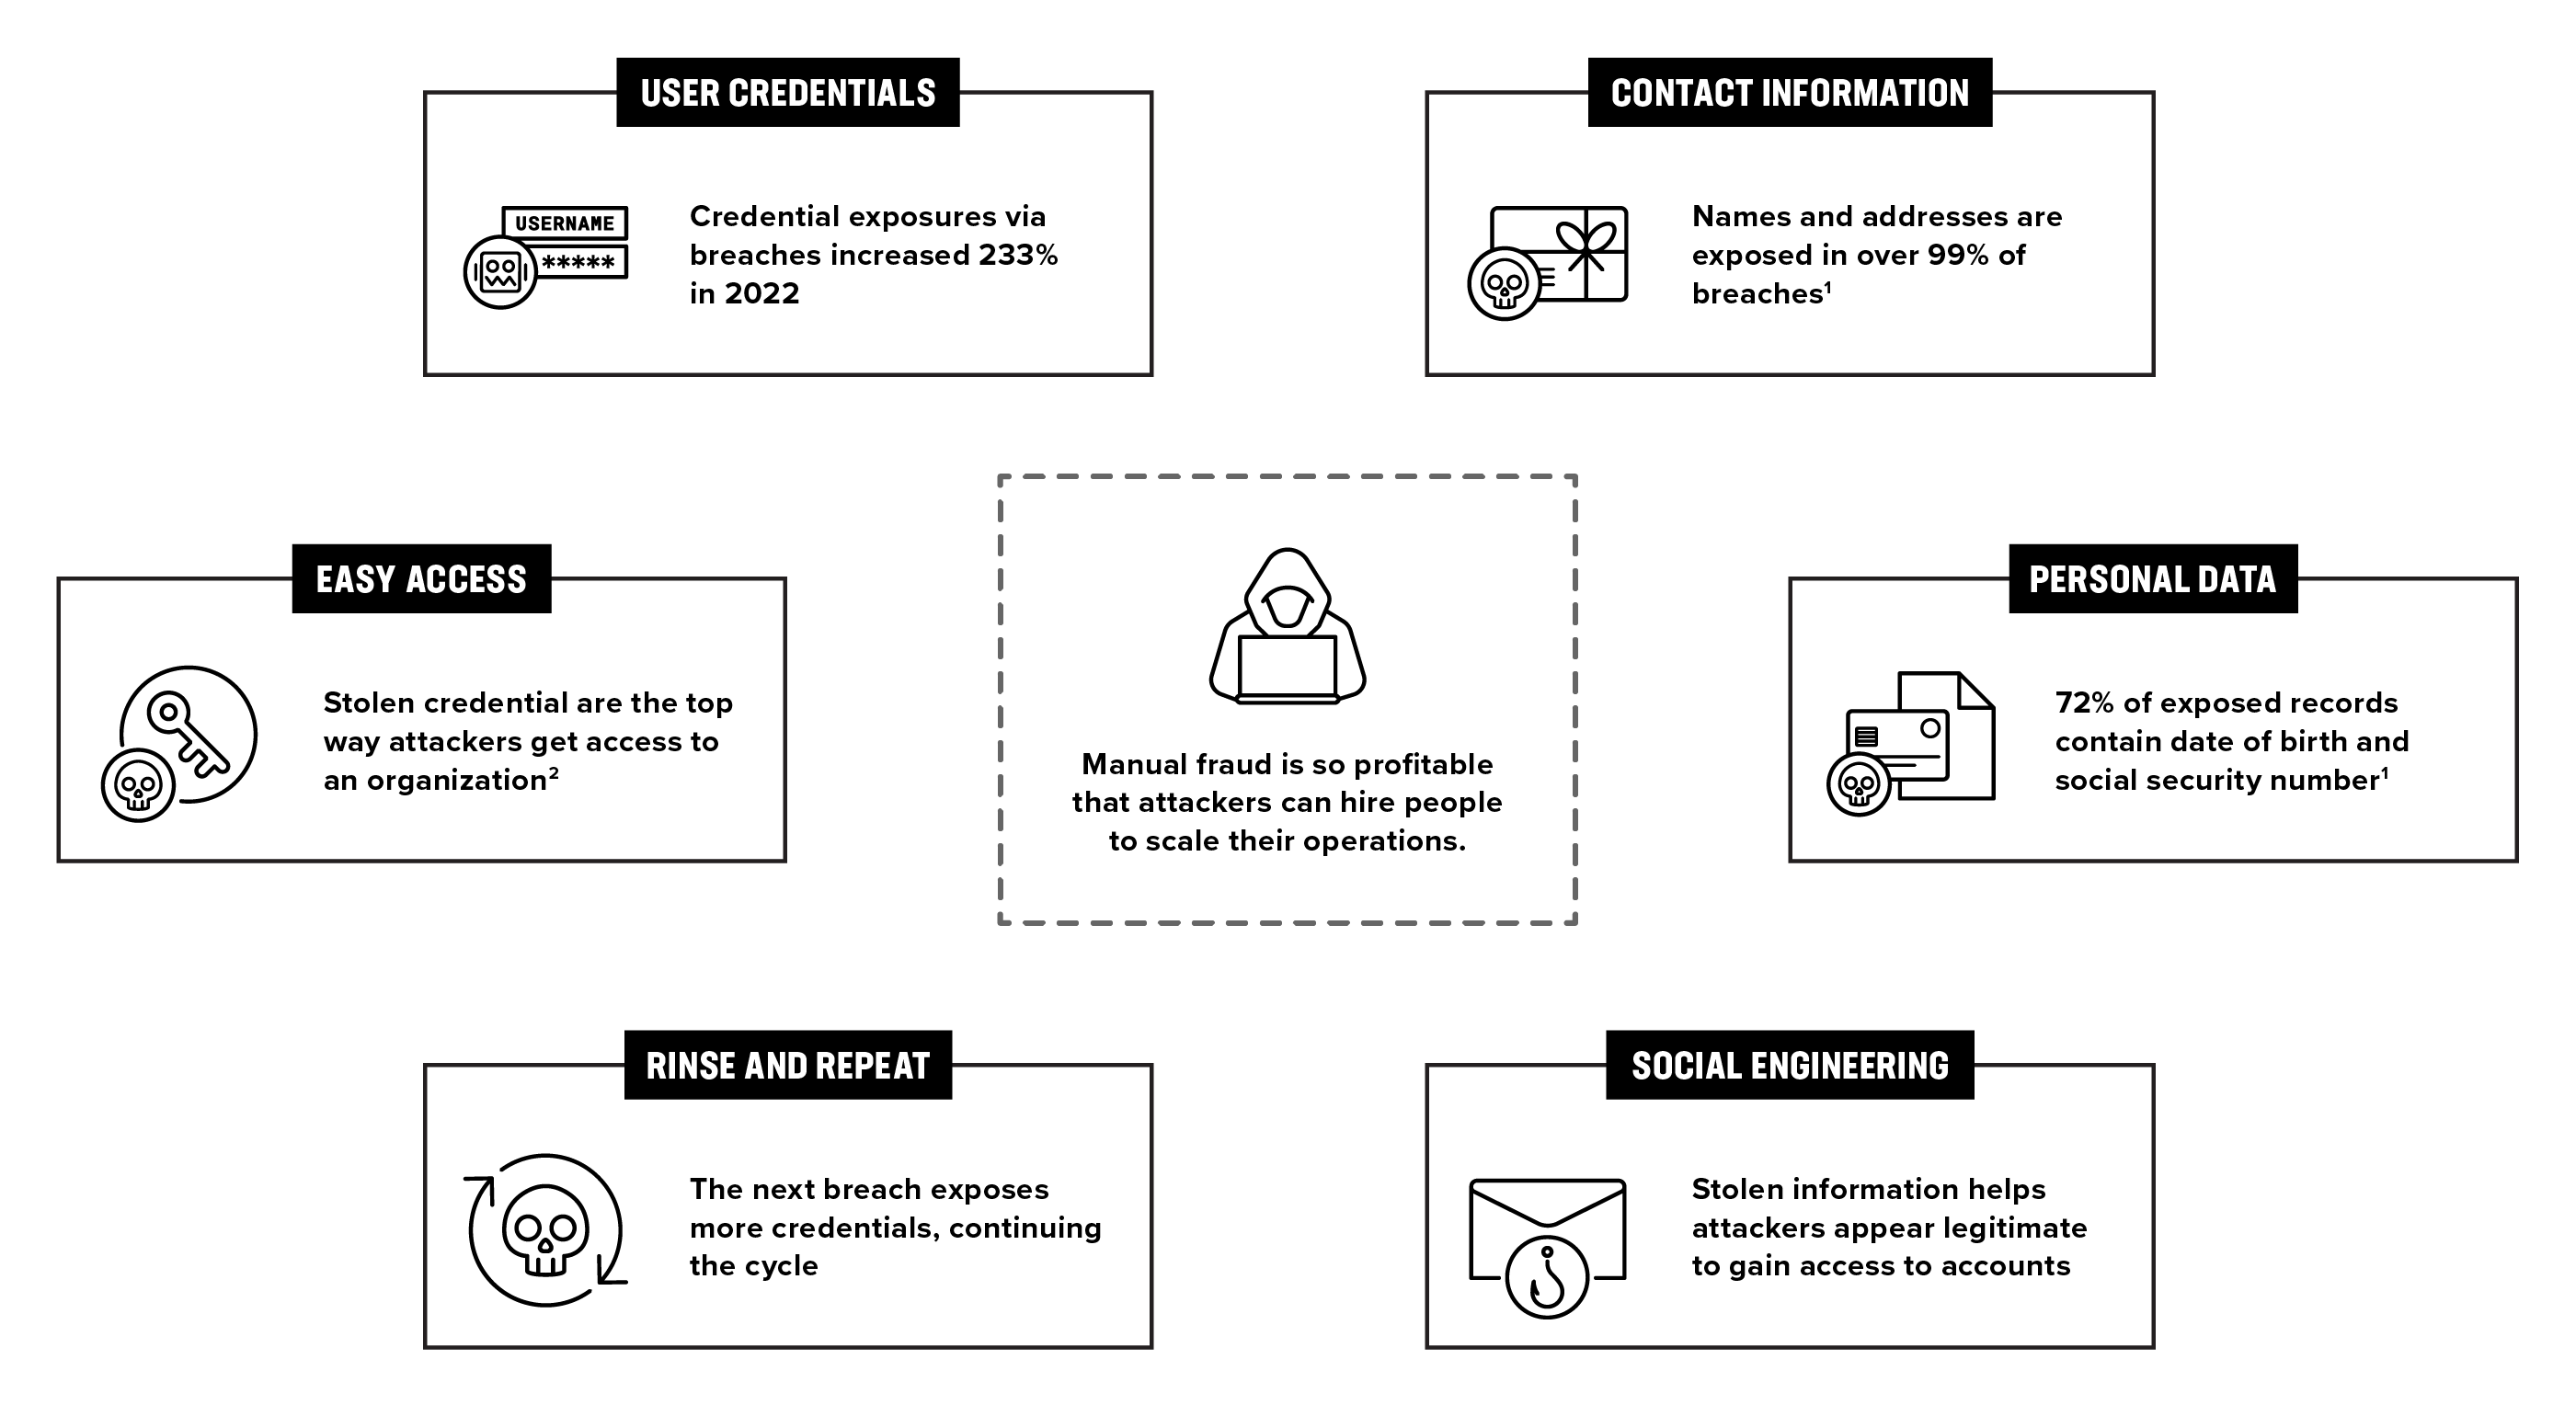
La majorité des fraudes à l’identité signalées en 2022 relevaient soit de la prise de contrôle de compte (ATO), à hauteur de 60 %, soit de la fraude à l’ouverture de compte, à hauteur de 32 % (Rapport 2022 de l’Identity Theft Resource Center sur les tendances en matière d’identité). Les fraudeurs prennent souvent le contrôle d’un compte existant à l’aide d’identifiants divulgués lors d’une violation de données, les identifiants volés constituant le principal moyen d’accès (Rapport 2023 de Verizon sur les enquêtes relatives aux violations de données). Chaque nouvelle violation entraîne davantage de vols d’identifiants et de données. Les fraudeurs rassemblent ces bribes d’informations dérobées pour tendre leurs pièges, en recourant à l’ingénierie sociale afin d’accéder à des comptes ou de commettre une fraude à l’ouverture de compte à l’aide de données vérifiables.
F5 Distributed Cloud Account Protection protège contre la fraude manuelle en surveillant chaque transaction afin de détecter les comportements à risque, ce qui permet d’identifier jusqu’à cinq fois plus de fraudes par mois que les autres solutions. En combinant l’apprentissage automatique, l’IA et l’expertise humaine, F5 peut comprendre l’intention des utilisateurs et détecter plus précisément la fraude manuelle. Cette analyse haute fidélité en temps réel bloque rapidement la fraude par prise de contrôle de compte (ATO), susceptible d’entraîner des milliards de dollars de pertes de revenus à l’échelle mondiale.
Une sécurité des comptes inefficace frustre les utilisateurs
Chaque mois, 59 % des internautes renoncent à accéder à un service en ligne parce qu’ils ne se souviennent plus de leur mot de passe (Deloitte, « L’authentification sans mot de passe : la nouvelle frontière de la sécurité »). Il est courant de limiter la durée des sessions afin de réduire les risques, mais cela oblige les utilisateurs à se reconnecter régulièrement. Et si ces connexions nécessitent une authentification multifacteur (MFA) ou un CAPTCHA, le processus est encore plus lent. Les clients peuvent alors décider de quitter le site web sans finaliser leur transaction.
F5 Distributed Cloud Authentication Intelligence simplifie la connexion des utilisateurs connus. Les clients de confiance peuvent ainsi éviter le processus de connexion, accéder à du contenu personnalisé et profiter de sessions de navigation prolongées (également appelées extensions de session), ce qui favorise la réussite des transactions. Entraîné à partir de trafic réel, le machine learning de F5 valide les utilisateurs de confiance, y compris plusieurs utilisateurs sur un même appareil, tout en bloquant les acteurs malveillants. L’expérience utilisateur s’en trouve améliorée, ce qui renforce la fidélité des clients.
Proposez des services numériques fluides et sécurisés avec F5 et ForgeRock
En tant que plateforme de bout en bout de premier plan, pilotée par l’IA et spécialement conçue pour toutes les identités et tous les environnements, ForgeRock est utilisée par plus de 1 300 organisations pour orchestrer, gérer et sécuriser le cycle de vie de leurs identités. Grâce au nouveau connecteur F5 Distributed Cloud Services destiné aux clients de la solution Access Management (CIAM) de ForgeRock, il est désormais plus facile que jamais de réduire les risques et de lutter contre la fraude sans créer de friction.
Le connecteur F5-ForgeRock, également appelé « F5 Auth Tree Nodes », vous permet de créer une arborescence d’authentification avec des nœuds personnalisés pour offrir une expérience fluide. En s’intégrant aux principaux flux d’authentification, Distributed Cloud Account Protection et Distributed Cloud Authentication Intelligence surveillent les requêtes des utilisateurs dans la solution CIAM de ForgeRock, de la création du compte jusqu’aux transactions. F5 analyse en continu les flux de trafic ForgeRock afin de distinguer le trafic humain légitime des acteurs malveillants. Vous pouvez ainsi réduire considérablement la fraude et les abus, tout en développant votre activité et en préservant une excellente réputation.
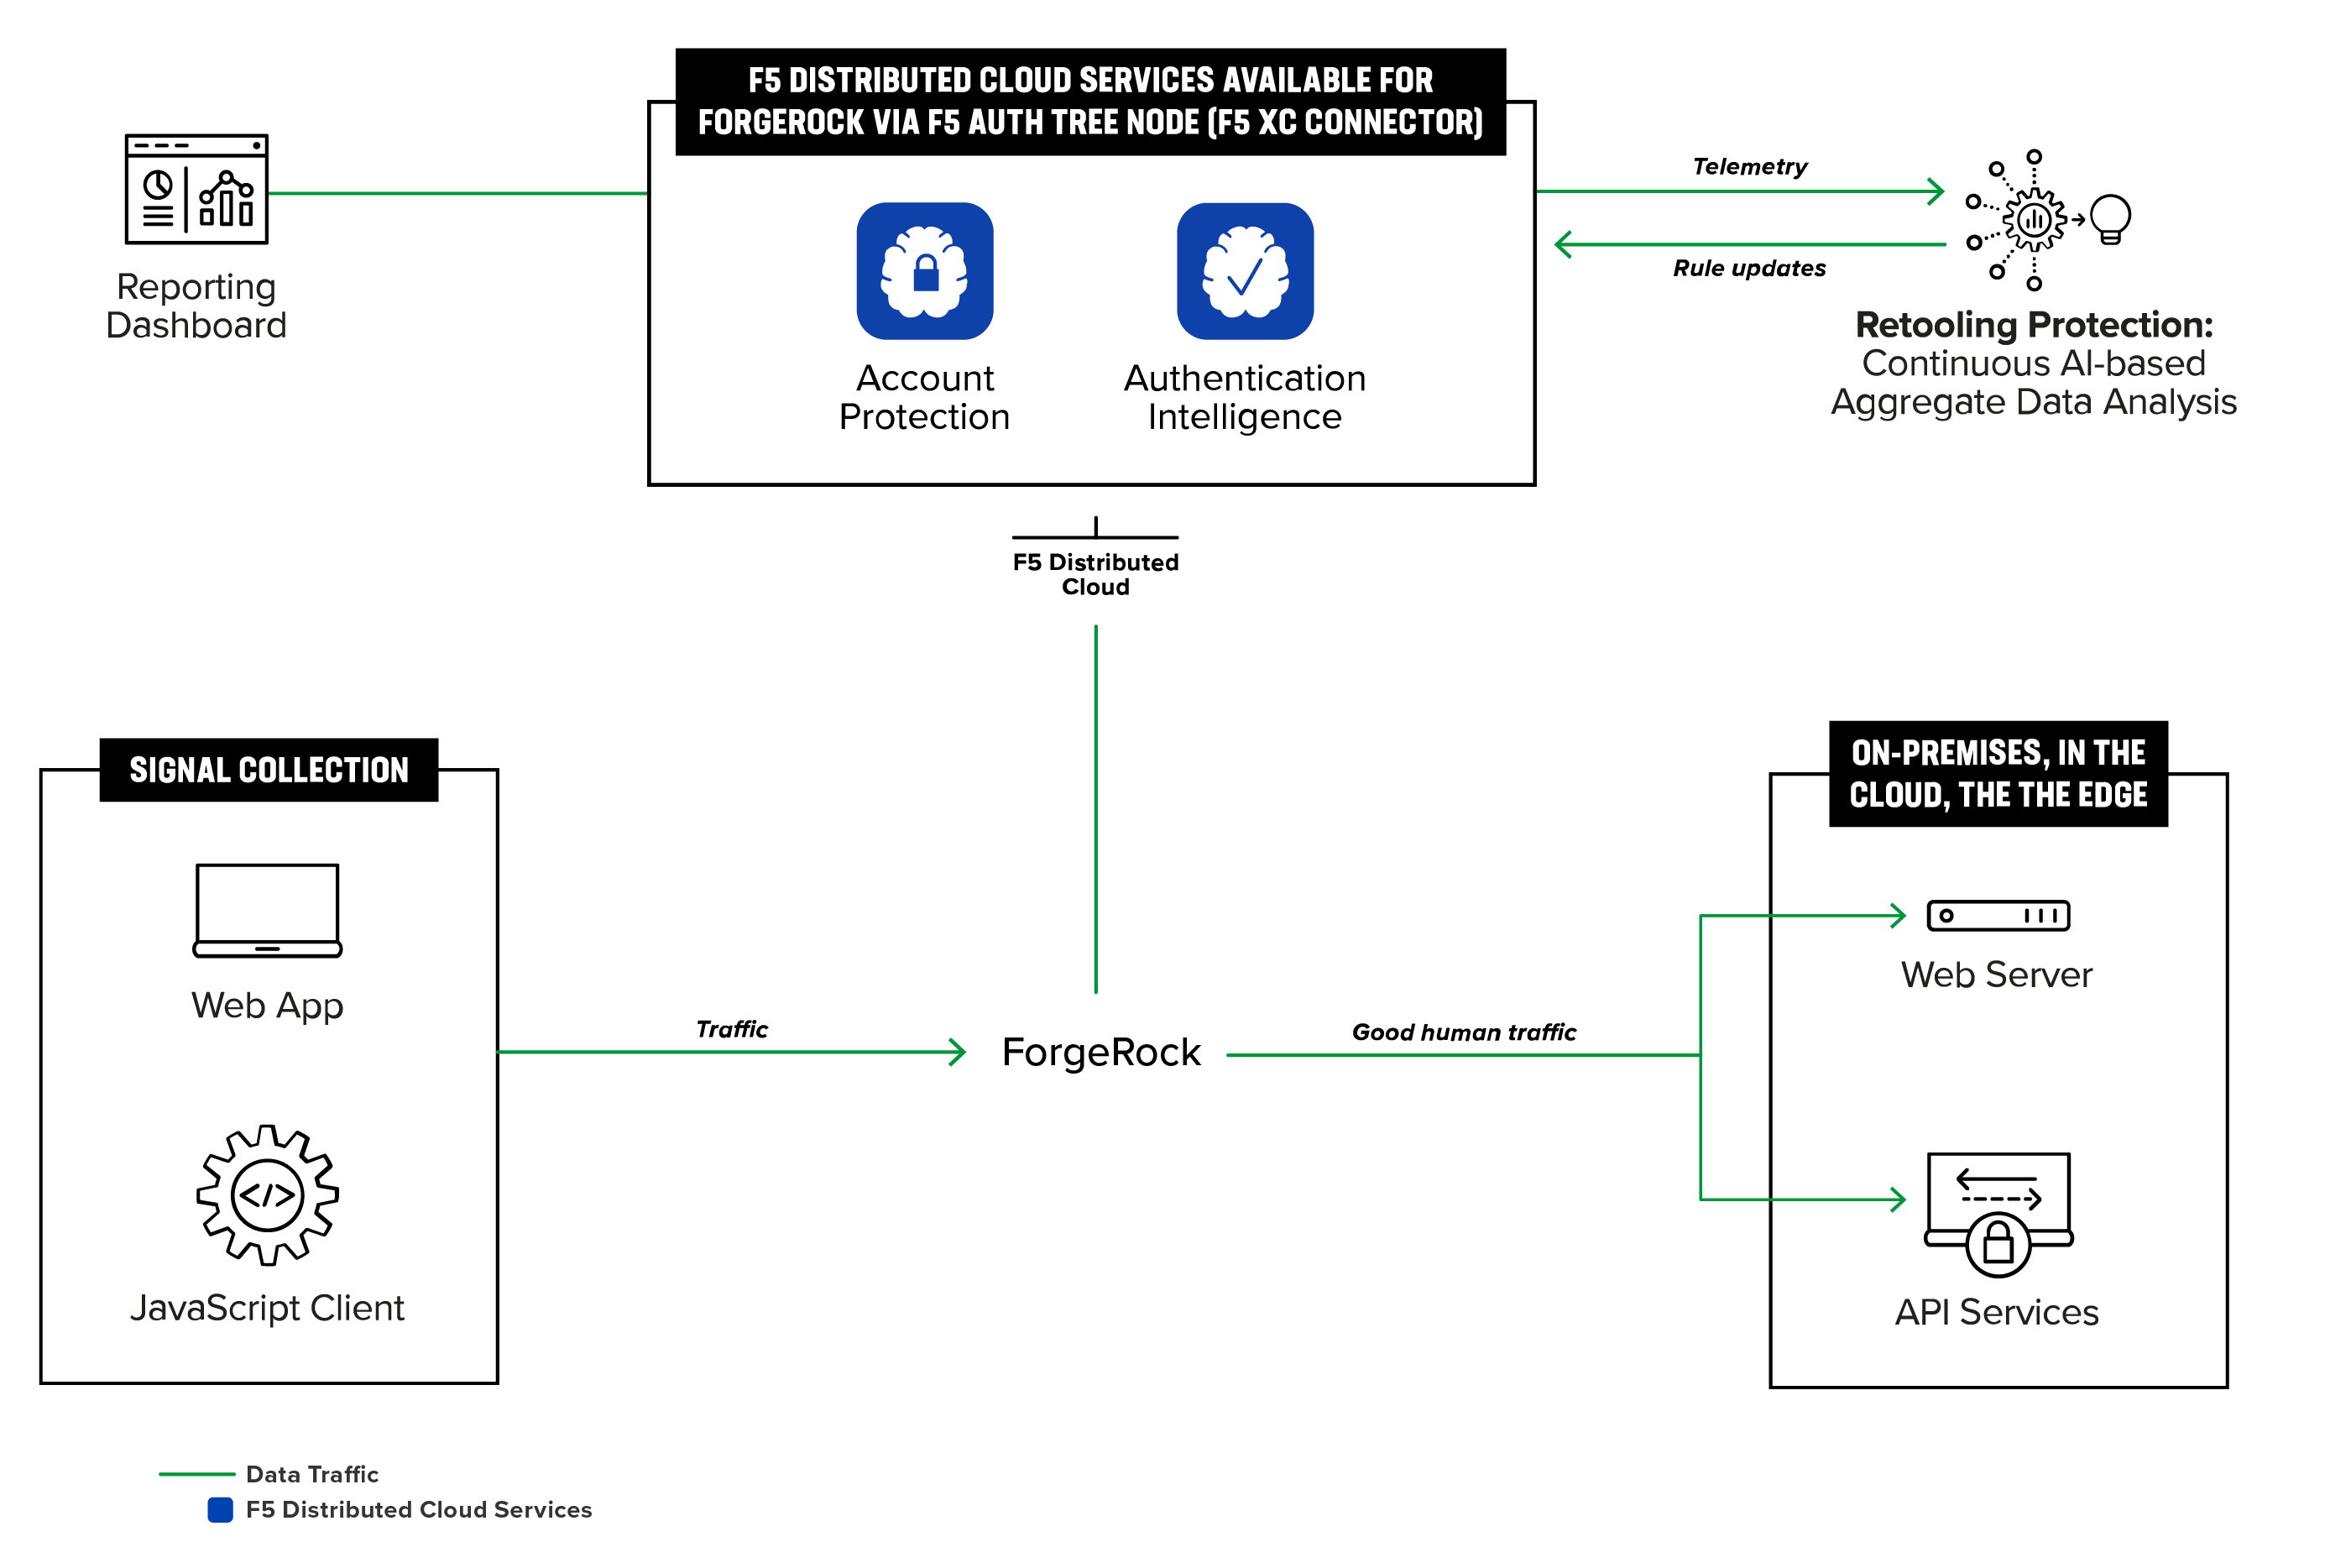
Cette approche vous permet de réduire la complexité du déploiement de solutions intégrées, en faisant passer les délais de plusieurs mois à quelques jours. Elle réduit également le coût total d’exploitation (TCO) en regroupant plusieurs services de réseau et de sécurité au sein d’une solution unifiée. Ensemble, F5 et ForgeRock permettent aux clients de prendre leurs décisions en toute confiance grâce à des intégrations certifiées et approuvées par les deux fournisseurs, de bénéficier de déploiements plus rapides, plus simples et moins coûteux, et d’accélérer leur retour sur investissement.
Offrez une meilleure expérience à vos clients avec F5 et ForgeRock
Pour en savoir plus sur la manière dont les services F5 Distributed Cloud protègent votre entreprise sans ajouter de contraintes, consultez f5.com/forgerock, lisez la présentation de la solution ou téléchargez l’intégration depuis ForgeRock Backstage.
Notes de bas de page :
1 Rapport sur les violations d’identité, ForgeRock, juin 2023
2 Rapport d’enquête sur les violations de données, Verizon, juin 2023
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.