Les attaques visant les applications prennent de nombreuses formes, ce qui complique la protection des utilisateurs et des données. Les connecteurs F5 Distributed Cloud pour BIG-IP 17.1 permettent d’accéder en toute transparence aux services avancés de F5 Distributed Cloud, notamment Bot Defense, Authentication Intelligence, Account Protection et Client-Side Defense. (Découvrez les connecteurs Distributed Cloud dans votre console d’administration BIG-IP 17.1.)
F5 a récemment publié BIG-IP 17.1, une version avec support à long terme, qui continue d’étendre, d’améliorer et de simplifier la sécurité, la mise à disposition et l’automatisation des applications. Les clients F5 BIG-IP existants peuvent tirer parti de leurs déploiements actuels pour renforcer leurs défenses déjà puissantes contre les attaques sophistiquées en déployant les technologies Distributed Cloud, soit par le biais de la nouvelle intégration native, soit sous forme de configurations basées sur les services iApp.
Les nouveaux connecteurs F5 Distributed Cloud pour BIG-IP 17.1 permettent aux clients d’appliquer facilement des services de sécurité basés sur le cloud aux interactions applicatives, directement depuis la console d’administration de BIG-IP. Ces services de sécurité permettent aux propriétaires d’applications et au personnel chargé de la sécurité de bénéficier de solutions de pointe contre la fraude et les bots malveillants, renforçant ainsi la protection de leurs applications et de leurs données contre les attaques automatisées. Les connecteurs F5 Distributed Cloud pour BIG-IP suivants permettent une intégration simple et sécurisée avec les services F5 Distributed Cloud et illustrent l’engagement de F5 à fournir une sécurité des applications simplifiée et globale pour les environnements hybrides et multicloud :
- Le connecteur F5 Distributed Cloud Bot Defense contribue à neutraliser les bots malveillants en temps réel avec une efficacité optimale et un taux de faux positifs quasi nul, tout en maintenant l’accès des bots légitimes. Les bots entraînent d’importantes pertes financières par le biais de l’extraction de données, qui ralentit les performances, de la revente et de l’accaparement des stocks, qui frustrent les clients fidèles, de l’énumération des codes de cartes-cadeaux visant à en voler le solde, de la création de faux comptes à des fins frauduleuses et du bourrage d’identifiants — qui consiste à tester des identifiants volés — pouvant aboutir à des prises de contrôle de comptes. Ces attaques coûteuses menées par des bots sont difficiles à contrer, car les cybercriminels adaptent leurs outils pour contourner les défenses, résoudre les CAPTCHA et imiter le comportement humain. Pour conserver une longueur d’avance, Distributed Cloud Bot Defense s’appuie sur une collecte approfondie de signaux et sur l’IA afin d’offrir une efficacité à long terme inégalée.
- Le connecteur « F5 Distributed Cloud Account Protection » permet à votre déploiement F5 BIG-IP de protéger les clients contre la prise de contrôle de compte, tout en simplifiant la connexion et en améliorant l’efficacité opérationnelle.
- Le connecteur F5 Distributed Cloud Authentication Intelligence utilise l’IA pour éviter aux consommateurs reconnus comme légitimes la frustration liée aux connexions et réauthentifications excessives, contribuant ainsi à renforcer leur fidélité.
- Le connecteur F5 Distributed Cloud Client-Side Defense permet de bénéficier d’un service autogéré qui s’intègre de manière transparente à F5 BIG-IP afin de se protéger contre les attaques côté client telles que Magecart, l’écrémage numérique, le détournement de formulaires, la collecte d’informations personnelles identifiables (PII) et d’autres types d’attaques de la chaîne d’approvisionnement basées sur le navigateur. Grâce à la surveillance en temps réel des bibliothèques JavaScript d’une application web afin de détecter les activités malveillantes, Client-Side Defense empêche les cybercriminels d’accéder aux données des consommateurs et aide les entreprises à respecter les nouvelles exigences 4.0 du PCI Security Standards Council.
Pour les responsables du commerce numérique d’une organisation, la protection de ces applications, des utilisateurs et des données est primordiale afin de maximiser le chiffre d’affaires et la satisfaction des clients, tout en préservant la réputation de l’organisation. La plateforme BIG-IP se connecte de manière sécurisée aux connecteurs F5 Distributed Cloud afin de fournir des réponses rapides et fiables, constituant ainsi votre principal point de défense contre les attaques sophistiquées visant le Web et les appareils mobiles. Cette sécurité centralisée des applications vous permet de mieux tirer parti de votre expertise interne et de vos équipes SecOps existantes grâce à une intégration simplifiée, à une gestion continue des déploiements et à une visibilité centralisée sur des attaques sophistiquées qui vous échappaient auparavant, afin de vous adapter rapidement à l’évolution des menaces. Ces nouveaux services renforcent la sécurité robuste dont vous bénéficiez déjà avec votre plateforme F5 BIG-IP, sans perturber les opérations courantes, étendre l’infrastructure existante ni ajouter de nouveaux fournisseurs.
Vous pouvez désormais accéder facilement aux nouveaux connecteurs Distributed Cloud directement depuis l’interface d’administration principale de BIG-IP, sous « Distributed Cloud Services », pour une configuration et une administration simples et rapides.
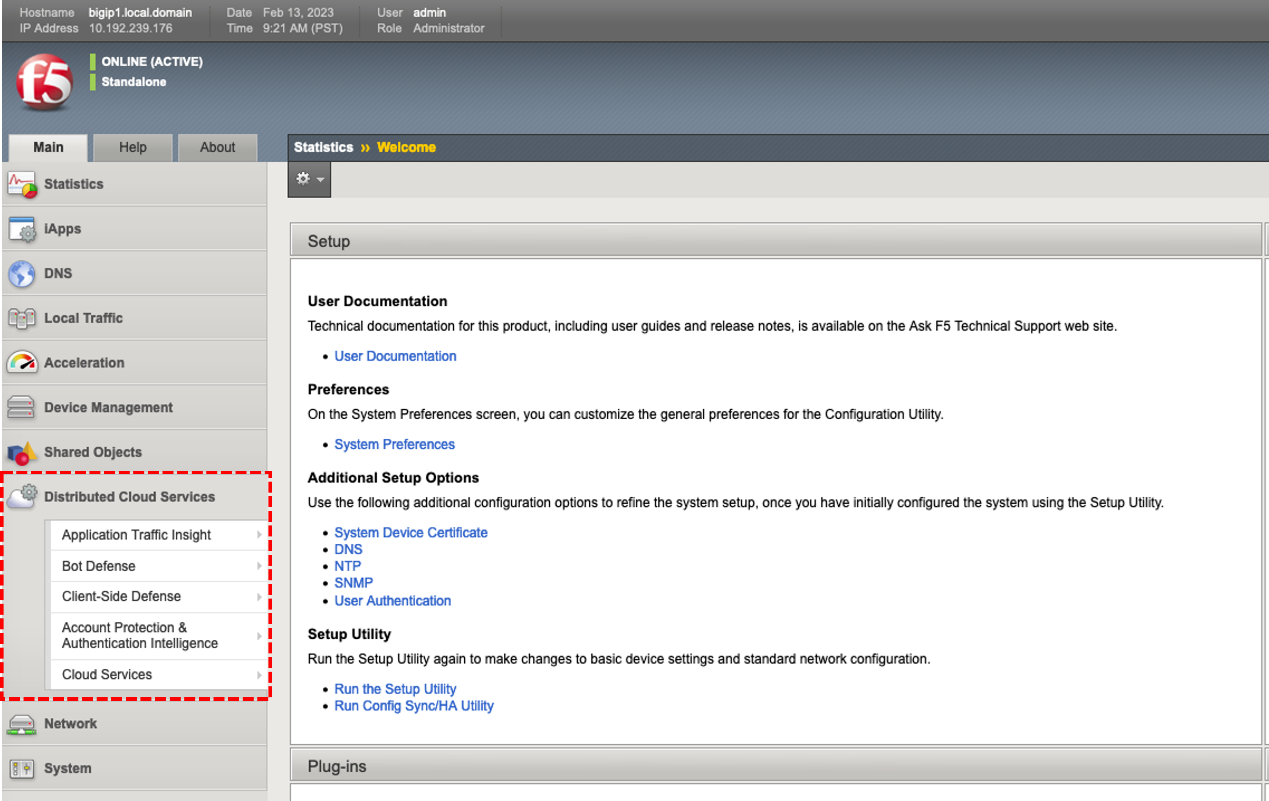
Remarque : pour les clients BIG-IP qui utilisent les versions 14.x, 15.x et 16.x, une iApp F5 Distributed Cloud permet de se connecter aux services F5 Distributed Bot Defense. Pour en savoir plus sur cette iApp, consultez cet article DevCentral.
Pour en savoir plus sur la manière de tirer parti de votre déploiement BIG-IP existant afin d’ajouter facilement les services F5 Distributed Cloud et de renforcer la sécurité de vos applications et de vos données, consultez les liens suivants.
- Des bots au conseil d’administration : comment les bots malveillants nuisent à votre bilan
- Économie des attaquants : comprendre les mécanismes économiques à l’origine des cyberattaques
- F5 aide une banque numérique à détecter 177 % de fraudes en plus que les solutions antifraude existantes
- Un détaillant résout les pics de robots d’achat de chaussures : il élimine la fraude, les frictions et les faux comptes
- Comment protéger facilement et nativement vos applications BIG-IP à l’aide de la solution Distributed Cloud Bot Defense de F5
- Activation de F5 Distributed Cloud Client-Side Defense dans BIG-IP 17.1
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.