Alors que la transformation numérique est devenue une nécessité pour les entreprises du monde entier, l’adoption du cloud s’est accélérée sous l’effet du besoin de commercialiser davantage d’applications plus rapidement, tout en optimisant les dépenses. Cette évolution a entraîné ces dernières années une hausse de la demande en développeurs d’applications, une tendance qui devrait se poursuivre dans un avenir prévisible. En effet, on estime que le nombre de développeurs de logiciels dans le monde s’élève actuellement à 23 millions et devrait atteindre 27,7 millions au cours des cinq prochaines années.
Dans de nombreux cas, la combinaison du nombre croissant de développeurs au sein des services informatiques avec la liberté architecturale et l’agilité du cloud public a entraîné une multiplication des déploiements cloisonnés entre les équipes applicatives. Cette situation pose souvent d’énormes difficultés aux équipes de sécurité, car certaines équipes adoptent des solutions de sécurité cloud natives facilement accessibles (telles qu’AWS GuardDuty ou AWS WAF), tandis que d’autres peuvent recourir aux produits de fournisseurs de sécurité traditionnels, comme Advanced WAF de F5. Sachant que l’entreprise moyenne utilise déjà 75 produits de sécurité pour protéger son réseau et ses applications, il en résulte une diversification continue de son portefeuille de solutions de sécurité. Il devient alors encore plus difficile d’obtenir une vue d’ensemble de la posture de l’entreprise en matière de sécurité et de conformité.
Pour les équipes de sécurité qui se trouvent dans cette situation, la récente version préliminaire d’AWS Security Hub pourrait bien être la solution. En offrant une vue d’ensemble des alertes de sécurité hautement prioritaires provenant de diverses solutions de sécurité natives d’AWS et de partenaires tiers disponibles sur AWS Marketplace, AWS Security Hub permet de visualiser les principales conclusions issues de nombreuses solutions de sécurité disparates, le tout depuis une interface unique. À l’heure où les équipes de sécurité sont souvent submergées par une multitude d’alertes provenant de sources différentes, il est plus que jamais essentiel de ne retenir que les menaces les plus critiques afin de gagner en efficacité. Autrement dit : plus de signal, moins de bruit.
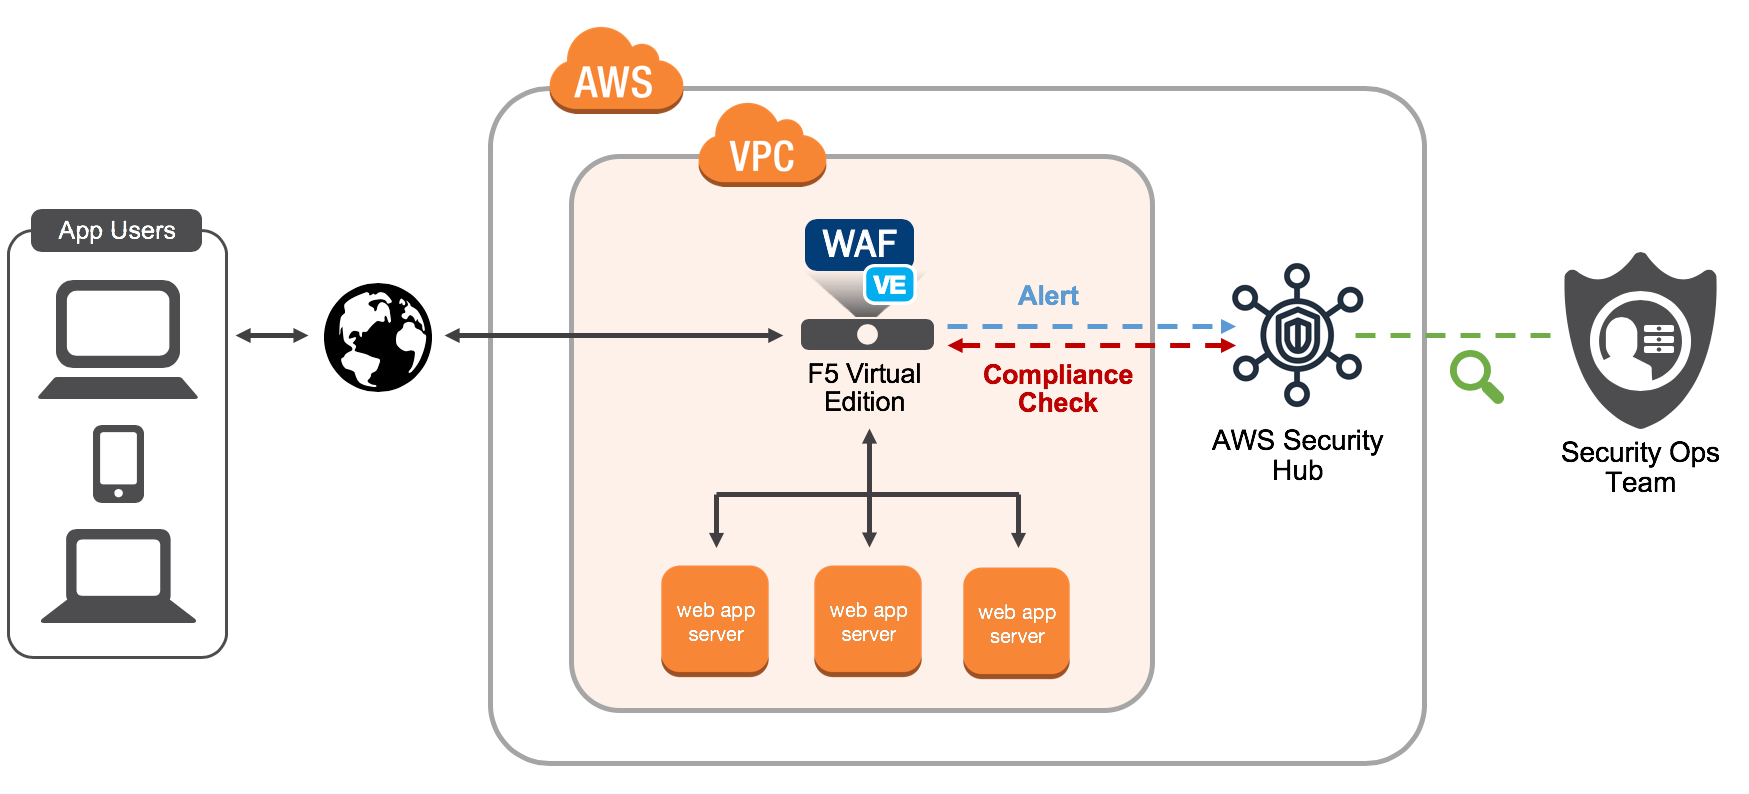
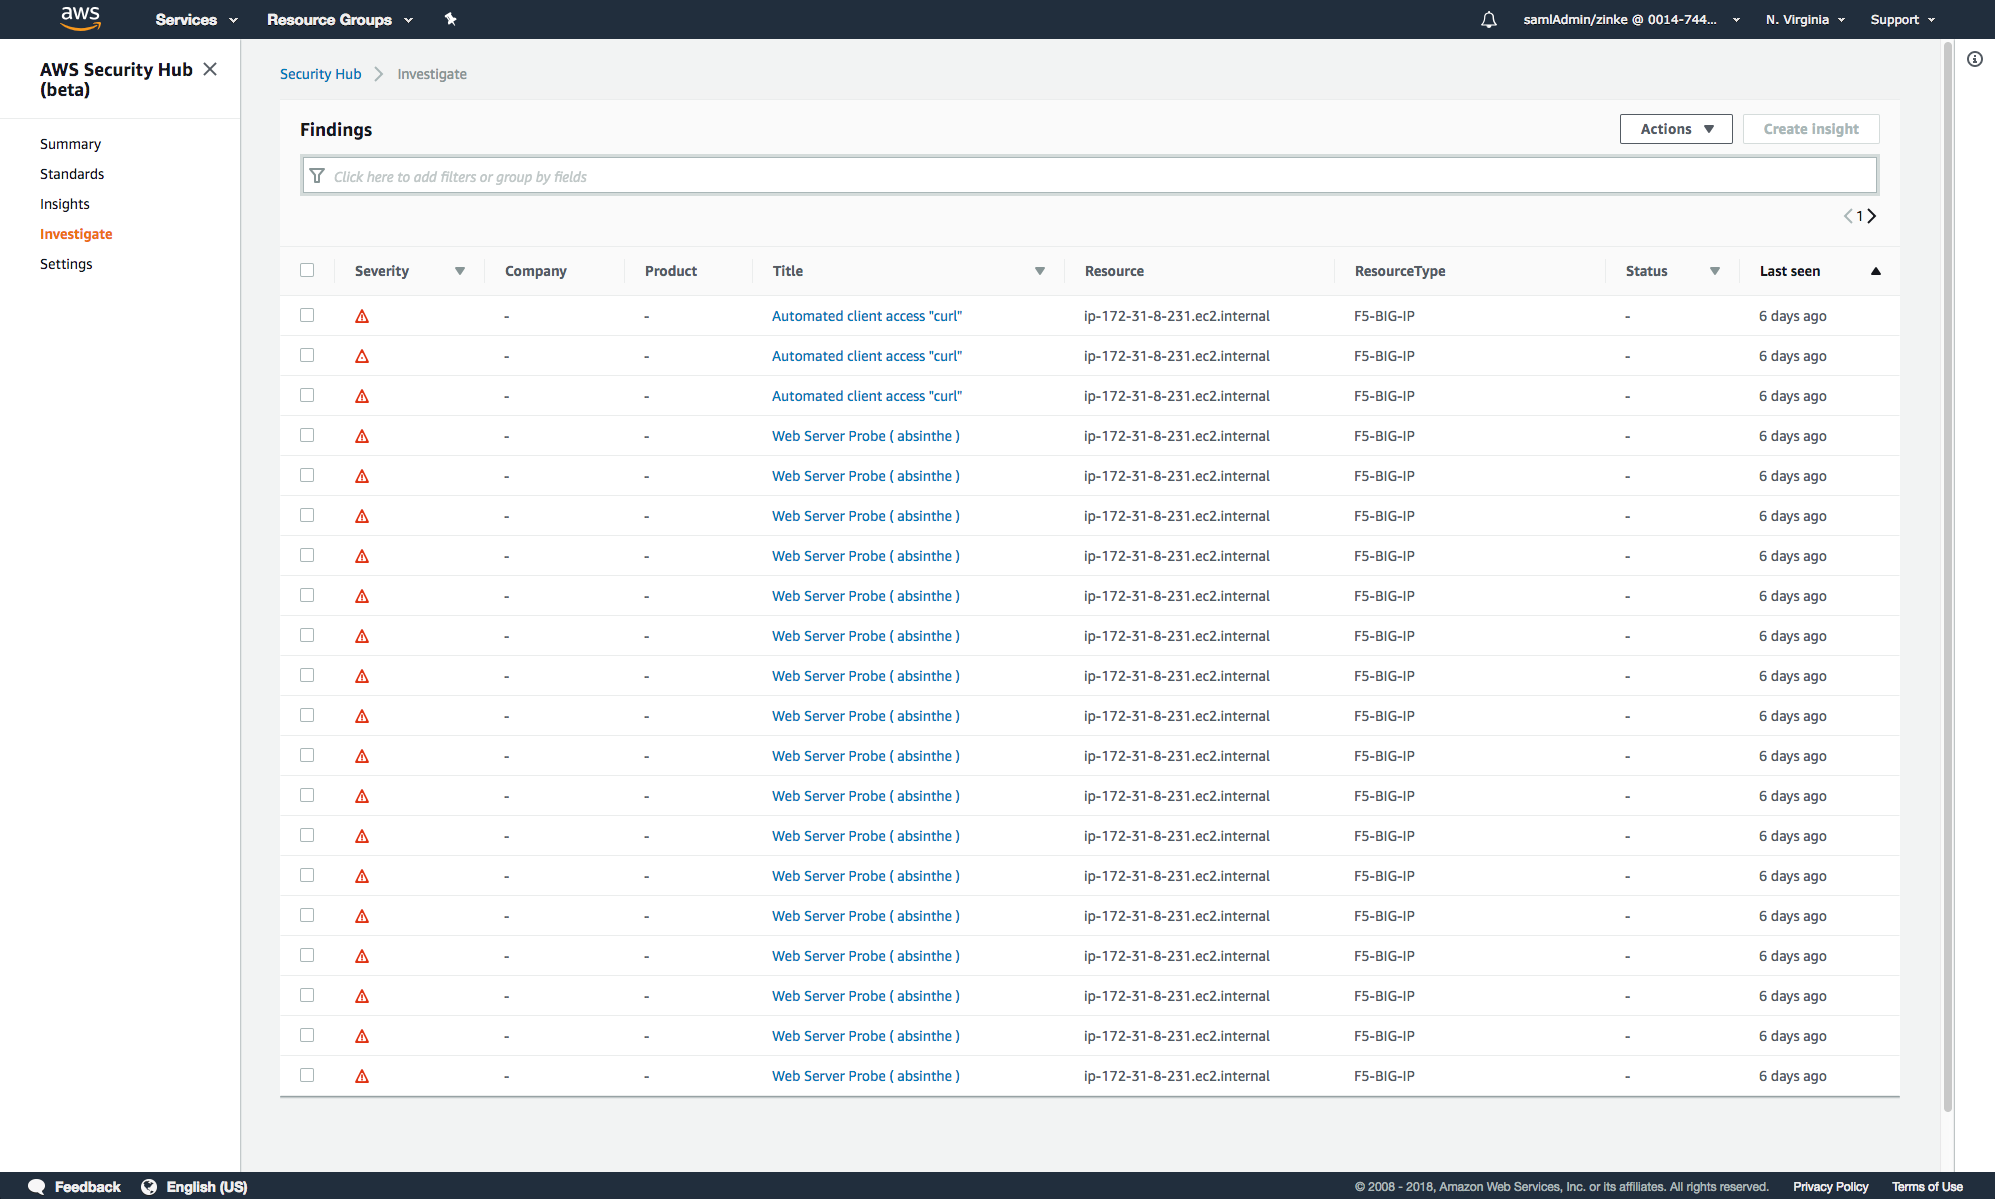
En tant que partenaire de lancement de ce nouveau service, F5 a compris que ses clients avaient besoin de simplifier et de centraliser leurs opérations de sécurité au-delà de son seul portefeuille de produits. Ainsi, les solutions de pare-feu pour applications web de pointe de F5 (Advanced WAF et BIG-IP ASM) peuvent désormais être intégrées à AWS Security Hub, ce qui permet de transmettre à cette console centrale des informations d’alerte prédéfinies issues du trafic bloqué (telles que le type d’attaque, la source, etc.) afin qu’elles soient examinées plus en détail, parallèlement aux données provenant d’autres produits de sécurité. En outre, grâce à des contrôles de conformité automatisés, AWS Security Hub peut évaluer les configurations de F5 WAF afin de vérifier qu’elles respectent les exigences sectorielles définies par les utilisateurs. La figure 1 ci-dessous présente un exemple d’architecture illustrant l’intégration de F5 à AWS Security Hub, tandis que la figure 2 montre comment les alertes reçues des appliances F5 WAF sont mises en évidence dans la console AWS Security Hub.
Pour en savoir plus sur les solutions de pare-feu pour applications web de F5 ou sur ses autres services de mise à disposition d’applications sur AWS, rendez-vous sur F5.com ou sur AWS Marketplace. Si vous participez à AWS re:Invent cette semaine, n’hésitez pas à venir nous rencontrer sur notre stand (n° 1640) pour en discuter avec nos experts.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.