Article 2 sur 3 (article précédent)
Les applications sont les moteurs de la productivité numérique, les chevilles ouvrières qui transforment la puissance de calcul brute en outils utiles facilitant la vie quotidienne et qui ont révolutionné le travail, les voyages, le divertissement et l’industrie. Ces logiciels peuvent aussi bien servir à commander des repas en livraison qu’à guider des satellites dans l’espace, à faire fonctionner des chaînes de montage ou encore à fournir le traitement de texte qui a permis de rédiger cet article de blog.
Les applications ont considérablement évolué au fil du temps, passant de programmes rudimentaires conçus pour des tâches informatiques spécifiques à des applications modernes et dynamiques, optimisées par l’IA et alimentées par des données provenant d’environnements distribués. L’évolution des applications ces dernières années nous permet de mieux comprendre comment l’informatique s’est adaptée aux nouveaux besoins des utilisateurs, aux exigences des entreprises et aux innovations technologiques qui façonnent notre monde numérique. Toutefois, à mesure que les applications sont devenues plus complexes, connectées, personnalisées, accessibles et intelligentes, leur surface d’attaque s’est étendue, les exposant davantage aux menaces malveillantes et aux tentatives d’exploitation. En termes simples, cette surface d’attaque élargie offre davantage de possibilités aux cybercriminels, qui ont eux aussi innové pour parvenir à contourner les cyberdéfenses les plus récentes et les plus performantes.
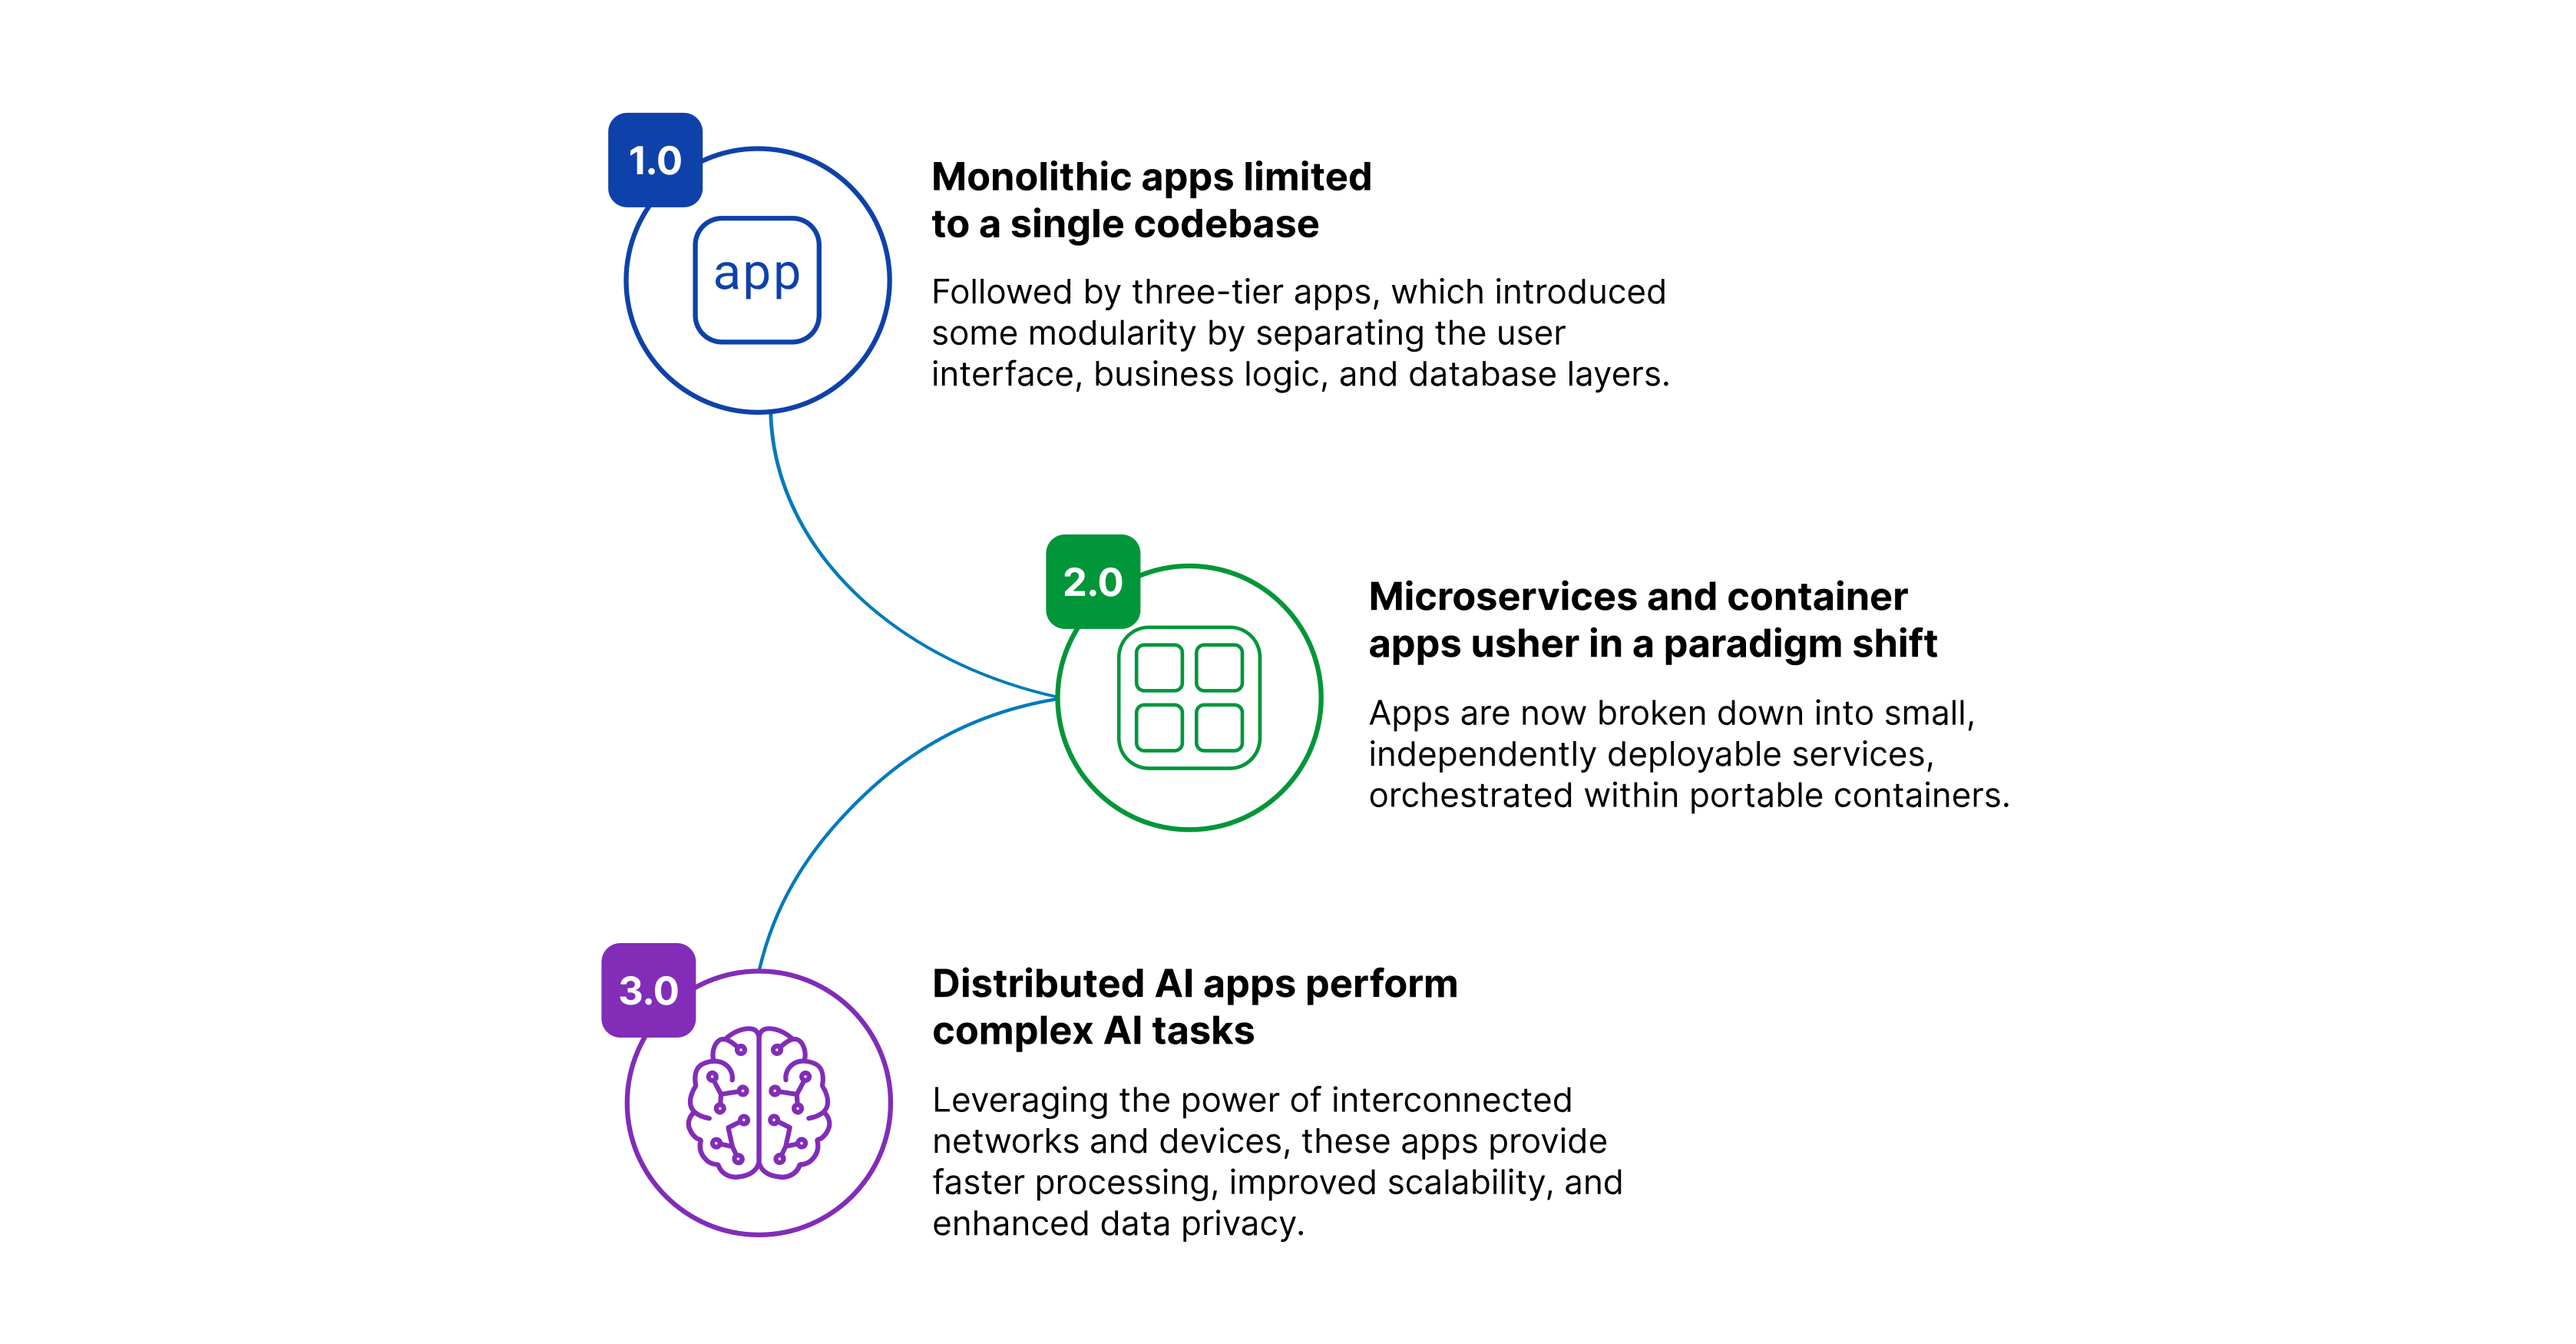
Alors que les applications sont passées des applications monolithiques hébergées dans des centres de données physiques aux applications d’IA hautement distribuées d’aujourd’hui, une nouvelle génération d’ADC est nécessaire pour réunir sur une plateforme unique des fonctionnalités hautes performances de sécurité et de mise à disposition des applications.
Ce paysage des menaces, toujours plus complexe et étendu, est encore aggravé par l’absence d’une plateforme capable d’assurer de manière cohérente la mise à disposition et la sécurité des applications et des API. Les contrôleurs de mise à disposition d’applications (ADC) jouent depuis longtemps un rôle central dans la pile technologique en assurant les fonctions de mise à disposition des applications, mais ils doivent désormais évoluer pour répondre aux nouveaux besoins des environnements actuels. Ensemble, ces facteurs stimulent la demande de nouvelles stratégies plus complètes, combinant la sécurité des applications et les services de mise à disposition d’applications afin d’offrir une protection renforcée ainsi qu’une gestion plus simple et plus unifiée dans des écosystèmes informatiques diversifiés.
Voyons comment nous en sommes arrivés là, en commençant par les toutes premières applications des années 1940.
Applications 1.0 : applications monolithiques et à trois niveaux
Les tout premiers ordinateurs des années 1940 et 1950 n’utilisaient pas vraiment d’applications telles que nous les concevons aujourd’hui. Ils étaient principalement programmés en langage machine et à l’aide de cartes perforées. Les premières applications — que l’on pourrait qualifier d’Applications 1.0 — se sont développées parallèlement aux ordinateurs centraux des années 1960 et 1970, qui exécutaient des applications monolithiques conçues pour gérer des tâches telles que la paie, les stocks et le traitement élémentaire des données. Ces premières applications reposaient sur une base de code unique, constituée de très grands blocs de code monolithiques qui s’exécutaient dans des centres de données isolés ou dans les locaux d’entreprises. Imaginez un château isolé au sommet d’une colline, protégé par de hauts remparts et des douves, où les employés se rendent pour accéder à des ressources informatiques centralisées en utilisant des langages de programmation comme FORTRAN et COBOL.
“Les applications, toujours plus intelligentes et dynamiques, s’appuient sur des réseaux et des connexions exposés à un large éventail de risques de sécurité, ce qui nécessite des mesures de protection en constante évolution et des services de mise à disposition des applications optimisés pour les environnements distribués.”
Les applications à trois niveaux ont marqué une avancée par rapport au modèle d’application monolithique en répartissant les ressources informatiques entre trois couches fonctionnelles distinctes, chacune reposant sur des applications séparées mais interconnectées. La couche de présentation, ou interface utilisateur, était gérée par des applications de bureau telles que les logiciels de productivité (bonjour, WordStar), tandis que la couche de logique métier comprenait un serveur d’applications chargé de traiter les requêtes des utilisateurs et d’effectuer des calculs. La couche de données, ou base de données, stockait et gérait les données.
Bien que les applications à trois niveaux offrent davantage de modularité et de flexibilité que les applications monolithiques, ce modèle reste tributaire de l’infrastructure physique des centres de données et des ressources sur site. Les applications monolithiques et à trois niveaux demeurent la norme dans certains secteurs, notamment la santé, la banque et les administrations publiques, où les systèmes existants répondent à des exigences réglementaires strictes et où les applications critiques ne peuvent tolérer aucune interruption de service.
Applications 2.0 : cloud, microservices et conteneurs
L’essor du commerce électronique dans les années 1990 a marqué le début de l’ère des « dot-com ». Les fournisseurs de services applicatifs (ASP) proposaient sur le World Wide Web des services d’hébergement comparables au cloud, permettant aux entreprises de lancer des applications web HTML sans avoir à déployer leur propre infrastructure. Ces applications étaient accessibles dans le monde entier, partout où les utilisateurs disposaient d’une connexion bas débit ou haut débit. Elles étaient réparties en trois couches : depuis leur ordinateur personnel, les consommateurs utilisaient Internet et un navigateur web pour accéder aux applications hébergées sur les sites des ASP, tandis que les serveurs de bases de données de ces derniers géraient les achats et le stockage des données clients. Les applications web restent prédominantes dans le commerce de détail en ligne et ont joué un rôle déterminant dans le développement des activités de commerce électronique sur le web.
Le début des années 2010 a été marqué par la révolution du cloud, de nombreux observateurs prédisant la disparition des centres de données sur site et l’essor du cloud computing. Alors qu’il était question de transférer l’ensemble des ressources informatiques vers le cloud, de nombreuses applications ont été modernisées pour fonctionner dans des environnements cloud ou développées directement dans le cloud : les applications cloud natives.
Ces applications cloud natives étaient optimisées pour offrir des performances élevées et s’adapter à l’échelle du cloud. Conçues dès le départ sur des architectures de microservices, elles ont introduit un nouveau changement de paradigme dans l’évolution des applications. Les applications basées sur des microservices n’étaient plus des blocs de code autonomes et unifiés, mais des assemblages de petits microservices déployables indépendamment, chacun remplissant une fonction unique et pouvant communiquer avec d’autres microservices via des API. Les microservices modulaires étaient orchestrés sous forme d’applications au sein de conteneurs portables, des instances de calcul virtualisées autonomes capables de fonctionner de manière cohérente dans différents environnements. Les applications basées sur des microservices offraient de nombreux avantages par rapport aux applications monolithiques ou à trois niveaux, notamment un développement plus rapide, une meilleure évolutivité, une flexibilité accrue et la réutilisabilité des services.
Cependant, ces microservices constitutifs proviennent de bibliothèques de cloud public et d’autres plateformes distantes, et sont acheminés via des API ou d’autres mécanismes de communication. Ces éléments dispersés étaient difficiles à gérer, et l’exposition des API augmentait la surface d’attaque de l’application, ouvrant la voie à des intrusions réseau lors de la transmission des données ainsi qu’à d’éventuelles vulnérabilités dans les bibliothèques tierces.
Applications 3.0 : applications distribuées et IA
Aujourd’hui, les applications connaissent un nouveau changement de paradigme. La disparition annoncée du centre de données a été largement exagérée, et de nombreux portefeuilles applicatifs d’entreprise associent désormais des applications traditionnelles et modernes qui s’exécutent dans des environnements hybrides et exploitent des ressources sur site, en périphérie et dans le cloud. Cela renforce encore la nécessité de disposer d’une plateforme cohérente permettant d’unifier la mise à disposition et la sécurité des applications et des API, où qu’elles se trouvent.
En outre, les applications sont de plus en plus complexes et s’appuient non seulement sur des microservices basés dans le cloud, mais aussi sur des flux de données en temps réel et de nouvelles formes de saisie. Prenons l’exemple d’un site web de voyage classique. Outre des photos attrayantes et du contenu sur la destination choisie, il propose des moteurs accessibles par API et actualisés en temps réel pour réserver des chambres d’hôtel, des vols et des voitures de location, des liens vers des prévisions météorologiques en direct, ainsi que des fonctionnalités de cartographie interactive. Fortement interconnectées, alimentées par de multiples sources et dynamiques, ces applications modernes s’appuient sur des données issues de clouds hybrides et d’environnements distribués afin d’offrir une expérience client riche.
La complexité — et la surface d’attaque — ne fait qu’augmenter lorsque l’IA vient s’ajouter à ces applications déjà fortement intégrées. Les services basés sur l’IA, qui exploitent les données issues de réseaux et d’appareils interconnectés, peuvent inclure des moteurs de recommandation ou des chatbots ; un site web de voyage peut suggérer des destinations et des activités personnalisées à partir de profils utilisateurs en temps réel et d’analyses prédictives, ou proposer de surveiller les algorithmes de tarification dynamique.
Les applications d’IA traitent d’énormes volumes de données et génèrent des schémas de trafic complexes, avec des requêtes volumineuses et fréquentes adressées aux référentiels de données d’entreprise et aux modèles d’IA hébergés dans des usines d’IA. Les charges de travail d’IA sont généralement déployées sur des infrastructures distribuées, notamment des clouds publics, des appareils en périphérie et des systèmes hybrides, ce qui expose les applications à des risques liés à la sécurité et à la confidentialité des données, à des attaques adverses contre les modèles d’IA et à des vulnérabilités de l’infrastructure. Ces défis rendent nécessaire la mise en place d’une sécurité complète pour les applications riches en API, associée à des services hautes performances de gestion du trafic et de mise à disposition des applications, afin de prendre en charge les applications et charges de travail d’IA modernes, quel que soit leur environnement de déploiement.
Évolution des applications : fonctionnalités améliorées, complexité accrue
L’histoire des applications se confond à bien des égards avec celle de l’informatique elle-même : des calculs mathématiques élémentaires effectués dans les années 1940, elles ont évolué jusqu’aux applications complexes et dynamiques d’aujourd’hui, alimentées par l’IA et par les données provenant d’une multitude de systèmes distants. Cette histoire reflète également l’accessibilité et l’omniprésence croissantes du matériel informatique. D’abord utilisées sur des ordinateurs centraux occupant une pièce entière et que seuls des experts savaient manier, les applications ont ensuite investi les ordinateurs de bureau et portables dotés d’interfaces graphiques, à des fins personnelles et de divertissement, avant de gagner les appareils mobiles grâce aux applications web et mobiles, accessibles partout et utilisables aussi bien par écran tactile que par commande vocale.
Cependant, ces applications toujours plus intelligentes et dynamiques reposent sur des réseaux et des connexions exposés à un large éventail de risques de sécurité, ce qui nécessite des mesures de protection en constante évolution et des ADC optimisés pour les environnements distribués. Il est nécessaire de faire converger les fonctions essentielles de mise à disposition et de sécurité des applications afin de mieux gérer ce nouveau paysage composé d’applications traditionnelles, modernes et basées sur l’IA, qui fonctionnent toutes dans un environnement distribué. Nous pensons que les ADC constituent la technologie appropriée pour assurer cette gestion. Mais pour remplir ce rôle, ils devront évoluer afin de contribuer à réduire la complexité opérationnelle et les risques associés aux écosystèmes numériques fragmentés d’aujourd’hui.
Pour en savoir plus, consultez l’article précédent de notre série, « Réinventer l’ADC pour répondre aux exigences d’une infrastructure applicative en pleine évolution ». Restez également à l’affût de notre prochain article, dans lequel nous expliquerons comment la sécurité des applications a évolué au rythme des changements apportés aux architectures applicatives et pourquoi cette évolution exige une nouvelle génération d’ADC.
Poursuivez la discussion autour de l’ADC 3.0 sur le blog : L’évolution de la sécurité des applications : vers une nouvelle génération d’ADC
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.