Blog 1 sur 3
La mise à disposition des applications a considérablement évolué au cours des trois dernières décennies. Avec l’évolution de l’informatique d’entreprise, les organisations ont été poussées à en faire toujours plus : davantage d’applications, une meilleure prise en charge des infrastructures, une disponibilité accrue et une plus grande flexibilité. Mais ce « toujours plus » a eu un coût. À mesure que les infrastructures évoluent pour répondre aux exigences croissantes des entreprises, elles deviennent extrêmement complexes. Cette complexité a, à son tour, engendré de nouveaux risques et mis à l’épreuve la capacité des organisations à avancer suffisamment vite pour proposer les expériences numériques innovantes qu’attendent leurs clients.
À l’heure où nous entrons dans l’ère de l’IA, l’infrastructure sous-jacente des applications ne cesse de gagner en ampleur et en complexité, à mesure que croît la nécessité de prendre en charge des applications optimisées par l’IA et de développer des usines d’IA. Pour fournir les services essentiels nécessaires à la sécurisation et au déploiement de ces applications distribuées, la simplification est primordiale.
En résumé, c’est ce que propose F5. Depuis sa création il y a près de 30 ans, F5 est un leader du marché des contrôleurs de mise à disposition d’applications (ADC). Au fil des ans, nous n’avons cessé de réinventer les ADC afin de répondre aux besoins de l’infrastructure applicative sous-jacente à mesure de son évolution. Et alors que l’IA transforme une nouvelle fois le paysage technologique, F5 innove pour répondre aux exigences du moment en simplifiant la complexité pour ses clients.
Dans les semaines à venir, nous explorerons l’évolution des contrôleurs de mise à disposition d’applications (ADC) face aux mutations des infrastructures, des applications et du paysage de la sécurité. Ce premier article de blog de la série examine comment les ADC se sont adaptés à l’évolution des infrastructures applicatives.
Alors, comment cette évolution s’est-elle manifestée au cours des trois dernières décennies ?
Infrastructure 1.0 : les centres de données sur site des années 1990
Aux débuts de l’informatique d’entreprise, les infrastructures sur site étaient la norme. Les entreprises exécutaient leurs applications, leurs données et leurs systèmes sur des serveurs physiques et du matériel installés dans une salle dédiée au sein de leurs propres locaux, au service d’utilisateurs travaillant dans ces mêmes bâtiments. Ces centres de données sur site nécessitaient d’importants investissements en matériel et en logiciels. Ils exigeaient également des équipes informatiques qualifiées pour en assurer la maintenance ainsi que la gestion de la sécurité et des mises à jour logicielles.
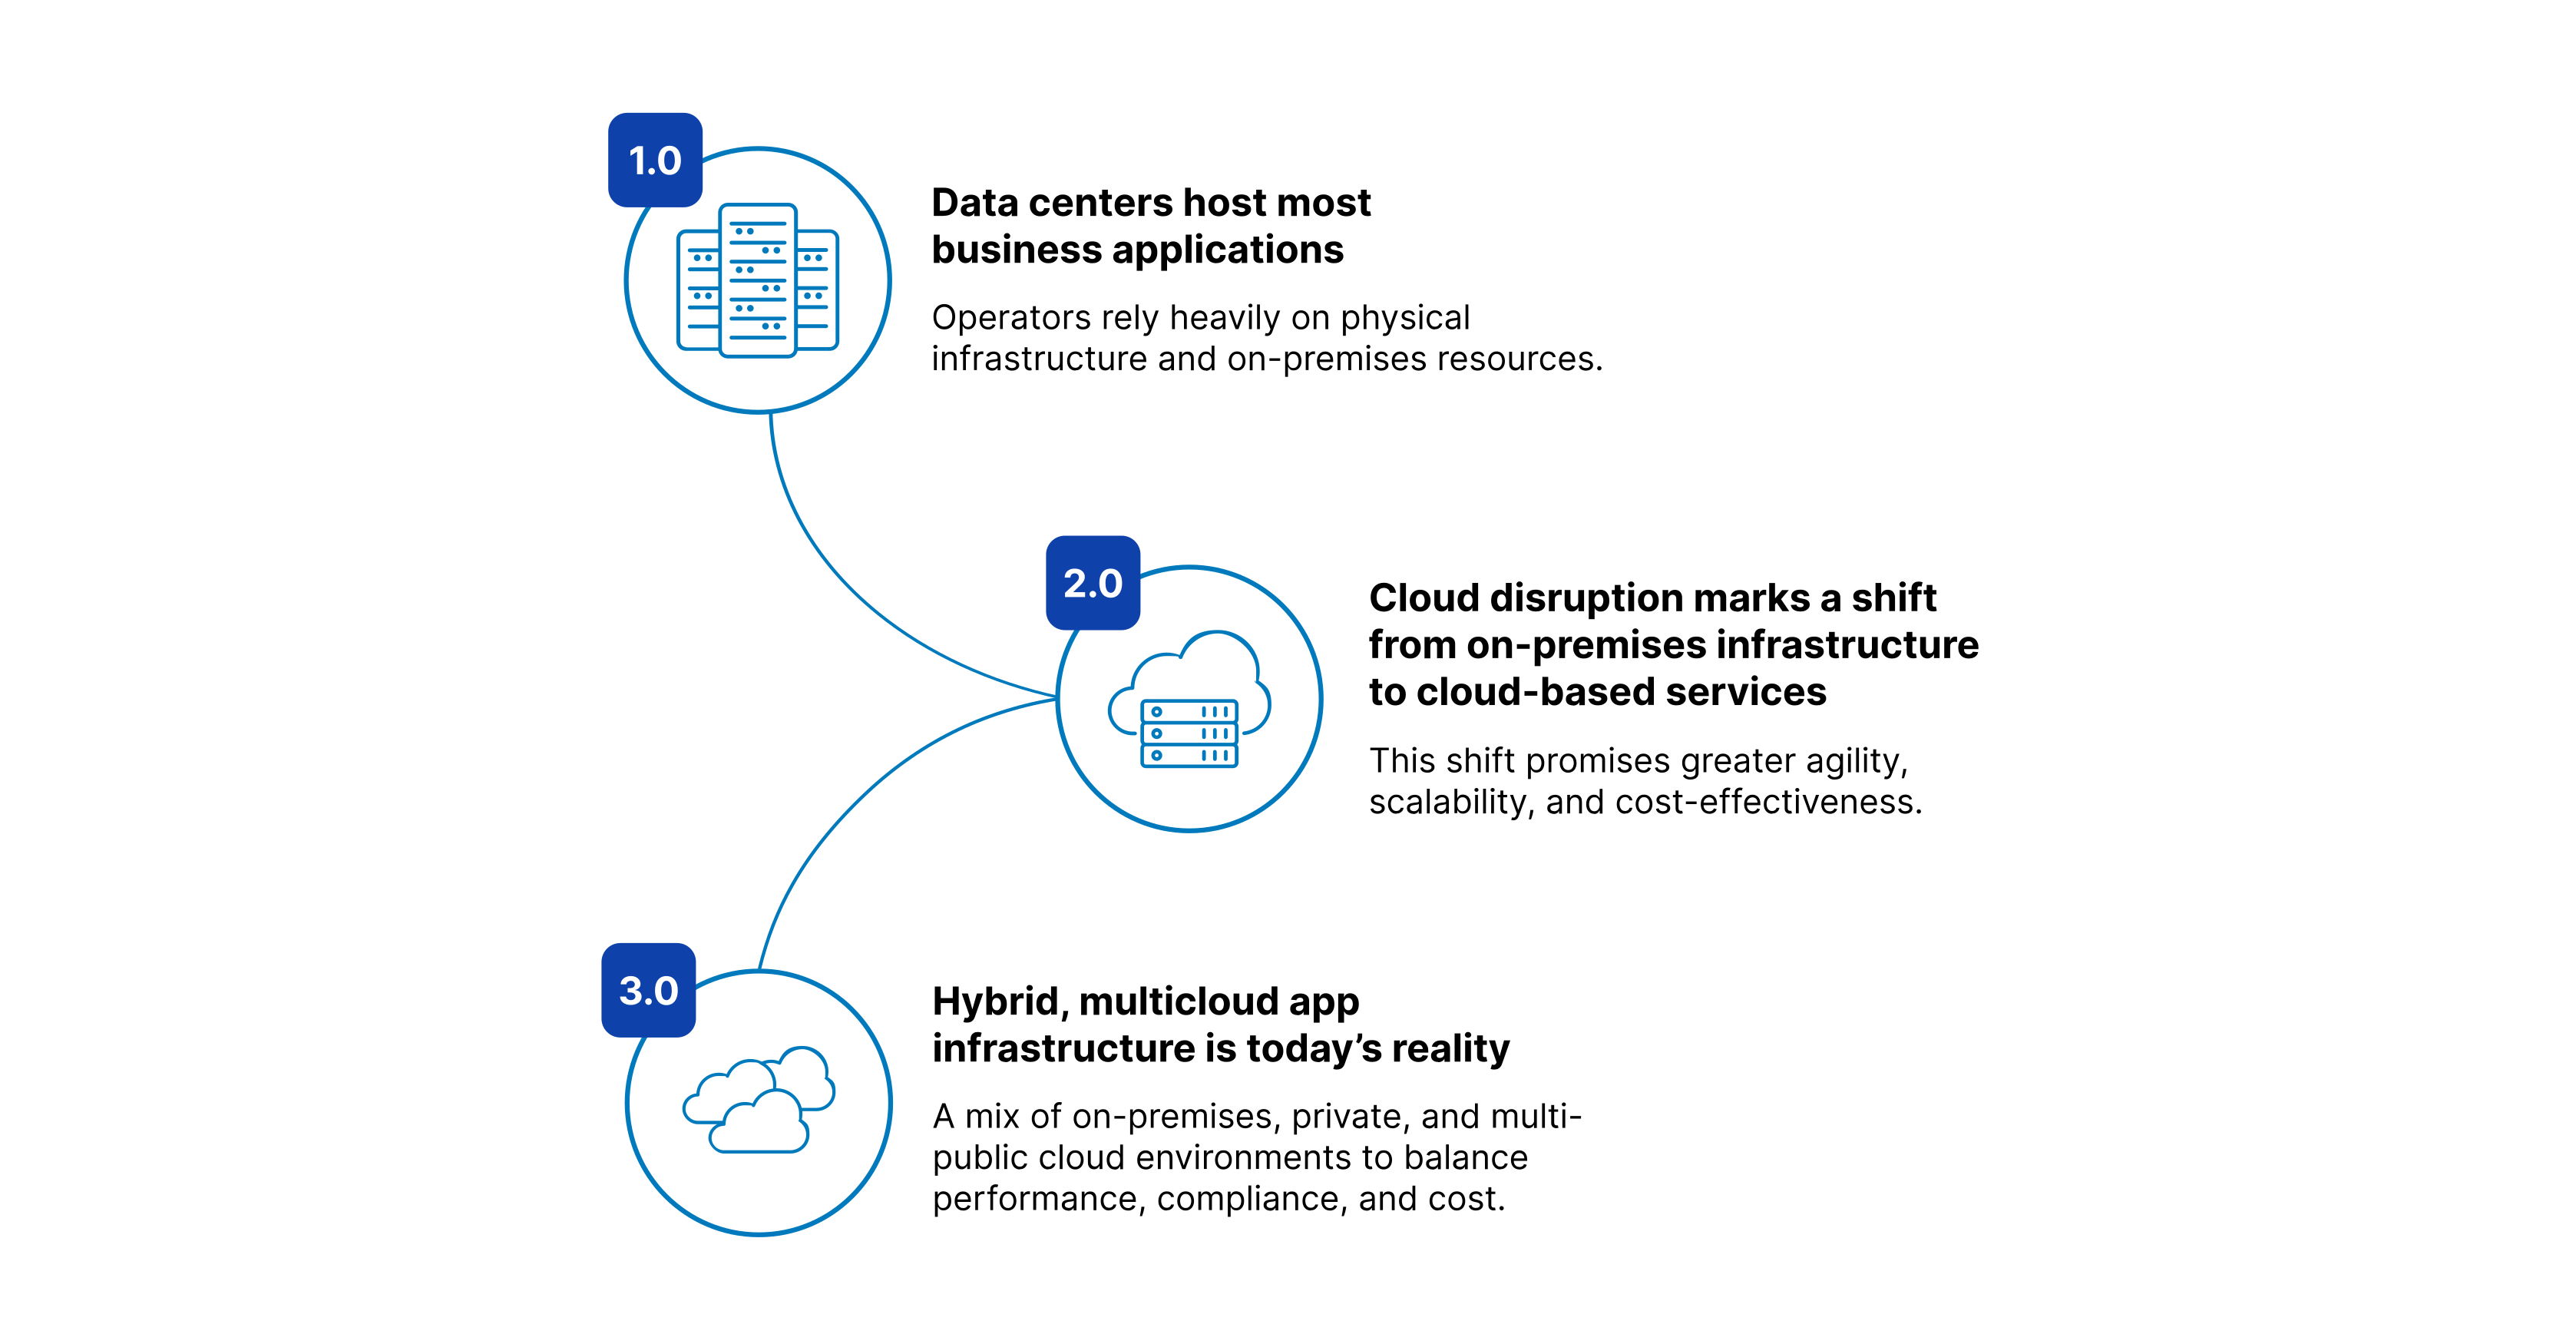
Alors que l’infrastructure applicative a évolué, passant du centre de données au cloud, puis à l’environnement hybride et multicloud actuel, l’ADC doit se réinventer pour répondre aux exigences du moment.
Ces centres de données sur site offraient un contrôle total sur les données et les systèmes. L’infrastructure étant hébergée dans un emplacement centralisé, la sécurisation des applications était relativement simple, ce qui constituait un avantage pour les entreprises soumises à des exigences strictes en matière de conformité et de sécurité. Toutefois, la construction et la maintenance de centres de données étaient coûteuses, et les possibilités de mise à l’échelle étaient limitées. En outre, l’expansion vers de nouvelles zones géographiques nécessitait la construction de nouveaux centres de données, une démarche à la fois coûteuse et complexe sur le plan opérationnel.
Les premiers contrôleurs de mise à disposition d’applications sont apparus à cette époque sous la forme d’appliances matérielles ou virtuelles, qui aidaient les équipes informatiques à gérer leurs besoins en matière de mise à disposition d’applications, notamment l’équilibrage de charge. F5 s’est rapidement imposé comme le leader du marché des ADC matériels, avant de lancer le premier ADC à la demande, redéfinissant ainsi les performances et l’évolutivité.
Infrastructure 2.0 : la révolution du cloud dans les années 2000
L’avènement du cloud computing a profondément transformé le paysage des infrastructures applicatives. Les ressources informatiques ont quitté les locaux des entreprises pour être transférées vers de vastes fermes de serveurs gérées par des sociétés tierces. Des fournisseurs de services cloud tels que Microsoft Azure, Amazon Web Services (AWS) et Google Cloud Platform (GCP) ont commencé à proposer des ressources informatiques selon un modèle de paiement à l’usage, offrant ainsi la possibilité d’y accéder à la demande.
L’ère du cloud a apporté des avantages considérables aux organisations. Elle leur a évité d’avoir à mettre en place de nouveaux centres de données, ce qui nécessitait l’achat de matériel coûteux et entraînait des frais de maintenance, tout en leur permettant de ne payer que les ressources réellement utilisées. Elle a accéléré le déploiement des applications, tout en facilitant l’ajustement des capacités à la hausse ou à la baisse en fonction de l’évolution des besoins informatiques. Enfin, elle leur a donné accès à un réseau mondial de centres de données, aidant ainsi les entreprises à étendre leur présence à l’international.
L’avènement du cloud computing a marqué le début de la deuxième ère des ADC, qui sont passés du statut d’équipements à celui de services, offrant ainsi aux clients une meilleure évolutivité, une sécurité renforcée des applications et une gestion cohérente des politiques. Là encore, F5 a conservé sa position de leader du marché des ADC en répondant aux besoins de l’ère du cloud grâce à l’adaptation de ses services au cloud public.
Infrastructure 3.0 : le monde hybride et multicloud d’aujourd’hui
Alors que l’on pensait autrefois qu’un cloud unique dominerait l’avenir, ce n’est pas ce qui s’est produit. Les organisations répartissent désormais leurs applications et leurs API dans un nombre d’environnements plus important que jamais.
Certaines organisations exécutent leurs applications dans plusieurs clouds afin d’éviter toute dépendance vis-à-vis d’un fournisseur et d’optimiser les coûts en tirant parti des meilleurs services proposés par différents fournisseurs. D’autres gèrent leurs applications dans un environnement hybride combinant des centres de données sur site, plusieurs clouds publics et des environnements edge. En effet, les recherches de F5 montrent que 88 % des organisations utilisent des modèles de déploiement hybrides, tandis que plus d’un tiers (38 %) exploitent des applications déployées selon six modèles différents.
Le cloud hybride et multicloud est devenu la nouvelle norme en raison de l’extraordinaire flexibilité qu’il offre pour choisir l’environnement le mieux adapté à chaque application ou charge de travail. Cependant, il a également créé une situation intenable en matière d’efficacité et de sécurité. À mesure que l’ère de l’IA poursuit son essor, l’infrastructure sous-jacente deviendra encore plus distribuée, les charges de travail d’IA étant déployées au plus près des données dont elles ont besoin.
Pour répondre à ces besoins, l’ADC doit une fois de plus se réinventer. L’ADC 3.0 nécessite une approche reposant sur une plateforme unique pour la sécurité et la mise à disposition des applications, afin de permettre aux entreprises de tirer parti de la flexibilité d’un environnement hybride et multicloud sans être freinées par la complexité.
On dit que la simplicité, c’est la complexité résolue. En aidant les organisations à sécuriser, fournir et optimiser chaque application et API dans leurs environnements hybrides et multicloud, ADC 3.0 promet de résoudre cette complexité et d’apporter la simplicité indispensable pour prospérer à l’ère de l’IA.
Pour en savoir plus, consultez notre article de blog « Une nouvelle génération d’ADC pour l’ère de l’IA ». Ne manquez pas non plus notre prochain article de cette série consacrée aux ADC et à l’évolution des applications.
Poursuivez la discussion autour de la série d’articles sur ADC 3.0 : Du monolithique au distribué : l’impact de l’évolution des applications sur les ADC
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.