Article 3 sur 3 (« article précédent »)
Dans mes deux précédents articles de blog, nous avons retracé l’histoire des infrastructures et des applications logicielles, passées d’une architecture monolithique et centralisée à des environnements fragmentés et dispersés. Au fil de cette évolution, les outils et les processus utilisés pour protéger les infrastructures et les applications ont eux aussi progressé, mais pas assez rapidement ni de manière suffisamment globale. À mesure que la sécurité des applications se perfectionne pour contrer de nouvelles attaques et vulnérabilités, le paysage des menaces évolue également et de nouveaux cyberrisques apparaissent, alimentant une course aux armements toujours plus intense entre les cybercriminels et les équipes de sécurité.
Cette course à l’innovation a franchi un nouveau cap avec l’avènement de l’IA. Tout comme les défenseurs peuvent recourir à des protections automatisées pilotées par l’IA pour préserver leur résilience, les acteurs malveillants adoptent l’IA afin de renforcer leurs campagnes d’attaque.
L’environnement applicatif actuel, toujours plus interconnecté mais décentralisé, engendre une complexité technique et de vastes surfaces d’attaque qui rendent inefficaces les protections disparates des solutions de sécurité existantes. En outre, même si les dispositifs de sécurité des applications continuent d’évoluer pour faire face à des menaces toujours plus sophistiquées, les exploits d’hier ne disparaissent pas : ils évoluent, trouvent de nouvelles cibles et s’adaptent aux défenses modernes. Les applications sont confrontées à un éventail continu de menaces, ce qui nécessite une approche unifiée combinant les puissantes protections de la sécurité applicative et la fiabilité incomparable des services de contrôleur de mise à disposition d’applications (ADC) au sein d’une plateforme convergée, offrant une protection plus complète ainsi qu’une gestion plus simple et mieux intégrée dans des environnements informatiques variés.
Voyons comment la sécurité des applications a évolué en réponse aux changements touchant les infrastructures et les applications, ainsi qu’à des menaces toujours plus sophistiquées.
Sécurité des applications 1.0 : défenses périmétriques et pare-feu
Aux débuts de l’ère numérique, les applications monolithiques héritées étaient hébergées dans des centres de données, et des pare-feu protégeaient le périmètre de ces environnements. Tout ce qui devait être protégé se trouvait au même endroit, et le rôle de la sécurité des applications consistait à empêcher les acteurs malveillants de s’y introduire et d’y semer le chaos.
À mesure que l’utilisation d’Internet s’est généralisée, la notion de périmètre a évolué et la sécurité des applications a dû s’adapter aux nouvelles menaces provenant des réseaux externes. La sécurité périmétrique s’est développée pour former une barrière de protection entre le réseau interne de confiance et les réseaux externes non fiables tels qu’Internet.
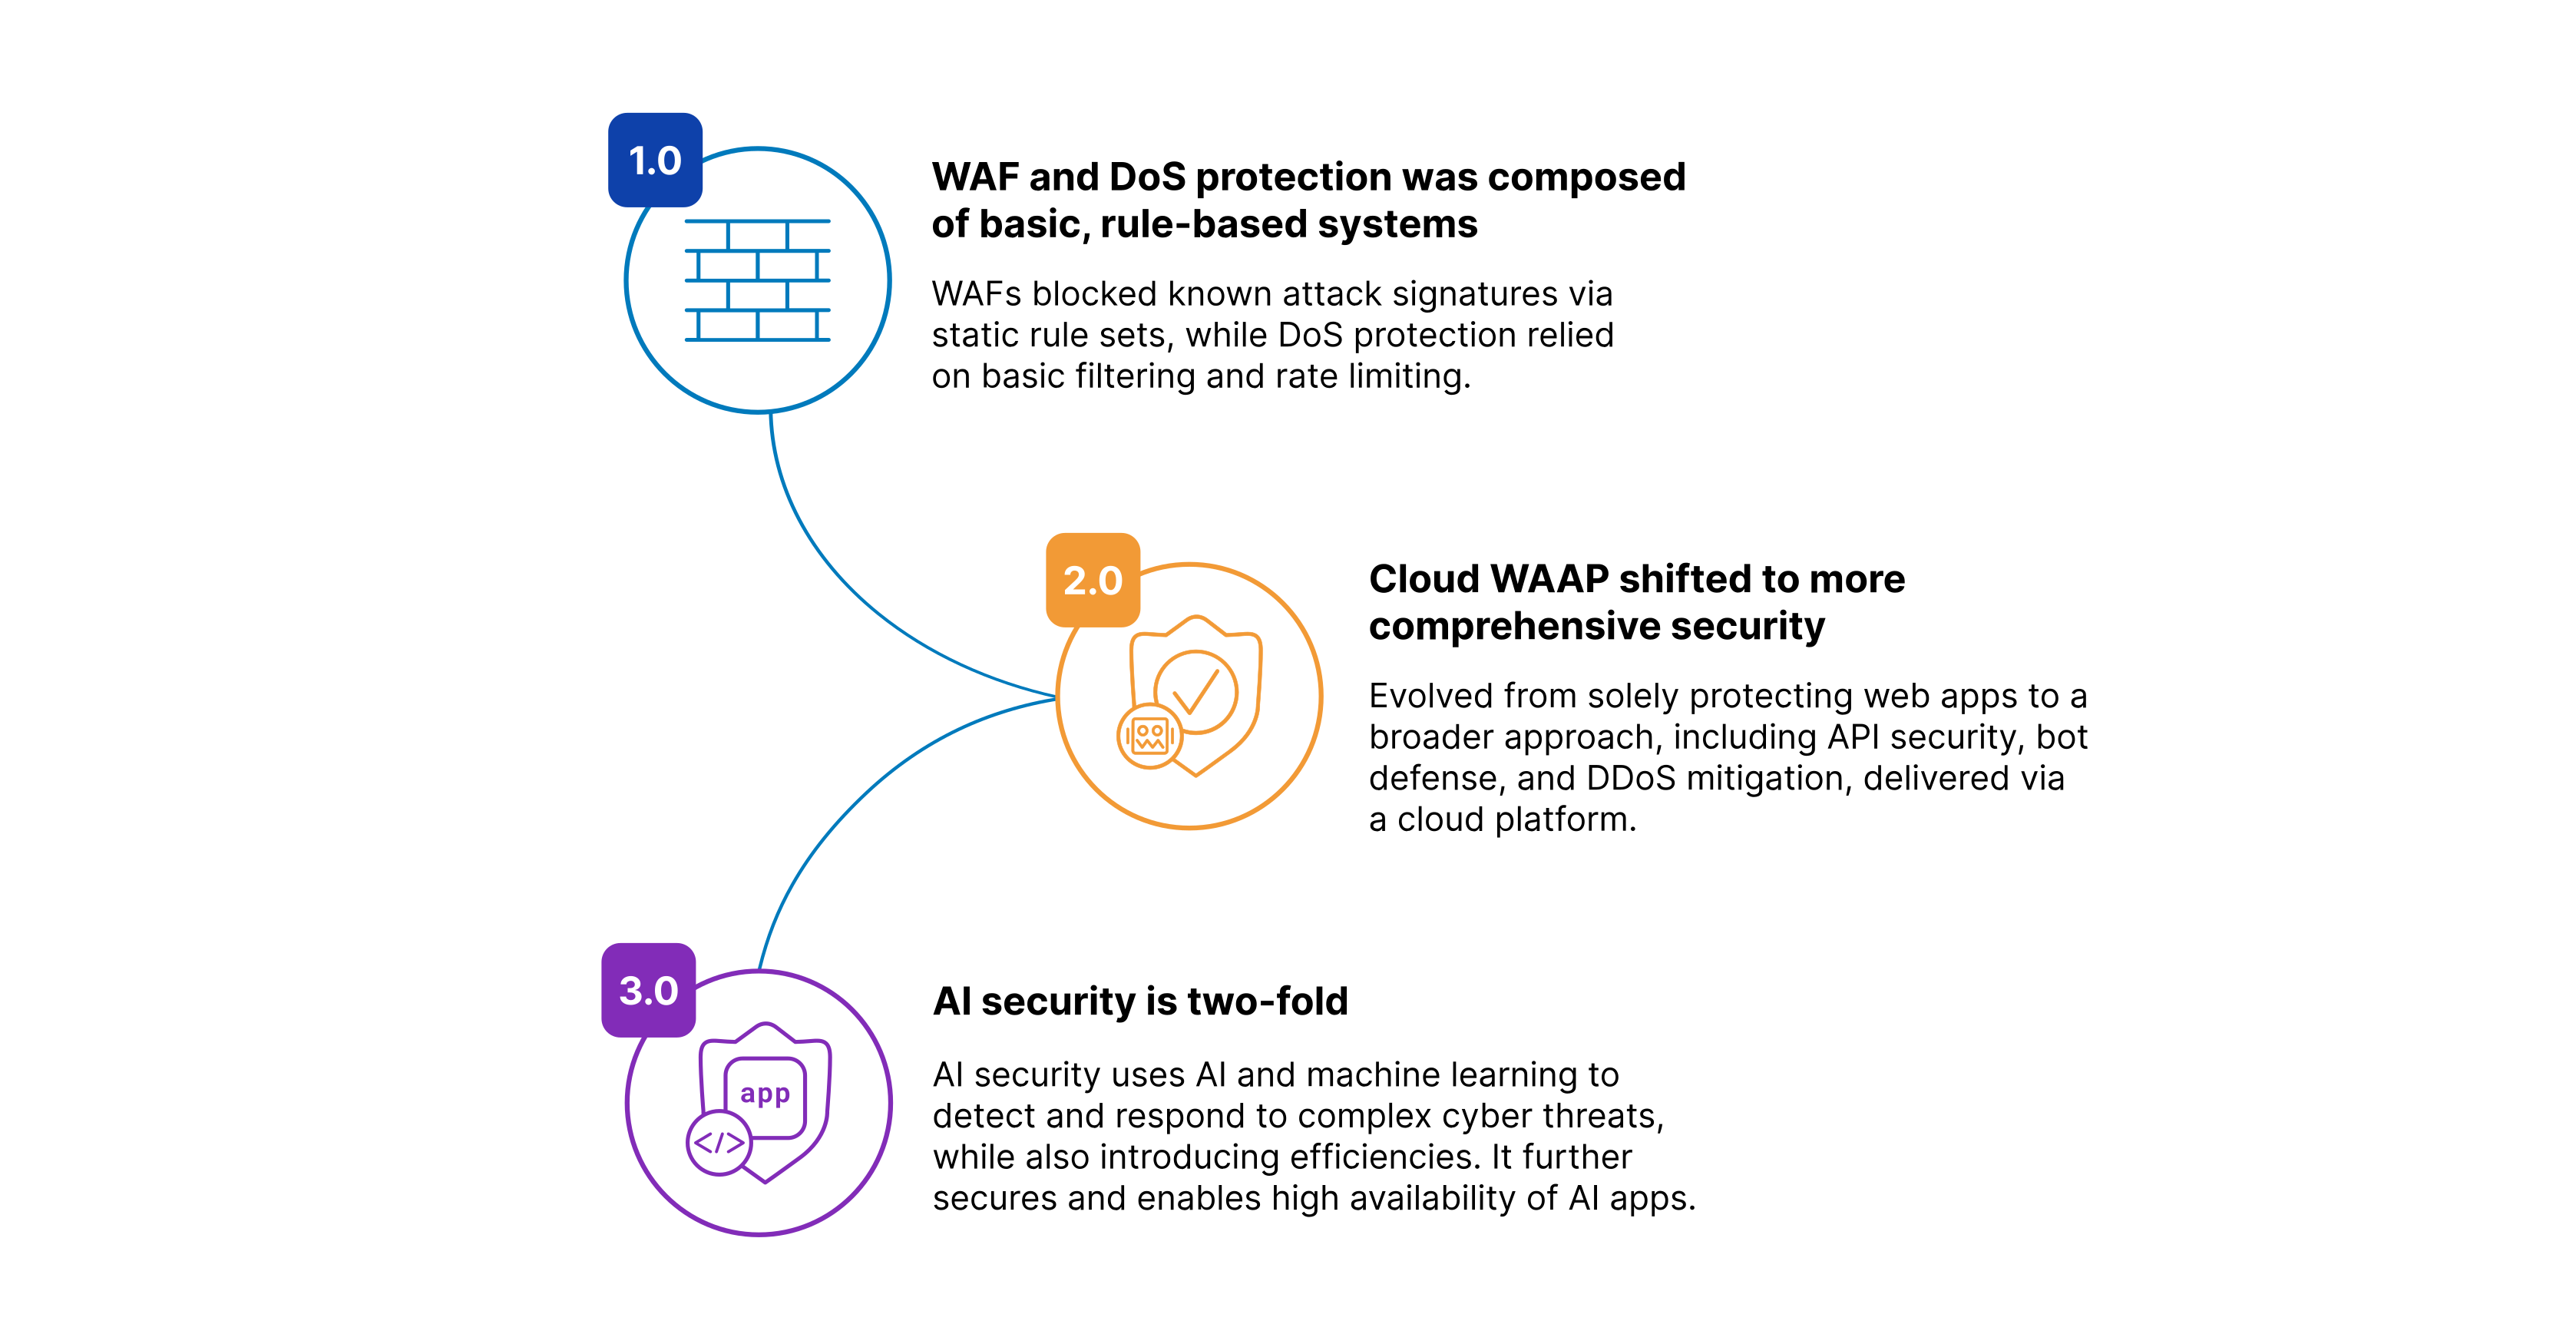
Les pare-feu réseau sont devenus la première ligne de défense, surveillant et contrôlant le trafic réseau entrant et sortant afin de protéger les réseaux internes contre les accès non autorisés, les logiciels malveillants et les intrusions externes. Un nouveau type de pare-feu, le pare-feu d’applications web (WAF), a également été développé pour protéger le web contre les attaques de couche 7, ou couche applicative, grâce à sa capacité à filtrer et à inspecter le trafic HTTP/HTTPS afin d’y détecter des schémas malveillants.
Sécurité des applications 2.0 : cloud distribué et WAAP
Le début du XXIe siècle a été marqué par une transformation majeure du paysage applicatif et, par conséquent, par une évolution de la sécurité des applications. De nombreuses applications ont fait leur apparition sur le Web, tandis que les applications hébergées dans des centres de données sur site ont été complétées par des applications cloud déployées au sein d’infrastructures distribuées.
En d’autres termes, le périmètre protégé qui servait de frontière entre les environnements de confiance et ceux qui ne l’étaient pas, entre nous et les autres, a cessé de constituer la première ligne de défense. Les applications cloud et décentralisées ont rendu la sécurité périmétrique moins efficace et ont, dans de nombreux cas, freiné l’innovation. En outre, le recours à de multiples solutions de protection ponctuelles n’offrait pas une sécurité cohérente et intégrée pouvant être gérée efficacement.
Dans le cadre de cette transformation liée au cloud, le code est devenu plus modulaire et dispersé, développé ou décomposé en microservices disponibles dans des bibliothèques tierces, puis assemblé dans des conteneurs cloud, loin de toute défense périmétrique. Les API sont devenues le tissu conjonctif des applications cloud, permettant à des services et applications distribués de se connecter et de communiquer avec d’autres systèmes disparates. Elles permettent également à différentes applications d’échanger des données. C’est par exemple le cas lorsqu’une application de vente au détail utilise une API pour indiquer le montant dû à un système de paiement en ligne tel que PayPal, qui lui renvoie ensuite une confirmation de paiement.
Cette même période a également vu l’essor des bots. Lors d’attaques courantes menées par des bots, telles que le bourrage d’identifiants, ceux-ci utilisent des noms d’utilisateur et des mots de passe volés pour prendre le contrôle de comptes en ligne, ce qui conduit souvent à des fraudes. Des armées de bots malveillants, appelées botnets, sont responsables d’attaques par déni de service distribué (DDoS), au cours desquelles des cybercriminels dirigent un grand nombre de bots depuis plusieurs appareils connectés afin de submerger des sites web, des serveurs ou des réseaux, empêchant ainsi le trafic normal et légitime d’accéder au service et affectant l’ensemble des utilisateurs en ligne.
Les menaces de sécurité engendrées par les applications distribuées dans le cloud, les interfaces API et la prolifération des bots ont contraint les organisations à repenser la manière dont elles protégeaient leurs applications et leurs données. Les WAF ont ensuite évolué vers des solutions de protection des applications web et des API (WAAP), conçues pour offrir une protection contre un éventail plus large d’attaques lors de l’exécution. Les solutions WAAP protègent à la fois les applications web et les API contre les menaces modernes, notamment les attaques DDoS et les attaques automatisées menées par des bots. Elles peuvent également sécuriser les applications web, les API et les microservices exécutés dans des environnements cloud, hybrides ou multicloud.
Sécurité des applications 3.0 : sécurité de l’IA
L’essor de l’IA et de l’apprentissage automatique a une incidence sur la sécurité des applications à deux égards majeurs. L’IA peut s’avérer extrêmement efficace pour détecter un large éventail de cybermenaces et y répondre. Elle constitue donc un élément essentiel des stratégies actuelles de sécurité des applications. Cependant, les applications d’IA sont elles-mêmes très vulnérables aux cyberattaques, et la protection des infrastructures d’IA contre ces attaques représente un enjeu majeur.
Ces dernières années, l’IA a révolutionné la détection des menaces et des anomalies, car les modèles d’IA peuvent analyser en temps réel d’immenses volumes de trafic réseau afin de repérer des schémas suspects. En outre, l’analyse comportementale fondée sur l’IA permet d’identifier les utilisateurs malveillants et de renforcer l’authentification et la vérification des identités afin de prévenir l’utilisation abusive des identifiants. Les modèles d’IA peuvent également alimenter la sécurité prédictive et faciliter la traque des menaces afin d’aider à prévoir les vulnérabilités zero-day et à anticiper de nouveaux vecteurs d’attaque avant qu’ils ne causent des dommages.
Aussi utile que puisse être l’IA pour renforcer la sécurité des applications, elle est elle-même la cible de cybermenaces et doit être protégée contre les attaques susceptibles de compromettre les modèles, d’empoisonner les données ou de perturber les services. Les attaquants peuvent injecter des échantillons malveillants dans les données d’entraînement afin de compromettre l’intégrité des modèles, ou manipuler ces derniers en leur fournissant des données trompeuses susceptibles de générer des résultats erronés ou préjudiciables. L’infrastructure d’IA est également exposée à des menaces plus traditionnelles, telles que les attaques DDoS ou les rançongiciels ciblant l’infrastructure d’IA, qui peuvent ralentir ou interrompre les services.
En outre, les attaques basées sur l’IA servent aussi bien à automatiser l’hameçonnage qu’à propager plus rapidement des logiciels malveillants ou à créer des usurpations d’identité hypertruquées plus réalistes, amplifiant ainsi les cyberrisques pour les entreprises.
Vers une plateforme de sécurité unifiée
Alors même que la sécurité des applications a évolué pour faire face à des menaces toujours plus sophistiquées, la surface d’attaque continue de s’étendre, contraignant les entreprises à composer avec des contrôles incohérents, une complexité écrasante et une exposition croissante aux risques. Pour protéger les applications dans cet environnement en constante évolution, les organisations ont besoin d’une nouvelle génération d’ADC allant bien au-delà des répartiteurs de charge d’autrefois. La solution réside dans l’ADC 3.0 : des ADC transformés en une plateforme unique et cohérente, capable de s’adapter à la complexité technologique sans précédent et aux défis de sécurité sophistiqués auxquels les entreprises sont confrontées aujourd’hui et le seront demain.
Pour en savoir plus, consultez nos précédents articles de blog de cette série consacrés à l’évolution de l’infrastructure et, en parallèle, à l’évolution des applications, qui suscitent le besoin d’une nouvelle génération d’ADC capable de répondre aux exigences de l’ère de l’IA.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.