Commençons par une légère digression en évoquant Netflix, le service de vidéo à la demande préféré dans le monde. Entre 2009 et 2016, Netflix a enregistré une hausse vertigineuse de son nombre d’abonnés, qui est passé de 12 millions à un peu plus de 48 millions, avec 1,43 million de nouveaux clients sur les trois derniers mois de 2016 à eux seuls. Si vous aviez la chance de compter parmi les principaux actionnaires de Netflix à cette époque, vous avez probablement amassé une petite fortune. En revanche, si vous faisiez partie de l’équipe informatique chargée de fournir l’infrastructure nécessaire pour accompagner cette croissance fulgurante, vous avez sans doute dû vous creuser la tête.
Faire évoluer leur propre centre de données pour répondre à la hausse de la demande n’était tout simplement pas envisageable en raison des dépenses d’investissement et d’exploitation que cela aurait entraînées, sans parler des difficultés de gestion qui en auraient découlé. C’est pourquoi, à peu près à la même époque, Netflix s’est aventuré en terrain inconnu en lançant un projet de sept ans visant à transférer l’ensemble de ses opérations vers le cloud AWS, afin de tirer parti de la capacité d’évolution apparemment illimitée offerte par ce fournisseur de services cloud. Et comme vous le savez peut-être, l’entreprise a récemment mené à bien cette prouesse.
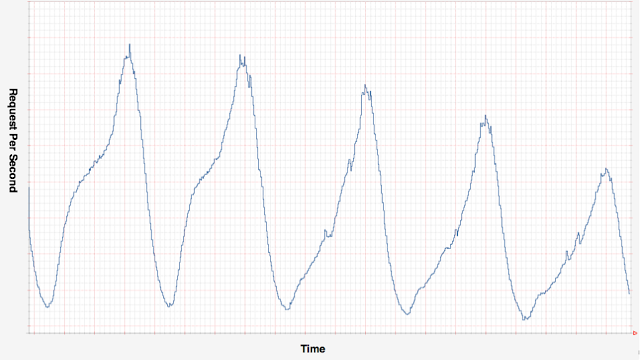
« Mission accomplie » pourraient penser certains… mais ils auraient tort. En effet, pouvoir augmenter la capacité pour répondre à une hausse de la demande à long terme est une chose, mais que se passe-t-il lorsque cette demande fluctue fortement à court terme ? Une étude récente a montré que, pendant les heures de pointe sur Internet (de 19 h à 23 h), Netflix représentait 35,2 % de l’ensemble du trafic descendant aux États-Unis ; pourtant, sans surprise, en dehors de ces horaires, sa part était bien plus faible, entraînant des fluctuations cycliques de la demande, comme l’illustre la figure 1 ci-dessous, tirée de cet article.
Pour faire face à cette forte variation de la demande, Netflix a mis en œuvre son propre algorithme de mise à l’échelle automatique, Scryer, qui lui a permis de provisionner suffisamment d’instances AWS EC2 pour répondre à la demande aux heures de pointe, tout en supprimant les instances jugées superflues. Netflix a ainsi pu garantir à ses utilisateurs une qualité de service optimale pendant les heures de pointe, tout en réduisant au minimum sa charge de calcul pendant les heures creuses.
Bien qu’il ne s’agisse que d’un exemple sans lien particulier avec les solutions de F5, il permet de mieux comprendre la nécessité des solutions de mise à l’échelle automatique à l’heure actuelle et nous amène au cœur de cet article : la nouvelle solution de pare-feu d’applications Web (WAF) à mise à l’échelle automatique de F5.
À ce propos, saviez-vous qu’en 2016, environ 40 % des violations de données résultaient d’attaques au niveau de la couche applicative ? Bien que la demande pour une application puisse varier d’un jour à l’autre et d’une heure à l’autre, une chose reste constante : la nécessité d’assurer sa protection. À quoi bon disposer d’une solution capable de s’adapter à différents débits si la sécurité de l’application et de ses données est compromise au passage ? La nouvelle solution WAF à mise à l’échelle automatique de F5 pour AWS offre la sécurité de niveau entreprise dont les applications ont besoin, quel que soit le niveau de trafic, tout en vous permettant de ne provisionner et de ne payer que les ressources de cloud public dont vous avez besoin.
Au cœur de la solution WAF se trouvent BIG-IP ASM, une technologie éprouvée dans le secteur et certifiée ICSA, ainsi que BIG-IP LTM. Ensemble, ils offrent une protection complète contre les vecteurs d’attaque sophistiqués, notamment les attaques DDoS de couche 7, les dix principales menaces de l’OWASP et les attaques de bots malveillants. Grâce à des capacités d’apprentissage automatisé, au profilage dynamique et à des politiques fondées sur les risques, BIG-IP ASM peut également appliquer des mesures de sécurité supplémentaires afin d’empêcher même les attaques les plus complexes d’atteindre les serveurs d’applications.
Mais qu’en est-il du composant de mise à l’échelle automatique ? Tout ce qui est nécessaire au fonctionnement de la solution a été regroupé dans un modèle AWS CloudFormation, des éditions virtuelles BIG-IP et des compartiments S3 aux groupes Auto Scaling et aux alarmes CloudWatch, afin que ces services interagissent naturellement entre eux pour fournir une solution entièrement autonome. Avant le lancement, le modèle demande à l’utilisateur de saisir quelques paramètres, tels que le nombre minimal d’instances VE devant être opérationnelles à tout moment ou les seuils de débit qui, lorsqu’ils sont franchis, indiquent au groupe de mise à l’échelle automatique de lancer ou de supprimer des instances (généralement 80 % et 20 % du débit maximal de l’instance). Les instances VE créées sont réparties entre les zones de disponibilité AWS, comme illustré à la Figure 2, afin d’accroître encore la disponibilité.
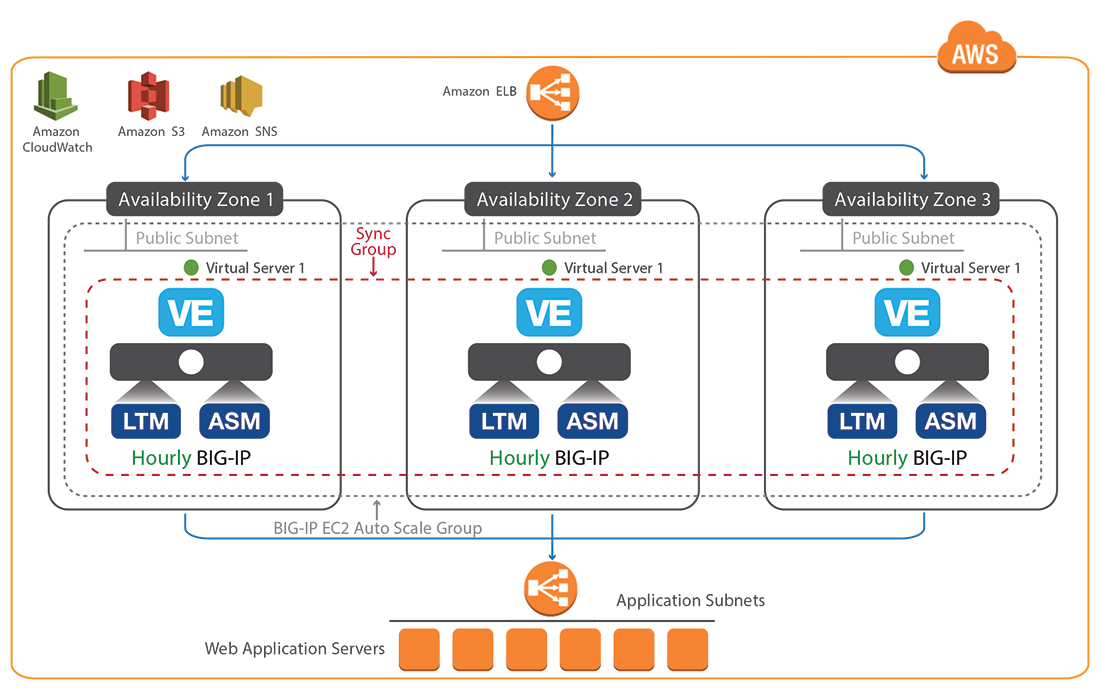
La solution a été conçue et entièrement testée par les experts de F5 conformément aux bonnes pratiques de BIG-IP et d’AWS, afin de simplifier l’expérience de déploiement et de permettre aux utilisateurs de déployer leurs plateformes F5 en toute confiance. Les instances BIG-IP ASM de la solution sont déployées soit avec des politiques de sécurité préconfigurées élaborées par F5, soit avec des politiques personnalisées propres à chaque application.
Et voilà, c’est aussi simple que cela : une solution WAF complète qui s’adapte à la demande des applications afin de garantir leur protection continue contre les attaques de couche 7 les plus complexes. Déployable directement depuis AWS Marketplace en quelques clics, l’ensemble de cette configuration peut être mis en place et devenir opérationnel au sein d’un VPC AWS en moins d’une heure.
J’ajouterai ici que, même si nous nous concentrons principalement sur la solution WAF avec mise à l’échelle automatique, la même offre AWS Marketplace permet également de déployer des images WAF autonomes afin de protéger les applications dont les flux de trafic sont plus prévisibles et réguliers. Les solutions avec mise à l’échelle automatique et les solutions autonomes s’appuient toutes deux sur des instances VE PAYG (paiement à l’usage), avec des options de débit flexibles de 25 Mbit/s, 200 Mbit/s ou 1 Gbit/s par instance.
Pour plus d’informations, vous pouvez consulter le dépôt du WAF à mise à l’échelle automatique sur GitHub, qui fournit des informations techniques plus détaillées sur le fonctionnement du modèle CloudFormation, ou consulter la page de la marketplace ici.
Ressources connexes
AWS Marketplace – Solution WAF de F5
Azure Marketplace – Solution WAF F5
Modèles de solutions cloud – Article DevCentral
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.