En tant que lecteur du blog NGINX, vous avez probablement déjà compris que NGINX Open Source est très populaire. Mais ce n’est pas seulement parce qu’il est gratuit (même si c’est appréciable aussi !) : NGINX Open Source doit sa popularité à sa stabilité, à sa légèreté et à sa réputation de couteau suisse™ des développeurs.
Que vous ayez besoin d’un serveur web, d’un proxy inverse, d’une passerelle d’API, d’un contrôleur Ingress ou d’un cache, NGINX (qui est suffisamment léger pour être installé à partir d’une disquette) répond présent. Mais les utilisateurs de NGINX Open Source nous ont signalé qu’il lui manquait une chose : une assistance de niveau entreprise. C’est donc ce service (et bien plus encore) que nous sommes ravis de proposer avec le nouvel abonnement Open Source !
Qu’est-ce que l’abonnement Open Source ?
L’abonnement Open Source est une nouvelle offre groupée qui comprend :
- Support Entreprise: Bénéficiez des conseils d’un expert de confiance et répondez aux exigences réglementaires
- Fonctionnalités pour les entreprises: Répondez à un large éventail de cas d’usage liés à la gestion du trafic et des identités
- Gestion de parc: Réduisez les risques et le chaos grâce à une administration simplifiée de NGINX
Support professionnel pour NGINX Open Source
NGINX Open Source est réputé pour sa fiabilité et bénéficie d’un excellent soutien de la communauté, mais cela ne suffit pas toujours. Avec l’abonnement Open Source, F5 propose une assistance de niveau entreprise pour NGINX Open Source, notamment :
- Options de SLA pendant les heures ouvrées ou 24 h/24, 7 j/7
- Correctifs de sécurité et corrections de bugs
- Notifications de sécurité
- Débogage et correction des erreurs
- Clarification des divergences dans la documentation
Examinons maintenant plus en détail certains des avantages d’un support pour les entreprises.
Correctifs et mises à jour en temps opportun
Une vulnérabilité courante de tout logiciel open source (OSS) réside dans le délai parfois nécessaire pour corriger les vulnérabilités et expositions courantes (CVE) ainsi que les bogues. De fait, nous avons vu des forks de NGINX Open Source mettre des semaines, voire des mois, à publier des correctifs. Par exemple, le 19 octobre 2022, nous avons annoncé des correctifs pour les vulnérabilités CVE-2022-41741 et CVE-2022-41742, mais les correctifs Ubuntu et Debian correspondants n’ont été mis à disposition que le 15 novembre 2022.
En tant que client de l’abonnement Open Source, vous bénéficierez d’un accès immédiat aux correctifs, de notifications proactives concernant les CVE et de bien d’autres avantages, notamment :
- Correctifs de sécurité dans les dernières versions principales et stables
- Corrections de bugs critiques dans la dernière version principale
- Corrections de bugs non critiques dans la dernière version principale ou dans une version principale ultérieure
Conformité réglementaire
Un nombre croissant d’entreprises et de gouvernements se préoccupent des problèmes liés à la chaîne d’approvisionnement logicielle, et beaucoup adoptent la pratique consistant à établir une nomenclature logicielle (SBOM). À mesure que le concept de SBOM gagne en maturité, les autorités de réglementation commencent à exiger l’application de correctifs « selon un cycle régulier raisonnablement justifié », ainsi que le déploiement rapide de correctifs pour les vulnérabilités graves découvertes en dehors du cycle normal de mise à jour.
Avec l’abonnement Open Source, vous pouvez vous assurer que vos instances NGINX Open Source répondent aux exigences de votre organisation en matière de logiciels open source, en démontrant votre diligence raisonnable, la traçabilité et le respect des réglementations applicables, notamment en matière de sécurité.
Confidentialité
Pour bénéficier d’une assistance de qualité, il est nécessaire de partager des fichiers de configuration. Toutefois, si vous partagez des configurations avec un membre de la communauté ou sur des forums, vous exposez votre organisation à des failles de sécurité, voire à des violations de données. Un simple extrait de code NGINX publié sur Stack Overflow pourrait suffire à fournir à des acteurs malveillants des indications sur la manière d’exploiter vos applications ou votre architecture.
L’abonnement Open Source vous donne un accès direct à l’équipe d’experts en sécurité de F5, vous garantissant ainsi la confidentialité de vos configurations. Pour en savoir plus, consultez la politique d’assistance de NGINX Open Source.
Remarque: l’abonnement Open Source inclut la prise en charge des paquets Linux des versions stable et mainline de NGINX Open Source obtenus directement auprès de NGINX. Nous étudions la possibilité de prendre en charge les paquets personnalisés et distribués par d’autres fournisseurs. Indiquez-nous donc dans les commentaires quelles distributions sont importantes pour vous !
Fonctionnalités d’entreprise grâce à l’accès automatique à NGINX Plus
Avec l’abonnement Open Source, vous bénéficiez d’un accès à NGINX Plus sans frais supplémentaires. Cet abonnement vous permet de choisir entre NGINX Open Source et NGINX Plus en fonction des besoins de votre entreprise.
NGINX Open Source convient parfaitement à de nombreux cas d’usage de mise à disposition d’applications et excelle tout particulièrement dans les domaines suivants : service web, mise en cache de contenu et gestion de base du trafic. Bien qu’il soit possible d’étendre NGINX Open Source à d’autres cas d’usage, cela peut entraîner des problèmes de stabilité et de latence. Par exemple, il est courant d’utiliser des scripts Lua pour détecter les changements de points de terminaison (le gestionnaire Lua choisit alors le service en amont vers lequel acheminer les requêtes, ce qui évite d’avoir à recharger la configuration NGINX). Cependant, Lua doit vérifier en permanence si des changements ont eu lieu, ce qui finit par consommer des ressources et augmente ainsi le temps de traitement des requêtes entrantes. Outre les expirations de délai que cela peut provoquer, cette approche accroît également la complexité et le coût des ressources.
NGINX Plus peut prendre en charge des cas d’usage avancés et offre des fonctionnalités prêtes à l’emploi pour l’équilibrage de charge, les passerelles d’API, les contrôleurs Ingress, entre autres. De nombreux clients choisissent NGINX Plus pour leurs applications et API stratégiques soumises à des exigences strictes en matière de continuité de service, de disponibilité, de sécurité et d’identité.
Maintenir la disponibilité et la continuité de service à grande échelle
La continuité de service et la disponibilité sont essentielles pour les applications et les API critiques, car vos clients (internes comme externes) subissent directement les conséquences de tout problème survenant lors de la montée en charge.
Vous pouvez utiliser NGINX Plus pour :
- Réduisez la latence et les interruptions grâce à la persistance de session, à la haute disponibilité et aux contrôles d’intégrité actifs
- Mettez à jour les configurations sans rechargement grâce à la reconfiguration dynamique
- Résolvez facilement les problèmes grâce à la surveillance en temps réel, à OpenTelemetry natif, ainsi qu’à plus d’une centaine de métriques supplémentaires exportables vers vos outils de surveillance préférés
- Mettez en œuvre des cas d’usage de passerelle API, tels que la limitation du débit
Améliorer la sécurité et la gestion des identités
En intégrant les exigences non fonctionnelles à votre stratégie de gestion du trafic, vous pouvez décharger vos applications de ces contraintes. Cela réduit les erreurs et permet aux développeurs de se concentrer sur les exigences essentielles.
Avec NGINX Plus, vous pouvez renforcer la sécurité en :
- Utiliser l’authentification JWT, OpenID Connect (OIDC), et SAML pour centraliser l’authentification et l’autorisation au niveau de l’équilibreur de charge, de la passerelle API ou du contrôleur Ingress
- Application du chiffrement de bout en bout et gestion des certificats avec déchargement SSL/TLS et terminaison SSL
- Activation de la norme FIPS 140-2 pour le traitement de l’ensemble du trafic SSL/TLS et HTTP/2
- Mise en œuvre des bonnes pratiques PCI DDS pour protéger les numéros de carte bancaire des consommateurs et leurs autres données personnelles
- Ajout de NGINX App Protect pour assurer la protection WAF de couche 7 et la protection contre les attaques par déni de service (DoS)
Gestion de parc avec Instance Manager
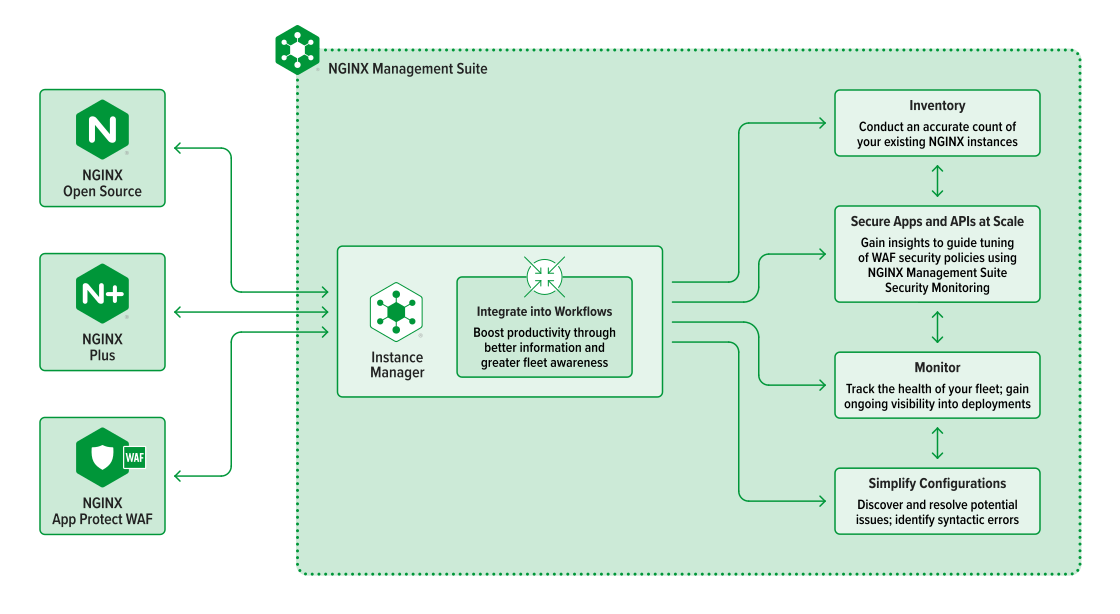
L’administration à grande échelle d’un parc NGINX peut s’avérer difficile. Avec NGINX Open Source, votre organisation peut compter des centaines d’instances (voire des milliers !), ce qui peut engendrer une grande complexité et des risques importants liés aux CVE, aux problèmes de configuration et aux certificats expirés. C’est pourquoi l’abonnement Open Source inclut NGINX Management Suite Instance Manager, qui vous permet de centraliser l’inventaire de toutes vos instances NGINX Open Source, NGINX Plus et NGINX App Protect WAF afin de configurer, sécuriser et surveiller facilement votre parc NGINX.
Comprendre votre parc NGINX
Avec Instance Manager, vous pouvez obtenir un décompte précis de vos instances dans n’importe quel environnement, y compris Kubernetes. Instance Manager vous permet de :
- Inventorier les instances et identifier les versions logicielles potentiellement exposées à des CVE
- Identifiez les problèmes de configuration et résolvez-les grâce à un éditeur intégré qui s’appuie sur les recommandations de bonnes pratiques
- Visualisez les données de protection, analysez les menaces potentielles et identifiez les possibilités d’optimisation de vos politiques WAF grâce à Security Monitoring
Gérer les certificats
Les certificats expirés sont devenus une cause bien connue de failles de sécurité. Utilisez Instance Manager pour garantir la sécurité des communications entre les instances NGINX et leurs clients. Avec Instance Manager, vous pouvez suivre, gérer et déployer des certificats SSL/TLS sur toutes vos instances (notamment en détectant et en mettant à jour les certificats arrivant à expiration), ainsi que renouveler les clés de chiffrement régulièrement (ou dès qu’une clé a été compromise).
Simplifiez la visibilité
La quantité de données que vous pouvez obtenir à partir des instances NGINX peut être considérable. Pour vous aider à tirer le meilleur parti de ces données et de vos outils tiers, Instance Manager fournit des données sur les événements et les métriques qui vous permettent de collecter de précieuses métriques NGINX, puis de les transmettre via une API aux outils de surveillance, de visibilité et d’alerte couramment utilisés. Vous pouvez également obtenir des informations uniques et soigneusement sélectionnées sur la protection de vos applications et API, notamment lors de l’ajout de NGINX App Protect.
Démarrer avec l’abonnement Open Source
Si vous souhaitez commencer à utiliser le nouvel abonnement Open Source, contactez-nous dès aujourd’hui pour discuter de vos cas d’usage.
Découvrez plus en détail les cas d’usage que vous pouvez mettre en œuvre avec NGINX Plus :
- Comparez les fonctionnalités de NGINX Open Source et de NGINX Plus
- Contrôles d’intégrité actifs ou passifs : lesquels vous conviennent le mieux ?
- Comment visualiser NGINX Plus avec Prometheus et Grafana
- Déployer NGINX en tant que passerelle API
- Authentification des clients d’API avec JWT et NGINX Plus
- Assurer la conformité FIPS avec NGINX Plus
En savoir plus sur Instance Manager de NGINX Management Suite :
- Comment analyser votre environnement à la recherche d’instances NGINX
- Gérer la configuration de NGINX à grande échelle avec Instance Manager
- Pourquoi la gestion des WAF à grande échelle nécessite une visibilité centralisée et une gestion centralisée des configurations
À propos de l’auteur

Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.