La question n’est plus de savoir si vous utilisez le cloud, mais combien de clouds vous utilisez. Aujourd’hui, la plupart des entreprises reconnaissent qu’il n’existe pas de solution cloud universelle et se sont tournées vers une architecture hybride ou multicloud. Selon les données du rapport de F5 État de la stratégie applicative en 2023, 85 % des entreprises exploitent des applications reposant sur au moins deux architectures différentes.
Pour les équipes de développement et d’API, cette situation engendre une forte pression. Elles doivent assurer la mise à disposition sécurisée d’API à grande échelle dans des environnements distribués complexes. Les connexions ne s’établissent plus simplement entre les clients et les services back-end, mais désormais entre des applications déployées dans différents clouds, régions, centres de données ou sites en périphérie. Parallèlement, chaque API doit respecter les exigences de l’organisation en matière de sécurité et de conformité, quels que soient son lieu de déploiement et les outils utilisés pour la mettre à disposition et la sécuriser.
La sécurisation des API dans ces environnements fortement distribués nécessite un ensemble spécifique de fonctionnalités et de bonnes pratiques. J’ai déjà évoqué l’importance d’une approche à deux volets de la sécurité des API : « décaler la sécurité vers la gauche » afin de l’intégrer dès le départ et « protéger à droite » grâce à un ensemble de pratiques globales de gestion de la posture de sécurité. Dans cet article de blog, nous verrons comment mettre cette stratégie en pratique tout en fournissant des API de manière sécurisée dans des environnements cloud, sur site et en périphérie.
Architecture de référence pour la sécurité des API dans les environnements hybrides et multicloud
Les architectures hybrides et multicloud présentent de nombreux avantages indéniables, notamment en matière d’agilité, d’évolutivité et de résilience. Mais elles ajoutent un niveau de complexité supplémentaire. En effet, le rapport de F5 État de la stratégie applicative en 2023 a montré que l’augmentation de la complexité constitue le défi le plus courant auquel les organisations sont aujourd’hui confrontées. Le deuxième défi le plus courant ? Appliquer une sécurité cohérente.
Le problème aujourd’hui est que certaines solutions de sécurité, comme certains WAF, ne disposent pas du contexte et de la protection dont les API ont besoin. Parallèlement, les solutions dédiées à la sécurité des API ne permettent pas de créer et d’appliquer des politiques visant à bloquer les attaques. Vous avez besoin d’une solution qui considère votre architecture et vos technologies comme un ensemble interconnecté couvrant la découverte, l’observabilité, la gestion et l’application des politiques.
Concrètement, la sécurité des API doit être intégrée à trois niveaux afin d’assurer leur protection lorsque le trafic API transite par des points critiques de l’infrastructure :
- Niveau global – Protection en périphérie contre les attaques de bots et par déni de service (DoS), ainsi que détection et visibilité
- Niveau site – Protection au sein d’un cloud, d’un centre de données ou d’un déploiement en périphérie spécifique
- Niveau applicatif – Contrôle d’accès granulaire et protection contre les menaces déployés à proximité de l’environnement d’exécution de l’API
L’architecture de référence ci-dessous donne un aperçu de la manière dont F5 Distributed Cloud Services et F5 NGINX fonctionnent ensemble pour assurer une protection complète des API dans les architectures multicloud et hybrides :
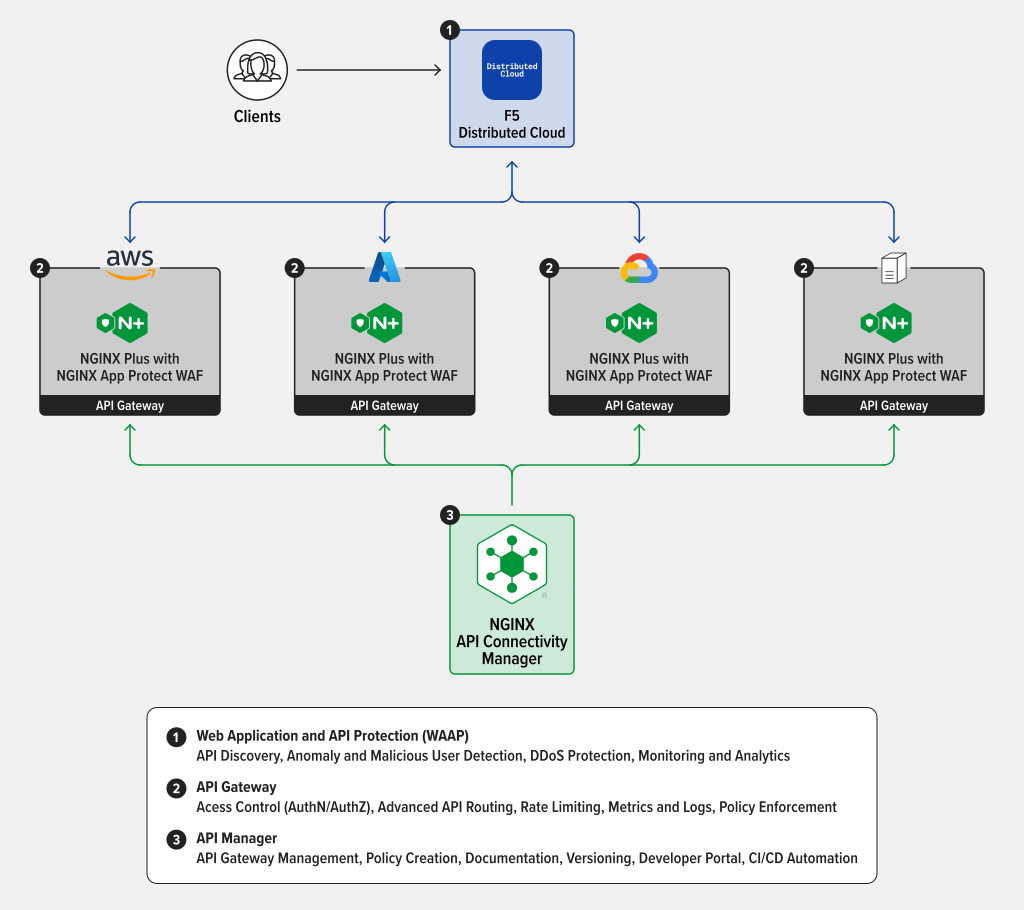
Dans cette architecture de référence, F5 Distributed Cloud fournit un niveau de protection global pour les déploiements en périphérie, dans le cloud et sur site. NGINX Plus avec NGINX App Protect WAF assure une protection granulaire au niveau du site et/ou de l’application en s’intégrant aux cycles de développement logiciel afin de garantir la sécurité lors de l’exécution.
Examinons les protections de sécurité fournies par chaque composant de cette architecture.
Découverte et surveillance des API avec F5 Distributed Cloud
Pour commencer, le trafic des API provenant de clients publics transite par la solution F5 Distributed Cloud Web Application and API Protection (WAAP), déployée en périphérie. Point essentiel, celle-ci offre une protection globale contre les attaques DDoS, l’utilisation abusive de bots et d’autres attaques. Elle fournit également une visibilité globale essentielle sur le trafic des API entrant dans différents clouds, centres de données sur site et déploiements en périphérie.
Le trafic des API augmente rapidement et la plupart des attaques visant les API se déroulent lentement, sur plusieurs semaines, voire plusieurs mois. Détecter le trafic malveillant au milieu du flot de requêtes et de réponses d’API légitimes peut revenir à chercher une aiguille dans une botte de foin. Pour résoudre ce problème, F5 Distributed Cloud utilise l’intelligence artificielle (IA) et l’apprentissage automatique (ML) afin de générer des informations sur le trafic des API, notamment en découvrant les API, en cartographiant les points de terminaison, ainsi qu’en apprenant activement et en détectant les anomalies susceptibles de signaler des menaces émergentes.
En tant que couche globale de sécurité des applications et des API, F5 Distributed Cloud WAAP offre les avantages suivants :
- Découverte automatique des API – Détecte et cartographie les API pour offrir une vue complète de votre écosystème, notamment une visibilité sur les API tierces et fantômes, leur statut d’authentification, et bien plus encore.
- Prévention des fuites de données sensibles – Détecte, caractérise et masque les données sensibles telles que les numéros de sécurité sociale, les numéros de carte de crédit et autres informations personnelles identifiables (IPI) afin d’éviter leur divulgation.
- Surveillance et détection des anomalies – Inspecte et analyse en continu le trafic afin de détecter les anomalies et les vulnérabilités à l’aide d’outils d’IA et d’apprentissage automatique.
- Visibilité accrue sur les API – Observe la circulation du trafic sur l’ensemble des points de terminaison d’API afin de comprendre la connectivité entre les API en périphérie, les services internes et les intégrations tierces.
- Sécurité renforcée dans tous les environnements – Utilise un modèle de sécurité positif en imposant la validation des schémas et la limitation du débit, et en bloquant le trafic indésirable ou malveillant.
Pour commencer à utiliser F5 Distributed Cloud WAAP, vous pouvez demander un essai gratuit de la version Enterprise de F5 Distributed Cloud Services, qui comprend la sécurité des API, la protection contre les bots, l’edge computing et la mise en réseau multicloud.
Contrôle des accès et protection à l’exécution avec F5 NGINX
Une fois que le trafic des API a traversé le niveau global, il atteint le niveau du site et/ou les niveaux applicatifs. Alors que le niveau global est généralement géré par les équipes chargées des réseaux informatiques et de la sécurité, les différentes API du niveau du site et du niveau applicatif sont développées et gérées par les équipes d’ingénierie logicielle.
En matière de contrôle d’accès, une passerelle API constitue un choix courant, car elle permet aux développeurs de déléguer certaines des exigences de sécurité les plus courantes à une couche d’infrastructure partagée située au-dessus de l’application. Cela réduit la duplication des efforts (par exemple, en évitant que chaque développeur ou équipe crée son propre service d’authentification et d’autorisation).
F5 NGINX Management Suite API Connectivity Manager permet aux équipes d’ingénierie de plateforme et DevOps de fournir un accès à des infrastructures partagées, telles que des passerelles d’API et des portails pour développeurs, sans obliger ces derniers à remplir des tickets de demande ni à recourir à d’autres systèmes fastidieux.
Avec API Connectivity Manager, vous pouvez définir des politiques de sécurité afin de configurer NGINX Plus en tant que passerelle d’API, ainsi que configurer et surveiller les politiques WAF de NGINX App Protect. Ensemble, ces solutions assurent une protection essentielle des API lors de leur exécution, notamment en permettant de :
- Appliquer le contrôle d’accès – Gérez les accès granulaires (authentification et autorisation) aux points de terminaison d’API et créez des listes de contrôle d’accès pour autoriser ou refuser le trafic en fonction de l’adresse IP ou des revendications JWT.
- Chiffrer et masquer les données sensibles – Sécurisez les communications entre les API grâce au mTLS et au chiffrement de bout en bout, et détectez et masquez les données sensibles, telles que les numéros de carte bancaire, dans les réponses des API.
- Détectez et bloquez les menaces – Allez au-delà de la protection contre les 10 principaux risques de sécurité des API selon l’OWASP grâce à une protection avancée contre plus de 7 500 campagnes de menaces et signatures d’attaque.
- Surveillez les WAF et le trafic des API à grande échelle – Visualisez le trafic des API sur l’ensemble de vos passerelles d’API avec NGINX App Protect WAF afin de détecter les faux positifs et les menaces potentielles.
Vous pouvez commencer un essai gratuit de 30 jours de NGINX API Connectivity Stack pour accéder à NGINX Management Suite et à ses modules API Connectivity Manager, Instance Manager et Security Monitoring, ainsi qu’à NGINX Plus en tant que passerelle API et à NGINX App Protect pour la protection contre les attaques visant le WAF et les attaques par déni de service.
Conclusion
NGINX offre une excellente protection à l’exécution dans les environnements cloud et les centres de données sur site. Associé à F5 Distributed Cloud, il permet aux équipes chargées de la sécurité et de l’ingénierie des plateformes de bénéficier d’une visibilité continue sur les points de terminaison des API, quel que soit l’endroit où les applications associées sont déployées. Ensemble, F5 Distributed Cloud et NGINX offrent une flexibilité totale pour concevoir et sécuriser votre architecture selon vos besoins.
Ressources supplémentaires
- Présentation de la solution : Sécurité des API pour les applications modernes avec F5 NGINX
- Livre blanc technique : F5 Distributed Cloud WAAP avec une sécurité complète des API
- Livre numérique : Stratégie API : bonnes pratiques à l’intention des responsables de l’ingénierie des plateformes
- Livre numérique : La sécurité en tant que code
- Blog : Prévenez les attaques d’API grâce aux outils essentiels et aux bonnes pratiques en matière de sécurité des API
À propos de l’auteur
Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.