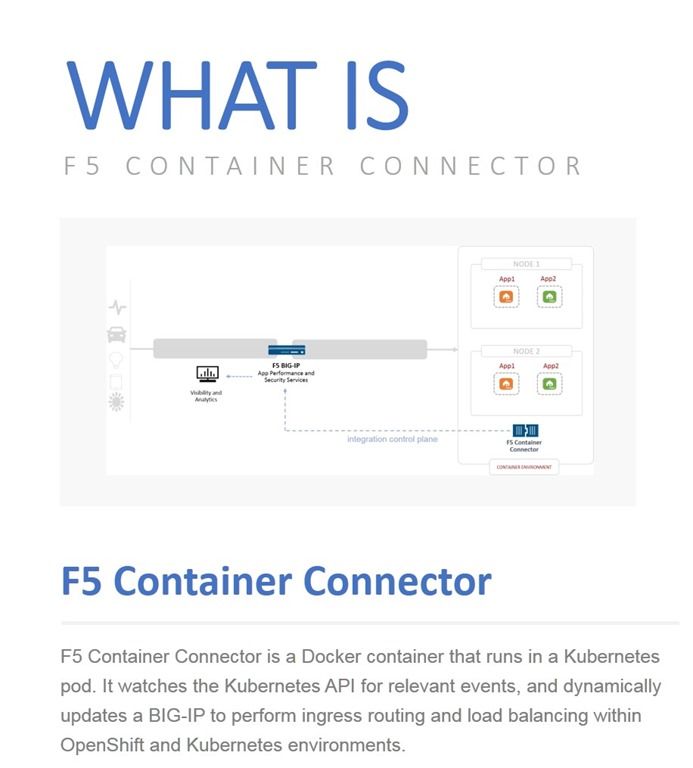
- Helm est le gestionnaire de paquets pour Kubernetes. Les charts Helm constituent une méthode déclarative de plus en plus populaire pour gérer et déployer des applications conteneurisées complexes. F5 Container Connector (disponible sur Github et DockerHub) prend désormais en charge le déploiement à l’aide de charts Helm.
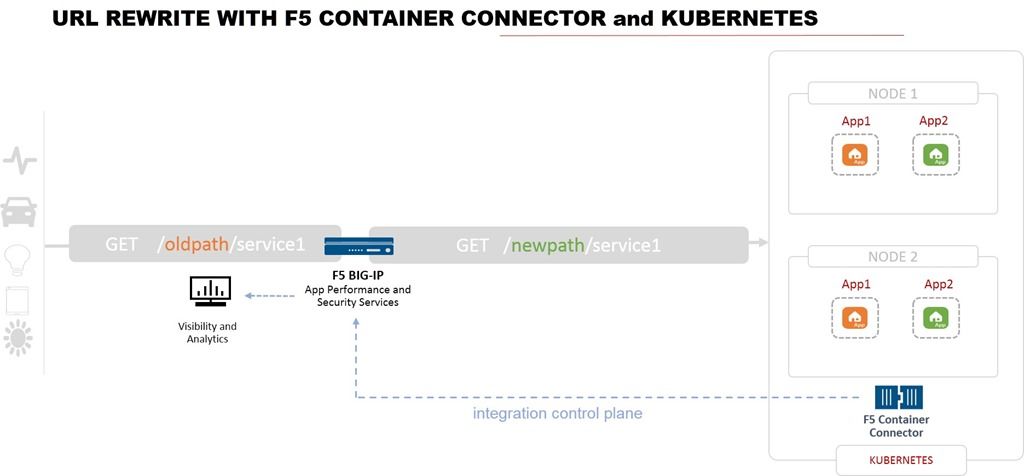
- Vous pouvez désormais utiliser l’annotation rewrite pour réécrire les URL sur un BIG-IP pour les ressources Ingress Kubernetes ainsi que les objets Ingress et Route OpenShift. La documentation relative à l’utilisation de cette fonctionnalité est disponible ici.
La combinaison de l’open source et des conteneurs crée un environnement en constante évolution. La technologie des environnements conteneurisés, qui n’en est plus à ses balbutiements, gagne rapidement en maturité, notamment grâce à ses racines dans l’open source. Dans le secteur commercial et en entreprise, nous nous sommes souvent appuyés sur l’open source pour développer des logiciels (aujourd’hui, 80 % des applications sont constituées de bibliothèques tierces, dont beaucoup sont open source), et les conteneurs ne font pas exception.
Cette maturation rapide s’accompagne d’itérations tout aussi rapides de solutions telles que F5 Container Connector, qui assurent la liaison entre les environnements modernes et les réseaux traditionnels. Cette passerelle est indispensable pour garantir que les utilisateurs, qu’il s’agisse de personnes ou d’appareils, puissent accéder aux API et aux applications déployées dans des environnements de conteneurs.
Cela s’explique par le fait qu’Internet doit encore relever certains défis, auxquels répond au mieux un chemin entrant sécurisé reliant l’extérieur de l’organisation à son réseau interne. Le nombre limité d’adresses IPv4 en fait partie, car il restreint le nombre de points de terminaison publics qu’une entreprise peut mettre à disposition du monde extérieur. Et même si l’adoption d’IPv6 résolvait ce problème, les préoccupations en matière de sécurité conduiraient probablement toujours à limiter les points d’entrée afin de garantir que chaque requête soit inspectée et contrôlée avant d’être autorisée à pénétrer au cœur du centre de données.
Cela signifie que l’utilisation de proxys d’équilibrage de charge traditionnels et évolutifs pour protéger la passerelle vers les API et applications conteneurisées se poursuivra dans un avenir prévisible. Mais cela ne signifie pas que ces solutions, comme BIG-IP, ne doivent pas être aussi flexibles et dynamiques que les environnements auxquels elles transmettent les requêtes. C’est précisément la raison d’être de F5 Container Connector : garantir que les changements apportés au sein d’un environnement de conteneurs soient rapidement communiqués à BIG-IP.
Dans cette édition de « Quoi de neuf dans F5 Container Connector », nous annonçons la prise en charge des annotations de réécriture afin de faciliter la réécriture des URL. Ces fonctionnalités répondent à divers besoins, notamment la migration des clients d’une version d’une API ou d’une application vers une autre, ou la résolution d’un ancien problème de chemin d’URL grâce à sa réécriture automatique vers le nouveau chemin fonctionnel.
Autre nouveauté : la prise en charge de Helm, le gestionnaire de paquets de Kubernetes. À mesure que les environnements de conteneurs — et les applications qui y sont déployées — font intervenir des systèmes toujours plus complexes, il devient impossible de les déployer et de les gérer manuellement. Une méthode de déploiement et de gestion plus automatisée et déclarative est nécessaire non seulement pour passer à l’échelle, mais aussi pour garantir que tous les éléments requis pour une application donnée sont en place.
Helm utilise ce qu’il appelle des charts pour regrouper une application entière et ses composants, garantissant ainsi des déploiements cohérents et reproductibles, ainsi que des restaurations simples en cas de problème. F5 Container Connector permet désormais d’utiliser des charts Helm pour déployer et gérer de manière transparente les routes d’entrée sur BIG-IP.
Vous trouverez la documentation relative aux annotations de réécriture ici, ainsi que les F5 BIG-IP charts Helm d’ingress sur GitHub.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.