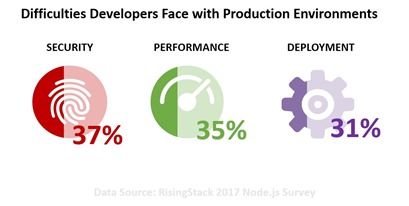
- Les développeurs interrogés dans le cadre d’une enquête de RisingStack citent les difficultés liées aux performances, à la sécurité et au déploiement dans les environnements de production
- Les problèmes de sécurité et de performances ne sont pas tous dus à du « mauvais code ». Les plateformes et les implémentations de protocoles sont le plus souvent en cause.
- Les services applicatifs peuvent résoudre les problèmes de sécurité et de performances
- Services automatisés et en libre-service peuvent atténuer les difficultés de déploiement
Depuis des années, on nous répète qu’« il y a une appli pour ça ». Et jusqu’à présent, j’ai constaté que c’était vrai dans la plupart des cas. J’ai des applis pour des choses pour lesquelles je n’aurais jamais pensé en avoir besoin. Mais le jour où j’en ai eu besoin et où j’ai cherché, elle était là, comme par magie.
Aujourd’hui, personne ne dit « il existe un service applicatif pour ça », mais peut-être le devrait-on. Du moins dans le domaine de l’informatique. Car, tout comme il existe souvent une application pour répondre à mes besoins, il existe souvent un service applicatif pour ce qu’un développeur doit faire — ou résoudre — dans les environnements de production.
Prenons la sécurité, par exemple. Selon les développeurs interrogés dans le cadre d’une enquête de RisingStack, il s’agissait de la principale difficulté rencontrée en production.
POINT FAIBLE : LA SÉCURITÉ
L’enquête n’est pas entrée dans le détail de ce qui, précisément, pose problème en matière de sécurité (même si je suis certaine que nous obtiendrions des réponses très variées si nous posions la question). Ce que je sais, en revanche, c’est que 38 % des personnes interrogées exerçant une fonction liée aux applications (les développeurs) dans le cadre de notre enquête 2018 sur l’état de la livraison des applications ont désigné « la sophistication croissante des attaques » comme leur principal défi en matière de sécurité pour l’année à venir. 26 % ont cité le manque de compétences informatiques dans le domaine de la sécurité, et 23 % la difficulté à protéger les applications — en particulier les applications web — contre les attaques.
Si nous envisageons ce problème sous cet angle (et puisque c’est mon blog, c’est ce que je vais faire), alors il existe un service applicatif pour y remédier. Plusieurs, en fait. Même si l’objectif est d’appliquer un correctif virtuel ou d’empêcher l’exploitation d’une vulnérabilité existante.
Et il y en a beaucoup. Le problème, c’est que chaque faille de sécurité, chaque accès non autorisé, chaque fuite de données tend à être imputé à un développeur, même lorsque la vulnérabilité se trouvait dans une bibliothèque tierce, était profondément enfouie dans les paquets d’un protocole ou résidait dans une plateforme utilisée par des millions (littéralement) d’autres sites Internet. Mais Lori, pensez-vous, les bibliothèques, qui représentent 79 % d’une application, ne sont à l’origine que de 2 % des vulnérabilités connues, selon une analyse minutieuse.
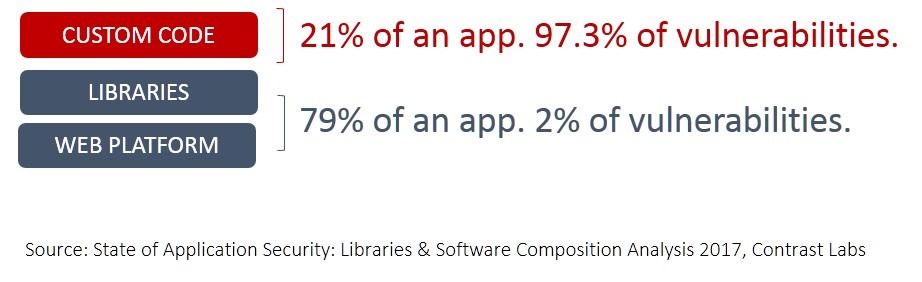
Et pourtant, certaines des violations de données et pertes de données les plus retentissantes ont été causées par ces 2 % : des vulnérabilités dans des plateformes et des bibliothèques courantes utilisées par des millions de personnes.
Un pare-feu d’applications web (l’un des trente services applicatifs que nous suivons dans notre enquête annuelle) permet de contrer ces deux types de vulnérabilités, ainsi que l’arsenal croissant de techniques utilisées par les attaquants pour obtenir un accès, épuiser les ressources ou voler des données. Le contrôle d’accès aux applications offre également une couche de protection pour les identifiants (qui ont eux-mêmes de la valeur), ainsi que pour l’application et ses données. Il convient de noter que 75 % des répondants à notre enquête annuelle ont indiqué utiliser le contrôle d’accès aux applications pour protéger celles-ci, aussi bien sur site que dans le cloud public.
POINT FAIBLE : PERFORMANCES
De même, les performances ne sont pas toujours du ressort du développeur. Les normes de codage — qui privilégient la pérennité à long terme — peuvent avoir une incidence sur les performances de l’application. Il n’est pas toujours possible d’utiliser la structure de données ou la syntaxe la plus efficace. Il faut garder à l’esprit que quelqu’un d’autre devra assurer la maintenance et la modification de ce code par la suite. Parfois, ce sont des variables indépendantes de votre volonté qui entrent en jeu : la capacité, la demande, les conditions du réseau ou encore ce client qui refuse d’abandonner son PC vieux de dix ans fonctionnant sous Windows ME.
Il existe également un service applicatif — plusieurs, en réalité — pour remédier à ce problème. Les options ne manquent pas : optimisation TCP, mise en cache, compression ou encore délestage des traitements cryptographiques coûteux. Tous ces services applicatifs peuvent améliorer les performances et satisfaire les utilisateurs.
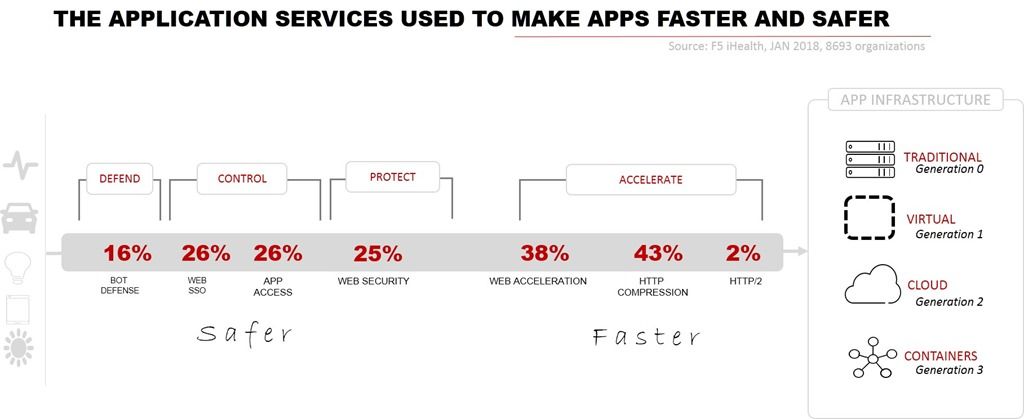
Bon nombre de personnes utilisent déjà ces services pour rendre leurs applications plus rapides et plus sûres, répondant ainsi aux problématiques de performance et de sécurité.
POINT DE FRICTION : DÉPLOIEMENT
Mais les développeurs ont indiqué que les problèmes de sécurité ou de performances n’étaient pas les seuls à leur donner du fil à retordre en production : il y avait aussi le déploiement, qui concerne la manière dont vous faites en sorte que ces applications et services applicatifs s’exécutent en production.
Il s’agit d’un problème plus vaste qui ne peut pas être résolu par un seul service applicatif, ni même par une chaîne de services applicatifs. Pour remédier aux difficultés liées au déploiement, il faut adopter une démarche plus stratégique en matière d’automatisation et d’orchestration, ainsi que des concepts DevOps tels que l’infrastructure en tant que code.
Il faut déployer des efforts concertés pour amener les équipes NetOps traditionnelles à adopter les principes et les méthodologies DevOps afin de codifier les processus nécessaires au déploiement en production des changements requis pour accompagner les développeurs.
Cela signifie que les fournisseurs d’infrastructures doivent proposer une infrastructure accessible par API, et permettre un fonctionnement reposant sur un modèle plus déclaratif, fondé sur des modèles et des artefacts de déploiement plutôt que sur des interfaces de ligne de commande.
Parmi les trois difficultés relevées par les développeurs, le déploiement est la plus complexe à résoudre, car aucun outil ni aucune technologie ne peut à lui seul y remédier. Cela nécessite une collaboration et des efforts concertés pour faire évoluer l’informatique d’un modèle de déploiement manuel vers l’approche automatisée en chaîne de production de demain.
Qu’il soit facile ou difficile de remédier aux problèmes rencontrés par les développeurs, il n’en reste pas moins que les trois peuvent être pris en charge par les équipes NetOps en production. Que ce soit en faisant largement appel aux services applicatifs ou en consacrant davantage d’efforts à la transformation numérique interne, les NetOps peuvent rendre la mise en production moins pénible — et plus fructueuse — pour tous.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.