L’IA agentique peut fonctionner avec des privilèges d’accès minimaux tout en enfreignant la politique de sécurité.
Le défi
Le contexte de sécurité définit qui peut effectuer quelles actions sur un ensemble de données donné. Les autorisations de créer, de modifier ou de supprimer des données dans les différents systèmes de l’entreprise sont définies par les exigences métier attribuées à des rôles spécifiques. Dans une entreprise où des personnes remplissent certains rôles, les logiciels qu’elles utilisent doivent disposer d’un contexte de sécurité pour fonctionner. Ce contexte de sécurité est mis en œuvre au moyen de comptes. Un logiciel s’exécute généralement sous un compte utilisateur ou un compte de service. Les comptes de service sont créés afin d’accorder aux logiciels les autorisations nécessaires pour manipuler les données de l’entreprise indépendamment du contexte de sécurité d’un utilisateur particulier.
L’attribution d’un accès fondé sur le principe du moindre privilège aux différentes ressources de l’entreprise est simple pour les utilisateurs en fonction de leurs rôles. En revanche, les services, bien que soumis à certaines restrictions, sont configurés avec des privilèges plus étendus afin de pouvoir effectuer toutes les actions requises au cours d’un processus. Par exemple, un utilisateur peut disposer d’un accès en écriture uniquement à un ensemble d’enregistrements du système correspondant aux comptes clients qui lui sont attribués, et d’un accès en lecture seule à tous les autres comptes clients. Les comptes de service, quant à eux, doivent disposer d’un accès en écriture à tous les comptes.
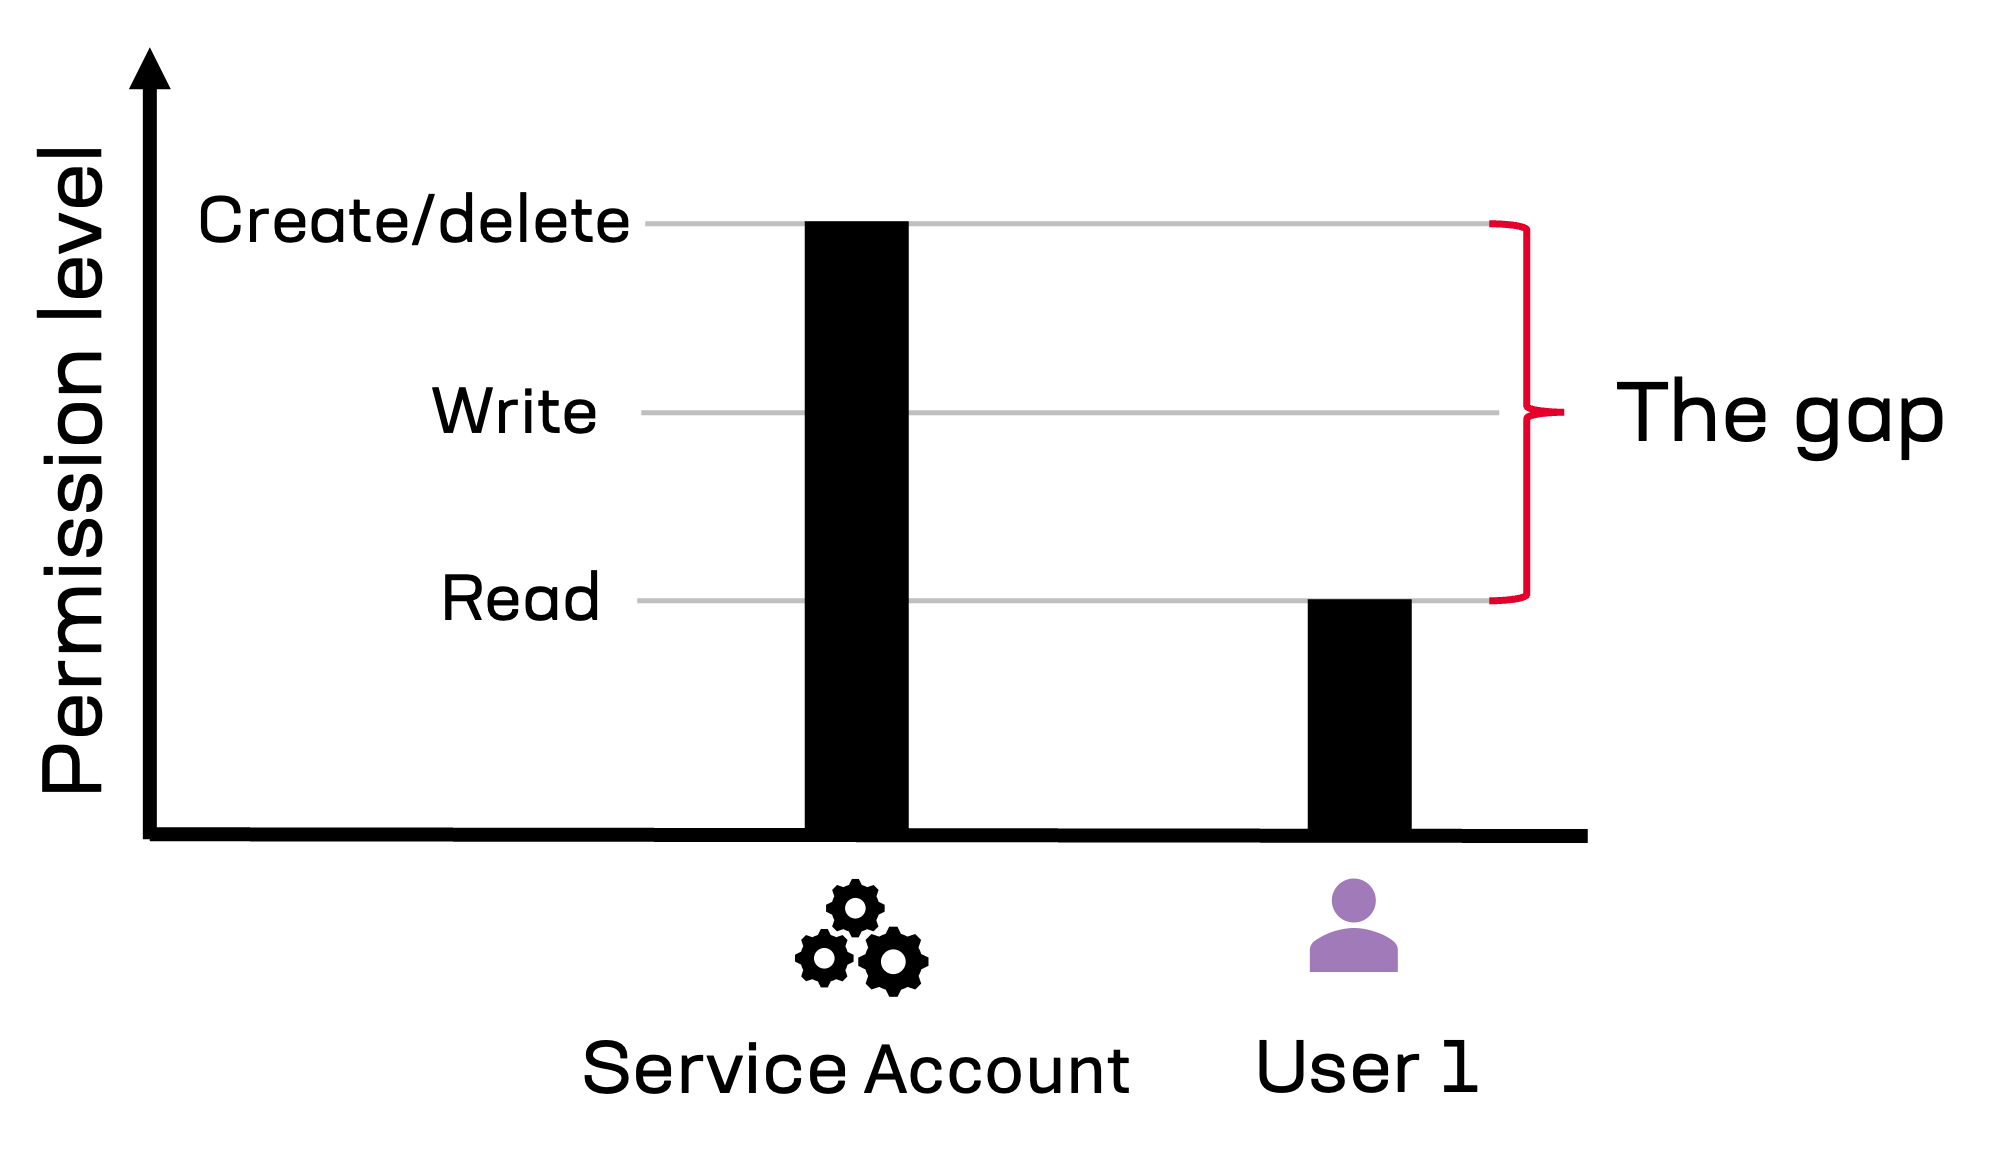
Le fossé des privilèges au sein de l’automatisation des processus.
Lors de l’utilisation d’une IA agentique, l’activité des utilisateurs se mêle à celle des processus métier de l’entreprise. Ces processus sont conçus pour produire un résultat de manière globale (c’est-à-dire pour tous les clients, tous les employés et toutes les instances). Pour fonctionner, les comptes de service nécessitent généralement des autorisations plus élevées que celles de la plupart des utilisateurs individuels. Pourtant, c’est à un utilisateur ou à une équipe d’utilisateurs qu’il incombe de lancer, de surveiller et de superviser les processus de l’entreprise.
Par exemple, une organisation utilise un assistant d’IA agentique pour faciliter l’intégration des nouveaux employés. Chaque nouvel employé occupe un poste précis et doit, en fonction de celui-ci, accéder aux systèmes de l’entreprise avec un certain niveau d’autorisation pour répondre à ses besoins professionnels. L’assistant d’IA agentique s’exécute dans le contexte du personnel des ressources humaines chargé de l’intégration. Que se passe-t-il alors si l’agent d’IA doit créer un compte utilisateur doté d’autorisations supérieures à celles d’un ou de plusieurs membres de l’équipe des ressources humaines ?
Si les autorisations de l’agent sont définies en fonction du processus à exécuter, et non selon que la personne qui utilise l’agent dispose elle-même des autorisations nécessaires, des failles de sécurité peuvent survenir, car le logiciel contrôlé par l’utilisateur lui donne accès à des données auxquelles il n’est pas autorisé à accéder. À l’inverse, si l’action est bloquée faute d’autorisations suffisantes, l’utilisateur ne peut pas accomplir la tâche.
Ce scénario peut être résolu en créant une branche dans le processus. Une sous-tâche est attribuée à une personne habilitée à accorder les autorisations au niveau requis. Une fois l’approbation obtenue, le processus peut passer à l’étape suivante. Cette technique de segmentation des actions selon le contexte de sécurité doit également être appliquée aux solutions agentiques.
Cartographier les changements de contexte de sécurité en surface
Le recours à l’IA agentique peut accroître le risque qu’un logiciel utilisé pour lancer un processus dans le contexte d’un utilisateur finisse par obtenir des privilèges élevés lors du passage au contexte d’un agent s’exécutant avec un compte de service. Dans ce cas, il est important que le système agentique fonctionne de manière à ce que les privilèges élevés et l’accès aux données ne contreviennent pas à la politique de sécurité.
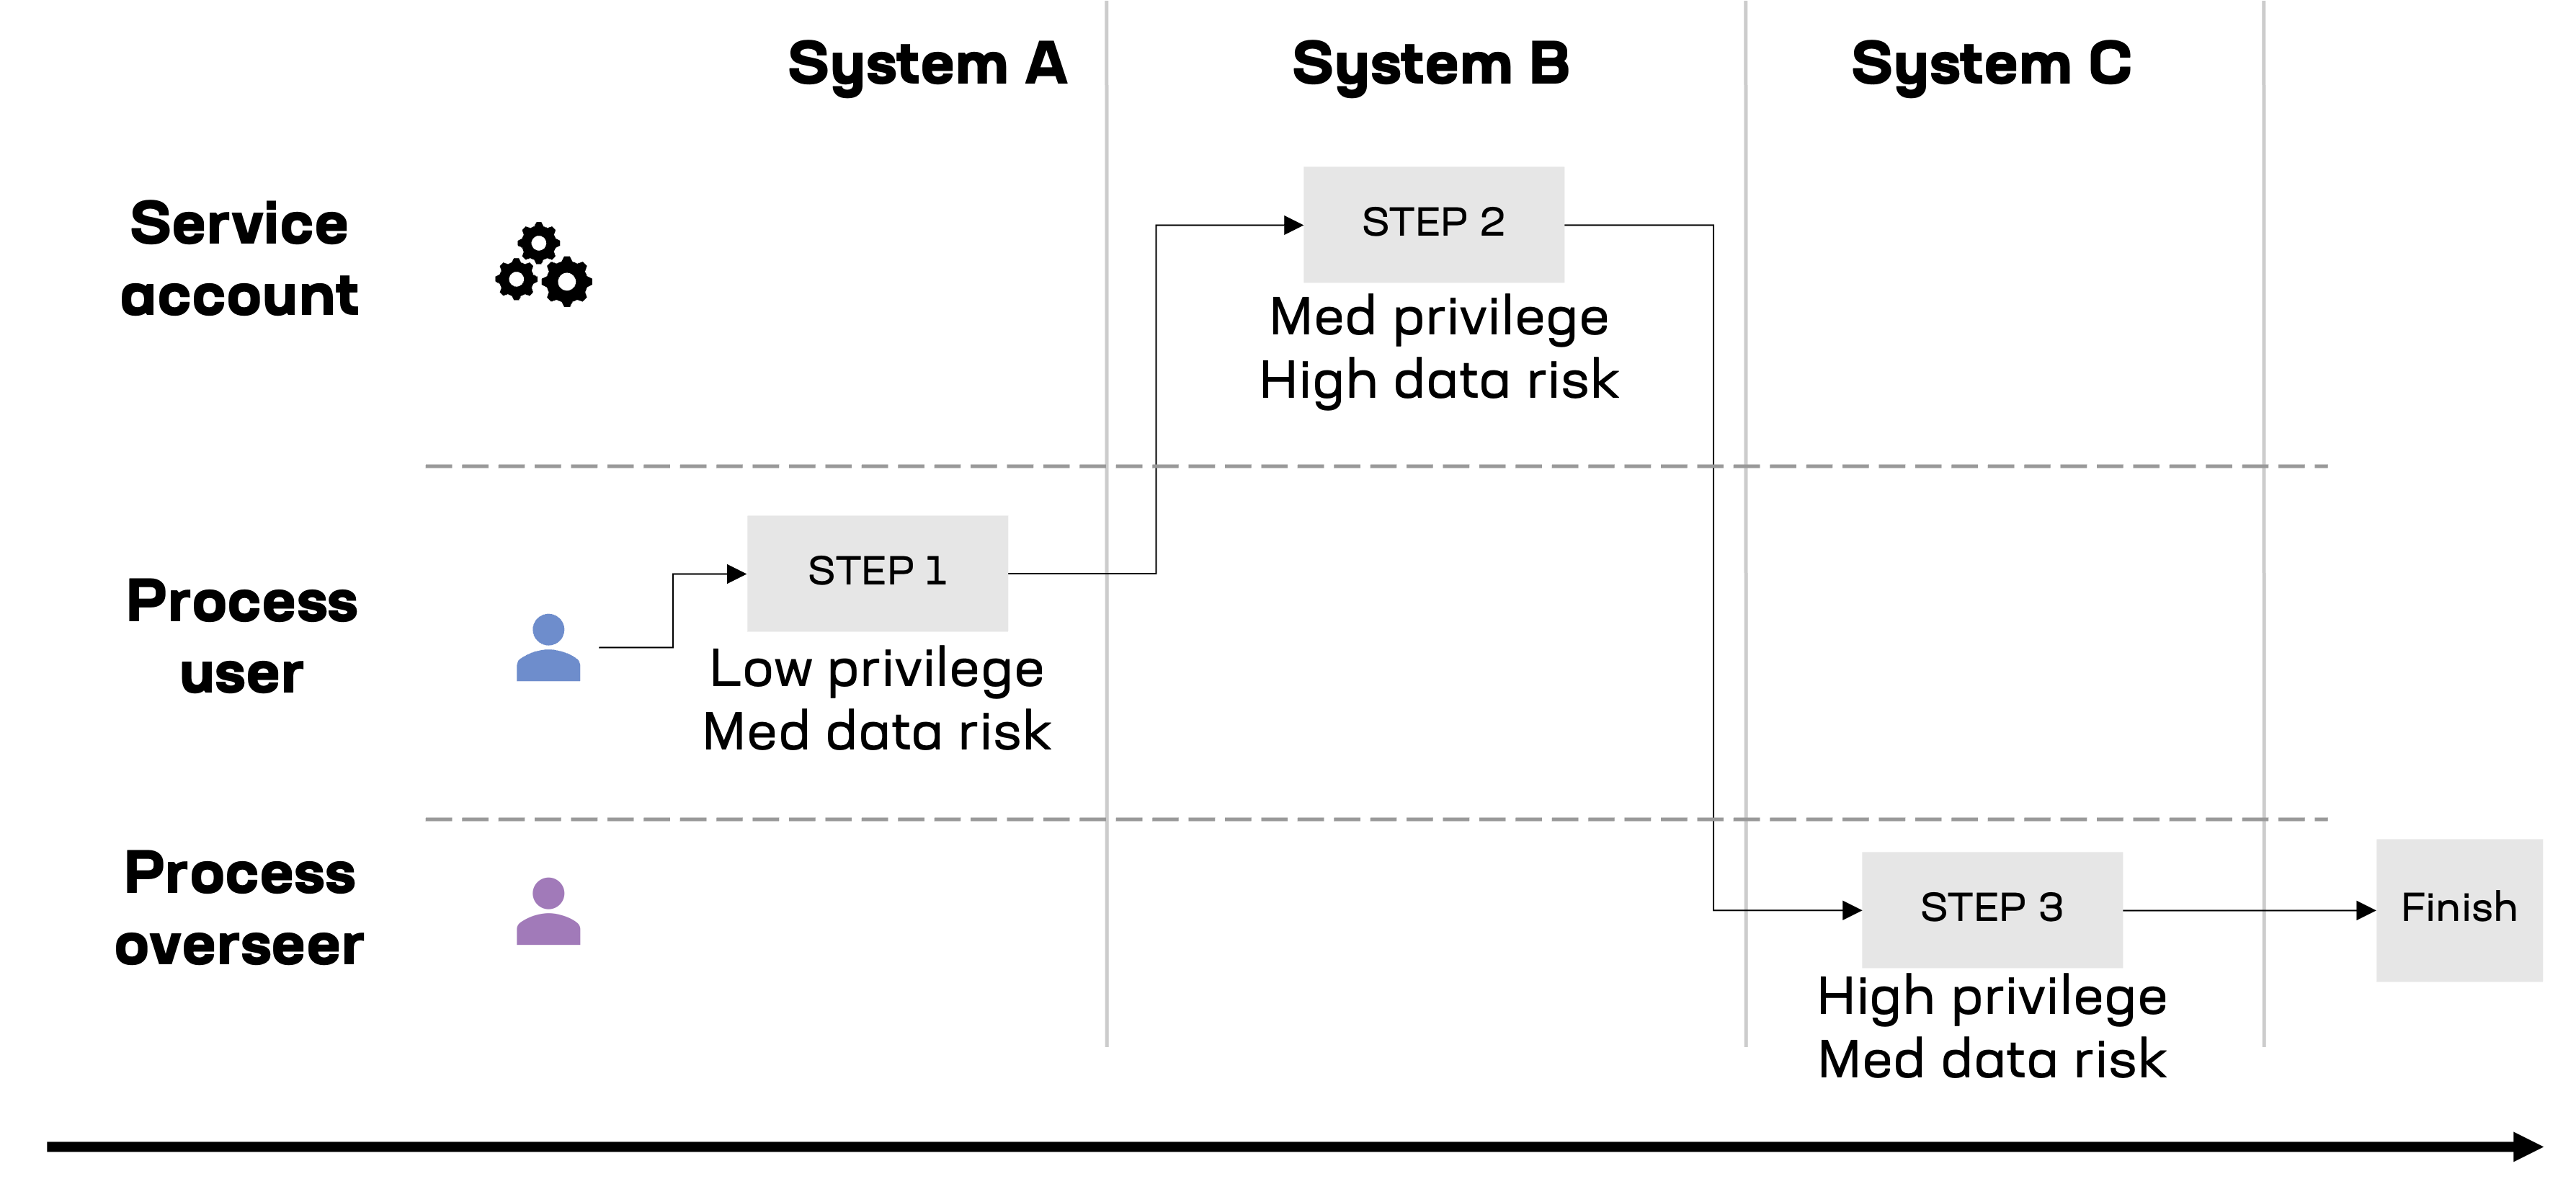
Une cartographie des flux de processus illustrant les changements de contexte de sécurité au fil des étapes d’un workflow. Les changements de privilèges et de niveau de sensibilité sont indiqués aux points d’accès aux données.
Identifiez les écarts et allez de l’avant
La conception d’agents d’IA dotés d’un contexte de sécurité approprié commence par répondre à cette question : le processus automatisé est-il destiné à servir d’assistant personnel déployé auprès d’un ou de plusieurs utilisateurs, ou s’agit-il d’un processus métier générique qui doit être exécuté à grande échelle pour le compte de l’entreprise ?
S’il s’agit d’un assistant personnel, concentrez la cartographie du processus sur la vérification de la conformité de toutes les actions et exigences d’accès aux données avec la politique de sécurité existante de l’entreprise pour les utilisateurs ciblés. Si des exceptions sont détectées, isolez les actions nécessitant des privilèges élevés et vérifiez que les accès et les actions sont correctement associés aux personnes disposant des différents niveaux d’autorisation requis.
Si le processus est généralisé à l’ensemble de l’entreprise, examinez la conception du compte de service afin de déterminer si l’accès disposant des privilèges les plus élevés crée des failles de sécurité semblables à celle du premier exemple ci-dessus, et vérifiez soigneusement que les données sensibles ne sont pas accessibles aux utilisateurs ne disposant pas des privilèges requis.
Les organisations doivent intégrer le contexte de sécurité dans la conception des agents personnels et d’entreprise. En séparant les tâches qui nécessitent des privilèges élevés et en tenant compte du fait que l’action sera exécutée par un utilisateur ou un compte de service, elles réduiront le risque de failles de sécurité involontaires.
Pour un éclairage complémentaire sur la tension entre automatisation et sécurité, consultez : Atténuer la tension entre la sécurité des données et l’automatisation | F5
À propos de l’auteur

Articles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.