Saviez-vous que jusqu’à 90 % du trafic des sites e-commerce peut en réalité provenir de bots malveillants, et que les pertes liées à la fraude dans l’e-commerce devraient dépasser 48 milliards de dollars dans le monde en 2023 ? Les bots malveillants ressemblent à s’y méprendre à de vrais clients. Ils sont furtifs, sophistiqués et s’attaquent aussi bien aux petits qu’aux grands commerçants.
Voici quelques indices que les e-commerçants peuvent repérer pour détecter les problèmes liés aux bots :
Repérer les signes subtils
- Légères augmentations des rétrofacturations
- Légères hausses du volume d’appels au centre d’appels
- Attaques de bots prises à tort pour des attaques DDoS
- Les équipes sentent que quelque chose « cloche »
Faire le point sur les anomalies manifestes
- Hausse du trafic web à des heures inhabituelles ou concentrée dans des zones géographiques atypiques
- Augmentation significative du nombre de verrouillages de comptes
- Pics d’appels au centre d’appels
- Pics de paiements frauduleux
- Rétrofacturations massives
Lorsque vos défenses contre les bots échouent
Peut-être avez-vous déjà mis en place une forme de protection contre les bots. Mais comment savoir si elle est efficace ? Les premiers signes peuvent être discrets et ne pas déclencher d’alerte. Il se peut que l’absence de données télémétriques conduise à conclure à tort qu’il ne s’agit pas d’un bot. Ou peut-être constatez-vous une augmentation lente mais régulière des attaques, ce qui pourrait indiquer que l’efficacité de votre protection contre les bots diminue.
Parmi les signes les plus flagrants d’une défaillance de vos défenses contre les bots figurent des pics notables de trafic web. La nécessité d’effectuer fréquemment des mises à jour de sécurité indique que les acteurs malveillants s’adaptent plus rapidement que vos défenses existantes, les rendant ainsi inutiles. Les mises à jour de solutions de cybersécurité défaillantes sont souvent inefficaces, car soit elles ne s’attaquent pas au problème fondamental des attaques automatisées, soit elles ne parviennent pas à suivre le rythme des fréquentes modifications apportées aux bots.
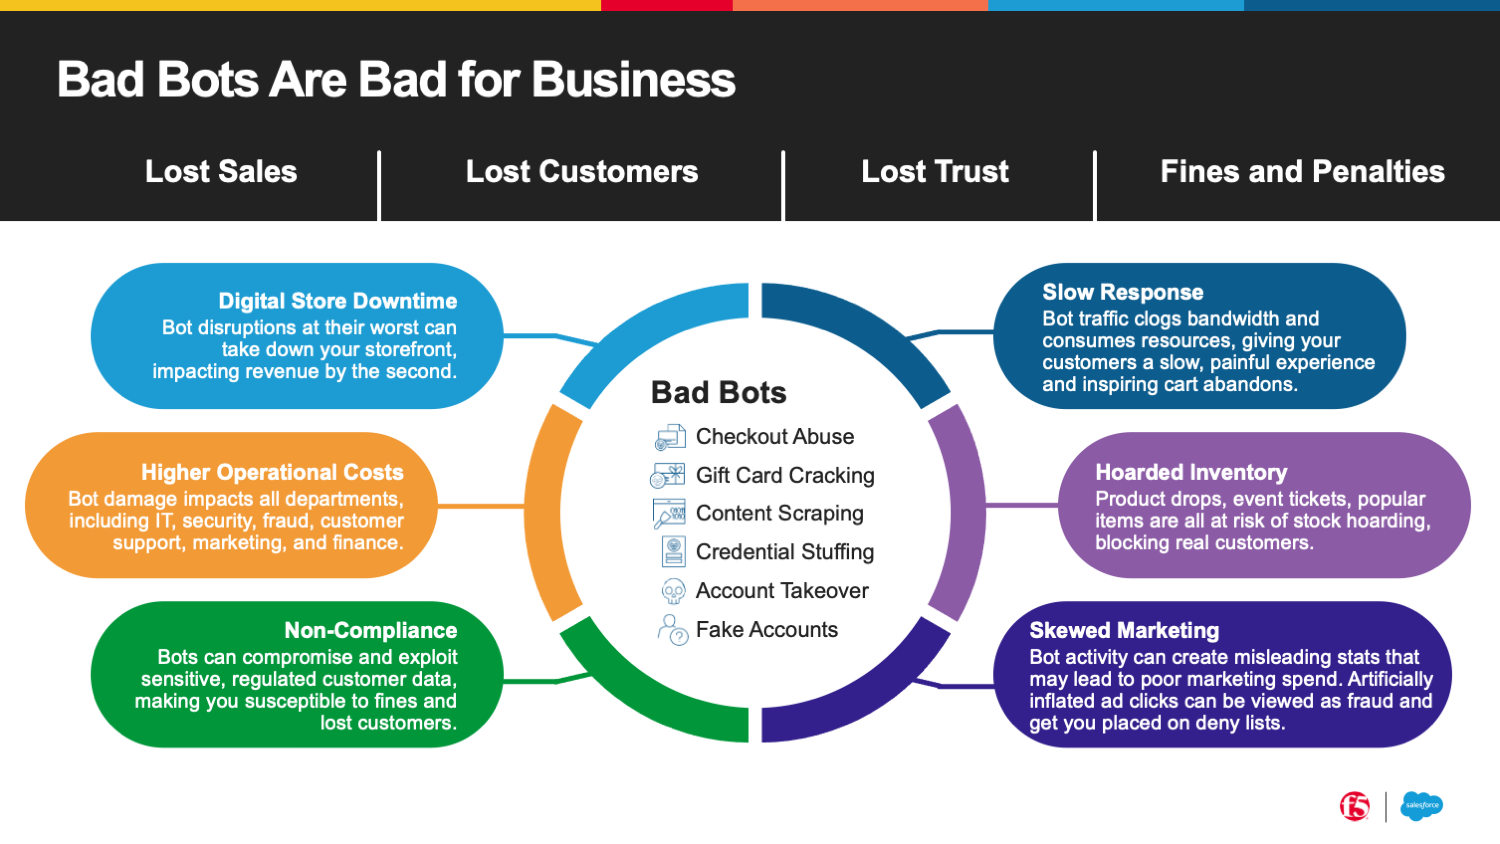
Les bots malveillants disposent de nombreux moyens de semer le chaos sur vos vitrines numériques, notamment en provoquant des interruptions de site, des abus lors du paiement, la création de faux comptes, le piratage de cartes-cadeaux, l’extraction de contenu, le bourrage d’identifiants et la prise de contrôle de comptes. Pour les commerçants, les conséquences sont lourdes : pertes de ventes, perte de confiance et perte de clients.
Protégez les applications B2C Salesforce Commerce Cloud avec F5 Distributed Cloud Bot Defense
F5 Distributed Cloud Bot Defense pour les détaillants identifie, atténue et bloque le trafic réseau malveillant généré par des bots, tout en améliorant l’expérience client et en réduisant les frictions. Cette solution distingue en temps réel le trafic légitime du trafic malveillant et applique une action définie, comme le blocage, la redirection ou le signalement de la requête.
F5 et Salesforce ont rendu la solution facile à obtenir et simple à déployer. Elle est disponible sur Salesforce AppExchange et s’intègre nativement à votre vitrine Salesforce Commerce Cloud. Les propriétaires de sites web et les développeurs peuvent améliorer leur visibilité et se protéger contre le bourrage d’identifiants, la fraude et d’autres attaques, simples ou avancées, qui contournent les contrôles de sécurité traditionnels.
F5 Distributed Cloud Bot Defense offre une protection immédiate et une création de valeur rapide, comme le confirme le rapport TEI de Forrester:
- Réduction de 40 % du temps consacré à la configuration de règles personnalisées et de listes de blocage d’adresses IP
- 92 % de créations de comptes frauduleux en moins
- Réduction de 80 % du trafic indésirable généré par des bots
- Réduction de 30 % des coûts liés à la fraude
- 88 % d’appels au service client en moins
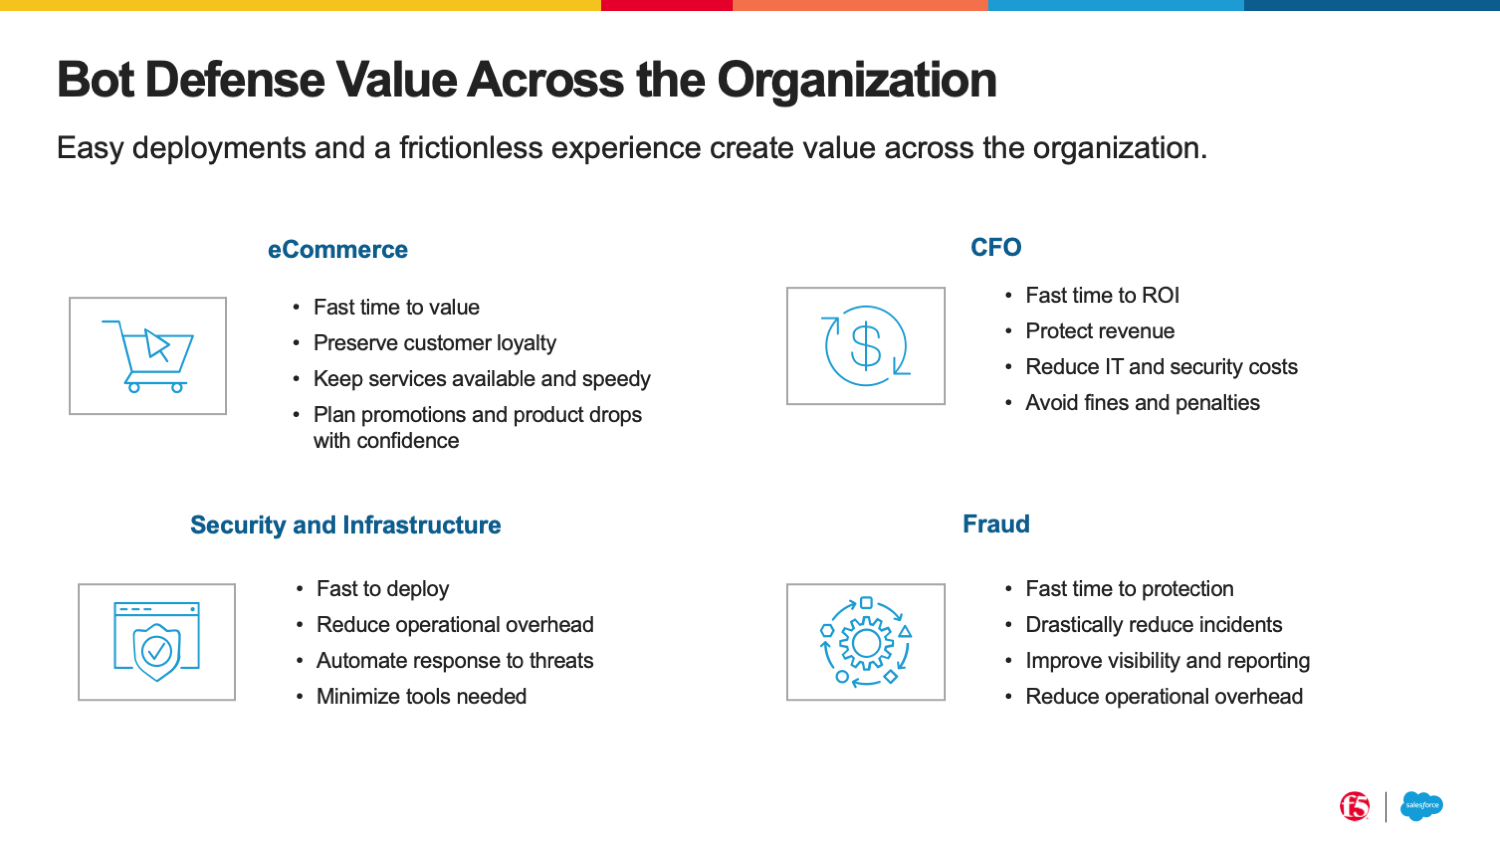
Générez immédiatement de la valeur dans toute votre organisation
F5 Distributed Cloud Bot Defense apporte de la valeur à l’ensemble de votre organisation, de la direction générale à vos utilisateurs finaux, en passant par vos équipes de sécurité et informatiques : vous n’avez plus à vous soucier des amendes ou sanctions liées aux bots. De plus, vous êtes protégé dès le départ, ce qui garantit une excellente expérience client.
Faites un pas vers un avenir sécurisé pour l’e-commerce grâce à la protection avancée contre les bots de F5
Pour en savoir plus sur F5 Distributed Cloud Bot Defense pour Salesforce Commerce Cloud, consultez notre page consacrée à l’alliance F5-SFCC.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.