
La sortie de la version 4.0 de SSL Orchestrator de F5 Networks résout l’un des problèmes de sécurité les plus épineux de ces cinq dernières années : la visibilité sur le trafic utilisateur chiffré. Les budgets de sécurité ont investi des milliards dans des dispositifs de sécurité sophistiqués, excellents en matière de sandboxing, d’inspection approfondie des paquets et d’intelligence artificielle, mais aveugles dès qu’il s’agit de chiffrement. La situation est critique, car la part du trafic utilisateur chiffré a plus que doublé depuis 2014, dépassant les 80 %, selon le rapport 2017 de F5 Labs sur la télémétrie TLS. Il existe donc désormais, bien entendu, des solutions de visibilité SSL qui fournissent des services de déchiffrement permettant à ces dispositifs de sécurité de voir ce qu’ils font.
Mais la visibilité ne suffit pas à elle seule. Les équipes de sécurité et d’exploitation réseau ont constaté que la mise en place de zones de déchiffrement n’était pas simple. Vraiment pas simple. Les équipes de sécurité doivent souvent recourir à un chaînage manuel ou à une configuration fastidieuse pour gérer le déchiffrement et le chiffrement sur l’ensemble de la pile de sécurité. Et elles découvrent alors que les exceptions sont légion. En gros, ça a été une vraie plaie… *consulte ses notes* au cou.
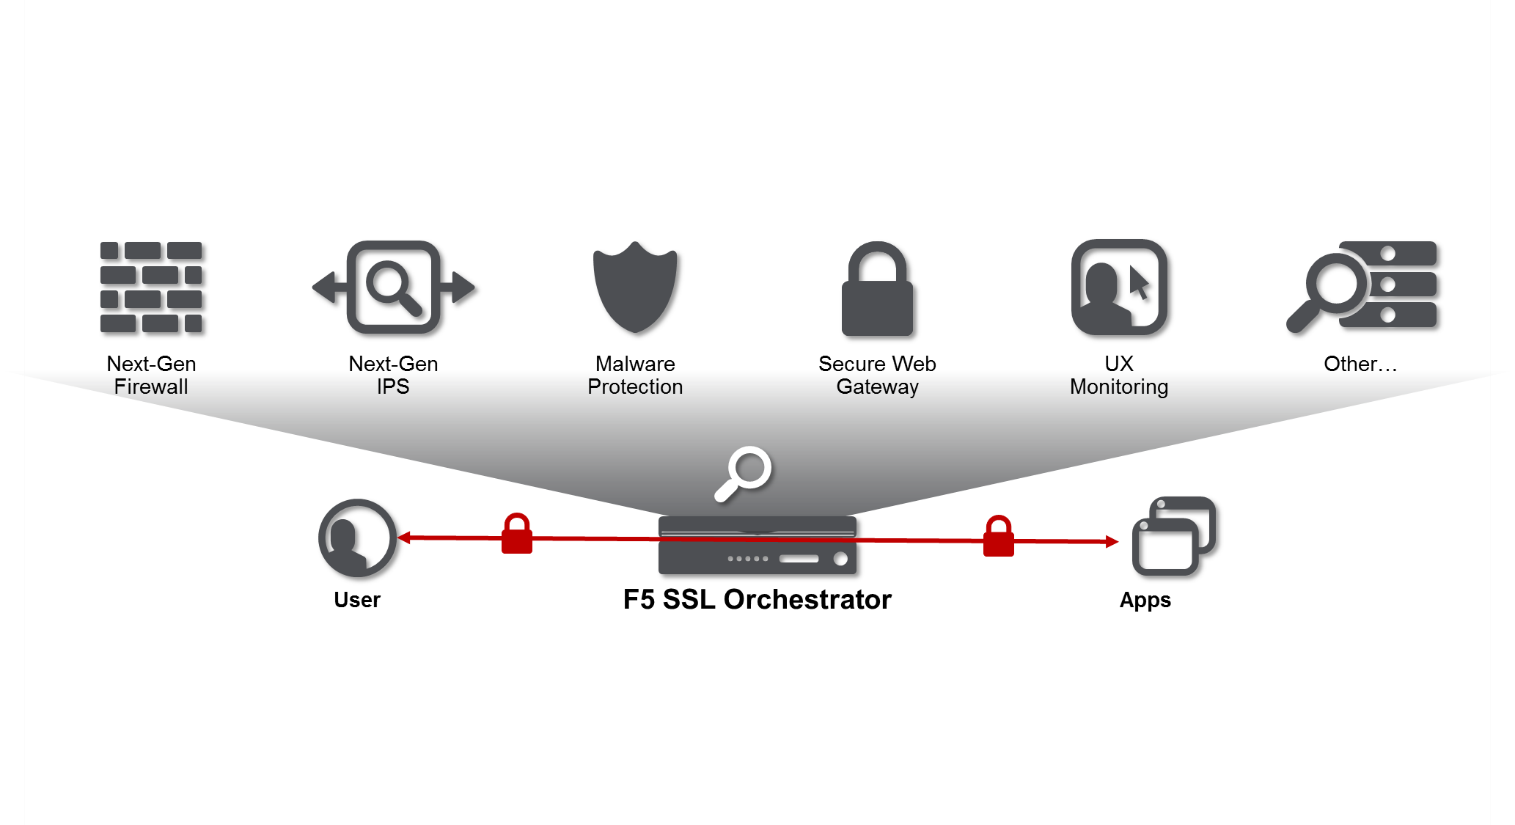
Voici la version 4.0 de SSL Orchestrator de F5, qui offre bien entendu de la visibilité, mais se démarque de la concurrence grâce à l’orchestration. L’orchestration assure un routage du trafic basé sur des politiques vers une chaîne de services en fonction des risques et des conditions dynamiques du réseau.
Grâce à son rôle de proxy complet à la fois pour SSL/TLS etHTTP, SSL Orchestrator peut prendre des décisions intelligentes afin d’orienter le trafic entrant et sortant vers des chaînes de services au sein de la pile de sécurité. Aucune autre solution n’en est capable.
Le principal enseignement à retenir, si vous ne lisez pas la suite, est que, quelle que soit la complexité de vos exigences en matière de chiffrement des flux entrants et sortants, SSL Orchestrator peut redonner de la visibilité à vos équipements d’inspection valant plusieurs millions de dollars.
Chaînage de services plus dynamique
F5 a introduit le concept de chaînage des services de sécurité dans les premières versions de SSL Orchestrator. Les différents types de trafic réseau doivent faire l’objet de différents types d’inspection, n’est-ce pas ? Par exemple, le trafic sortant des postes de travail des administrateurs doit être soumis aux contrôles les plus rigoureux et transiter en clair par tous les dispositifs de sécurité existants. En revanche, les sessions VDI des prestataires des unités opérationnelles peuvent contourner la sandbox et l’IPS lors de leur sortie.
La version 4.0 apporte des améliorations notables aux méthodes de chaînage pour l’insertion des contrôles de sécurité, d’équilibrage de charge et de surveillance, notamment celles décrites ci-dessous.
La visibilité devient (encore) plus visuelle !
Si cela vous semble compliqué ou déroutant, ne vous laissez pas gagner par l’inquiétude en cours de phrase et poursuivez votre lecture, car SSL Orchestrator simplifie le chaînage des services ! En effet, l’éditeur visuel de politiques (VPE) d’Orchestrator vous permet d’intégrer des chaînes à votre architecture par simple glisser-déposer afin que vous puissiez réellement visualiser la manière dont la visibilité du trafic est activée.
Visibilité : elle ne se limite plus au HTTPS
Certes, la majorité de votre trafic utilise HTTPS, mais si vous travaillez dans une grande organisation et que toutes sortes de protocoles transitent par votre infrastructure, vous gérez peut-être aussi du FTP(S), de l’IMAP, du POP3 et de l’ICAP. Et, compte tenu de l’intérêt récent porté au chiffrement opportuniste, de nombreuses applications utilisent STARTTLS pour ces services. Vous vous dites probablement : « C’est BEAUCOUP trop complexe pour que F5 puisse le gérer. » Eh bien, vous vous trompez, Kenny, car SSL Orchestrator peut désormais détecter et déchiffrer correctement le chiffrement opportuniste tel que STARTTLS dans FTP, IMAP, POP3 et ICAP.
Optimisation d’ICAP
La majorité des services ICAP que nous intégrons sont des antivirus (AV). Les antivirus peuvent ajouter une latence importante (évidemment), c’est pourquoi SSL Orchestrator a apporté quelques ajustements. Vous pouvez désormais créer des stratégies qui n’envoient via ICAP que certains types de requêtes/réponses . Un exemple courant consiste à analyser uniquement les requêtes POST et à ignorer les autres charges utiles. Nous ne disons pas que c’est la méthode recommandée, mais c’est ce que les utilisateurs veulent, alors nous leur avons donné cette possibilité.
Tout ça, et bien plus encore
Si vous souhaitez en savoir plus sur les savoureuses nouveautés que renferme la version 4.0 de SSL Orchestrator, voici une petite sélection de points clés (ainsi que des liens vers des informations complémentaires plus bas).
Nouveautés de la version 4.0
- Utilitaire de configuration mis à jour avec des fonctionnalités de provisionnement des ressources
- Inspection de l’ensemble du trafic afin de détecter les logiciels malveillants et l’exfiltration de données
- Des modes de déploiement flexibles pour une intégration à l’ensemble de votre infrastructure de sécurité
- Paramètres et catégories d’analyse et de journalisation avancée
- Paramètres d’application L7 pour des types de trafic spécifiques (IMAP, SMTPS, POP3, FTP, HTTP)
- Haute disponibilité avec des fonctionnalités de répartition de charge, de surveillance de l’état et de déchargement SSL parmi les meilleures du marché
Enfin, n’oubliez pas ceci : vous devez analyser votre trafic entrant et sortant afin de détecter les menaces de demain. SSL Orchestrator est l’outil qui permet à vos dispositifs de sécurité d’éviter que le nom de votre organisation ne fasse la une (au sens figuré) et de vous épargner ces fâcheuses amendes liées au RGPD.
Ressources supplémentaires
- Page produit de SSL Orchestrator
- Présentation de la solution SSL Orchestrator
- Article de blog destiné aux partenaires sur SSL Orchestrator
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.