Alors que F5 prépare une nouvelle version de notre robuste produit SSL Orchestrator (SSLO), le moment est à nouveau venu de souligner le rôle essentiel que jouent les partenariats dans la sécurité des clients. Chez F5, nous collaborons avec de nombreuses entreprises de sécurité parmi les plus importantes au monde afin de créer un écosystème qui renforce la sécurité, améliore l’évolutivité et la disponibilité, et réduit les coûts d’exploitation. L’objectif ultime de ces étroites collaborations est de favoriser une intégration et une interopérabilité qui profitent à nos clients communs, dont vous faites partie ; SSLO illustre parfaitement cette interopérabilité en action.
Avant d’aborder l’intégration de F5 SSL Orchestrator aux solutions de nos partenaires, rappelons brièvement ce que fait ce produit.
Ne laissez pas SSL/TLS vous empêcher de détecter les menaces
Lorsque nous parlons de SSL, nous parlons essentiellement de chiffrement. Le problème avec le chiffrement, c’est que les opérations de déchiffrement et de rechiffrement nécessaires pour détecter d’éventuelles menaces sont très gourmandes en ressources. Dans ce cas, le terme très technique de « menaces » désigne notamment les attaques DDoS, les exploits web [zero-day], les droppers [binaires] et les communications de rappel multiprotocoles.
F5 SSL Orchestrator est notre solution pour éliminer les angles morts créés par le chiffrement. Disponible sur différentes plateformes F5, cette solution logicielle polyvalente est spécialement conçue pour optimiser votre infrastructure SSL en offrant aux dispositifs de sécurité une visibilité hautement efficace sur le trafic chiffré SSL/TLS. Nous prenons également en charge la gestion basée sur des politiques et l’acheminement du trafic vers les dispositifs de sécurité existants, ce qui facilite grandement son intégration aux architectures existantes, ainsi qu’aux solutions d’autres fournisseurs, et vous permet d’appliquer aisément les contrôles de sécurité de votre entreprise à l’ensemble de votre trafic chiffré.
Chaînage dynamique des services — Déchiffrez une fois, inspectez plusieurs fois, puis rechiffrez une fois
Pour relever des défis de sécurité spécifiques, les administrateurs informatiques ont généralement recours à l’enchaînement de plusieurs produits spécialisés afin de créer une pile de sécurité complète. Une telle pile peut inclure, par exemple, des outils d’analyse de prévention des pertes de données (DLP), des pare-feu d’applications web (WAF), un proxy web, des systèmes de prévention des intrusions (IPS), des outils d’analyse des logiciels malveillants, etc. SSL Orchestrator facilite la création et la maintenance de ces chaînes en déterminant si le trafic doit être autorisé à les contourner ou être déchiffré et envoyé à tel ou tel service. L’utilisation de politiques pour automatiser ainsi l’acheminement du trafic réduit les coûts d’administration et vous permet de mieux rentabiliser les investissements déjà réalisés dans les services de sécurité.
Notre partenariat avec FireEye® illustre parfaitement la valeur ajoutée du chaînage de services SSLO. Traditionnellement, un système de prévention des intrusions (IPS) tel que FireEye Network Security était déployé en ligne et l’ensemble du trafic le traversait. Il devait donc être dimensionné pour prendre en charge le trafic chiffré, même si celui-ci ne pouvait pas réellement être inspecté (précisément parce qu’il était chiffré). La solution moderne est beaucoup plus efficace. Grâce à SSL Orchestrator, nous pouvons envoyer à l’IPS uniquement le trafic qui doit être inspecté.
« L’intégration de FireEye à SSL Orchestrator de F5 permet à l’offre FireEye Network Security d’étendre ses capacités à d’autres formes de données et de couvrir davantage de cas d’usage », explique Rich Stegina, vice-président des partenariats technologiques stratégiques chez FireEye. « Les performances des solutions FireEye Security sont améliorées lorsqu’elles sont libérées de la charge liée au déchiffrement et au chiffrement des contenus. Dans ces conditions, nos clients bénéficient d’une visibilité accrue sur les menaces de sécurité potentielles. »
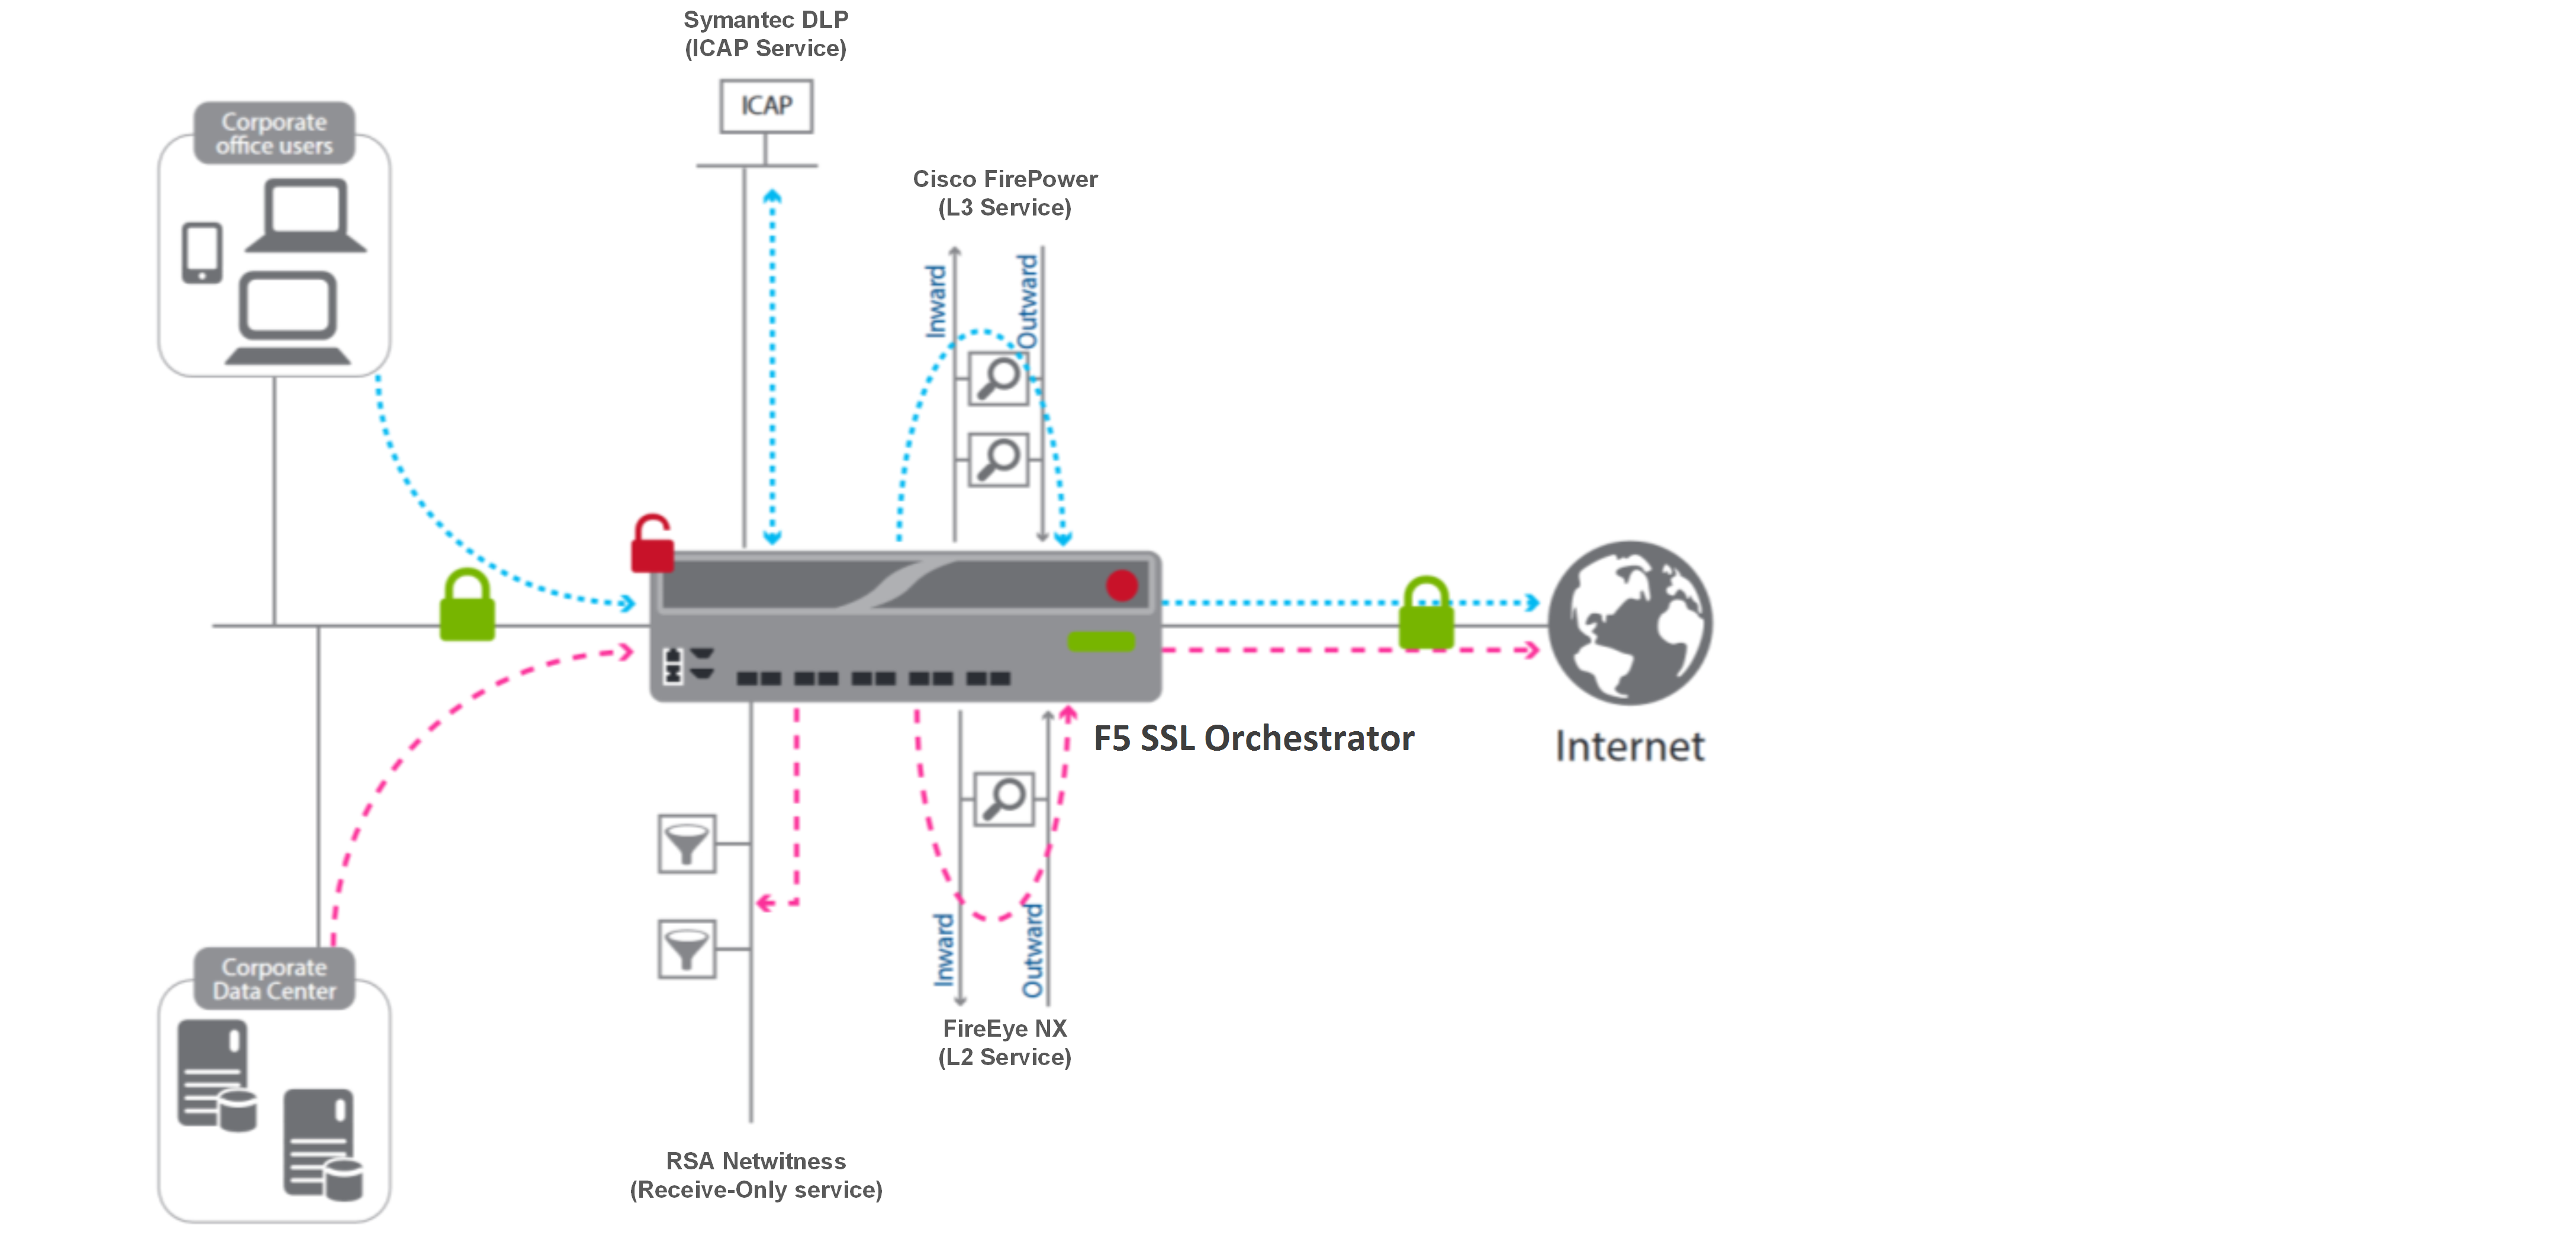
Les pare-feu de nouvelle génération constituent un autre excellent exemple de dispositif réseau bénéficiant de SSL Orchestrator. Le produit phare Cisco Firepower NGFW, par exemple, est un pare-feu de nouvelle génération entièrement intégré et axé sur les menaces, doublé d’un système de prévention des intrusions de nouvelle génération avec gestion unifiée. Il offre une protection avancée unique contre les menaces avant, pendant et après les attaques.
Et comme précédemment, lorsque Cisco Firepower NGFW fait partie de votre chaîne de services SSLO, F5 centralise le déchiffrement et le rechiffrement SSL grâce à une accélération matérielle SSL de pointe, libérant ainsi chaque étape d’inspection de sécurité de la chaîne de cette charge de traitement. Une fois le déchiffrement et le rechiffrement pris en charge, votre Cisco Firepower NGFW peut se concentrer sur ce qu’il fait le mieux.
« Cisco Firepower NGFW exécute un éventail impressionnant de tâches sur un volume de trafic considérable, explique Douglas Hurd, responsable des alliances techniques chez Cisco. Bien que les clients puissent utiliser le déchiffrement SSL intégré pour bénéficier d’une meilleure visibilité, beaucoup choisissent de confier cette tâche exigeante en ressources de calcul à F5 SSL Orchestrator. Nous pouvons ainsi consacrer davantage de puissance là où elle est vraiment nécessaire : à la protection de nos clients. »
De nombreux autres partenaires tirent parti du déploiement de SSL Orchestrator en amont de leur produit ou solution. Symantec DLP en est un autre bon exemple, tout comme RSA NetWitness Suite et le pare-feu nouvelle génération de Palo Alto Networks. En réalité, tout service qui inspecte le trafic bénéficie de la capacité de SSL Orchestrator à ne lui transmettre que les données pertinentes et exploitables. Les avantages sont évidents :
- Une meilleure gestion du trafic permet à votre infrastructure de sécurité et, par conséquent, à vos applications de fonctionner de manière fluide.
- Le chaînage de services offre l’avantage de ne devoir déchiffrer le trafic qu’une seule fois, ce qui permet de le soumettre à plusieurs points d’inspection, puis de le rechiffrer une seule fois.
- Orchestration intelligente du trafic déchiffré au sein de la pile de sécurité, rompant avec le modèle de chaînage en série et permettant d’adresser, de répartir la charge et de surveiller chaque équipement indépendamment, de contourner les équipements défaillants et, à terme, d’assurer une évolutivité indépendante des autres équipements de sécurité.
- Des capacités de déchiffrement avancées garantissent que les menaces ne se dissimulent pas dans le trafic chiffré.
D’autres nouveautés à venir
Restez à l’affût des nouvelles fonctionnalités prometteuses de SSL Orchestrator qui seront lancées plus tard cette année. SSLO fournit des fonctionnalités essentielles à un très large éventail d’appareils et de solutions. Il devient rapidement l’un de nos produits phares, et nous mettons tout en œuvre pour qu’il continue à apporter de la valeur, tant à nos partenaires qu’à nos clients.
En savoir plus
- Découvrez les secrets de votre SSL — Faites vos premiers pas avec SSL Orchestrator (DevCentral)
- SSL/TLS : la visibilité ne suffit pas, vous avez besoin d’orchestration (Blog)
- Les nouveaux produits de sécurité et travaux de recherche sur les menaces de F5 renforcent la protection des applications (Communiqué de presse)
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.