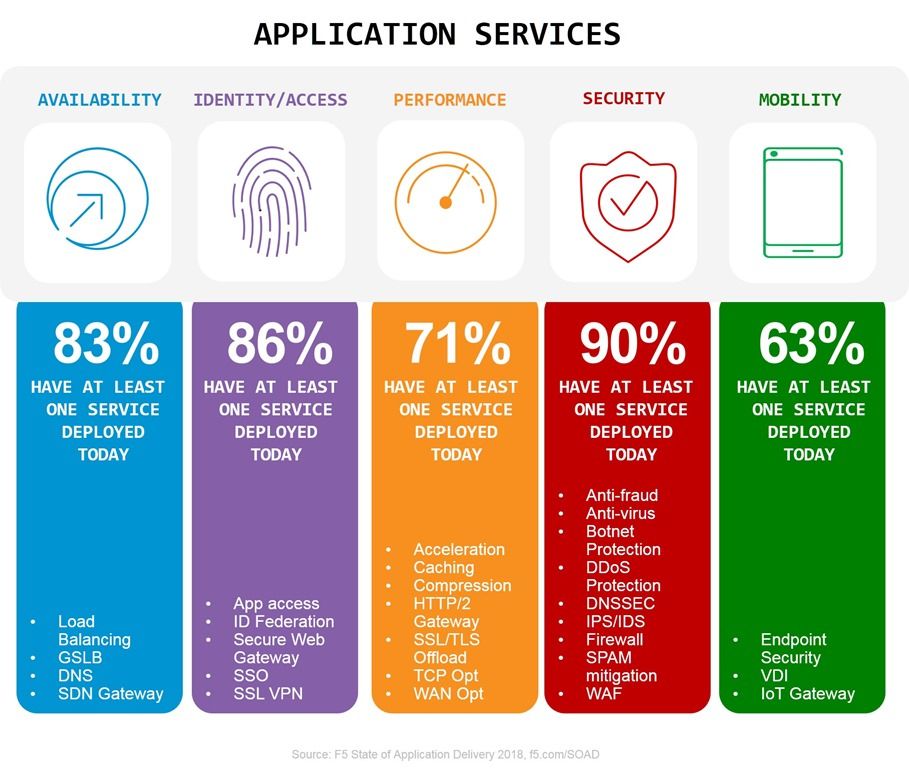
L’objectif principal de notre étude « State of Application Delivery » est de comprendre l’état actuel de la fourniture d’applications dans le monde et d’en prévoir l’évolution. Cela implique de nous concentrer sur les services applicatifs. Ceux-ci englobent un vaste ensemble de services liés à la disponibilité, à la gestion des identités et des accès, aux performances, à la sécurité et à la mobilité, utilisés au quotidien pour rendre les applications plus rapides et plus sûres.
Nous suivons actuellement 30 services applicatifs distincts, auxquels viennent s’ajouter de nouveaux services lorsqu’ils apparaissent en réponse à une nouvelle technologie ou à un nouveau défi. Par exemple, nous avons ajouté quatre services applicatifs cette année afin de tenir compte de l’adoption croissante des API, de l’IoT, du SDN et de HTTP/2.
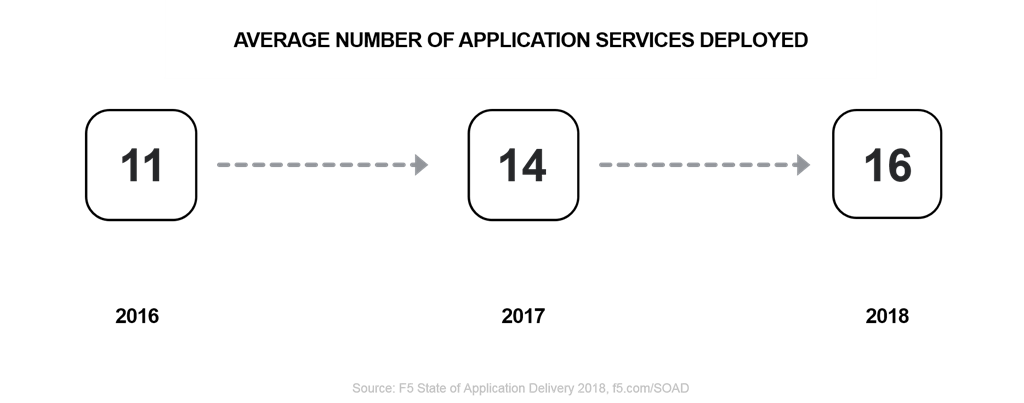
Ce que nous avons appris au cours de quatre années consécutives d’étude du marché, c’est que les services applicatifs sont omniprésents. Aujourd’hui, une organisation utilise en moyenne 16 services différents. Ce chiffre est une nouvelle fois en hausse par rapport à l’année précédente.
Sans surprise, les cinq principaux services applicatifs actuellement déployés relèvent en grande partie de la catégorie de la sécurité :
- 87 % Pare-feu réseau
- 85 % Antivirus
- 83 % VPN SSL
- 79 % d’atténuation du spam
- 78 % d’équilibrage de charge
Cela n’a guère changé d’une année sur l’autre. Nous suivons la progression constante de la sécurité, qui s’impose comme la catégorie de services la plus importante à déployer. Si, pris individuellement, l’équilibrage de charge continue de régner comme le service applicatif le plus important, la sécurité dans son ensemble s’est imposée comme la principale catégorie de services sans laquelle les organisations ne déploieraient pas d’application. Cette année, 43 % des personnes interrogées nous ont indiqué qu’elles ne souhaiteraient pas déployer une application sans sécurité, contre 33 % pour la disponibilité. C’est une avance considérable, qui devrait selon nous se maintenir, car les attaques et les exploitations de vulnérabilités continuent de supplanter les pannes à la une de l’actualité presque chaque jour.
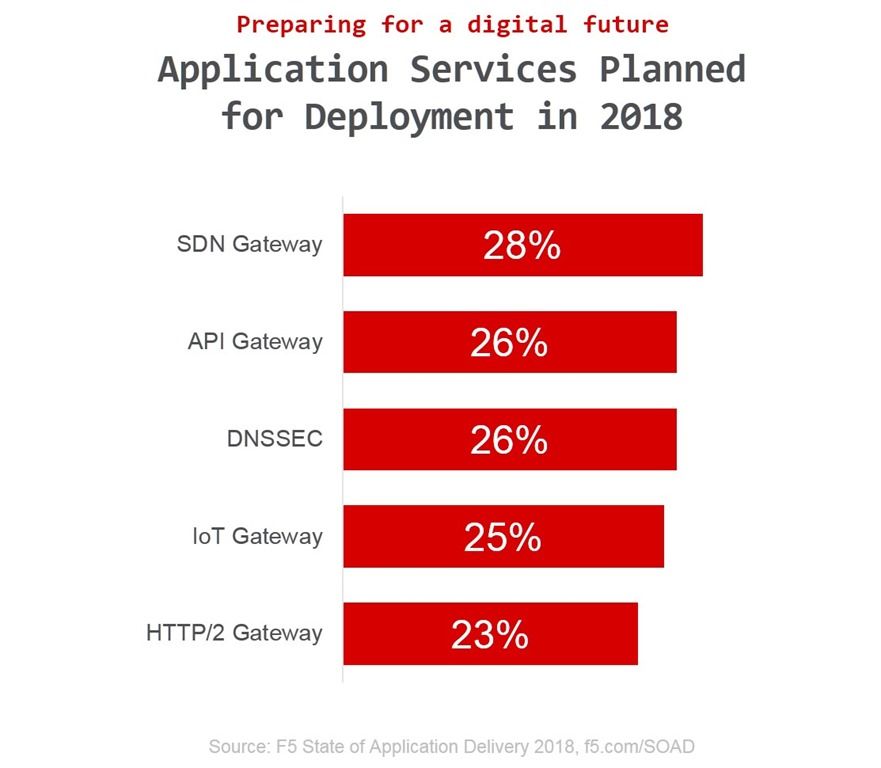
Nous suivons également ce qui est prévu pour le déploiement, car cela nous donne des indications intéressantes sur ce qui se passe au sein de l’entreprise. Par exemple, cette année, la surprise a été de voir les services de passerelle – IoT, API, SDN et HTTP/2 – dominer littéralement la catégorie « déploiement prévu ».
Si vous ne connaissez pas les services de passerelle, sachez qu’ils sont souvent considérés comme des services de transition facilitant le passage d’un protocole à un autre, par exemple d’IPv4 à IPv6 ou de HTTP/1.x à HTTP/2. D’autres s’apparentent davantage à des passerelles traditionnelles : elles servent de point de convergence pour un type précis de trafic applicatif, qui y est inspecté et sécurisé, avec authentification et autorisation des accès. Il s’agit essentiellement d’un service spécialisé qui offre évolutivité, sécurité et accès pour une application ou un protocole donné. Les passerelles API et IoT en sont des exemples.
L’intérêt porté aux API, à l’IoT, au SDN et à HTTP/2 témoigne d’une dynamique impulsée par la transformation numérique. Des applications et des terminaux plus rapides, plus sûrs et plus intelligents, qui communiquent via des API, sont la marque distinctive d’une transformation numérique tournée vers l’extérieur. Sans ces services de passerelle, les entreprises auraient du mal à gérer et à sécuriser les API ainsi que les nouveaux protocoles propres à l’IoT, tels que CoAP et MQTT. L’intérêt marqué pour leur déploiement en 2018 indique que les entreprises progressent dans leur transformation numérique (72 % nous ont déclaré mener une telle initiative) et mettent en place les technologies qui faciliteront leur réussite.
Nous nous intéressons également aux préférences concernant le lieu et la manière dont où et comment les répondants souhaitent déployer ces services applicatifs. Veulent-ils les utiliser sous forme de service géré ? Dans le cloud public ? Ou préfèrent-ils encore les solutions traditionnelles sur site ?
Il s’avère que le modèle « sous forme de service géré » est plutôt populaire, notamment en matière de sécurité et de passerelles. Parmi les cinq principales fonctionnalités que les personnes interrogées souhaitaient voir proposées sous forme de service, quatre concernaient la sécurité et une les passerelles.
- 28 % Protection contre les attaques DDoS
- 28 % d’atténuation du spam
- 28 % DNSSEC
- 27 % de passerelles IoT
- 26 % de protection contre les botnets
« Dans le cloud », les services applicatifs de passerelle arrivaient en tête : 27 % pour les passerelles IoT, 26 % pour les passerelles API, 21 % pour le GSLB, 19 % pour les passerelles SDN et 18 % pour le DNS. Sans surprise, dans l’ensemble, une majorité (plus de 50 %) préférait déployer ses services applicatifs sur site. La seule exception ? Les passerelles IoT.
Mais ce n’est pas parce que les utilisateurs préfèrent déployer leurs services applicatifs sur site qu’ils sont restés bloqués dans les années 1990. Comme tous les domaines de l’informatique, les architectures de services applicatifs connaissent leur propre transformation numérique.
Comme pour le choix du cloud le mieux adapté à une application, les personnes interrogées préfèrent garder toutes les options ouvertes quant au mode de déploiement des services applicatifs sur site. Alors que les conteneurs viennent s’ajouter aux appliances traditionnelles et aux machines virtuelles parmi les formats disponibles, les réponses restent largement dominées par le « cela dépend » : 40 % des personnes interrogées indiquent choisir « toutes les options ci-dessus, selon le service ou l’emplacement ». 9 % ont déjà adopté les conteneurs, tandis que 30 % préfèrent encore une appliance virtuelle (logicielle) et que 21 % restent fidèles aux appliances réseau (matérielles).
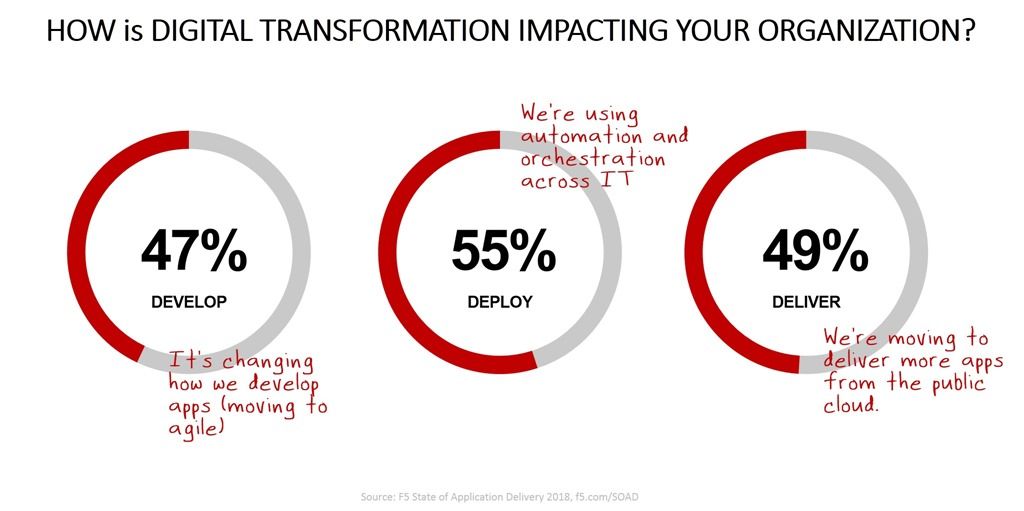
La transformation numérique a des répercussions sur toutes les étapes du cycle des applications, de leur développement à leur déploiement et à leur mise à disposition. Cela signifie nécessairement que les services applicatifs doivent à la fois répondre aux exigences liées aux nouveaux formats (conteneurs ! cloud !) et les rendre possibles grâce à des services tels que les passerelles IoT, API et HTTP/2.
Les services applicatifs ne sont plus simplement un atout appréciable. Alors que l’évolutivité, la sécurité et les performances constituent des facteurs clés de différenciation concurrentielle pour les applications et les API qui cherchent à capter l’attention des consommateurs, les services applicatifs sont tout aussi essentiels aux initiatives de transformation numérique que les applications et les API elles-mêmes.
Pour en savoir plus sur la transformation numérique, le multicloud, les services applicatifs, la sécurité, l’automatisation et la transformation continue des NetOps, n’hésitez pas à télécharger votre propre exemplaire de notre rapport 2018 sur l’état de la fourniture d’applications et à suivre les échanges sur Twitter avec @f5networks et/ou le hashtag #soad18. Et restez à l’écoute : nous publierons prochainement d’autres analyses (notamment des données et des points de vue qui ne figurent pas dans le rapport) sur nos blogs.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.