La pandémie actuelle a conduit les entreprises à miser plus que jamais sur la numérisation. Cette dépendance croissante aux applications incite également les responsables de la sécurité de l’information à renforcer la protection de leurs applications.
Les pare-feu d’applications web (WAF) constituent une première ligne de défense indispensable. Toutefois, « un pare-feu d’applications web (WAF) correctement surveillé, configuré et mis à jour devrait également être en mesure d’empêcher les acteurs malveillants d’exploiter les systèmes vulnérables au sein d’un réseau ». – F5 Labs
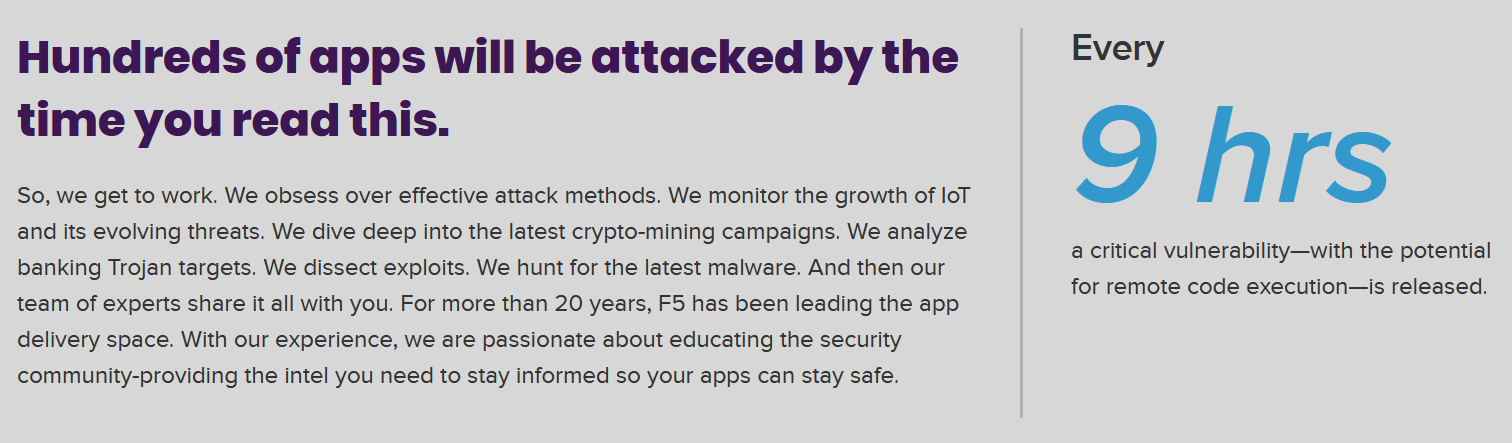
Comme le souligne F5 Labs, près de trois vulnérabilités critiques sont publiées chaque jour. Alors, comment donner à votre WAF les moyens de faire face aux attaques ciblées provenant de ces menaces avancées ?
Les menaces avancées nécessitent un WAF avancé, doté de renseignements en temps réel et exploitables sur les menaces, afin de rendre les contrôles de sécurité plus intelligents — des contrôles capables de détecter et de bloquer automatiquement les campagnes d’attaque actives et les logiciels malveillants.
Prenons le film d’action de science-fiction culte de 1999 (et les nombreux mèmes qu’il a inspirés), Matrix, dans lequel Neo (Keanu Reeves) est branché à une machine capable de télécharger instantanément dans son cerveau l’équivalent de toute une vie d’entraînement aux arts martiaux. Une fois la mise à jour terminée, Neo se réveille et déclare : « Je connais le kung-fu ! »
Même si nous n’en sommes certainement pas encore là pour les humains, il semble que des éléments similaires soient en passe de devenir réalité dans le domaine de la technologie.
Par exemple, l’année dernière, F5 a lancé l’abonnement Threat Campaigns en tant que service complémentaire de F5 Advanced WAF. Ce service contribue à protéger les applications et l’infrastructure informatique contre les attaques sophistiquées en les détectant et en les bloquant de manière proactive.
Dans le film Matrix, Neo peut télécharger rapidement des programmes, comme le kung-fu, afin d’améliorer ses compétences au combat. Les services de renseignement sur les menaces de F5, tels que Threat Campaigns, peuvent être facilement ajoutés à votre WAF afin d’automatiser la sécurité pour détecter et bloquer les menaces. F5 offre une meilleure efficacité en matière de sécurité, avec un taux de faux positifs proche de zéro, afin d’améliorer la sécurité des applications web d’entreprise. Par exemple, Threat Campaigns a déjoué environ 1 295 attaques en 2020.
Principaux avantages :
- Mises à jour en temps réel avec des renseignements exploitables sur les menaces fournis par F5
- Sécurité renforcée des applications web avec un taux de faux positifs quasi nul
- Un modèle rentable pour une atténuation des risques en toute confiance
- Plus besoin de rechercher les menaces
Renforcez votre BIG-IP grâce aux services de renseignement de F5 afin de vous protéger contre les campagnes d’attaques ciblées. Vous pouvez configurer Advanced WAF pour automatiser la protection contre ces menaces nouvelles et persistantes, et ainsi enseigner le kung-fu à votre WAF pour combattre les menaces modernes et émergentes.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.