
En 2018, j’ai déclaré que nous étions entrés dans l’ère du capital applicatif. À l’époque, j’expliquais que ce n’étaient plus le capital physique ou humain qui créaient de la valeur pour les organisations, mais les applications. J’avais également prédit que les entreprises seraient bientôt plus nombreuses à consacrer une énergie et des ressources à la hauteur des enjeux à la gestion de leurs portefeuilles d’applications.
Alors que les initiatives de transformation numérique s’accélèrent, j’ai pensé qu’il était temps de faire le point sur le chemin parcouru et sur ce qui a changé au cours des cinq dernières années.
Voici quatre changements majeurs survenus depuis cet article de blog publié en 2018 :
- Les applications, qui constituaient déjà l’actif le plus précieux de l’entreprise numérique en 2018, sont désormais encore plus essentielles pour permettre à toutes les organisations d’être compétitives, d’innover et de définir les critères de leur réussite.
- Il ne s’agit pas seulement des applications, mais aussi des API, dont le nombre continue d’augmenter rapidement.
- Les environnements d’applications distribuées hybrides et multicloud sont devenus la norme pour les entreprises. Ils offrent une grande flexibilité pour le déploiement des applications et des API, mais entraînent également une complexité opérationnelle et des coûts importants, tout en exposant les entreprises aux cybermenaces.
- La cybercriminalité représente désormais un marché annuel de 8 000 milliards de dollars, où des cybercriminels bien équipés rivalisent pour compromettre vos actifs les plus précieux — vos applications et vos API — et, par leur intermédiaire, vos données.
1. Les applications sont encore plus essentielles aujourd’hui qu’elles ne l’étaient il y a cinq ans.
Aujourd’hui, plus encore qu’il y a cinq ans, les applications constituent votre actif le plus important. Elles permettent de créer de nouveaux modèles économiques et de stimuler la croissance du chiffre d’affaires. Elles définissent l’expérience de vos clients. Elles facilitent et automatisent vos opérations. Elles transforment vos données en informations précieuses. Enfin, elles vous démarquent de la concurrence.
“Aujourd’hui, près de 30 % de la valeur de l’indice américain S&P 500 provient d’entreprises dont l’activité repose sur les applications.”
Elles jouent également un rôle de plus en plus moteur dans l’économie. Aujourd’hui, près de 30 % de la valeur du S&P 500 américain, un indice représentant environ 80 % de la capitalisation boursière des sociétés cotées aux États-Unis, provient d’entreprises dont l’activité repose sur les applications, notamment Apple, Microsoft, Alphabet, Amazon, Meta, Visa, Mastercard, Saleforce.com et Netflix. Par ailleurs, 15 % de la valeur de l’indice provient d’entreprises qui se différencient principalement par leurs expériences numériques ou celles qu’elles rendent possibles, notamment Tesla, NVIDIA, JP Morgan Chase, Cisco Systems et Walmart.
Il y a cinquante ans, aux débuts de l’informatique d’entreprise, ces pourcentages étaient proches de zéro. Et à l’avenir, ils devraient poursuivre leur progression régulière.
En effet, les entreprises les plus valorisées aujourd’hui le sont en raison des applications qu’elles possèdent. Et la valeur générée par les entreprises axées sur les applications continue de croître plus rapidement que celle créée par d’autres entreprises moins dépendantes des applications et des services numériques.
2. Il ne s’agit pas seulement des applications, mais aussi des API, dont le nombre continue d’augmenter rapidement.
Les interfaces de programmation d’applications (API), ces petites applications à fonction unique, se multiplient rapidement. Aux côtés d’applications plus importantes et multifonctions, elles jouent un rôle de plus en plus central dans la création de valeur économique.
Parce que les API permettent à différents systèmes de communiquer et de partager des données, elles jouent désormais un rôle central dans la manière dont les entreprises créent de la valeur pour elles-mêmes, leurs partenaires et leurs clients. Par exemple, si vous pouvez consulter votre cote de crédit ou régler une facture depuis votre application bancaire, c’est parce que des API relient plusieurs prestataires de services. De même, si votre application de voyage vous permet de trouver les meilleurs tarifs, c’est grâce à des API qui donnent accès aux informations provenant des sites web de différents hôtels, compagnies aériennes, agences de location de voitures et autres entreprises similaires.
Aujourd’hui, de nombreuses organisations possèdent des centaines d’applications et d’API, et ces chiffres ne cessent d’augmenter. Il y a cinq ans, la plupart des clients étaient incapables de me dire combien d’applications ils possédaient, où elles se trouvaient ou dans quelle mesure elles étaient sécurisées. Heureusement, ce n’est désormais plus le cas, car de nombreuses organisations ont consacré beaucoup de temps et de ressources à une meilleure gestion de leurs applications.
Cependant, la plupart des organisations ne maîtrisent pas aussi bien leurs API. Les API en sont aujourd’hui au même stade que les applications il y a cinq ans. La plupart des organisations peinent à savoir combien d’API elles possèdent, où elles se trouvent, qui s’y connecte et dans quelle mesure elles sont sécurisées. En l’absence d’une stratégie en matière d’API, les possibilités de fraude et d’activités malveillantes se multiplient, et plus de neuf entreprises sur dix ont subi un incident de sécurité lié aux API au cours de la seule année 2020.
3. Le paysage applicatif est devenu beaucoup plus distribué.
Il y a cinq ans, les clients me disaient régulièrement qu’ils avaient « tout misé » sur le cloud public. Les entreprises prévoyaient de transférer l’intégralité de leurs applications hors de leurs centres de données afin de bénéficier des avantages promis par le cloud public : une plus grande agilité opérationnelle, un meilleur coût total de possession, une disponibilité accrue et une sécurité plus fiable.
Cela ne s’est pas concrétisé. En fait, selon une étude de F5, 85 % des organisations déploient aujourd’hui leurs applications et leurs API sur plusieurs sites, notamment dans des centres de données sur site, plusieurs clouds publics et des sites en périphérie. Fait intéressant, une organisation sur cinq exploite ses applications et ses API dans six environnements différents. Comme le conclut un rapport de Deloitte publié dans le Wall Street Journal : « Le multicloud peut sembler complexe, mais c’est le monde dans lequel nous vivons, et ce sera probablement encore le cas dans un avenir prévisible. »
En effet, les environnements distribués sont devenus la nouvelle norme. Et ce, malgré la complexité, les coûts et les vulnérabilités accrus liés au déploiement des applications et des API sur plusieurs sites. Pourquoi ? Parce que de solides raisons commerciales le justifient. Pour certaines applications, les entreprises peuvent rechercher les performances d’un matériel spécialement conçu et exécuté dans un centre de données sur site. Pour d’autres, elles peuvent avoir besoin de la rapidité et de l’évolutivité du cloud. Pour d’autres encore, elles peuvent rechercher les avantages de l’edge en matière de performances (par exemple, une faible latence).
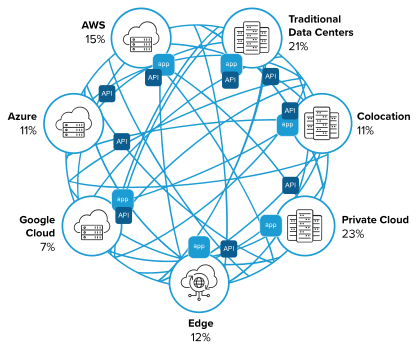
Au cours des cinq dernières années, l’écosystème des applications et des API est devenu de plus en plus distribué et complexe.
Alors que le nombre d’applications et d’API ne cesse de croître et que les organisations les déploient dans un éventail toujours plus large d’environnements, leur gestion au sein d’environnements distribués et multicloud est devenue un défi bien plus important qu’on ne l’imaginait il y a cinq ans.
L’exécution d’applications et d’API dans différents environnements soumis à des politiques de sécurité distinctes a créé des difficultés à tous les niveaux. Malheureusement, cette situation accroît les risques de sécurité tout en freinant l’innovation.
4. La cybercriminalité est une activité très lucrative, et vous êtes son concurrent.
La multiplication des applications et des API, ainsi que le caractère de plus en plus distribué de leur déploiement, ont élargi la surface d’attaque permettant aux cybercriminels de s’introduire dans les entreprises. Pour cette seule année, le coût de la cybercriminalité est estimé à 8 000 milliards de dollars, ce qui en ferait la troisième économie mondiale, derrière les États-Unis et la Chine.
Aujourd’hui, les violations de données, les bots et les rançongiciels comptent parmi les menaces de sécurité les plus importantes, et les risques qu’ils présentent sont de plus en plus sophistiqués et alimentés par l’IA. L’année dernière, par exemple, des mesures de cybersécurité insuffisantes ont permis à des cybercriminels de mettre la main sur les mots de passe de plus de 1,8 milliard d’utilisateurs, portant ainsi une atteinte totale et absolue à la vie privée de millions de personnes.
Les bots malveillants sont de plus en plus répandus, compromettant l’expérience client et réduisant le chiffre d’affaires des entreprises, tout en accaparant un temps précieux. Selon le rapport Total Economic Impact de Forrester, les équipes opérationnelles peuvent perdre jusqu’à 10 000 heures à assurer manuellement la protection contre les bots.
En outre, les rançongiciels constituent l’une des menaces de cybersécurité les plus importantes et dont la croissance est la plus rapide à l’heure actuelle. Ils sont désormais à l’origine d’une violation de données sur quatre. Et, selon le Rapport 2023 de Verizon sur les enquêtes relatives aux violations de données, 95 % des incidents liés à des rançongiciels ont entraîné des pertes comprises entre 1 million et 2,25 millions de dollars.
Compte tenu du volume d’activités et de données transitant par les applications et les API, la sécurité de celles-ci revêt désormais une importance accrue. Les expériences numériques d’une organisation ne sont sécurisées qu’à hauteur de son application ou de son API la plus vulnérable. De plus, rien ne peut freiner plus rapidement l’adoption d’une expérience numérique par les utilisateurs finaux que le sentiment d’un manque de sécurité ou de confidentialité.
Simplifier la complexité est la seule voie possible
Cinq ans après l’entrée dans l’ère du capital applicatif, les entreprises gèrent des environnements applicatifs bien plus complexes que prévu. Aujourd’hui, les responsables informatiques sont confrontés à une tâche colossale face à la multiplication des cyberattaques, au renforcement des exigences réglementaires, à la hausse des coûts, à la réduction des budgets, à la pénurie de talents et aux attentes croissantes des utilisateurs finaux en matière de sécurité et de disponibilité des applications, ainsi que d’expérience globale.
Ils doivent maîtriser la prolifération des applications et des API, assurer le bon fonctionnement de leurs applications traditionnelles tout en développant de nouvelles fonctionnalités au sein d’architectures modernes et en mettant en œuvre des déploiements hybrides et multicloud.
Pour autant, la solution ne peut pas consister à réinventer la façon dont les entreprises exercent leurs activités ni à les contraindre à faire entrer toutes leurs applications et API dans un écosystème unique et fermé. Elle doit plutôt simplifier radicalement la sécurité et la gestion des applications dans l’environnement distribué dont les entreprises disposent déjà. Comme l’indique le rapport de Deloitte publié dans le Wall Street Journal : « Les dirigeants d’entreprise avisés ne se contentent pas de composer avec la complexité engendrée par le multicloud et l’expansion de l’empreinte technologique. Ils cherchent au contraire à tirer parti des gains opérationnels qu’offre la gestion de plusieurs instances cloud, tout en terrassant le dragon de la complexité multicloud. »
Chez F5, nous mettons tout en œuvre pour simplifier la sécurité des applications et des API dans les environnements hybrides et multicloud. Nous imaginons un monde où les applications peuvent automatiquement adapter leurs capacités à l’évolution de la demande, où les cyberattaques peuvent être rapidement détectées et neutralisées avant qu’elles ne se produisent, et où de riches données de télémétrie peuvent être utilisées pour optimiser en continu les performances et la résilience des applications.
C’est pour concrétiser cette vision que nous avons massivement investi ces cinq dernières années dans notre plateforme F5 Distributed Cloud Platform, une solution hybride et multicloud conçue pour faciliter la sécurisation, la mise à disposition et l’optimisation des applications et des API, où qu’elles soient déployées. Distributed Cloud Services assurent la connectivité et la sécurité au niveau du réseau comme des applications. Vous pouvez ainsi établir des connexions sécurisées entre différents sites au sein d’un même fournisseur de services cloud ou entre plusieurs fournisseurs, mais aussi connecter et sécuriser nativement des services numériques distribués. Vos utilisateurs finaux bénéficient ainsi d’une sécurité, d’une disponibilité et de performances supérieures, tandis que votre entreprise réduit sa complexité opérationnelle.
Protéger votre réputation et vos revenus
À mesure que le monde se numérise, les applications et les API deviennent le moteur de l’entreprise — et c’est encore plus vrai aujourd’hui qu’il y a cinq ans. À l’ère du capital applicatif, les organisations qui optimisent et protègent ces actifs numériques stratégiques connaîtront le plus grand succès.
Chez F5, nous nous efforçons de simplifier radicalement la sécurité et la mise à disposition des applications. Pour concrétiser notre ambition de bâtir un monde numérique meilleur, nous voulons vous aider à protéger votre réputation et vos revenus, afin que vous puissiez consacrer moins de temps à la gestion de vos applications et API, et davantage à l’innovation, à la satisfaction de vos clients et au développement de votre activité.
Pour découvrir comment F5 peut vous aider à connecter, protéger et déployer des applications dans des clouds distribués, consultez notre page Web consacrée aux F5 Distributed Cloud Services .
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.