Les entreprises veulent aller vite. L’un des effets de la transformation numérique — et de la pression qui en découle pour réussir dans une économie fondée sur les applications — est la volonté d’accélérer. Selon notre rapport « État des services applicatifs 2019 », près de la moitié (48 %) des organisations sont poussées par la transformation numérique à accélérer leurs déploiements.
Mais il ne s’agit pas seulement du déploiement. Il est également question du développement et de la capacité à réagir aux menaces et aux évolutions de la demande.
Les organisations souhaitent développer et déployer des applications plus rapidement. Elles veulent s’adapter plus vite aux changements imprévisibles des conditions commerciales et réagir plus rapidement aux attaques.
Alors, comment vont-elles y parvenir ?
Développement plus rapide
Déployer plus fréquemment suppose d’abord de développer plus rapidement. Cela passe souvent par l’adoption de méthodologies agiles axées sur la rapidité. Le Rapport mondial 2019 de GitLab sur les développeurs : DevSecOps révèle que la majorité (54 %) choisit Scrum, tandis que 37 % optent pour Kanban.
Composantisation
Mais les méthodologies ne suffisent pas si les architectures applicatives ne sont pas adaptées aux modes de développement. De petites équipes spécialisées, qui avancent par sprints en vue de livraisons fréquentes, ne sont pas vraiment adaptées au développement de nouvelles fonctionnalités ou de correctifs pour des applications traditionnelles et monolithiques. La modularisation, grâce à l’adoption de microservices et de formes d’architecture plus distribuées, s’accorde plus naturellement avec les principes modernes d’architecture et d’exploitation. Il n’est donc pas surprenant qu’en moyenne, plus de 80 % d’une application moderne soit constituée de composants tiers, dont une grande partie est issue de l’open source.
API
L’adoption des API n’a rien de surprenant non plus chez ceux qui cherchent à accélérer le développement grâce à des architectures applicatives composées de modules. Les API dissocient l’implémentation de l’interface et permettent aux équipes de modifier les traitements sans affecter l’utilisation des API par d’autres composants ou applications. Il s’agit d’une pratique courante : pas moins de 64 % des organisations créent aujourd’hui des API destinées à des cas d’usage internes ou externes. Selon le rapport 2018 de Jitterbit sur l’état de l’intégration des API, près de 50 % de ces organisations s’appuient sur les API pour commercialiser plus rapidement leurs idées.
Automatisation (CI/CD)
Le pipeline de build doit lui aussi suivre le rythme pour atteindre les objectifs de déploiement fréquent. Cela implique d’utiliser des outils de CI/CD capables de faire passer le code de manière fluide du commit aux tests, puis à la mise en production. Sans surprise, les outils de CI et de build les plus populaires dans l’enquête de GitLab étaient GitLab (61 %), suivi de Jenkins (36 %) et de Travis CI (12 %). Fait notable, nos propres recherches montrent que Jenkins est également utilisé par 16 % des répondants pour l’automatisation des réseaux — un résultat prometteur pour les organisations qui cherchent à étendre le DevOps au-delà de la livraison jusqu’au déploiement.
Déploiement plus rapide
Accélérer le développement ne permet pas de commercialiser les idées plus rapidement. Pour cela, il faut accélérer le déploiement. Si les entreprises technologiques nées dans le cloud ont aisément comblé le fossé entre livraison et déploiement, de nombreuses entreprises établies peinent à réussir cette transition. Les structures organisationnelles existantes ainsi que la nécessité persistante de prendre en charge les applications traditionnelles et monolithiques engendrent des conflits qui peuvent être difficiles à concilier avec les exigences opérationnelles modernes. Il ne fait toutefois aucun doute que les entreprises doivent surmonter ces difficultés pour les applications nécessitant des déploiements plus rapides et plus fréquents.
Déploiement continu
Ne vous y trompez pas : les organisations établies adoptent l’automatisation et l’appliquent à leur pipeline de déploiement. Le problème vient souvent du fait que les structures informatiques traditionnelles entraînent des initiatives disparates en matière d’automatisation et de libre-service. Nos propres recherches le confirment : les structures d’équipe fortement cloisonnées continuent de nuire aux efforts d’automatisation dans l’ensemble des services informatiques.
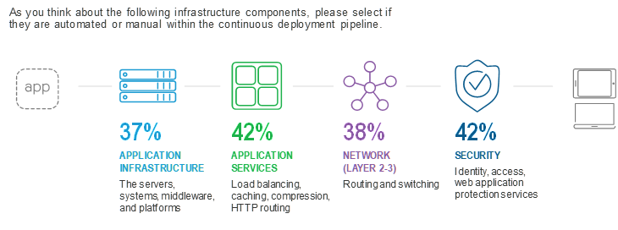
La structure des équipes est importante, et les organisations qui misent sur l’automatisation des pipelines devront prendre en compte les aspects culturels du déploiement continu si elles veulent accélérer durablement leurs déploiements.
Cloud public
Traditionnellement, l’impossibilité de parvenir à un déploiement continu a poussé les développeurs et les responsables d’applications à se tourner vers le cloud public, car celui-ci élimine les obstacles inhérents au processus de déploiement plus lent des entreprises. Les divergences d’opinion sur la fréquence des déploiements contribuent en partie au problème. Notre enquête NetOps / DevOps de 2018 a révélé que, si 55 % des professionnels DevOps et 52 % des architectes cloud estimaient que leur organisation n’effectuait pas de déploiements assez fréquemment, seuls 30 % des professionnels NetOps et la même proportion des équipes d’exploitation partageaient cet avis.
Mais ce n’est pas le seul moteur. La transformation numérique joue assurément un rôle : 33 % des personnes interrogées dans le cadre de notre rapport sur l’état des services applicatifs ont indiqué qu’elles choisissaient délibérément de fournir des applications depuis le cloud public à la suite de l’adoption d’initiatives de transformation numérique. La possibilité d’intégrer facilement les services applicatifs, puis d’en automatiser l’exploitation, constitue un atout majeur pour les organisations qui cherchent à accélérer le rythme de leurs déploiements.
Conteneurs
Dans le cloud, mais aussi sur site, le déploiement continu nécessite souvent de pouvoir adopter des pipelines propres à chaque application ainsi que des services applicatifs compatibles avec ce modèle. Les entreprises se tournent de plus en plus vers les conteneurs, car ils permettent d’effectuer des mises à jour rapides et de fonctionner de manière fluide dans des environnements extrêmement volatils. Les conteneurs sont demandés non seulement pour prendre en charge les architectures applicatives modernes telles que les architectures cloud natives — principal cas d’usage des conteneurs, cité par 33 % des personnes interrogées dans le rapport 2019 de Diamanti sur l’adoption des conteneurs — mais aussi pour l’infrastructure. Selon nos propres études, la demande de services applicatifs sur site dans des conteneurs n’a cessé de croître d’une année sur l’autre, passant de seulement 4 % en 2017 à 15 % en 2019.
Réponses plus rapides
Tout ne se résume pas à la livraison et au déploiement. Les organisations doivent également faire preuve de rapidité en matière de sécurité et d’exploitation. Dans le monde actuel, où plus de la moitié des interactions avec les applications sont effectuées par des robots, il est important que les organisations répondent rapidement par un message de « rejet » afin d’éviter d’être victimes d’exploitations de vulnérabilités ou d’infections.
Analyse des menaces en temps réel
L’un des moyens par lesquels les organisations cherchent à réagir plus rapidement aux attaques consiste à adopter l’analyse des menaces en temps réel. La « sécurité » restant une priorité absolue et un défi permanent, il n’est pas surprenant que cette catégorie se soit hissée parmi les cinq principales tendances stratégiques et technologiques en 2019, 41 % des personnes interrogées l’ayant citée.
La disponibilité de services applicatifs de sécurité « intelligents » va s'accélérer à mesure que l'apprentissage automatique et l'automatisation continueront de mettre leurs capacités considérables au service d'une détection plus rapide du trafic problématique.
Orchestration incluse
Le machine learning n’est pas le seul moyen par lequel les services d’infrastructure et d’application gagnent en intelligence. À mesure que le nombre d’utilisateurs augmente, les besoins en réponses plus rapides en matière de capacité et de traitement s’accroissent, et les services d’infrastructure et d’application évoluent pour intégrer l’orchestration comme fonctionnalité essentielle plutôt que comme module complémentaire. Les plateformes de services applicatifs dotées de couches d’orchestration intégrées permettront aux services de s’adapter à la demande, à la demande. Si de telles fonctionnalités existent déjà — elles font en effet partie intégrante du cloud et des conteneurs —, la capacité à augmenter ou à réduire automatiquement les ressources en fonction des exigences définies par les applications et les utilisateurs n’est aujourd’hui pas native dans la plupart des systèmes. Mais elle le deviendra.
Identification plus rapide des acteurs malveillants
Enfin, les organisations doivent lutter contre les bots, tant pour des raisons commerciales que de sécurité. Qu’il s’agisse de mettre fin au scraping — une véritable menace pour les entreprises — ou d’empêcher les bots de rechercher des vulnérabilités, il est aujourd’hui essentiel d’identifier plus rapidement les bots malveillants. Cocher une case (« Je ne suis pas un robot ») ne suffit plus, car les bots deviennent de plus en plus intelligents et sont capables de déjouer ces techniques rudimentaires.
Les organisations se tournent vers des services de défense contre les bots capables d’appliquer des techniques plus modernes et efficaces afin d’identifier et de bloquer rapidement les bots malveillants. Nous avons constaté que l’utilisation des services de défense contre les bots augmente trimestre après trimestre pour répondre à ce besoin, et nous nous attendons à ce que cette tendance se poursuive.
Développement plus rapide. Déploiement plus rapide. Réponses plus rapides.
Face aux exigences actuelles des entreprises en matière de rapidité, nous finissons par nous intéresser aux processus. Les processus de développement sont automatisés afin de gagner en rapidité grâce à la CI/CD. Les processus de déploiement sont automatisés pour accélérer les opérations grâce au déploiement continu et au cloud. Les processus de mise à l’échelle et de sécurité sont automatisés par les systèmes et par l’intégration native de l’orchestration aux plateformes de services applicatifs.
Il s’avère que la rapidité repose sur la capacité d’une organisation à automatiser les processus de développement, de déploiement et de sécurité.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.