
Depuis la publication, en août dernier, de la nouvelle spécification Transport Layer Security (TLS) 1.3 par l’IETF, de nombreuses organisations envisagent d’adopter cette nouvelle norme. F5 a commandé une étude à Enterprise Management Associates afin de mieux comprendre comment les entreprises s’adaptent à l’utilisation croissante du chiffrement en général. Bien que certains groupes du secteur aient exprimé de sérieuses réserves quant à la possibilité de déchiffrer et d’inspecter le trafic à des fins de dépannage et de détection d’éventuels logiciels malveillants avec TLS 1.3, il est encourageant de constater qu’une proportion importante des personnes interrogées est déjà en train d’activer TLS 1.3 ou prévoit de le faire prochainement. Autre signe positif : une nette majorité des personnes interrogées a indiqué bien connaître TLS 1.3 sur le plan technique.
Plusieurs facteurs expliquent les projets d’adoption rapide de la nouvelle norme. Le fait que les principaux fournisseurs de serveurs web et de navigateurs aient déjà intégré TLS 1.3 à leurs produits en est un. Les avantages perçus des améliorations apportées par TLS 1.3 en matière de confidentialité et de sécurité des données de bout en bout en sont un autre. Les protocoles cryptographiques tels que TLS visent à empêcher les acteurs malveillants d’intercepter et d’altérer les données. Toutefois, les préoccupations liées à la surveillance de la sécurité des applications incitent à la prudence.
L’utilisation du chiffrement sur Internet a considérablement augmenté ces dernières années. F5 Labs 2017 TLS Telemetry Report indique que 81 % des pages web sont désormais chargées via HTTPS. Si l’utilisation du chiffrement dans les centres de données et les réseaux d’entreprise a connu la plus forte progression au cours des 18 derniers mois, les entreprises porteront leur attention sur les applications et services web développés en interne au cours des 18 prochains mois.
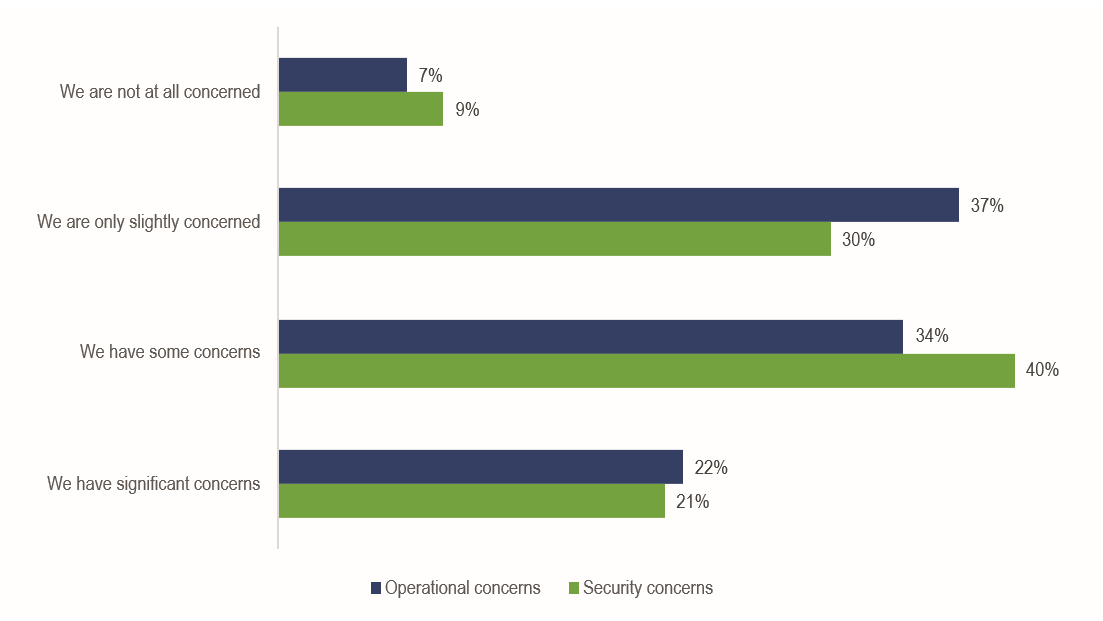
Compte tenu des implications de la spécification TLS 1.3, une nette majorité des personnes interrogées ont fait part de préoccupations à la fois opérationnelles et liées à la sécurité quant à la mise en œuvre de TLS 1.3 au sein de leur organisation. L’enquête a révélé que 56 % de l’ensemble des personnes interrogées avaient des préoccupations opérationnelles, modérées ou importantes, tandis que 61 % avaient des préoccupations de sécurité, modérées ou importantes.
La principale préoccupation en matière de sécurité concernait la visibilité sur la sécurité des applications et le centre de données, 57 % des personnes interrogées ayant indiqué que l’impossibilité de surveiller la sécurité des applications constituait leur principale préoccupation.
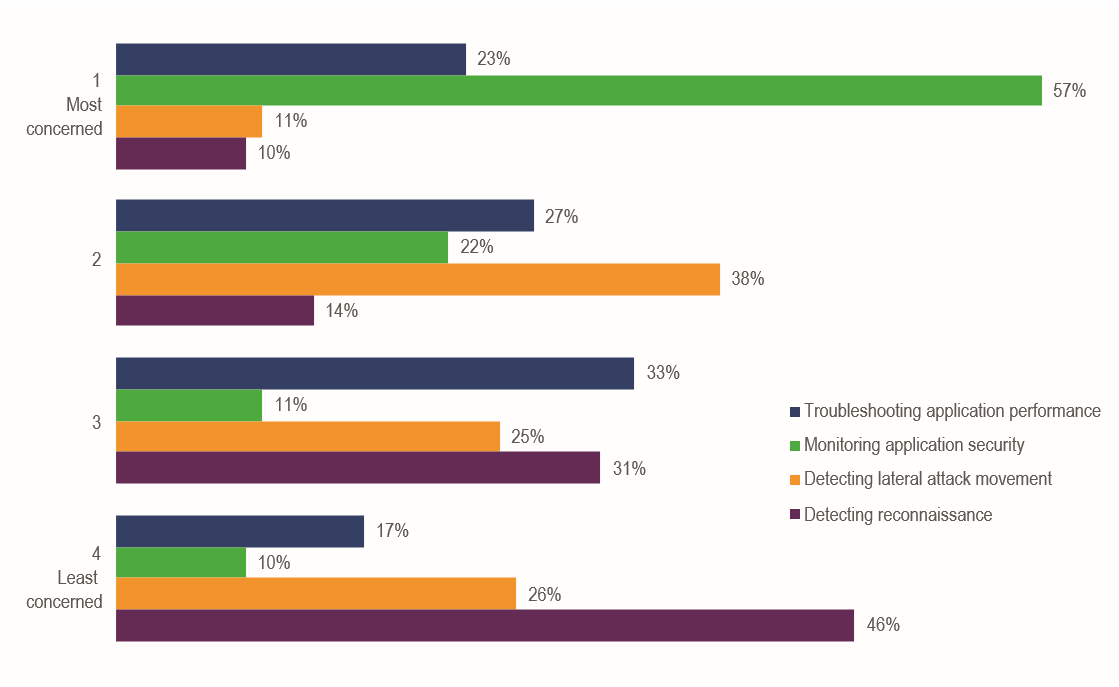
De quoi ont-ils peur ?
Ne pas détecter un comportement malveillant dissimulé dans du trafic légitime. Seuls 6 % ne se disaient pas du tout préoccupés.
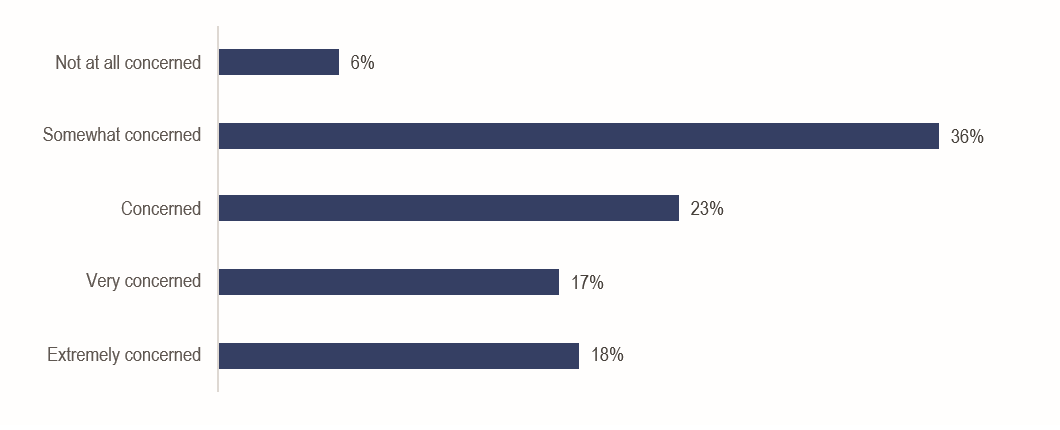
Malgré ces préoccupations, il n’est pas question de revenir en arrière. Du point de vue des politiques internes, les entreprises imposent clairement l’utilisation du chiffrement des communications pour protéger les données, et TLS est le protocole privilégié.
Pour comprendre comment les organisations vont gérer les déploiements de TLS 1.3, ainsi que les stratégies, politiques, pratiques et préoccupations associées, consultez le rapport complet L’adoption de TLS 1.3 dans les entreprises ici.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.