La demande en applications professionnelles et grand public ne montre aucun signe de ralentissement, entraînant une prolifération rapide des charges de travail au sein d’architectures distribuées et multicloud. Parallèlement, les cybermenaces sont devenues de plus en plus fréquentes et sophistiquées, ne laissant guère d’autre choix aux équipes de sécurité que d’investir massivement dans les technologies les plus récentes et les plus performantes afin de protéger leurs portefeuilles d’applications et leurs données. Pour beaucoup, cela se traduit par le déploiement d’un ensemble hétéroclite de solutions disparates, généralement issues d’une multitude de fournisseurs, afin d’établir une posture de sécurité robuste face à un large éventail de menaces. Chaque solution propose donc probablement ses propres fonctionnalités d’alerte sur les événements et ses propres tableaux de bord, cloisonnés les uns par rapport aux autres, ce qui rend la compilation d’une vue d’ensemble des menaces couvrant toutes les solutions fastidieuse, chronophage et particulièrement inefficace. Ce scénario est représenté de manière générale dans la figure 1 ci-dessous.
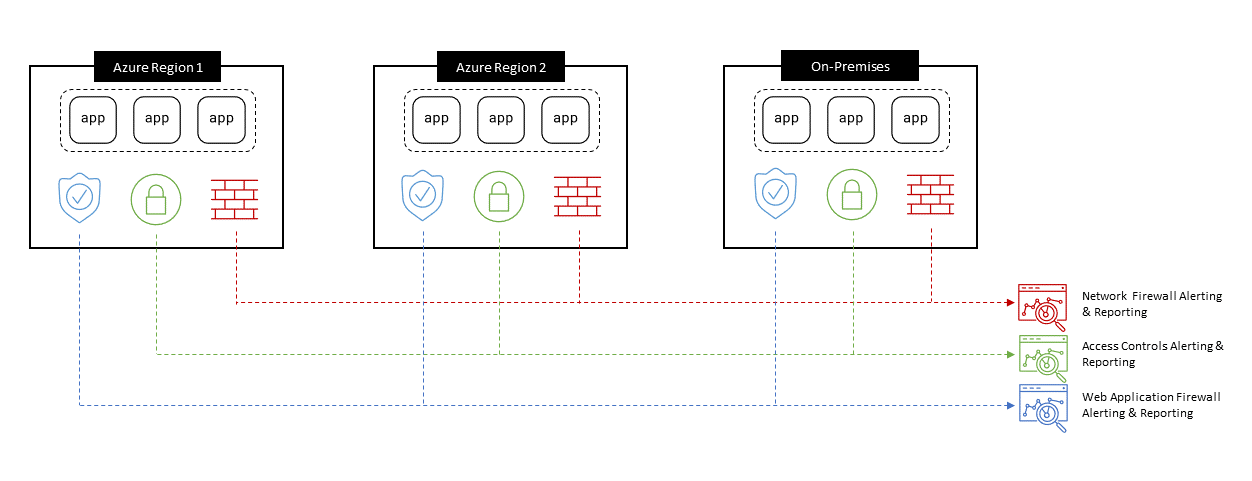
Étant donné que les équipes de sécurité de la plupart des organisations sont chargées de protéger des architectures complexes comprenant bien plus de dispositifs et d’environnements de sécurité que ceux présentés dans la figure 1, ce modèle opérationnel n’est clairement pas évolutif et pourrait exposer davantage les applications et les données aux risques. C’est pourquoi beaucoup se sont tournées vers des offres de gestion des informations et des événements de sécurité (SIEM) afin de faciliter l’agrégation, l’analyse et la visualisation des données issues de plusieurs systèmes de sécurité. Sans surprise, une enquête 2022 de Cybersecurity Insiders sur les SIEM a révélé que 80 % des organisations avaient déjà mis en œuvre une solution SIEM ou prévoyaient de le faire prochainement, principalement afin de détecter plus rapidement les événements et d’améliorer l’efficacité des opérations de sécurité. Le même rapport indiquait qu’entre 2021 et 2022, le marché des SIEM avait suivi la tendance générale du marché en faveur des offres cloud et SaaS : les organisations étaient moins nombreuses à choisir de déployer sur site des solutions SIEM matérielles ou logicielles, et plus nombreuses à migrer vers des solutions SaaS dans le cloud telles qu’Azure Sentinel et Sumo Logic. Dès lors que les fournisseurs de solutions de sécurité proposent des intégrations avec les solutions SIEM, l’architecture donnée en exemple dans la figure 1 peut être considérablement simplifiée, tous les événements liés aux menaces étant regroupés dans un outil SIEM centralisé, comme illustré dans la figure 2.
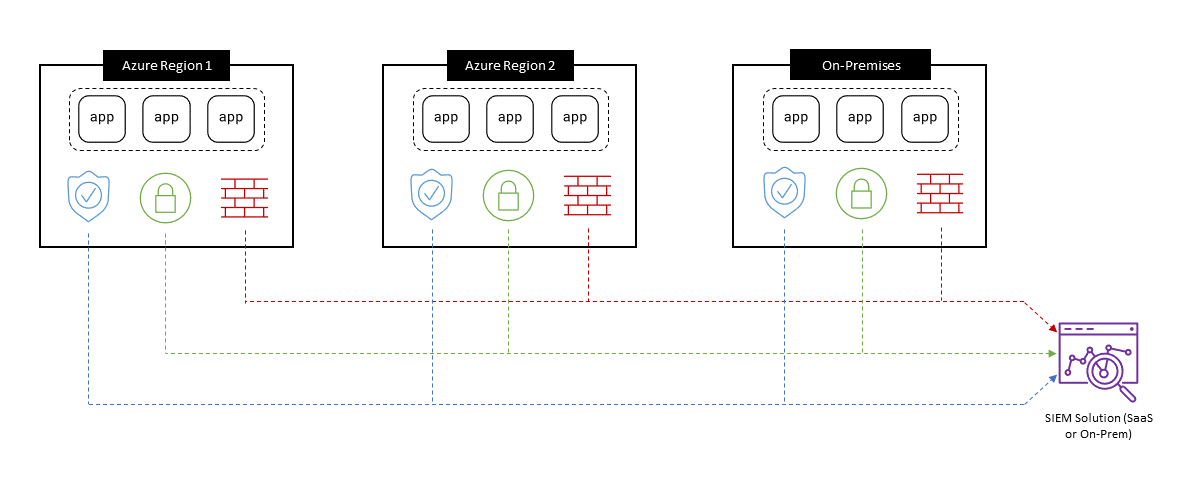
Ayant constaté l’adoption croissante des SIEM par ses clients ces dernières années, F5 a fait de la validation de l’intégration des SIEM à sa gamme de produits une priorité. Qu’il s’agisse de BIG-IP, de NGINX ou des services F5 Distributed Cloud, chaque solution est compatible avec un large éventail de plateformes SIEM de premier plan, notamment Splunk, Exabeam et Microsoft Azure Sentinel.
En ce qui concerne ce dernier, BIG-IP Advanced WAF de F5 propose depuis plusieurs années une intégration avec Azure Sentinel, utilisée par un nombre important de clients Azure. Quel que soit l’endroit où les instances de BIG-IP Advanced WAF sont déployées — sur site, dans un centre de colocation, sur Azure ou dans tout autre environnement cloud —, cette intégration permet à Sentinel de collecter les données en temps réel de chacune d’elles et de fournir une vue consolidée des menaces sur l’ensemble du portefeuille d’applications d’une organisation. Ce scénario est illustré ci-dessous dans notre troisième et dernier schéma.
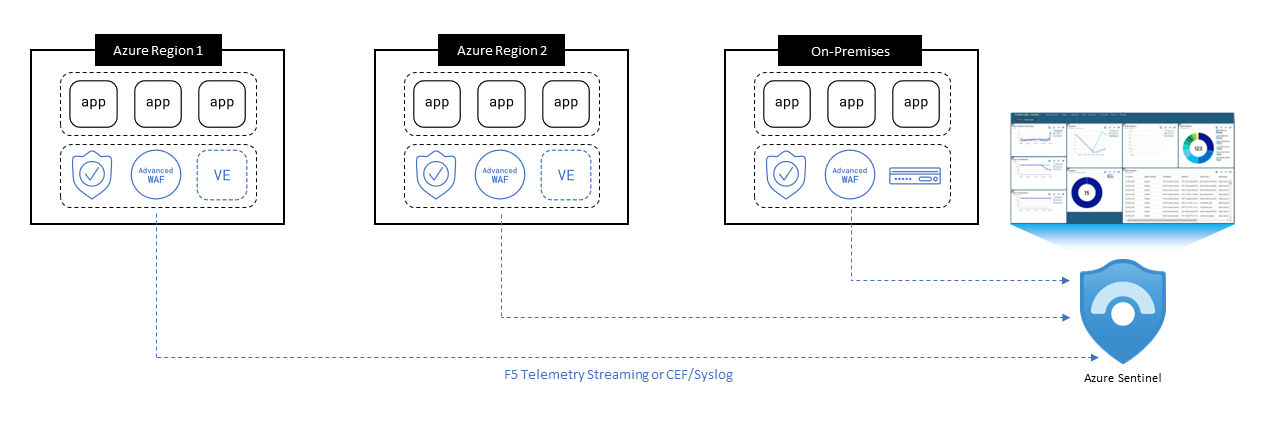
Il existe actuellement deux méthodes pour connecter des instances BIG-IP Advanced WAF à Azure Sentinel. Toutes deux sont recommandées et entièrement gratuites. La première s’appuie sur F5 Telemetry Streaming qui, comme son nom l’indique, est une extension pour BIG-IP permettant de transmettre des données en continu à des solutions d’analyse tierces. La seule condition requise pour cette approche est que chaque instance utilise au minimum la version logicielle v13.1. Si vous maîtrisez plutôt les techniques standard du secteur reposant sur Syslog ou CEF (Common Event Format), celles-ci sont également prises en charge.
Si vous souhaitez en savoir plus sur la connexion de vos instances BIG-IP Advanced WAF à Azure Sentinel, vous trouverez des informations complémentaires sur chaque méthode d’intégration dans les offres Azure Marketplace ci-dessous :
- Intégration de BIG-IP Advanced WAF et d’Azure Sentinel via F5 Telemetry Streaming
- Intégration de BIG-IP Advanced WAF à Azure Sentinel via CEF/Syslog
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.