Depuis des années, le secteur élude les réalités — et les défis qui en découlent — de l’informatique hybride en la qualifiant de multicloud.
Cela ne veut pas dire que les organisations n’utilisent pas plusieurs clouds ; c’est bel et bien le cas. En revanche, ce terme ne rend pas pleinement compte du fait que le « cloud » est un modèle opérationnel qui n’est pas l’apanage des fournisseurs publics d’infrastructure en tant que service. En effet, année après année, nos données montrent que les organisations exploitent des clouds sur site tout en adoptant leurs versions publiques.
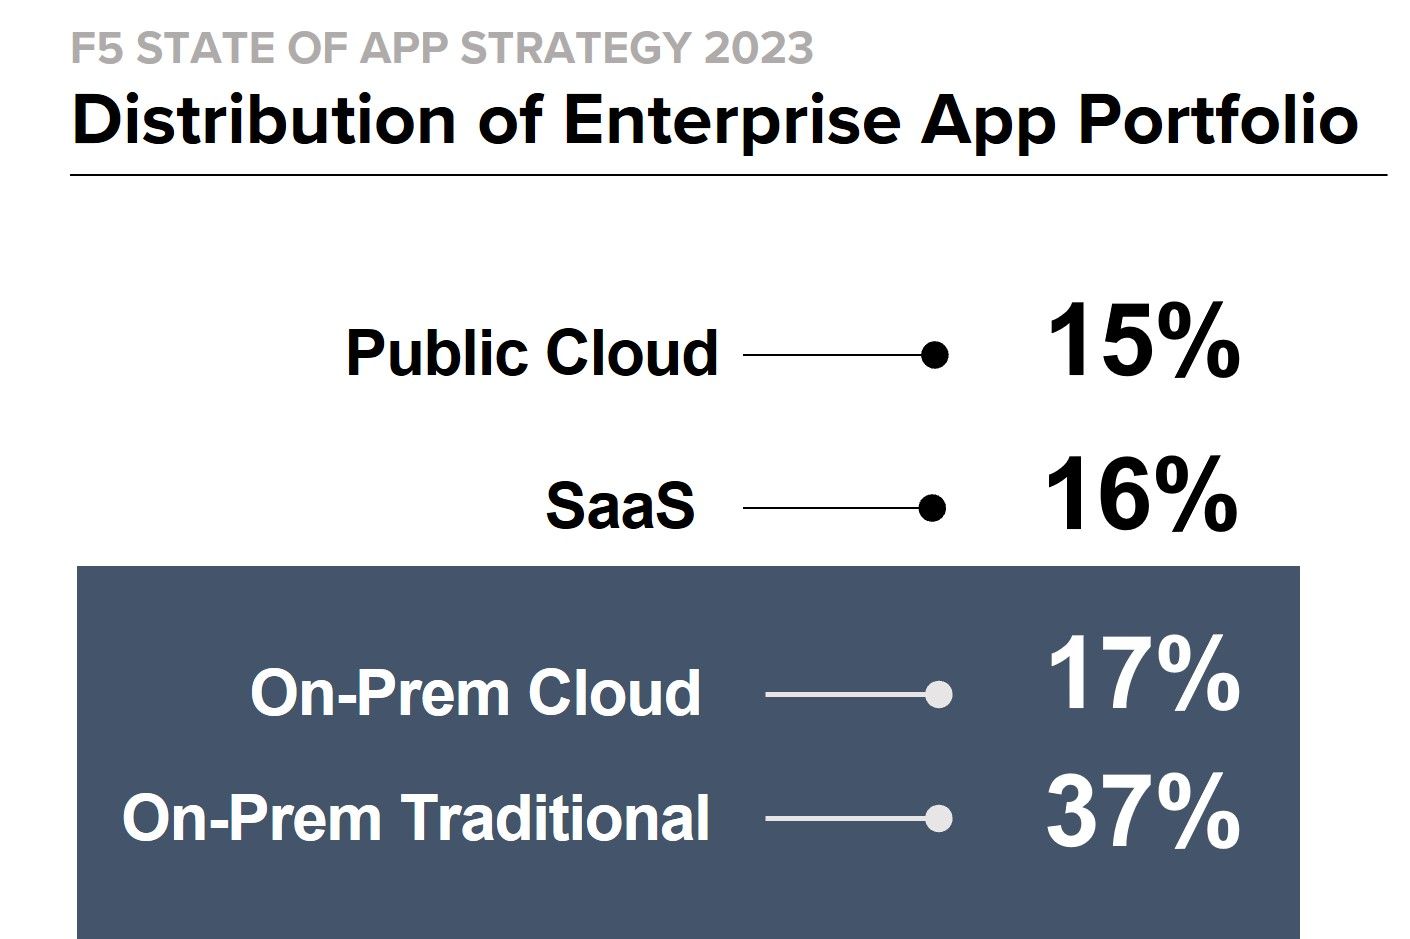
Mais même cela ne tient pas compte de la réalité de l’informatique hybride, pourtant sous nos yeux depuis que le cloud a fait son apparition et conquis le monde de l’entreprise comme une tempête. Le jeu de mots est voulu. Car même lorsque les organisations ont adopté le cloud, la plupart continuaient à gérer des environnements traditionnels sur site. En effet, la majorité des entreprises ne sont pas nouvelles : elles exercent leurs activités depuis vingt, trente, voire cinquante ans. Elles disposent donc d’un portefeuille établi couvrant toutes les générations de grandes architectures applicatives, des monolithes aux microservices, du client-serveur au mobile.
Dans le cadre de notre étude annuelle de cette année, nous nous sommes penchés plus précisément sur les environnements sur site, car nous souhaitions mieux comprendre les réalités auxquelles nos clients sont confrontés. Les données parlent d’elles-mêmes : les entreprises ont toujours été hybrides et continuent de l’être.
Et ce n’est pas seulement l’étude réalisée pour ce rapport qui le montre. Lorsque F5 NGINX a interrogé sa communauté open source, devinez ce qu’il a découvert (entre autres informations intéressantes) ? Oui, l’hybride est là pour durer.
Sans dévoiler toutes les conclusions de notre prochain rapport sur l’état des stratégies applicatives, je peux néanmoins affirmer que la tendance en faveur des applications modernes est forte, même si certains éléments indiquent que certaines organisations ne s’engageront jamais pleinement dans le remplacement des applications traditionnelles par des versions plus modernes.
Par conséquent, les entreprises resteront hybrides pendant de nombreuses années encore.
Mais cela nous amène à nous demander quelles en sont les implications pour la sécurité, en particulier pour celle des applications et des API.
Les implications pour la sécurité des applications et des API
Si nous partons du principe que les organisations sont fondamentalement hybrides, tant au niveau de leur portefeuille d’applications que de leurs environnements opérationnels, les conséquences pour la sécurité des applications et des API sont considérables.
Cela s’explique par le fait que certains environnements applicatifs, tels que les conteneurs, présentent des besoins de sécurité spécifiques auxquels les solutions de sécurité traditionnelles ne peuvent pas répondre. Cela signifie également que, puisque certaines applications restent sur site, les entreprises auront du mal à trouver des solutions de sécurité cohérentes capables de couvrir les déploiements de charges de travail applicatives dans les environnements centraux, le cloud et la périphérie. Mais ce n’est pas tout ! Cela signifie aussi que le besoin de solutions traditionnelles existantes ne disparaît pas pour autant, en particulier lorsqu’elles visent à protéger les applications et les API contre l’utilisation abusive et l’exploitation des protocoles.
Malheureusement pour les organisations, une informatique hybride n’implique pas — et ne peut pas impliquer — une sécurité hybride.
Par sécurité hybride, j’entends le fait de combiner les services de sécurité des applications et des API de plusieurs fournisseurs. Si l’intégration de la sécurité en amont du cycle de vie des applications semble être une excellente solution, elle conduit trop souvent à choisir la voie de la facilité : une multitude de services de sécurité des applications et des API incompatibles, qui compliquent et entravent les efforts visant à sécuriser toutes les applications et API.
Nous constatons déjà les conséquences de la complexité des outils cloud et des API sur les entreprises, qui peinent à appliquer des mesures de sécurité de manière cohérente à l’ensemble de leurs applications. L’approche à la carte, qui consiste à combiner différentes solutions de sécurité des applications et des API, ne fonctionne pas pour la plupart des entreprises, comme en témoigne la forte augmentation, au cours de l’année écoulée, du nombre de violations imputables à des vulnérabilités et à l’exploitation — tenez-vous bien — d’applications et d’API.
La réalité de l’impact de l’informatique hybride sur la sécurité est que l’approche disparate et à la carte de la sécurisation des applications et des API ne sera pas viable à long terme. Nous avons besoin d’une meilleure approche, qui tienne compte du fait que l’informatique et l’entreprise sont, et resteront dans un avenir prévisible, hybrides.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.