Enseignements tirés du rapport « État de la livraison d’applications » 2017.
Une chose intéressante est arrivée à l’Internet des objets alors qu’il était en passe d’éclipser toutes les autres tendances en tant que technologie vedette du moment : il s’est scindé en plusieurs branches.
En réalité, l’« Internet des objets » recouvre deux marchés bien distincts. Le premier est celui que nous connaissons tous et que nous adorons (détester) : le marché des gadgets grand public. Nous possédons tous au moins un objet qui entre dans cette catégorie et, si l’on en croit les études, nous en aurions probablement 7,8. Ce sont ces gadgets domestiques et personnels qui nous enchantent, nous émerveillent et nous déconcertent. Qu’il s’agisse de domotique ou de remise en forme, l’engouement des consommateurs pour les objets connectés ne montre aucun signe de ralentissement.
L’autre marché, moins séduisant et moins souvent évoqué, est celui de l’Internet industriel des objets (IIoT). Cette distinction est non seulement importante, mais nécessaire, car les usages et les défis propres au secteur industriel sont très différents de ceux du marché grand public. Si la disponibilité constitue toujours une préoccupation dans les deux cas, elle devient cruciale sur le marché industriel, car les activités des entreprises et la production dépendent désormais presque entièrement des données générées par les objets et exploitées par des systèmes toujours plus intelligents, qui prennent des millions de décisions chaque jour.
Les performances deviennent elles aussi une caractéristique d’une importance capitale pour les systèmes et les applications qui prennent en charge l’Internet industriel des objets (IIoT). Lorsque la sécurité des personnes peut dépendre de la réception suffisamment rapide des données d’un capteur pour arrêter un équipement avant qu’un accident ne se produise, les performances ne constituent pas seulement un avantage concurrentiel, mais une exigence essentielle.
La sécurité, bien entendu, devient primordiale. Une seule faille dans un réseau IIoT pourrait conduire à une catastrophe.
Pourtant, il est presque incontestable que le cloud est un élément indispensable à la réussite et au développement de toute initiative IoT, qu’elle soit industrielle ou non. Le cloud IaaS public est souvent présenté comme la solution aux besoins de mise à l’échelle et de puissance de calcul rentable qui en découlent. Il facilite l’accès aux millions (voire désormais aux milliards ?) d’objets qui doivent transmettre des données, répondre à des requêtes, obtenir des mises à jour et recevoir des instructions de leurs propriétaires humains.
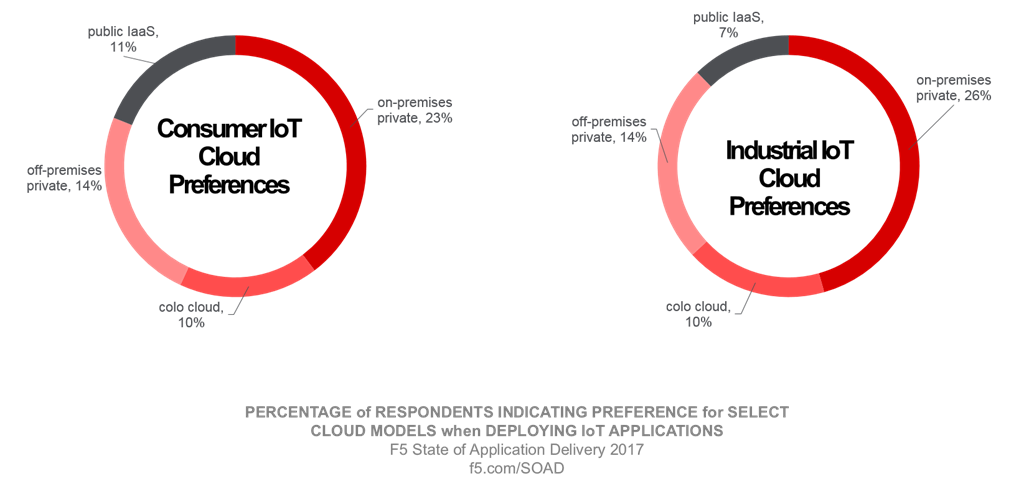
Mais pour l’IIoT, le cloud IaaS public n’est pas toujours pertinent. Les systèmes qui prennent les décisions (ceux qui doivent pouvoir évoluer et exploiter une grande puissance de calcul) doivent être proches des capteurs et des objets avec lesquels ils interagissent. Ces objets se trouvent sur site, répartis dans un atelier de production ou soigneusement disposés sur des rangées d’étagères dans un entrepôt. Contraindre ces systèmes à envoyer leurs données très loin, vers un cloud IaaS public, entraîne des délais indésirables qui dégradent les performances nécessaires pour réagir aux conditions et aux situations surveillées par les capteurs avant qu’une catastrophe ne survienne.
Les organisations semblent afficher une nette préférence pour les modèles de cloud qu’elles peuvent contrôler, à savoir la colocation et le cloud privé, sur site comme hors site. Le cloud IaaS public rencontre moins de succès sur ces deux marchés, mais il est clairement moins susceptible d’être choisi par les organisations qui mettent en œuvre des systèmes et des architectures IIoT.
Certaines questions restent bien sûr en suspens, notamment celle de savoir si la santé — qui représente une part importante du marché de l’IoT — relève de l’IoT « industriel » ou « grand public ». Après tout, ce secteur s’appuie sur des capteurs, dont certains sont de plus en plus souvent « portables », pour surveiller les patients et alerter le personnel médical en cas de problème potentiel, mais tout autant sont utilisés sur site pour surveiller des infrastructures critiques. Aussi surprenant que cela puisse paraître, la santé ne figurait pas parmi les secteurs investissant le plus dans l’un ou l’autre segment du marché de l’IoT. Le secteur de la santé consacre bien davantage de dépenses aux applications mobiles, au cloud privé et au big data, avec le même enthousiasme.
Dans notre dernière enquête, les investissements dans l’IoT étaient les plus élevés dans les entreprises des secteurs de l’industrie manufacturière (surpris ?), des technologies et des télécommunications, mais pas suffisamment pour placer l’une ou l’autre de ces technologies parmi les trois principales de ces secteurs. Dans presque tous les secteurs, les investissements technologiques se concentraient avant tout sur le cloud privé ou public, à quelques exceptions près, certaines entreprises privilégiant le SaaS ou le big data, et une exception notable ne jurant que par l’infrastructure de postes de travail virtuels (ressources naturelles). Cela correspondait d’ailleurs assez bien à l’impact stratégique perçu : l’IoT industriel est parvenu à devancer légèrement l’IoT grand public, mais tous deux sont restés loin derrière le cloud.
L’IoT en général commence tout juste à prendre son essor, il n’est donc pas surprenant d’observer des variations dans les environnements où sont déployées les applications qui lui sont associées. À mesure que les deux marchés gagneront en maturité et que les bonnes pratiques se préciseront, les différents types de cloud devraient exercer une attraction croissante et déterminer davantage où ces applications seront déployées. L’IIoT semble clairement s’orienter davantage vers des clouds maîtrisables (privés et en colocation), tandis que je pense que l’IoT grand public migrera naturellement vers des modèles de cloud (public) plus standardisés. Certains projets pourront même démarrer sur site, selon un modèle de cloud privé, puis, en fonction de leur succès (croissance), migrer ou au moins s’étendre afin d’intégrer des ressources de cloud public selon les besoins de mise à l’échelle et de maîtrise du coût unitaire.
Pour l’instant, lorsqu’il est question de cloud, l’IoT semble être davantage déployé sur site que hors site. Ce qui en dit peut-être plus sur le cloud que sur l’IoT.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.