Éclairages sur le cloud tirés du Rapport 2017 sur l’état de la distribution des applications 2017
Contrôle. Nous employons souvent ce mot. Contrôlez-vous ! Prenez votre destin en main ! Maîtrisez votre avenir financier. Découvrez comment !
Le contrôle est un mot simple qui évoque un concept très puissant : celui de prendre les rênes et de décider où et comment les choses se passent.
Dans les entreprises, nous constatons que cette notion de contrôle constitue un facteur important en matière de cloud. Cela peut surprendre certains. Pour d’autres, notamment ceux qui nous lisent depuis dix ans, ce n’est peut-être pas le cas. Quoi qu’il en soit, la réalité est que les entreprises privilégient les modèles de cloud qu’elles peuvent contrôler à ceux qu’elles ne peuvent pas contrôler. Cela ne signifie pas qu’il ne s’agit pas de modèles de cloud reposant en grande partie sur la banalisation des ressources (IaaS) ou des fonctions (SaaS), mais simplement qu’elles ont tendance à choisir d’abord d’autres modèles, en partie en fonction de la nature des applications déployées.
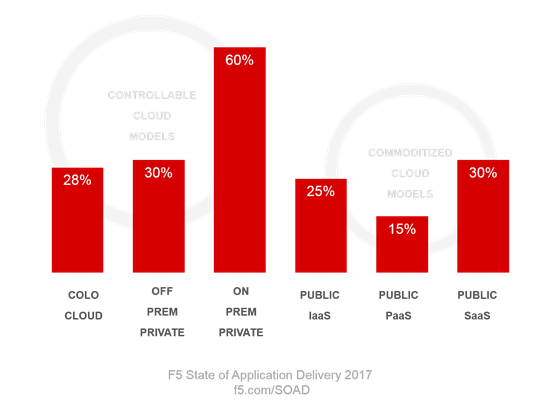
Lorsque nous avons interrogé plus de 2 100 professionnels de l’informatique du monde entier, issus de tous les secteurs et exerçant tous types de fonctions informatiques, sur l’utilisation de différents modèles de cloud au sein de leur organisation, les résultats ont très nettement révélé une préférence pour les modèles qui favorisent le contrôle.
Il ne s’agit pas ici de l’emplacement, précisons-le. Si les personnes interrogées ont très nettement privilégié le cloud privé sur site, il est néanmoins significatif que le cloud en colocation et le cloud privé hors site, qui reposent tous deux sur le déploiement d’applications et d’infrastructures hors site – aient également été cités comme étant utilisés. Et ce, plus souvent que les autres modèles « publics » IaaS et PaaS. Quant au SaaS, il reste bien sûr largement utilisé dans les entreprises de toutes tailles et de tous secteurs. Lui aussi est entièrement hors site.
Ainsi, ce n’est pas l’emplacement qui pose problème aux entreprises, mais plutôt les limitations en matière de visibilité et de contrôle qu’imposent nécessairement les modèles reposant en grande partie sur le concept de banalisation.
La banalisation implique un degré élevé de standardisation, laquelle limite les possibilités de s’écarter de la norme. Une personnalisation peut être envisageable, mais uniquement au niveau de la couche applicative. L’infrastructure, et donc une grande partie de l’architecture, reste inaccessible aux utilisateurs de tels services.
Et à juste titre. Si tout le monde pouvait, par exemple, modifier à sa guise les couches réseau d’Amazon ou d’Azure, cela sèmerait le chaos dans l’ensemble du système et entraînerait une hausse des coûts qui serait probablement répercutée sur les clients. Des perturbations surviendraient et, à terme, les applications et systèmes voisins subiraient des pannes (voire pire), ce qui dégraderait la valeur du cloud public au point de rendre son utilisation non viable.
La standardisation imposée par les modèles de cloud public est nécessaire et bénéfique. Elle permet de réaliser des économies sans précédent, tout en offrant un environnement stable et une expérience homogène. Autant d’avantages indéniables. Sauf lorsque les organisations souhaitent bénéficier d’un niveau de contrôle accru, englobant les couches de l’infrastructure généralement masquées et gérées par le fournisseur de cloud.
C’est probablement ce qui explique le recours aussi important aux modèles de cloud « contrôlables ». Les clouds privés hors site (comme Amazon VPC) sont proposés depuis longtemps pour répondre au besoin accru de contrôle des entreprises. Mais même ces solutions ont leurs limites — en raison de la banalisation des services —, ce qui explique pourquoi le cloud en colocation est devenu si populaire en si peu de temps. En associant le besoin de contrôle au choix d’un cloud IaaS public, les fournisseurs de cloud en colocation ont trouvé le juste équilibre entre contrôle et standardisation, offrant ainsi aux entreprises une option supplémentaire parmi les différents modèles de cloud.
Pour répondre à ces besoins contradictoires — disposer de ressources et de fonctions abordables et standardisées tout en conservant un contrôle complet sur l’ensemble de la pile — les organisations ne s’appuient pas sur un modèle unique. Vous remarquerez que la somme des pourcentages du graphique dépasse 100 %. Cela s’explique par le fait que les personnes interrogées ont sélectionné tous les modèles qui s’appliquaient à leur situation. Le nombre moyen de modèles cloud utilisés était de 1,8.
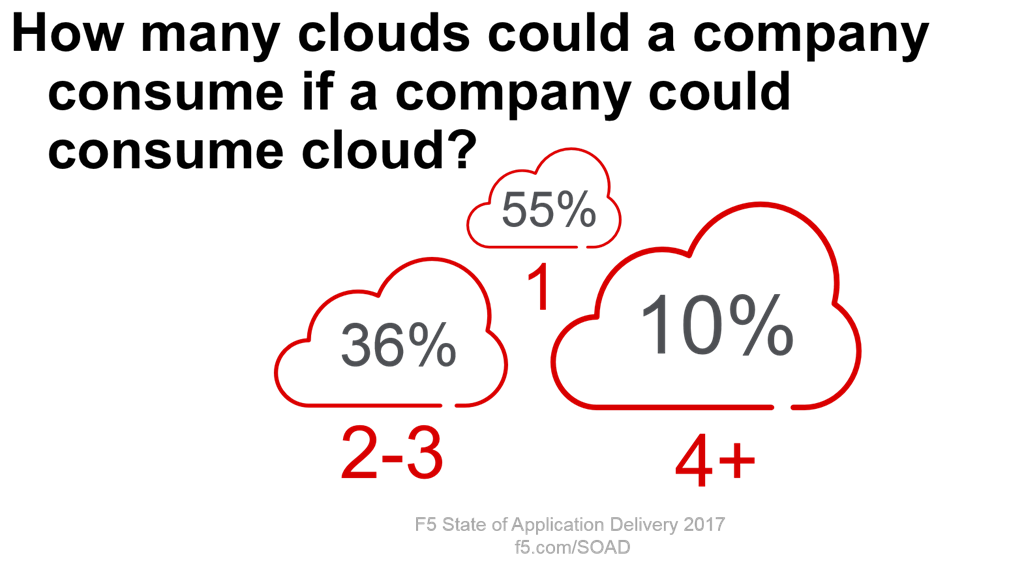
En fait, si l’on examine le nombre de modèles différents utilisés par les organisations, on constate que près de la moitié d’entre elles (46 %) en utilisent plus de deux. Une proportion non négligeable de 10 % utilise au moins quatre modèles différents pour répondre à ces divers besoins.
Et l’utilisation du cloud public (IaaS) progresse. Les résultats de notre enquête ont révélé une préférence croissante pour le déploiement de toutes les catégories de services applicatifs dans des clouds publics (IaaS). Étant donné que ces services ne sont généralement pas déployés sans une application à prendre en charge, à sécuriser ou à mettre à disposition, on peut raisonnablement conclure que les déploiements d’applications dans les clouds publics (IaaS) connaissent une progression comparable.
Cela signifie que je m’attends à observer, dans les prochaines enquêtes, une augmentation proportionnelle du nombre de modèles de cloud utilisés. Cela s’explique en partie par les types d’applications déployées dans les différents modèles. Les applications jetables, renouvelables, mobiles et autres sont naturellement bien adaptées au cloud public, en raison de son accessibilité, de son évolutivité et de son modèle de coûts. Nos résultats le confirment également (si vous n’en avez pas encore reçu un exemplaire, vous pouvez le télécharger ici) à travers les préférences de déploiement des applications indiquées par les personnes interrogées.
Tout cela signifie que nous entrons dans l’ère du multicloud. Si 55 % des personnes interrogées n’utilisent encore qu’un seul modèle de cloud (principalement un cloud privé sur site), la situation évolue rapidement à mesure que les entreprises accélèrent l’adoption d’autres modèles de cloud. Il n’en reste pas moins qu’elles continueront à choisir leurs fournisseurs de cloud avec soin, en grande partie selon qu’elles ont ou non besoin de garder le contrôle sur l’ensemble de leur architecture.
Il existe peut-être de nombreux « modèles » de cloud, mais au bout du compte, il n’y a réellement que deux types de cloud : ceux qui offrent un contrôle et ceux qui reposent sur le principe de la banalisation. Et les entreprises consomment les deux en grandes quantités.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.