Aujourd’hui, j’ai une mission pour vous. Je veux que vous — oui, vous, là — alliez déposer un chèque à la banque. Vous devez monter dans la voiture, vous rendre à la banque, entrer, effectuer l’opération avec le guichetier, puis rentrer chez vous.
Agacé ? Il y a de quoi, surtout quand vous pourriez simplement utiliser votre application bancaire mobile pour le faire sans toutes ces étapes superflues.
Et voilà, mes amis, la différence entre un workflow (un processus) et une API.
Il existe un phénomène bien réel (j’en ai inventé le nom, mais pas l’existence) appelé la taxe API. Il s’agit du temps et de la dette technique engendrés par l’exécution de processus complexes au moyen d’appels d’API individuels. C’est comme se rendre physiquement à la banque pour effectuer un dépôt au lieu d’utiliser son application mobile.
Cette taxe augmente à mesure que les processus prennent de l’ampleur. Si vous avez un processus long qui nécessite dix ou vingt appels d’API différents, le code (les scripts sont aussi du code) devient de plus en plus complexe, ce qui complique le dépannage et rend les modifications ultérieures plus difficiles. Figer les processus au moyen d’appels d’API individuels est tout le contraire de l’agilité. Cette fragilité empêche de saisir les occasions d’améliorer l’efficacité grâce à l’optimisation.
Les workflows sont essentiellement des processus prédéfinis pour les tâches couramment exécutées. La plupart des processus métier (et même opérationnels) entrent dans cette catégorie. Il s’agit des commandes que vous utilisez pour vous connecter, accéder à la partie appropriée du système, modifier le contrôle d’accès sur le port, puis valider la modification. Chaque fois que vous effectuez cette tâche, le processus est identique. C’est un processus courant qui pourrait facilement être codifié. Il existe de nombreux processus de ce type dans les opérations. En les regroupant dans un workflow, nous pouvons non seulement éliminer le coût lié aux API, mais aussi améliorer la qualité et la pérennité des scripts qui les invoquent.
En effet, l’utilisation de workflows plutôt que d’API permet d’obtenir un code moins complexe, plus facile à gérer et à modifier. Les workflows sont plus agiles et moins fragiles.
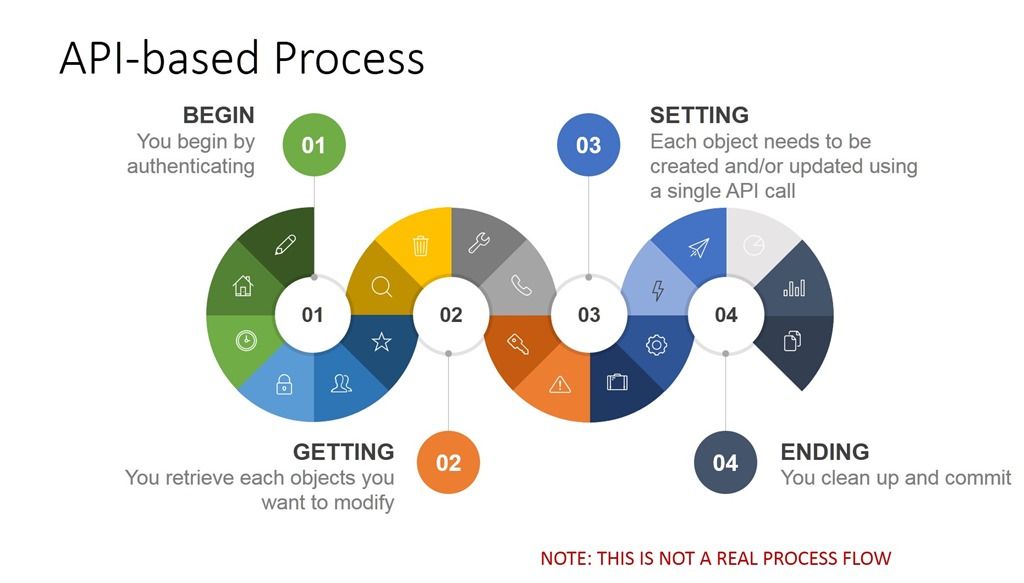
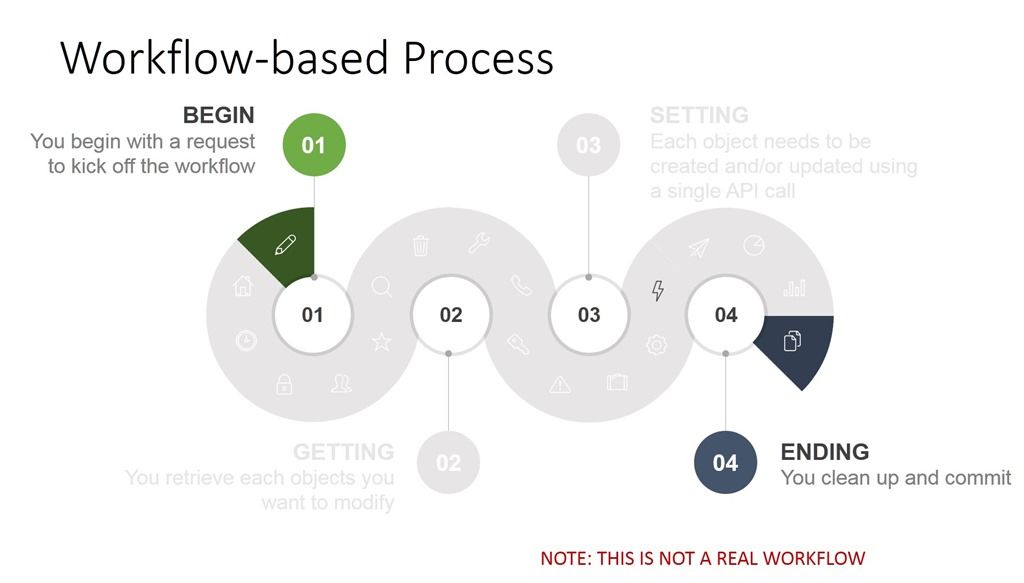
Prenons cet exemple totalement fictif. Dans le premier cas, l’approche repose sur une API. Chaque étape du processus correspond à un appel d’API. Il faut donc développer, tester et assurer la maintenance dans le temps d’un script comportant près de vingt appels différents. C’est ce qu’on appelle de la dette technique. Le script est lié à la version de l’API du système avec lequel il fonctionnait au moment de sa création. Si l’un de ces appels change, le script doit lui aussi être modifié.
À droite, vous avez une approche basée sur un workflow. Vous pouvez toujours lancer le processus via un appel d’API (ce qui est probablement préférable dans de nombreuses organisations), mais les étapes proprement dites du processus sont exécutées en fonction des paramètres (variables) envoyés lors de l’appel initial. Vous devrez peut-être effectuer un nettoyage et valider les modifications, mais vous aurez tout de même réduit le code nécessaire à deux interactions ou moins.
Cela ne veut pas dire que l’utilisation d’API et de modèles soit une mauvaise chose. Ce n’est pas le cas. Mais il arrive souvent, en particulier dans le domaine des réseaux, que l’utilisation des API exige des connaissances propres au système ainsi qu’une bonne maîtrise des réseaux en général. Il est donc difficile pour les équipes DevOps ou les développeurs de travailler avec ces API. Une approche fondée sur des workflows permet de ne plus présupposer de telles connaissances ou compétences, ce qui signifie que les équipes DevOps pourront les utiliser en toute confiance, tandis que les équipes NetOps préserveront leur emploi.
Dans les environnements où l’automatisation gagne du terrain (voire prend le dessus), une approche fondée sur les workflows peut considérablement soulager les équipes NetOps en permettant aux équipes DevOps de lancer des tâches sans avoir besoin de connaissances approfondies propres au domaine.
Et puis, ils peuvent aussi éviter ces agaçantes taxes sur les API. Et qui n’aime pas éviter les taxes ?
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.