
Qu’est-ce qu’une attaque par déni de service distribué (DDoS) ?
Une attaque par déni de service distribué (DDoS) rend un système inopérant et le rend indisponible pour les utilisateurs légitimes.
Qu’est-ce qu’une attaque DDoS ? Une attaque DDoS est une attaque malveillante qui dégrade un système et le rend inutilisable par les utilisateurs légitimes. Dans de nombreux cas, il s’agit d’une campagne coordonnée au cours de laquelle plusieurs appareils compromis sont utilisés pour submerger une cible avec d’énormes volumes de trafic, rendant ainsi ses services inaccessibles aux utilisateurs auxquels ils sont destinés.
Comment fonctionne une attaque DDoS ?
Une attaque DDoS dégrade une infrastructure en inondant la ressource ciblée de trafic jusqu’à la surcharger et la rendre inutilisable, ou en envoyant un message spécialement conçu pour nuire aux performances des applications. Les attaques DDoS peuvent cibler aussi bien l’infrastructure réseau, notamment les tables d’état des pare-feu, que les ressources applicatives telles que les serveurs et les processeurs. Elles peuvent avoir de graves conséquences en compromettant la disponibilité et l’intégrité des services en ligne et en provoquant d’importantes perturbations susceptibles d’entraîner des pertes financières et de nuire à la réputation. Ces attaques peuvent également servir d’écran de fumée afin de détourner l’attention des équipes chargées de la sécurité et des risques pendant une exfiltration de données.
Une attaque DDoS, c’est comme si des milliers de personnes essayaient de franchir une porte en même temps. Résultat : personne ne peut passer, pas même les personnes qui ont une raison légitime de se rendre de l’autre côté. L’attaque peut aussi être comparée à une personne munie d’une clé qui verrouille la porte après l’avoir franchie, empêchant ainsi quiconque d’entrer.
Les attaques de ce type sont généralement coordonnées sur un grand nombre d’ordinateurs clients et d’autres appareils connectés au réseau. Ces ressources contrôlées par l’attaquant peuvent avoir été configurées expressément à cette fin ou, plus probablement, avoir été infectées par un logiciel malveillant qui lui permet de prendre le contrôle de l’appareil à distance et de l’utiliser pour mener des attaques.
Comme l’attaque provient d’un très grand nombre de sources différentes, elle peut être extrêmement difficile à bloquer. Imaginez à nouveau une foule de personnes qui s’entassent dans l’embrasure d’une porte. Empêcher une seule personne non autorisée (ou une source de trafic malveillant) de passer ne servira à rien, car des milliers d’autres sont prêtes à prendre sa place. Les progrès réalisés dans les frameworks d’automatisation permettent aux attaques d’usurper des adresses IP, des numéros de système autonome (ASN), des agents utilisateurs de navigateur et d’autres données de télémétrie afin de contourner les contrôles de sécurité traditionnels.
Il est important de faire la distinction entre les attaques par déni de service distribué (DDoS) et les attaques par déni de service (DoS). Ces deux types de cyberattaques visent à perturber la disponibilité d’un système ou d’un réseau cible, mais diffèrent par la manière dont elles sont menées.
Une attaque DoS est généralement lancée depuis une source unique ou un petit nombre de sources. L’attaquant submerge le système ou le réseau ciblé sous un flot de trafic ou de requêtes dépassant sa capacité de traitement.
Les attaques DDoS, quant à elles, impliquent plusieurs sources ou un botnet, c’est-à-dire un réseau d’ordinateurs ou d’appareils compromis sous le contrôle de l’attaquant. Celui-ci coordonne ces différentes sources afin de lancer simultanément l’attaque contre la cible. Les attaques DDoS sont généralement plus difficiles à contrer que les attaques DoS, car elles proviennent de plusieurs sources, ce qui complique la distinction entre le trafic légitime et le trafic malveillant.
Types courants d’attaques DDoS
Bien que le paysage des menaces DDoS évolue constamment, F5 a constaté que la plupart des attaques se répartissent dans les grandes catégories suivantes.
Les attaques volumétriques figurent parmi les types d’attaques DDoS les plus courants. Elles visent à saturer la bande passante réseau de la cible en l’inondant d’un volume massif de données ou de trafic. Ces techniques comprennent notamment les inondations UDP (User Datagram Protocol), les inondations ICMP (Internet Control Message Protocol) et les attaques par réflexion qui exploitent des protocoles tels que NTP (Network Time Protocol), Memcached et DNS afin d’amplifier le volume de trafic reçu par la cible. L’ampleur considérable du trafic sature l’infrastructure réseau de la cible, la rendant indisponible pour les utilisateurs légitimes. Les attaques par inondation ciblent souvent les couches 3, 4 ou 7. L’inondation SYN est une attaque très courante qui peut submerger les pare-feu réseau et d’autres infrastructures réseau critiques.
- À titre d’exemple d’attaque DDoS volumétrique, GitHub, la plateforme de développement logiciel, a subi en 2018 une attaque DDoS volumétrique massive qui a perturbé ses services. L’attaque a atteint un pic sans précédent de 1,35 Tbit/s, ce qui en faisait à l’époque l’une des plus importantes attaques DDoS jamais enregistrées. Le site web et les services de GitHub ont ainsi connu des interruptions intermittentes et une dégradation des performances.
Attaques de protocole, telles que celles qui exploitent les faiblesses de la pile de protocoles TCP/IP, sur laquelle repose la communication sur Internet. Ces attaques ciblent spécifiquement la capacité de l’infrastructure réseau à suivre et à gérer le trafic. Par exemple, les attaques par inondation SYN submergent la cible sous un déluge de paquets TCP SYN, l’empêchant d’établir des connexions légitimes. Elles sont également appelées attaques « informatiques », car elles saturent souvent la capacité de calcul des équipements réseau, tels que les routeurs et les pare-feu.
- En novembre 2021, F5 a détecté et contré la plus importante attaque de protocole jamais observée par l’entreprise. Cette offensive, qui visait un client du secteur des services financiers, n’a duré que quatre minutes et a atteint une bande passante maximale de près de 1,4 To/s en seulement 1,5 minute.
Les attaques exploitant les vulnérabilités des applications, également appelées « attaques de couche 7 », ciblent spécifiquement la couche applicative de la pile réseau. Ces attaques visent à exploiter les vulnérabilités logicielles des applications ou des services exécutés sur le serveur cible afin d’épuiser les ressources de ce dernier, telles que le processeur, la mémoire ou les connexions à la base de données. Parmi les attaques de la couche applicative figurent les inondations de requêtes HTTP GET (envoi d’un grand nombre de requêtes HTTP), les attaques Slowloris (maintien des connexions ouvertes à l’aide de requêtes partielles), les inondations de requêtes HTTP POST, la renégociation TLS et les requêtes DNS.
- Un important groupe d’hacktivistes prorusses connu sous le nom de Killnet a lancé une attaque DDoS sophistiquée de couche 7 contre une grande organisation européenne en février 2023. L’attaque visait à submerger les serveurs de l’entreprise avec un volume massif de trafic, rendant l’accès au site web difficile pour les utilisateurs, avec un pic de 120 000 requêtes par seconde. Cette attaque DDoS spécifique était répartie entre 35 adresses IP différentes et 19 pays, et ciblait la couche applicative.
Les attaques asymétriques, également appelées attaques par réflexion ou par amplification, exploitent le fonctionnement de certains protocoles réseau afin d’amplifier le volume du trafic d’attaque. Lors d’une attaque DDoS asymétrique, l’attaquant envoie une petite quantité de paquets réseau spécialement conçus à un réseau ou à un service vulnérable, généralement en utilisant une adresse IP source usurpée. Ces paquets déclenchent la génération de réponses beaucoup plus volumineuses de la part du système ou du réseau ciblé, ce qui produit un important effet d’amplification.
- En février 2021, des acteurs malveillants ont menacé de lancer une attaque DDoS contre une entreprise technologique fournissant des services de sécurité de l’information à des organisations du secteur des jeux vidéo et des jeux d’argent si celle-ci ne payait pas de rançon. En guise d’avertissement, les attaquants ont immédiatement lancé une attaque par inondation SYN de 4 Gbit/s ; cinq jours plus tard, le siège DDoS a commencé. Pendant près d’un mois, les attaques se sont succédé, les acteurs malveillants multipliant progressivement les vecteurs d’attaque. Elles ont finalement atteint un pic de 500 Gbit/s et pris la forme d’un déluge multivecteur combinant des attaques UDP volumétriques, des attaques par réflexion LDAP, DNS et NTP, ainsi que des attaques par fragmentation UDP.
Les attaques multivecteurs, qui exploitent plusieurs des méthodes mentionnées ci-dessus, sont de plus en plus courantes. En combinant plusieurs techniques d’attaque, les attaquants peuvent en amplifier l’impact et rendre plus difficile la défense simultanée contre plusieurs vecteurs d’attaque.
- En octobre 2016, Dyn, un fournisseur DNS qui gère et achemine le trafic Internet, a subi une attaque DDoS massive qui a perturbé de nombreux sites web et services populaires, notamment Twitter, Reddit, Netflix et Spotify. Les attaquants ont combiné différentes techniques DDoS, notamment des attaques par réflexion et amplification DNS, ainsi que des botnets. L’attaque a exploité des appareils IoT vulnérables, tels que des webcams et des routeurs, dont les mesures de sécurité étaient insuffisantes ou qui utilisaient des identifiants de connexion par défaut. En compromettant ces appareils, les attaquants ont créé un immense réseau de botnets capable de générer d’énormes volumes de trafic.
Concepts clés des attaques DDoS
Voici plusieurs concepts clés et définitions liés aux attaques DDoS, à leur atténuation et à leur prévention.
- Les botnets sont des réseaux d’ordinateurs, de serveurs ou d’appareils compromis placés sous le contrôle d’un attaquant. Ces appareils compromis, souvent appelés « bots » ou « zombies », sont utilisés conjointement pour lancer des attaques DDoS. L’attaquant peut commander le botnet à distance afin de submerger la cible de trafic ou de requêtes, amplifiant ainsi l’impact de l’attaque.
- Usurpation d’identité consiste à falsifier ou à dissimuler la véritable source ou identité des paquets réseau ou des communications. Dans les attaques DDoS, l’usurpation d’identité sert souvent à masquer l’origine du trafic malveillant.
- L’inondation SYN est une attaque DDoS qui exploite le processus d’établissement de connexion en trois étapes du protocole TCP afin de saturer les ressources de la cible. L’attaquant envoie un grand nombre de paquets SYN à la cible, mais soit ne répond pas aux paquets SYN-ACK, soit usurpe les adresses IP sources. Le système cible attend alors des paquets ACK qui n’arrivent jamais, ce qui mobilise ses ressources et empêche l’établissement de connexions légitimes.
- L’inondation UDP (User Datagram Protocol) est un type d’attaque DDoS qui cible le protocole UDP, lequel fonctionne sans connexion et ne nécessite pas de négociation. Lors de cette attaque, l’attaquant envoie un grand nombre de paquets UDP au réseau ou aux services de la cible, saturant ainsi ses ressources.
- L’amplification DNS (Domain Name System) est un type d’attaque DDoS qui exploite les vulnérabilités des serveurs DNS afin de générer un volume important de trafic malveillant. L’attaquant envoie de petites requêtes DNS avec des adresses IP sources usurpées à des résolveurs DNS ouverts vulnérables. Ces résolveurs, qui ne détectent pas l’usurpation, renvoient des réponses DNS plus volumineuses, amplifiant ainsi le volume de trafic dirigé vers la cible, saturant ses ressources et pouvant entraîner des interruptions de service.
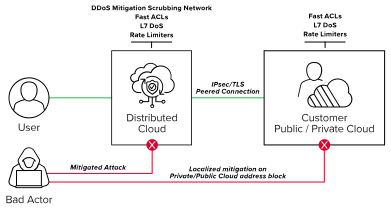
- L’atténuation des attaques DDoS désigne les stratégies et techniques mises en œuvre pour se défendre contre les attaques DDoS et en limiter l’impact. Les solutions d’atténuation peuvent combiner la mise à niveau de l’infrastructure réseau, le filtrage du trafic, la limitation du débit, la détection des anomalies et le détournement du trafic afin d’absorber et d’atténuer le trafic malveillant. Les solutions d’atténuation des attaques DDoS fournies dans le cloud sont particulièrement efficaces pour détecter et atténuer les attaques avant qu’elles n’atteignent l’infrastructure réseau et les applications. Toutefois, compte tenu de l’augmentation récente des attaques par déni de service au niveau applicatif/L7, des contrôles de sécurité doivent également être déployés à proximité des ressources protégées.
- Réponse aux incidents désigne le processus de détection, d’analyse et de réponse aux attaques DDoS. Il consiste à repérer les signes d’une attaque en cours, à en déterminer la source et la nature, à mettre en œuvre des mesures d’atténuation et à rétablir le fonctionnement normal. Les plans de réponse aux incidents aident les organisations à gérer efficacement les attaques DDoS et à en limiter l’impact.
L’impact des attaques DDoS
Les attaques DDoS peuvent avoir de graves conséquences pour les entreprises, les organisations et les particuliers.
Les attaques DDoS peuvent entraîner des pertes financières importantes. Lorsque les services sont perturbés ou inaccessibles, les entreprises peuvent subir une baisse de leur chiffre d’affaires en raison de transactions interrompues, d’une diminution de l’engagement des clients ou d’occasions manquées. En outre, les organisations peuvent devoir supporter des coûts liés à l’atténuation de l’attaque, aux opérations de réponse à l’incident et de reprise, ainsi qu’à d’éventuelles sanctions réglementaires.
Les attaques DDoS réussies peuvent nuire à la réputation d'une organisation et éroder la confiance des clients. Si les services d'une entreprise sont régulièrement perturbés ou indisponibles, les clients peuvent perdre confiance dans la capacité de l'organisation à fournir des services fiables. Rétablir la confiance et restaurer une réputation ternie peut s'avérer difficile et chronophage.
Les attaques DDoS peuvent entraîner de graves perturbations opérationnelles. Les organisations fortement dépendantes des services en ligne peuvent subir des pertes de productivité, car leurs employés ne peuvent pas accéder aux systèmes critiques ni collaborer efficacement. Les interruptions de service peuvent affecter les chaînes d’approvisionnement, le service client et l’ensemble des activités de l’entreprise, entraînant des retards, des inefficacités et une hausse des coûts opérationnels.
En investissant dans des stratégies robustes d’atténuation des attaques DDoS et en faisant appel à des professionnels de la cybersécurité pour concevoir et mettre en œuvre des mesures de sécurité, les organisations peuvent réduire considérablement le risque et l’impact des attaques DDoS réussies, préserver leur stabilité financière et leur réputation, et assurer la continuité de leurs activités.
Atténuation et prévention des attaques DDoS
Voici quelques techniques courantes d’atténuation des attaques DDoS utilisées pour s’en protéger. Les organisations combinent souvent plusieurs de ces méthodes afin de créer une stratégie de défense multicouche capable d’atténuer efficacement l’impact des attaques DDoSLa détection précoce est également essentielle pour déclencher rapidement les mesures de réponse aux incidents et d’atténuation, ce qui permet aux organisations de limiter l’impact avant qu’il ne s’aggrave.
Le filtrage du trafic consiste à examiner le trafic réseau entrant et à appliquer des filtres pour bloquer ou autoriser certains types de trafic. Cette technique peut être mise en œuvre à différents niveaux, notamment au niveau des routeurs de périphérie du réseau, des pare-feu ou des dispositifs dédiés à l’atténuation des attaques DDoS. En filtrant le trafic malveillant ou indésirable, les organisations peuvent réduire l’impact des attaques DDoS et contribuer à garantir que le trafic légitime atteint la destination prévue.
La limitation du débit restreint le nombre de requêtes ou de paquets entrants provenant d’une source donnée ou reçus au cours d’une période définie. En imposant des limites de débit, les organisations peuvent atténuer l’impact des attaques DDoS en évitant un afflux massif de trafic.
La détection des anomalies consiste à surveiller les schémas et le comportement du trafic réseau afin de repérer tout écart par rapport aux schémas habituels. Elle s’appuie sur l’analyse statistique et des algorithmes d’apprentissage automatique pour établir un comportement de référence et détecter les activités anormales susceptibles d’indiquer une attaque DDoS. Les systèmes de détection des anomalies peuvent repérer des pics de trafic inhabituels, des inondations de paquets ou d’autres schémas révélateurs d’une attaque en cours.
L’analyse comportementale vise à surveiller le comportement des utilisateurs, des systèmes ou des entités du réseau afin de détecter et identifier les activités suspectes ou malveillantes. Les techniques d’analyse comportementale peuvent aider à distinguer le trafic légitime du trafic malveillant, ce qui permet aux organisations de réagir efficacement aux attaques DDoS tout en réduisant au minimum les faux positifs. Cette analyse peut être effectuée côté client comme côté serveur, au moyen de proxys intelligents qui détectent les signes de sollicitation excessive du système susceptibles d’indiquer une attaque par déni de service.
Le déploiement d’un réseau de diffusion de contenu (CDN) peut contribuer à atténuer l’impact des attaques volumétriques et à améliorer la disponibilité et les performances. Les CDN peuvent s’appuyer sur leur infrastructure réseau distribuée pour identifier et bloquer le trafic malveillant, afin que les requêtes légitimes atteignent leur cible.
Les répartiteurs de chargeet les contrôleurs de mise à disposition d’applications (ADC) peuvent également servir de mécanisme de défense contre les attaques DDoS en répartissant et en gérant intelligemment le trafic. Les répartiteurs de charge peuvent détecter et atténuer les attaques DDoS à l’aide de diverses techniques, telles que la limitation du débit, la régulation du trafic ou la redirection du trafic vers des solutions spécialisées de protection contre les attaques DDoS.
La mise en œuvre de services cloud de protection contre les attaques DDoS peut fournir des capacités d’atténuation dédiées et évolutives pour se défendre contre les attaques DDoS. En redirigeant le trafic vers ces services, les organisations peuvent bénéficier de techniques d’atténuation avancées, de renseignements en temps réel sur les menaces et de l’expertise de prestataires spécialisés.
Parmi les autres bonnes pratiques permettant de se protéger contre les attaques DDoS figure l’activation de la gestion des requêtes utilisant le protocole de contrôle de transmission (TCP) et le protocole de datagramme utilisateur (UDP), afin de garantir que seules les requêtes légitimes sont traitées. Une surveillance et une journalisation régulières permettent de détecter rapidement les attaques et d’en limiter les éventuelles répercussions. Une hausse du trafic, des erreurs ou une activité inhabituelle peuvent déclencher des alertes afin de mener des investigations plus approfondies. Le chiffrement du trafic entre les applications et les clients peut compliquer l’interception et la modification du trafic par un attaquant. Des mises à jour logicielles régulières garantissent que vos systèmes bénéficient des dernières fonctionnalités de sécurité et des derniers correctifs afin de limiter les menaces connues, notamment les attaques DDoS.
Études de cas sur les attaques DDoS
Alors que les attaques DDoS ne cessent de gagner en ampleur et en complexité, les organisations ont besoin de plusieurs niveaux de protection pour les arrêter avant qu’elles n’atteignent le réseau de l’entreprise. Souvent, ces attaques combinent un trafic volumineux à des techniques d’attaque furtives, lentes et ciblant les applications, mises en œuvre au moyen de botnets automatisés ou d’outils pilotés par des humains. Face à l’augmentation constante de la fréquence de ces attaques et du coût des interruptions de service, l’importance d’une défense globale et multicouche pour atténuer ces attaques est désormais cruciale.
Découvrez des attaques DDoS réelles et la manière dont elles ont été atténuées en regardant ou en lisant les études de cas suivantes.
- Découvrez comment F5 a stoppé une attaque DDoS volumétrique de 26 Gbit/s visant un fournisseur de messagerie électronique.
- Découvrez comment la banque australienne Heritage Bank a déployé une gamme de produits F5 assurant une protection contre les attaques DDoS 24 h/24 et 7 j/7 tout en respectant les exigences réglementaires de la banque.
Tendances émergentes en matière de DDoS
Alors que les attaques DDoS continuent d’évoluer, les organisations doivent se tenir informées des dernières tendances et évolutions.
Une tendance récente est la prévalence croissante des botnets de l’Internet des objets (IoT). Les appareils IoT, tels que les caméras intelligentes, les routeurs et les appareils électroménagers connectés, disposent souvent de mesures de sécurité insuffisantes et sont susceptibles d’être compromis. Les attaquants exploitent les vulnérabilités de ces appareils pour les infecter avec des logiciels malveillants et les intégrer à un botnet. La puissance de calcul combinée de milliers d’appareils IoT compromis peut générer d’énormes volumes de trafic d’attaque DDoS.
Les attaques au niveau de la couche applicative, qui visent à épuiser les ressources des serveurs ou à exploiter les vulnérabilités d’applications spécifiques, imitent souvent le comportement d’utilisateurs légitimes, ce qui les rend plus difficiles à détecter et à atténuer. Il est particulièrement difficile de se prémunir contre les attaques au niveau de la couche applicative, car elles nécessitent une compréhension approfondie du comportement des applications ainsi que des mécanismes de protection spécialisés.
L’émergence des plateformes de DDoS en tant que service a facilité le lancement d’attaques DDoS pour les personnes disposant de compétences techniques limitées. Disponibles sur le Dark Web, ces plateformes proposent des interfaces simples d’utilisation qui permettent aux utilisateurs de louer et de déployer des ressources destinées aux attaques DDoS, souvent en recourant à des botnets à louer.
Comment F5 peut vous aider
Les menaces DDoS avancées nécessitent une protection DDoS avancée, et les services et solutions F5 sont là pour vous aider. Le meilleur moyen de vous défendre contre une attaque DDoS est de la prévenir. Les solutions F5 atténuent les attaques par déni de service multivecteurs qui submergent les infrastructures critiques, ciblent les protocoles clés et exploitent les vulnérabilités de vos applications ou services. Les solutions F5 protègent également contre les attaques par amplification DNS et autres attaques par saturation en validant les requêtes, en neutralisant les communications malveillantes et en offrant une visibilité sur le DNS et les applications afin d’optimiser leur état, leurs performances et leur protection. Les solutions d’atténuation des attaques DDoS de F5 fournissent des défenses multicouches qui renforcent la protection contre les attaques réseau combinées et les exploitations sophistiquées des applications, et permettent de détecter et d’éliminer les menaces en quasi-temps réel.
De plus, F5 NGINX Plus est un proxy inverse, un équilibreur de charge et une passerelle d’API cloud native et facile à utiliser. Il assure une protection contre les attaques DDoS grâce à ses fonctionnalités intégrées de limitation du débit, ainsi qu’à la gestion des requêtes TCP et UDP. F5 NGINX App Protect DoS est un module logiciel de sécurité dynamique conçu pour les environnements DevOps, qui s’exécute nativement sur NGINX Plus et utilise la technologie eBPF pour accélérer l’atténuation des attaques DDoS modernes de couche 7 visant les applications et les API. F5 NGINX App Protect WAF est une solution légère et moderne de sécurité des applications et des API, conçue pour les environnements DevOps, qui s’exécute nativement sur NGINX Plus et va au-delà de la protection de base contre les 10 principales menaces de l’OWASP en offrant une sécurité avancée comprenant plus de 7 500 signatures de menaces, des signatures de bots et une protection contre les campagnes de menaces.