BIG-IP Next for Kubernetes
Fournit un point de contrôle unique pour les flux entrants et sortants des conteneurs, la sécurité et la visibilité.
BIG-IP Next for Kubernetes facilite la transition vers les réseaux cloud natifs
Point central pour la mise en réseau et la sécurité lors de la transition de réseaux complexes vers une infrastructure cloud native
Le réseau Kubernetes n’a pas été conçu pour s’intégrer à plusieurs réseaux ni pour prendre en charge des protocoles autres que HTTP/HTTPS. BIG-IP Next for Kubernetes fournit un point centralisé pour le contrôle et la sécurité des flux réseau entrants et sortants du cluster Kubernetes. Il est entièrement interopérable avec Kubernetes et s’appuie sur ses modèles de conception afin de s’intégrer facilement aux politiques de sécurité et au réseau étendu, tout en réduisant la complexité et les coûts d’exploitation.
- Intègre Kubernetes au réseau étendu Prend en charge la gestion et le routage du trafic entrant et sortant pour une intégration fluide à plusieurs réseaux.
- Permet le mappage des fonctions réseau et des protocoles 4G/5G dans un réseau cloud natif Prend en charge les protocoles 4G et 5G non pris en charge par Kubernetes, tels que Diameter, SIP, GTP, SCTP, entre autres.
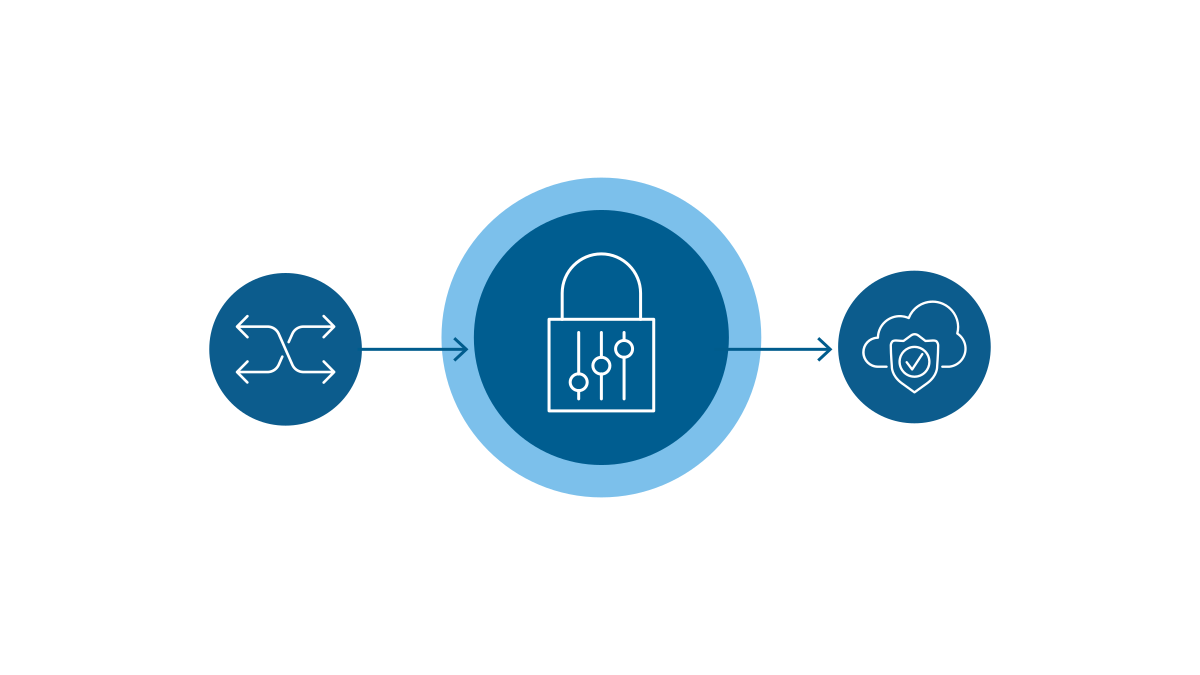
Un point de contrôle unique pour la sécurité afin de garantir une isolation complète du réseau
BIG-IP Next for Kubernetes gère le trafic entrant et sortant de plusieurs réseaux. Sans BIG-IP Next for Kubernetes, chaque réseau nécessite plusieurs pare-feu externes, sans qu’il soit possible de gérer ces connexions. BIG-IP Next for Kubernetes permet de mettre en place une architecture Zero Trust ainsi qu’un point unique d’entrée et de sortie vers les clusters Kubernetes pour assurer leur protection par pare-feu et contre les attaques DDoS. Cette solution simplifie considérablement la mise en œuvre de la sécurité, qui devrait autrement être déployée à plusieurs endroits sur l’ensemble du réseau.
- Entrées et sorties sécurisées BIG-IP Next for Kubernetes permet d’appliquer des services de sécurité aux flux entrants et sortants, notamment un pare-feu et une protection contre les attaques DDoS.
- Masquer la topologie Le masquage de la topologie au niveau du point d’entrée dissimule la structure interne du cluster.
- Visibilité du trafic En tant que point de contrôle central, la visibilité du trafic de chaque abonné à l’entrée et à la sortie permet d’assurer la traçabilité nécessaire au suivi de la conformité et à la facturation.
Infrastructure 4G et 5G cloud native — déploiements dans le cœur de réseau et en périphérie
BIG-IP Next for Kubernetes permet de mettre en œuvre une solution de cœur de réseau 5G qui ouvre la voie à des solutions 5G robustes pour les particuliers et les entreprises. De nouveaux cas d’usage d’infrastructures basées sur les services, tels que le découpage du réseau et le MEC, permettent d’allouer dynamiquement des ressources à des clients et à des applications spécifiques. BIG-IP Next for Kubernetes assure l’entrée et la sortie du trafic nord-sud vers et depuis les clusters de conteneurs.
- Faites évoluer le cœur, la périphérie et la périphérie extrême BIG-IP Next for Kubernetes permet de passer d’un petit nombre de très grands sites cellulaires dans le cœur à un grand nombre de sites cellulaires plus petits à la périphérie et à la périphérie extrême.
- Atteignez de nouveaux niveaux de flexibilité grâce à une architecture cloud native En concevant le cœur de réseau 5G selon une architecture cloud native, les fournisseurs de services pourront atteindre de nouveaux niveaux d’automatisation opérationnelle, de flexibilité et d’adaptabilité.
Réseaux et sécurité hautes performances pour les infrastructures de centres de données dédiés à l’IA
BIG-IP Next for Kubernetes offre une gestion du trafic et une sécurité hautes performances pour les infrastructures d’IA à grande échelle. Il améliore les performances d’ingestion des données et l’utilisation des GPU (https://www.f5.com/partners/technology-alliances/nvidia) pendant l’entraînement des modèles, ainsi que l’expérience utilisateur lors de l’inférence grâce à de meilleures performances de la génération augmentée par récupération (RAG).
- Optimise les performances de l’infrastructure d’IA Gestion hautes performances du trafic pour les infrastructures d’IA à grande échelle. Optimise les investissements dans l’infrastructure d’IA en éliminant les goulets d’étranglement au sein de l’infrastructure réseau interne.
- Prise en charge de l’architecture mutualisée La prise en charge de l’architecture mutualisée et de l’isolation réseau pour les applications d’IA permet de déployer efficacement plusieurs utilisateurs et charges de travail sur une même infrastructure d’IA.
- Applique une sécurité Zero Trust Intègre des fonctionnalités de sécurité essentielles et une architecture Zero Trust, notamment un pare-feu en périphérie, une protection contre les attaques DDoS, une protection des API, un système de prévention des intrusions, le chiffrement et la gestion des certificats.
Présentation du produit
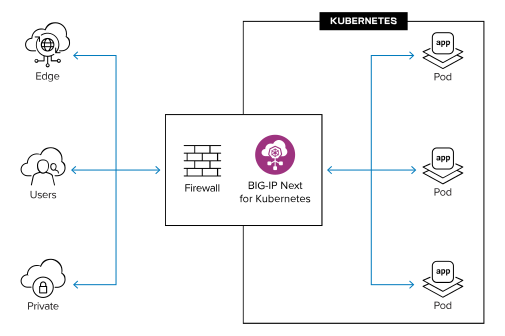
Un point de contrôle unique pour les flux entrants et sortants des clusters de conteneurs au sein de réseaux complexes
BIG-IP Next for Kubernetes est déployé en tant que ressource Kubernetes au niveau de la passerelle nord-sud et s’intègre ainsi à l’environnement d’orchestration Kubernetes. Il contrôle les flux entrants et sortants des clusters de conteneurs, assurant la gestion et le contrôle du trafic, l’équilibrage de charge, la sécurité et la visibilité entre les nœuds.
Sur site
Faites évoluer et protégez vos applications dans le centre de données, le cœur de réseau et à la périphérie.
Cloud privé
Déployez dans un environnement de cloud privé, que ce soit sur site ou dans un centre de colocation.
Fonctionnalités principales
BIG-IP Next for Kubernetes se distingue par sa capacité à apporter des fonctionnalités réseau essentielles à un environnement Kubernetes afin de répondre aux exigences du réseau d’un fournisseur de services. Il permet de contrôler la signalisation 4G et 5G, tout en offrant la sécurité et la visibilité nécessaires.
Trafic entrant et sortant de Kubernetes
Fournit un point de contrôle réseau unique conçu pour les réseaux complexes.
4G et 5G multiprotocoles
Permet aux fonctions réseau des opérateurs télécoms d’utiliser des protocoles tels que SCTP et Diameter.
Network security
Contrôles du trafic entrant et sortant.
Visibilité
Statistiques et analyses pour l’assurance des revenus.
Gestion
Orchestré et configuré par Kubernetes.
Intégration complète à Kubernetes
Adopte et étend les modèles Kubernetes.
Prise en charge des plateformes et intégrations
Intégrations Kubernetes
Prise en charge des plateformes et intégrations
Programme de certification CNF des partenaires F5
Certifier l’interopérabilité des CNF partenaires sur BIG-IP Next for Kubernetes
F5 et ses partenaires certifient l’intégration initiale, l’intégration, le déploiement et la gestion du cycle de vie de BIG-IP Next for Kubernetes dans un environnement cloud natif avec les CNF des fournisseurs.
Ressources
À la une
La 5G rend indispensable une architecture applicative cloud native
La transformation vers une architecture cloud native présente de nombreux avantages et défis pour les fournisseurs de services. Les solutions cloud native de F5 contribuent à accélérer l’adoption de la 5G.
Lire l’articleVidéos
Kubernetes pour les fournisseurs de services ›
Informations techniques
Installation de Service Proxy for Kubernetes et plus encore ›