F5 WAF for NGINX et F5 DoS for NGINX (anciennement connu sous le nom de NGINX App Protect)
Un pare-feu applicatif web léger et hautement performant, ainsi qu’une solution de défense contre les attaques par déni de service (DoS), conçus pour protéger les API et les applications modernes.
Une sécurité indépendante de la plateforme pour les applications et API modernes
Sécurisez, automatisez et faites évoluer les applications et API modernes grâce à un WAF indépendant de la plateforme
Protégez vos applications et vos API grâce à une solution de sécurité logicielle qui s’intègre parfaitement aux environnements DevOps et offre un pare-feu léger pour applications web (WAF), une protection contre les attaques par déni de service (DoS) de couche 7, une protection contre les bots, une sécurité des API et des services de renseignement sur les menaces. F5 WAF for NGINX et F5 DoS for NGINX assurent une protection homogène dans les architectures distribuées et les environnements hybrides.
- Développement sécurisé d’applications pour le DevOps: accélérez la mise en production des applications grâce à une automatisation de la sécurité qui s’intègre parfaitement au processus de développement applicatif.
- Configuration des politiques sans intervention: utilisez le machine learning pour réduire les coûts d’exploitation et l’apprentissage adaptatif pour configurer les politiques sans intervention.
- Simplifiez la gestion : Bénéficiez d’une visibilité centralisée et d’une gestion simplifiée des politiques de sécurité pour garder le contrôle total de l’ensemble de vos WAF.
Sécurisez votre déploiement de l’API Gateway avec un WAF de niveau entreprise
La protection de Kubernetes Gateway API exige un niveau accru d’automatisation et d’évolutivité de la sécurité afin de contrer des attaques toujours plus automatisées. F5 WAF for NGINX offre une solution de niveau entreprise qui s’intègre à NGINX Gateway Fabric et fournit des protections WAF robustes.
- WAF de niveau entreprise : Grâce à l’intégration avec NGINX Gateway Fabric, bénéficiez de mesures de sécurité sans dépendre de plug-ins ni de filtres externes.
- Orchestration des politiques : Gérez, validez et modifiez facilement les politiques de sécurité (par exemple aux formats JSON, YAML ou Bundle) directement dans Kubernetes.
- Protections critiques de la couche 7 : Protégez-vous contre les principales menaces du Top 10 de l’OWASP et contre les attaques avancées de plus en plus nombreuses ciblant les applications d’IA.
- Orchestration du WAF au sein des clusters Kubernetes : bénéficiez d’une sécurité plus agile, d’une meilleure conformité et d’une plus grande évolutivité grâce aux workflows WAF dans Kubernetes.
- Gestion centralisée des politiques dans l’ensemble du paysage applicatif hybride: une interface graphique de gestion intuitive et centralisée simplifie le cycle de vie des politiques et fournit un tableau de bord unique pour gérer les configurations sur site, dans le cloud et dans les conteneurs.
Protégez-vous contre les attaques
Tirez parti d’une solution de sécurité unique, puissante et à faible latence pour vos environnements cloud et vos architectures distribuées. Faites évoluer la sécurité de vos applications dans les clusters Kubernetes et le cloud, tout en réduisant considérablement les coûts de calcul.
- Sécurisez les API : Prise en charge de gRPC, GraphQL, REST et du Top 10 des API de l’OWASP.
- Prévenez les attaques au niveau de la couche applicative : Bénéficiez d’une détection supérieure des attaques en allant au-delà du suivi des schémas de trafic des clients, grâce à des contrôles combinés de l’état des services.
- Défense multicouche : Atténuez les attaques plus rapidement grâce à une stratégie de défense multicouche reposant sur la technologie eBPF et gérée par les équipes applicatives.
Protégez les actifs et les systèmes numériques
Suivez l’évolution des menaces et des techniques d’attaque afin de protéger votre organisation contre un large éventail de risques et de vulnérabilités en matière de sécurité.
- Stoppez les campagnes d’attaques ciblées : Atténuez les effets des campagnes de cyberattaques en cours.
- Prévenir les attaques automatisées et les bots : Protection complète contre les attaques automatisées et les bots.
- Protégez-vous contre les menaces connues et inconnues : Allez au-delà de la protection de base contre les 10 principales menaces de l’OWASP grâce à plus de 7 500 signatures avancées.
Présentation du produit
F5 WAF for NGINX
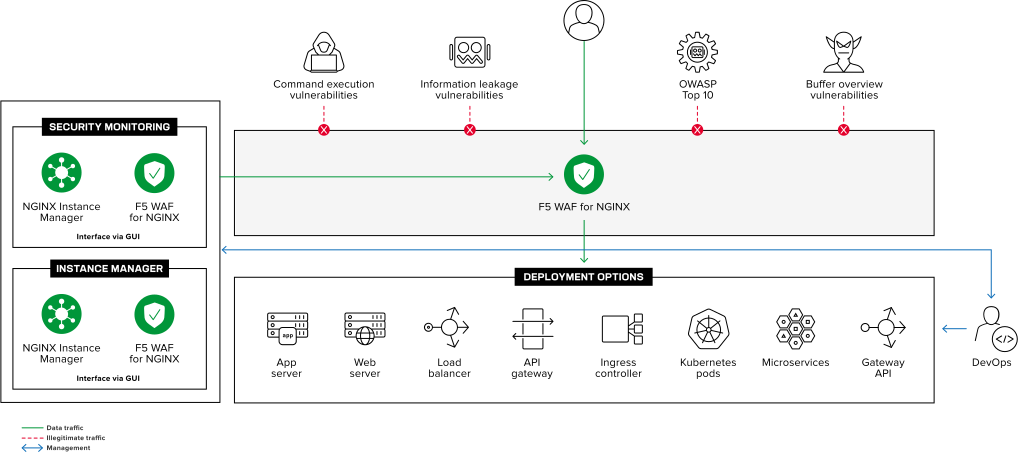
Appliquez, automatisez et faites évoluer la sécurité de vos applications et API dans des architectures distribuées et des environnements hybrides
Protégez facilement vos applications et API contre les attaques grâce à F5 WAF for NGINX, un pare-feu d’applications web (WAF) avancé, léger et hautement performant, conçu pour les applications et API modernes dans les environnements DevOps. F5 WAF for NGINX fait partie de l’offre premium NGINX One et s’exécute nativement sur F5 NGINX Plus et F5 NGINX Ingress Controller. Indépendant de la plateforme, il prend en charge différentes options de déploiement, des équilibreurs de charge en périphérie jusqu’aux pods individuels dans les clusters Kubernetes.
F5 DoS pour NGINX
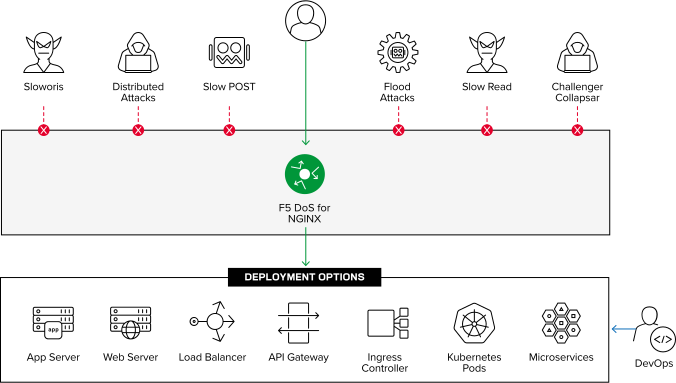
Atténuez les attaques par déni de service (DoS) de couche 7 visant vos applications et API
Bénéficiez d’une protection complète de vos applications et API contre les attaques DoS et DDoS au niveau de la couche applicative grâce à une stratégie d’atténuation multicouche, adaptative et automatisée pour les environnements DevOps. F5 DoS for NGINX fait partie de l’offre premium NGINX One et s’exécute nativement sur F5 NGINX Plus et F5 NGINX Ingress Controller. Indépendant de la plateforme, il prend en charge différentes options de déploiement, des équilibreurs de charge en périphérie jusqu’aux pods individuels dans les clusters Kubernetes.
Fonctionnalités principales
Une protection WAF et DoS hautes performances, automatisée et légère, pour les architectures et environnements distribués, avec F5 WAF for NGINX et F5 DoS for NGINX.
Indépendant de la plateforme
Une sécurité centrée sur les applications, conçue pour les protéger et leur appliquer des contrôles de sécurité.
Sécurité extensible des API
Déploie des outils pour sécuriser les API REST, GraphQL et gRPC.
La sécurité en tant que code
Le déploiement et la configuration déclaratifs basés sur des API permettent de fournir la sécurité sous forme de « code ».
Atténuation des attaques DoS
L’analyse comportementale et l’apprentissage automatique assurent une détection et une atténuation précises des attaques DoS de couche 7.
Défense proactive contre les bots
Protège les applications contre les attaques automatisées menées par des bots et d’autres outils automatisés malveillants.
Protection contre le Top 10 de l’OWASP
Protège les applications critiques contre les principales menaces de sécurité actuelles, notamment celles répertoriées dans le Top 10 de l’OWASP.
Détectez et atténuez les cyberattaques
Corrélez les incidents d’attaque isolés afin de les replacer dans le contexte d’attaques complexes et évolutives, en vous appuyant sur les renseignements sur les menaces et l’expertise de l’équipe du SOC.
Protection évolutive
Intégrez la sécurité WAF et DoS aux plans de données et de gestion NGINX dans des environnements multicloud.
Ressources
À la une
Présentation de F5 WAF for NGINX et de F5 DoS for NGINX
F5 WAF for NGINX et F5 DoS for NGINX sont des solutions modernes de sécurité des applications qui s’intègrent parfaitement aux environnements DevOps afin de faciliter le déploiement des applications, du code jusqu’au client.
Fiches techniques et livres blancs
Sécurisez, automatisez et faites évoluer les applications modernes et les API ›
Protégez-vous, adaptez-vous et atténuez les attaques DoS de couche 7 ›
Le secret de la sécurité moderne des applications ›
La sécurité en tant que code ›
Réduisez la complexité et le coût de l’exploitation de Kubernetes à grande échelle ›
Webinaires
Libérez tout le potentiel de la sécurité des WAF et des API avec NGINX App Protect ›
Protéger les applications contre les piratages dans Kubernetes avec NGINX ›
Décalez la sécurité en amont pour des applications plus sûres avec F5 NGINX ›
Blogs
Les failles zero-day de l’IA sont là : ce que les RSSI doivent savoir ›
Un WAF conteneurisé pour sécuriser les applications et les API ›
Sécurisez votre passerelle API avec NGINX App Protect WAF ›
NGINX App Protect Denial of Service bloque les attaques DoS au niveau applicatif ›