F5 Distributed Cloud DDoS Mitigation Service
Une protection anti-DDoS fournie depuis le cloud, qui détecte et neutralise les attaques avant qu’elles n’atteignent votre infrastructure réseau et vos applications. Vous subissez actuellement une attaque DDoS ? Nous pouvons vous aider. Appelez le (866) 329-4253 ou le +1 (206) 272-7969.
Pourquoi une protection efficace contre les attaques DDoS est-elle essentielle ?
Protégez votre réseau et vos applications contre les attaques de couches 3 à 7 grâce à Distributed Cloud DDoS Mitigation, un service de protection managé fourni depuis le cloud, qui détecte et atténue en temps réel les attaques à grande échelle ciblant le réseau, le protocole SSL et les applications, protégeant ainsi votre entreprise contre des attaques pouvant dépasser plusieurs centaines de gigabits par seconde.
- Assurez la continuité de vos activités - Maintenez vos activités en ligne pendant une attaque DDoS : bloquez les attaques avant qu’elles n’affectent votre réseau et vos applications grâce à la détection en temps réel et à l’atténuation des attaques dans le cloud.
- Améliorez l’efficacité opérationnelle - Réduisez le temps consacré à la gestion manuelle des attaques grâce à une solution cloud d’atténuation des attaques DDoS, soutenue par les experts en sécurité de F5.
- Bénéficiez d’informations détaillées sur les menaces - Une console centralisée offrant une visibilité transparente sur l’atténuation des attaques ainsi que des rapports avant, pendant et après une attaque, afin d’améliorer la connaissance de la situation.
- Réduire les coûts d’exploitation - L’atténuation en périphérie réduit le trafic indésirable ou malveillant, la pression exercée sur les infrastructures critiques, ainsi que la consommation de bande passante et les coûts d’infrastructure.
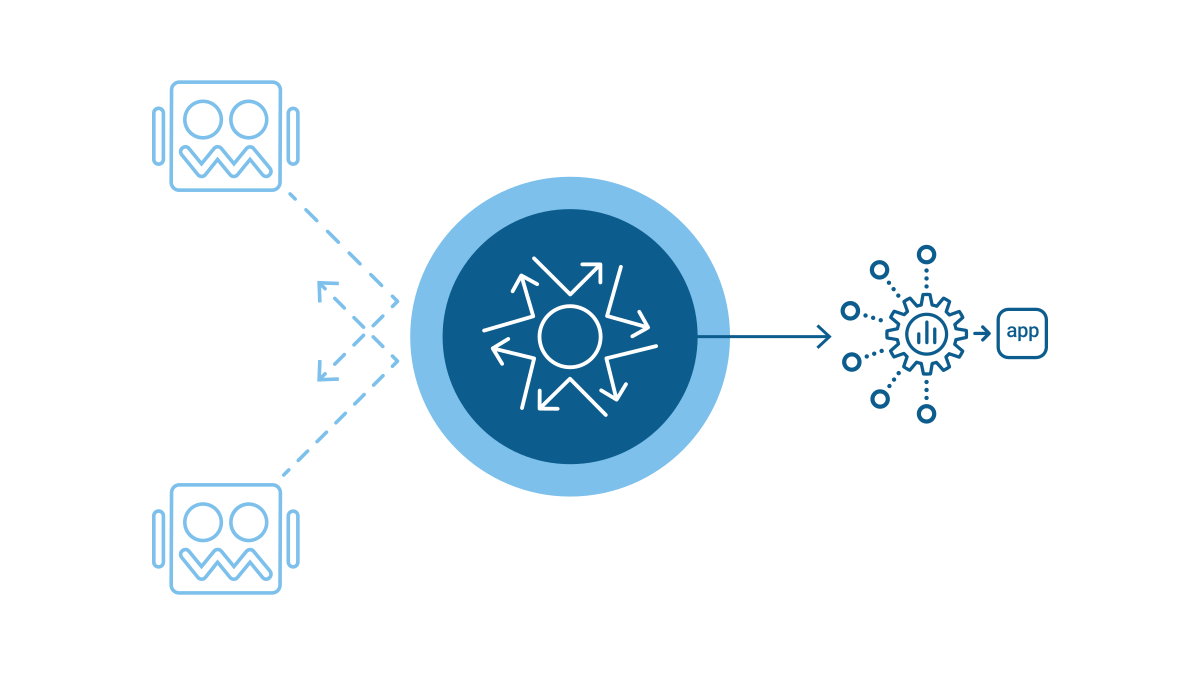
Présentation du produit
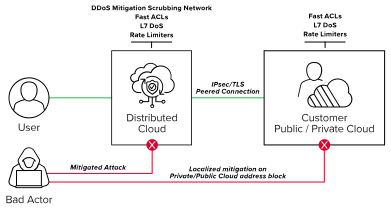
Fournir des contrôles pour contrer les attaques ciblées au niveau du réseau et des applications
Distributed Cloud DDoS Mitigation fournit une protection en temps réel depuis le cloud contre les attaques volumétriques et propres aux applications. Cette solution s’appuie sur l’infrastructure F5 Global Network, les outils de sécurité et le centre des opérations de sécurité (SOC) de F5 pour résister aux attaques de plusieurs térabits et respecter les SLA de service grâce à des temps de réponse rapides.
Abonnement Toujours disponible
L’abonnement Always Available est préconfiguré pour vos systèmes, fonctionne en veille et peut être activé en cas d’attaque.
Abonnement Always On
L’abonnement Always On est configuré pour acheminer et traiter en continu votre trafic sur la plateforme F5 Distributed Cloud, afin que seul le trafic légitime puisse atteindre vos applications.
Fonctionnalités principales
Fournit une protection mondiale multicouche et à haute capacité contre les attaques DDoS, en détectant et en filtrant les attaques de couches 3 et 4 ainsi que les attaques avancées de couche 7 au plus près de leur source, grâce à une infrastructure de nettoyage conçue pour faire face aux attaques DDoS actuelles les plus massives et les plus complexes.
Protection contre les attaques DDoS volumétriques de couches 3 et 4
Atténuation des attaques avec une capacité d’absorption de plusieurs térabits, permettant de filtrer les attaques au niveau du réseau et celles fondées sur des signatures (TCP, SYN, teardrop, smurf, etc.)
Atténuation au niveau de la couche applicative 7
Atténuez les attaques applicatives en empêchant les acteurs malveillants de mobiliser des ressources critiques et de dégrader les performances des applications au moyen d’inondations HTTP, d’attaques Slowloris, etc.
Protection contre les attaques DNS
Détecte et bloque les attaques par inondation DNS, par réflexion et par amplification.
Niveaux de service et assistance
Déployez et gérez vous-même certains éléments, ou optez pour notre service managé afin de bénéficier du déploiement, de la maintenance et d’une assistance 24 h/24 et 7 j/7 assurés par des experts F5 certifiés au sein de notre SOC, avec des SLA garantissant une disponibilité de 99,99 %.
Informations sur l’atténuation des attaques
Visibilité et rapports transparents sur l’atténuation des attaques avant, pendant et après une attaque, via une console centralisée.
Assistant IA
Exploite la puissance des requêtes en langage naturel pour simplifier l’analyse des événements de sécurité et l’accès à ces événements, à leur contexte et à des recommandations exploitables, améliorant ainsi la compréhension globale des menaces et les délais de réponse aux incidents.
Prise en charge des plateformes et intégrations
Prise en charge des plateformes et intégrations
Prise en charge étendue des plateformes et des fournisseurs de services cloud
Prise en charge étendue des plateformes et des fournisseurs de services cloud
Les services Distributed Cloud peuvent être fournis aux applications exécutées sur n’importe quelle plateforme et dans n’importe quel cloud public ou privé. Connectez et sécurisez les applications exécutées dans des machines virtuelles, des conteneurs, sur des serveurs bare metal ou dans des environnements serverless.


Intégrations de découverte de services et de maillage de services
Intégrations de découverte de services et de maillage de services
Prend en charge simultanément plusieurs protocoles de découverte de services. Consul, Kubernetes et DNS sont pris en charge nativement. Les maillages de services Istio ou Linkerd peuvent s’intégrer à une passerelle d’entrée/sortie de Distributed Cloud Services.
Automatisation, alertes et intégration SIEM
Automatisation, alertes et intégration SIEM
Le fournisseur Terraform natif de F5, l’outil en ligne de commande vesctl et les API publiques répondent aux besoins d’automatisation des équipes applicatives. La prise en charge d’outils tels qu’Opsgenie ou Slack pour les alertes, et Splunk ou Datadog pour la gestion des informations et des événements de sécurité (SIEM), simplifie le quotidien des équipes DevOps et SecOps.
Ressources
À LA UNE
Description du service Distributed Cloud DDoS Mitigation Service
F5 Distributed Cloud DDoS Mitigation est un service géré fourni en mode SaaS qui détecte et atténue en temps réel les attaques volumétriques à grande échelle ciblant les réseaux et les applications, afin de protéger votre entreprise et vos clients contre les attaques par déni de service multivecteurs dont le trafic peut potentiellement dépasser plusieurs centaines de gigabits par seconde.
Lire la description du service