Une porte d’entrée programmable vers le stockage pour les déploiements d’IA et d’entreprise
La plupart des architectures de sécurité nécessitent des compromis
Le stockage objet fonctionne dans le cloud parce que la capacité, le débit et les points de terminaison peuvent évoluer derrière une adresse unique, sans que l’application s’en aperçoive. Sur site, c’est plus difficile, car un cluster se compose d’un nombre limité de nœuds d’accès derrière un point de terminaison fixe. Le stockage qui servait auparavant aux sauvegardes et à l’archivage alimente désormais l’entraînement et l’ajustement fin des modèles, ainsi que la création d’index RAG. L’évolutivité et la résilience ne sont donc plus facultatives.
F5 BIG-IP comble cette lacune. lg F5 BIG-IP s’intègre au chemin de données S3 en tant que proxy complet et permet à l’équipe chargée du stockage de contrôler le point de terminaison résolu par les clients, la répartition des requêtes entre les nœuds d’accès et la gestion des défaillances. BIG-IP optimise, sécurise et achemine dynamiquement le trafic de stockage objet grâce aux fonctions suivantes :
- Garantir une disponibilité continue grâce à des contrôles d’intégrité actifs reposant sur de véritables requêtes S3 sur chaque nœud d’accès.
- Terminer les connexions SSL/TLS sur du matériel dédié et spécialement conçu à cet effet, afin que les ressources processeur du stockage soient consacrées à la fourniture des objets plutôt qu’aux négociations de connexion.
- Optimisation du débit grâce à des profils TCP personnalisés, spécifiquement adaptés aux charges de travail S3 à haut débit.
- Acheminement intelligent du trafic grâce à des iRules natives basées sur le compartiment, le préfixe de clé et le type d’opération.
Principaux avantages
Équilibrez la charge et acheminez intelligemment le trafic S3
BIG-IP présente un point de terminaison S3 virtuel unique et l’associe aux ressources que l’équipe chargée du stockage décide de placer derrière celui-ci, qu’il s’agisse de nœuds supplémentaires, d’un second cluster, d’un autre fournisseur ou d’un jeu de données rapatrié depuis le cloud public. Les pools pondérés permettent de déplacer progressivement une charge de travail plutôt que d’effectuer une bascule unique à haut risque. Le routage par compartiment ou préfixe de clé permet de migrer les jeux de données un par un. Quiconque a déjà participé à une discussion sur l’interopérabilité S3 sait que les implémentations diffèrent sur des détails mineurs, mais lourds de conséquences. Les iRules permettent d’absorber ces différences en réécrivant les styles d’adressage et les en-têtes en périphérie, afin que les applications n’aient jamais à se soucier de l’implémentation qui leur répond.
Maintenez un débit stable grâce à la QoS par locataire
Des centaines de processus d’entraînement simultanés qui résolvent le même point de terminaison ont tendance à se concentrer sur les premiers nœuds d’accès qu’ils ont atteints. Le déséquilibre qui en résulte sature quelques nœuds d’accès tandis que les autres restent inactifs, et la bande passante globale du cluster, aussi élevée soit-elle, ne suffit pas à le masquer. BIG-IP répartit ces accès simultanés entre tous les nœuds, réutilise les connexions au back-end et assure la terminaison TLS au niveau matériel afin que les cycles CPU du stockage servent à fournir les données plutôt qu’à gérer les négociations de connexion. Des profils TCP optimisés pour la lecture soutenue d’objets volumineux et pour l’accès simultané à un grand nombre de petits objets garantissent un débit prévisible dans les pipelines mixtes. En outre, les contrôles de débit par locataire empêchent une tâche trop gourmande ou une rafale de points de contrôle de faire passer toutes les autres charges de travail sous le seuil d’utilisation servant à mesurer les performances de la plateforme.
Surmontez les pannes et les opérations de maintenance planifiées
Les moniteurs BIG-IP au niveau applicatif effectuent de véritables opérations S3 sur chaque nœud et retirent les membres défaillants de la rotation avant même que les clients ne remarquent la moindre différence. Il devient ainsi courant de mettre un nœud hors service pour mettre à jour son firmware, de remplacer du matériel défaillant ou d’étendre un cluster, sans interrompre les opérations de lecture et d’écriture. Si un site entier rencontre des problèmes, BIG-IP DNS redirige le trafic vers un emplacement opérationnel. Les interventions planifiées sur le stockage ne nécessitent plus de réunion du comité consultatif des changements ni la présence de tous les responsables d’applications, car, du point de vue des applications, rien ne semble s’être passé.
Visualisez et contrôlez chaque requête d’objet
Les connexions directes entre les clients et les compartiments de stockage ne fournissent à l’équipe chargée du stockage guère plus que des graphiques de capacité. En tant que proxy, BIG-IP consigne qui a demandé quoi, sur quel compartiment, quelle opération a été effectuée et combien de temps elle a pris. Ainsi, la refacturation, les réponses aux audits et la planification des capacités relèvent du reporting plutôt que de l’investigation. Ce même point applique les politiques de sécurité, protégeant les points de terminaison S3 et les référentiels de sauvegarde contre l’utilisation abusive des API, les attaques DDoS des couches 3 à 7, les attaques visant les identifiants et l’exfiltration non autorisée de données dont la préparation a nécessité des mois. Il décharge également le traitement TLS sur le matériel afin qu’aucune ressource processeur du cluster ne soit consacrée au chiffrement. Et comme les jeux de données préparés sont conservés pendant des années, BIG-IP négocie dès aujourd’hui un échange de clés post-quantique hybride sur le réseau, éliminant ainsi le risque de collecte immédiate en vue d’un déchiffrement ultérieur avant même qu’il ne se concrétise.
Fonctionnalités
BIG-IP se déploie en amont de n’importe quelle cible compatible S3, sous forme d’appliance matérielle, d’édition virtuelle ou de conteneur, sans qu’aucune modification des nœuds de stockage ne soit nécessaire.
Profils TCP optimisés pour le trafic S3
- Mise à l’échelle de la fenêtre et dimensionnement des tampons adaptés aux lectures soutenues d’objets volumineux sur des liaisons à forte bande passante et à latence élevée
- Options de profil pour les schémas de petites lectures à forte concurrence typiques des jeux de données linguistiques et RAG
- Comportement en matière de congestion et de délai d’inactivité adapté aux sessions prolongées de chargement partitionné
- Architecture de proxy complet ; les piles TCP côté client et côté stockage sont réglées indépendamment
Programmabilité native S3 avec les iRules F5
- Routage des requêtes selon le compartiment, le préfixe de clé, la méthode HTTP ou l’opération S3
- Conversion en périphérie entre l’adressage de type hébergement virtuel et l’adressage de type chemin
- Routage canari permettant de valider un nouveau backend sur un seul jeu de données avant une bascule à plus grande échelle
- Télémétrie personnalisée pour chaque requête et application des conventions de nommage ou d’étiquetage des buckets
Abstraction des points de terminaison
- Un serveur virtuel et un nom DNS uniques pour de nombreux backends
- Pools pondérés pour la migration progressive, le rapatriement et l’évaluation des fournisseurs
- Répartition des lectures et des écritures entre les clusters ou les niveaux
- SigV4 est préservée lors de la transmission directe, ou la requête est signée à nouveau par les iRules lors de la traduction des points de terminaison
Surveillance de l’état de santé et basculement
- Les moniteurs envoient de véritables requêtes S3, et ne se contentent pas de vérifications TCP ou ICMP
- Drainage progressive des nœuds, groupes de priorité et pools de secours
- Pilotage multisite et multicloud avec F5 BIG-IP DNS
- Paires à haute disponibilité avec mise en miroir des connexions
Déport des performances et QoS S3
- Déchargement matériel TLS et gestion des certificats sur F5 rSeries et F5 VELOS
- Réutilisation des connexions back-end avec OneConnect
- Contrôleurs de bande passante avec des seuils minimaux garantis et des plafonds stricts pour chaque classe de charge de travail
- Limites de débit et de connexions par client, locataire ou bucket, afin que les lectures destinées à l’entraînement soient prioritaires sur les copies et les restaurations en arrière-plan
Accès multiréseau et double pile
- Double pile IPv4 et IPv6, avec traduction entre les réseaux clients et de stockage
- Un point de terminaison S3 unique publié sur les réseaux de données, de sauvegarde et des partenaires à l’aide de VLAN et de domaines de routage
- Isolation par réseau des locataires et des politiques sur les clusters de stockage partagés
- Contrôle du SNAT et des adresses IP propres pour les topologies de clusters multiréseaux
Sécurité à la périphérie du stockage
- F5 WAF pour la protection de l’API S3, l’atténuation des attaques DoS de couche 7 et un accès renforcé aux référentiels de sauvegarde
- F5 BIG-IP Advanced Firewall Manager pour la protection contre les attaques DDoS réseau et le contrôle d’accès aux terminaux
- F5 BIG-IP Zero Trust Access pour l’authentification TLS mutuelle et l’identité des machines sur les clients d’ingestion
- Préparation à l’ère post-quantique, avec échange de clés hybride dans TLS 1.3 utilisant ML-KEM conformément à la norme FIPS 203
- Journalisation par requête, par locataire, compartiment et opération, transmise en continu au SIEM et à la plateforme d’observabilité
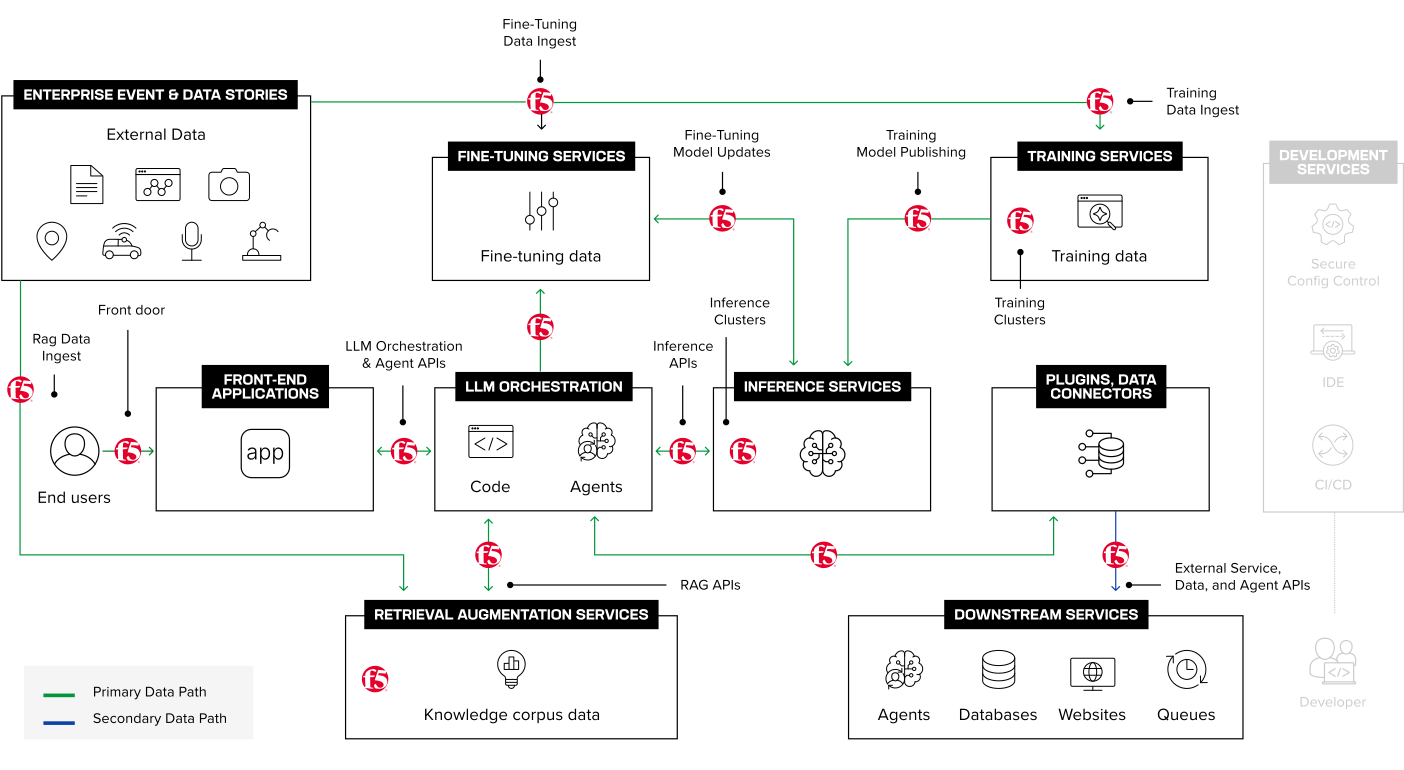
Vue de niveau 3 d’une architecture d’IA destinée aux ingénieurs et aux architectes
Caractéristiques techniques
Cibles de stockage | Tout stockage d’objets compatible avec S3 |
Protocoles | S3 via HTTP et HTTPS, HTTP/2 vers les clients, TLS 1.2 et 1.3, double pile IPv4 et IPv6 |
Cryptographie | Échange de clés hybride post-quantique dans TLS 1.3, X25519 avec ML-KEM-768 et SecP avec des groupes de chiffrement ML-KEM conformes à la norme FIPS 203, ainsi que des suites classiques |
Intégration réseau | VLAN, domaines de routage, adresses Self IP et pools SNAT pour les déploiements multiréseaux et multirésidents, avec traduction d’IPv4 vers IPv6 entre les côtés client et stockage |
Plateformes matérielles | Appliances F5 rSeries et châssis F5 VELOS avec déploiement de lames, déchargement TLS matériel et gestion des certificats. |
Plateformes logicielles | BIG-IP Virtual Edition sur VMware, KVM, Hyper-V et les principaux clouds publics |
Modules | BIG-IP Local Traffic Manager, BIG-IP DNS pour l’orientation du trafic entre plusieurs sites, F5 WAF for BIG-IP pour la protection de l’API S3, BIG-IP Advanced Firewall Manager pour la défense contre les attaques DDoS réseau, BIG-IP Zero Trust Access pour l’authentification TLS mutuelle des clients d’ingestion. |
Gestion | F5 Insight for ADSP, AS3 et l’intégration déclarative, le fournisseur Terraform, les collections Ansible et l’API REST |
Modes de déploiement | Proxy complet, à un ou deux bras, en mode actif ou actif-veille, avec des options de traduction d’adresse source |
Haute disponibilité | Regroupement des services d’appareils, mise en miroir des connexions et équilibrage global de la charge des serveurs entre les sites |