Principes d’architecture applicative sécurisée pour améliorer la résilience du cloud
“Alors qu’un nombre croissant d’applications migrent vers le cloud, une architecture applicative sécurisée est plus importante que jamais. Découvrez les trois principes d’architecture cloud qui peuvent vous aider à renforcer la résilience sécurisée du cloud dans votre environnement.”
Architecture cloud sécurisée : le fondement d’applications résilientes
Les entreprises ont de nombreuses bonnes raisons de migrer leurs applications vers le cloud, notamment la réduction des coûts, l’accélération des déploiements, l’amélioration de la résilience et une plus grande élasticité. C’est pourquoi les entreprises du monde entier adoptent des déploiements multicloud, qui répondent au mieux aux besoins des nombreuses applications très diverses de leurs portefeuilles — lesquels comprennent généralement tout un éventail d’applications classiques (MS Exchange, SAP, etc.) ainsi que des applications personnalisées développées en interne.
Bien qu’il y ait de nombreux aspects importants à prendre en compte lors du déploiement d’applications dans le cloud, la sécurité et la flexibilité figurent parmi les plus importants. Il s’avère que ces aspects sont étroitement liés. La sécurisation des applications web, en particulier lorsqu’elles sont réparties sur plusieurs environnements cloud, peut — et devrait même — être intégrée à votre architecture dès le départ. Vous pouvez ainsi appliquer une politique de sécurité cohérente à l’ensemble de vos applications et offrir à vos utilisateurs (collaborateurs, partenaires, clients ou tous à la fois) une expérience fluide. Cette cohérence apporte également une flexibilité opérationnelle et une résilience qui permettent de réagir beaucoup plus facilement et rapidement aux difficultés imprévues, ou de changer de cap pour saisir de nouvelles opportunités.
Principes de l’architecture cloud
Comme le souligne John Wagnon dans une récente leçon sur tableau lumineux, les utilisateurs du cloud doivent savoir précisément quelles responsabilités leur incombent. « En règle générale, l’opérateur cloud est responsable de la sécurité du cloud, tandis que l’utilisateur est responsable de la sécurité dans le cloud », explique-t-il. Malheureusement, cette conception laisse de nombreuses problématiques de sécurité sans réponse. Pour assurer la sécurité de vos applications, vous devrez combler ces lacunes.
“Lorsque vous élaborez un plan visant à garantir la sécurité et la résilience des applications de votre organisation, trois capacités doivent rester au cœur de vos préoccupations : la cohérence, le contrôle et l’agilité.”
As you develop a plan for keeping your organization’s apps secure and resilient, three capabilities should be top-of-mind: consistency, control, and agility. The approach we recommend is similar to airport security. Instead of requiring every airline to operate its own security checks, travelers are screened at a consolidated checkpoint and then cleared to proceed to their gates. Similarly, a secure cloud architecture can pass all traffic through a uniform Security Virtual Private Cloud (VPC) before allowing access to a particular app. And just as the gate agent can reassign seats and check travelers’ tickets before boarding, each app can be empowered with additional security functions and capabilities.
Dans un scénario de ce type, le VPC de sécurité peut prendre en charge de nombreuses fonctionnalités critiques, souvent gourmandes en ressources, notamment l’équilibrage de charge, le WAF (et d’autres pare-feu), la gestion des accès, le chiffrement des identifiants, l’inspection SSL, la protection contre les attaques DDoS et les bots, la gestion des API, la gestion des performances, entre autres.
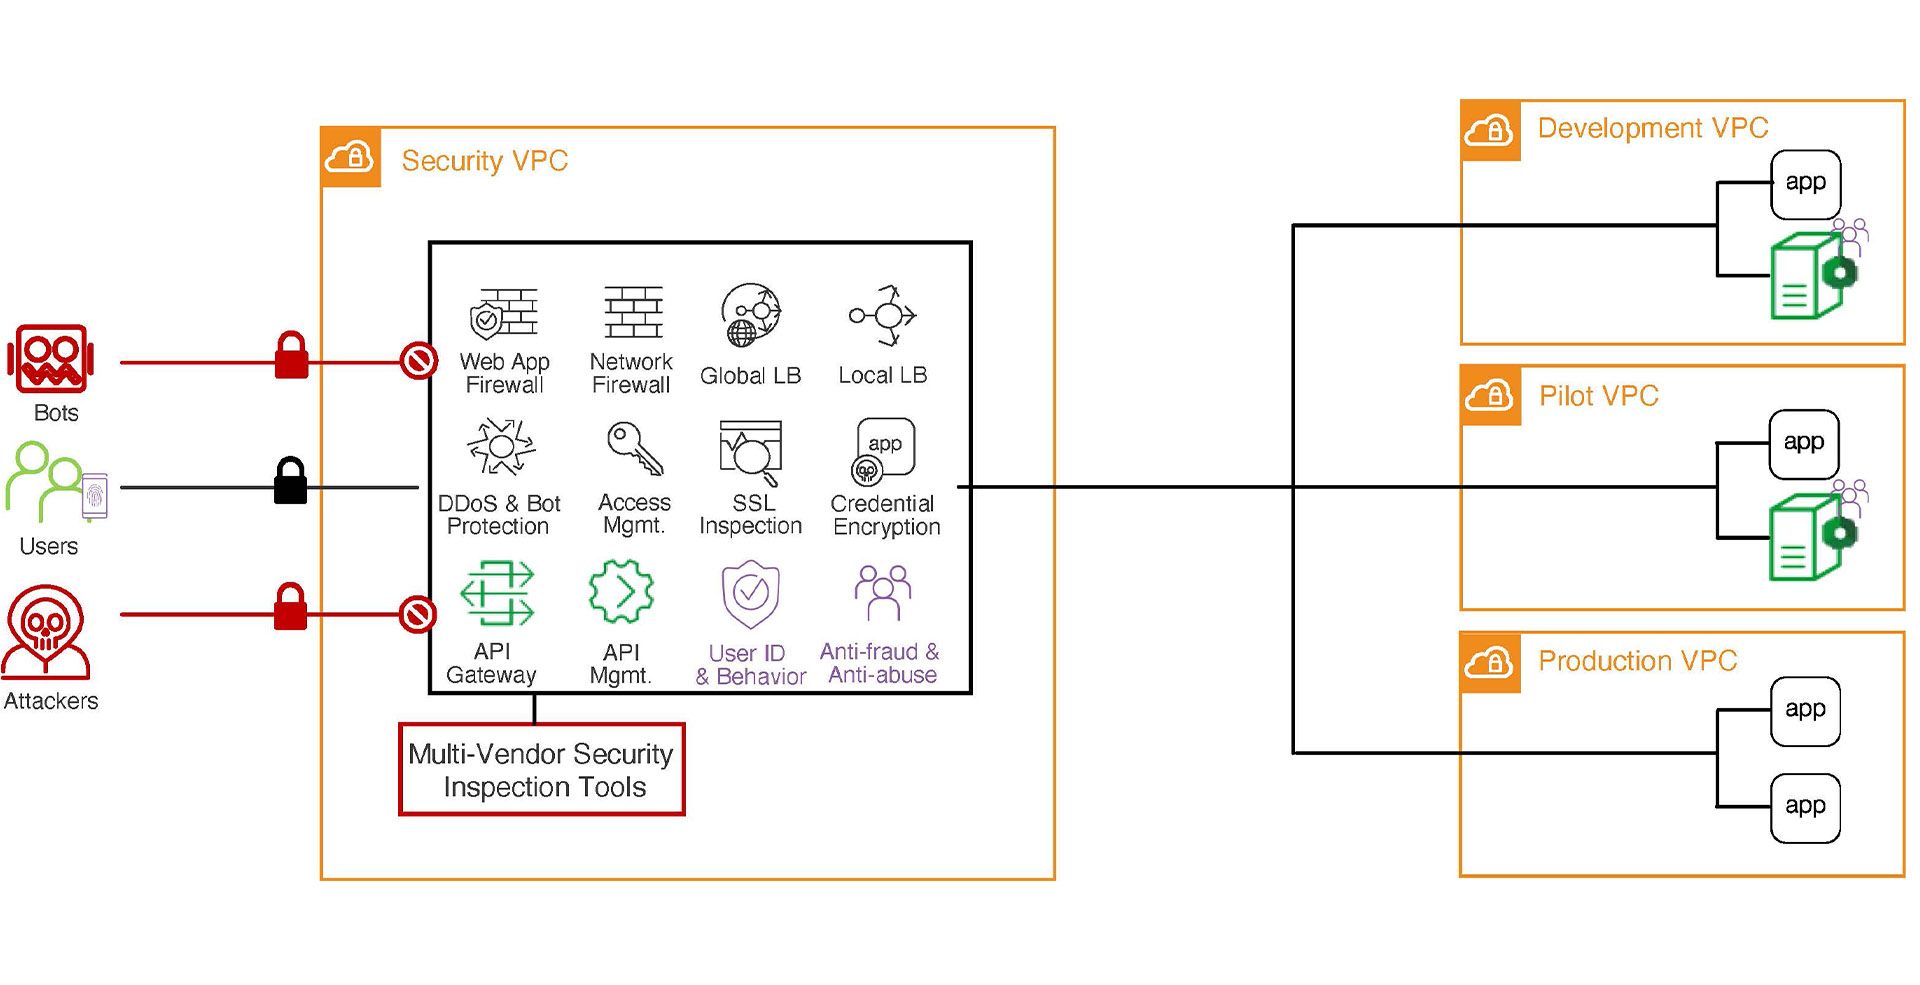
Les services du VPC de sécurité peuvent facilement communiquer entre eux, ce qui offre des avantages supplémentaires. Par exemple, lorsque votre WAF intercepte une attaque, il peut en informer vos services de contrôle d’accès afin qu’ils bloquent eux aussi l’attaquant.
La capacité à communiquer entre tous les éléments du VPC de sécurité permet une inspection multiconstructeur efficace, en éliminant les points de friction et les redondances pour les organisations qui déploient des outils d’inspection tels que McAfee, FireEye, Palo Alto Networks, etc. Le trafic déchiffré à des fins d’inspection SSL peut être transmis à des outils d’inspection pour une analyse plus approfondie. Cette approche est plus efficace que d’imposer à chaque outil de déchiffrer, d’inspecter et de rechiffrer le même trafic.
“Le VPC de sécurité peut prendre en charge de nombreuses fonctionnalités critiques, qui nécessitent souvent beaucoup de ressources.”
Cette approche de création d’une architecture cloud sécurisée offre aux développeurs d’applications une grande agilité et une forte évolutivité, tout en contribuant à réduire les frictions et à améliorer la collaboration entre les équipes. Des normes de référence sont déployées dans le VPC de sécurité et ne devraient nécessiter que des mises à jour minimes. Les développeurs peuvent renforcer la sécurité au niveau de l’application selon les besoins, en s’appuyant sur le VPC de sécurité pour les fonctions essentielles. De même, l’administrateur réseau peut définir des services de sécurité pour chaque environnement (développement, test, production). Si un développeur lance une application sans fonctionnalités de sécurité prédéfinies, celle-ci bénéficie de la protection de base définie au niveau du VPC.
Synthèse
Le déploiement des applications, du code jusqu’au client, reste plus complexe que jamais. Vous pouvez toutefois prendre certaines mesures pour simplifier le processus tout en garantissant la sécurité dans tous les environnements et au sein des architectures multicloud. Commencez par établir un point d’entrée adapté à l’ensemble du trafic applicatif et par y assurer des niveaux de base en matière de sécurité et de gestion du trafic. Vous pourrez ensuite définir avec souplesse des services de sécurité supplémentaires au niveau des applications. Cette approche en deux étapes garantit une sécurité fiable tout en préservant la cohérence, le contrôle et l’agilité.
Contenu associé
LIVRE BLANC
Architecture cloud sécurisée
La rapidité sans les compromis habituels : elle est à votre portée avec la bonne architecture cloud.
Leçon sur tableau lumineux
Leçons sur tableau lumineux : architecture cloud sécurisée
Découvrez comment concevoir une architecture cloud sécurisée qui vous permet de maintenir une politique de sécurité cohérente pour l’ensemble de vos applications.
Webinaire
Collaborer et automatiser entre les équipes pour passer plus rapidement du code au client
Accélérez votre pipeline de développement sans compromettre la sécurité.
SÉCURITÉ
Orchestrateur SSL
Optimisez les investissements dans l’infrastructure, l’efficacité et la sécurité grâce au déchiffrement, au chiffrement et à l’acheminement du trafic dynamiques et basés sur des politiques, via plusieurs dispositifs d’inspection.