ADC01 Pratiques DNS faibles
Le système de noms de domaine (DNS) est un composant essentiel de l’infrastructure d’Internet. Il traduit les noms de domaine en adresses IP afin d’acheminer les requêtes des utilisateurs vers les serveurs appropriés. Toutefois, de mauvaises pratiques en matière de DNS peuvent compromettre les performances, la disponibilité et l’évolutivité des applications.
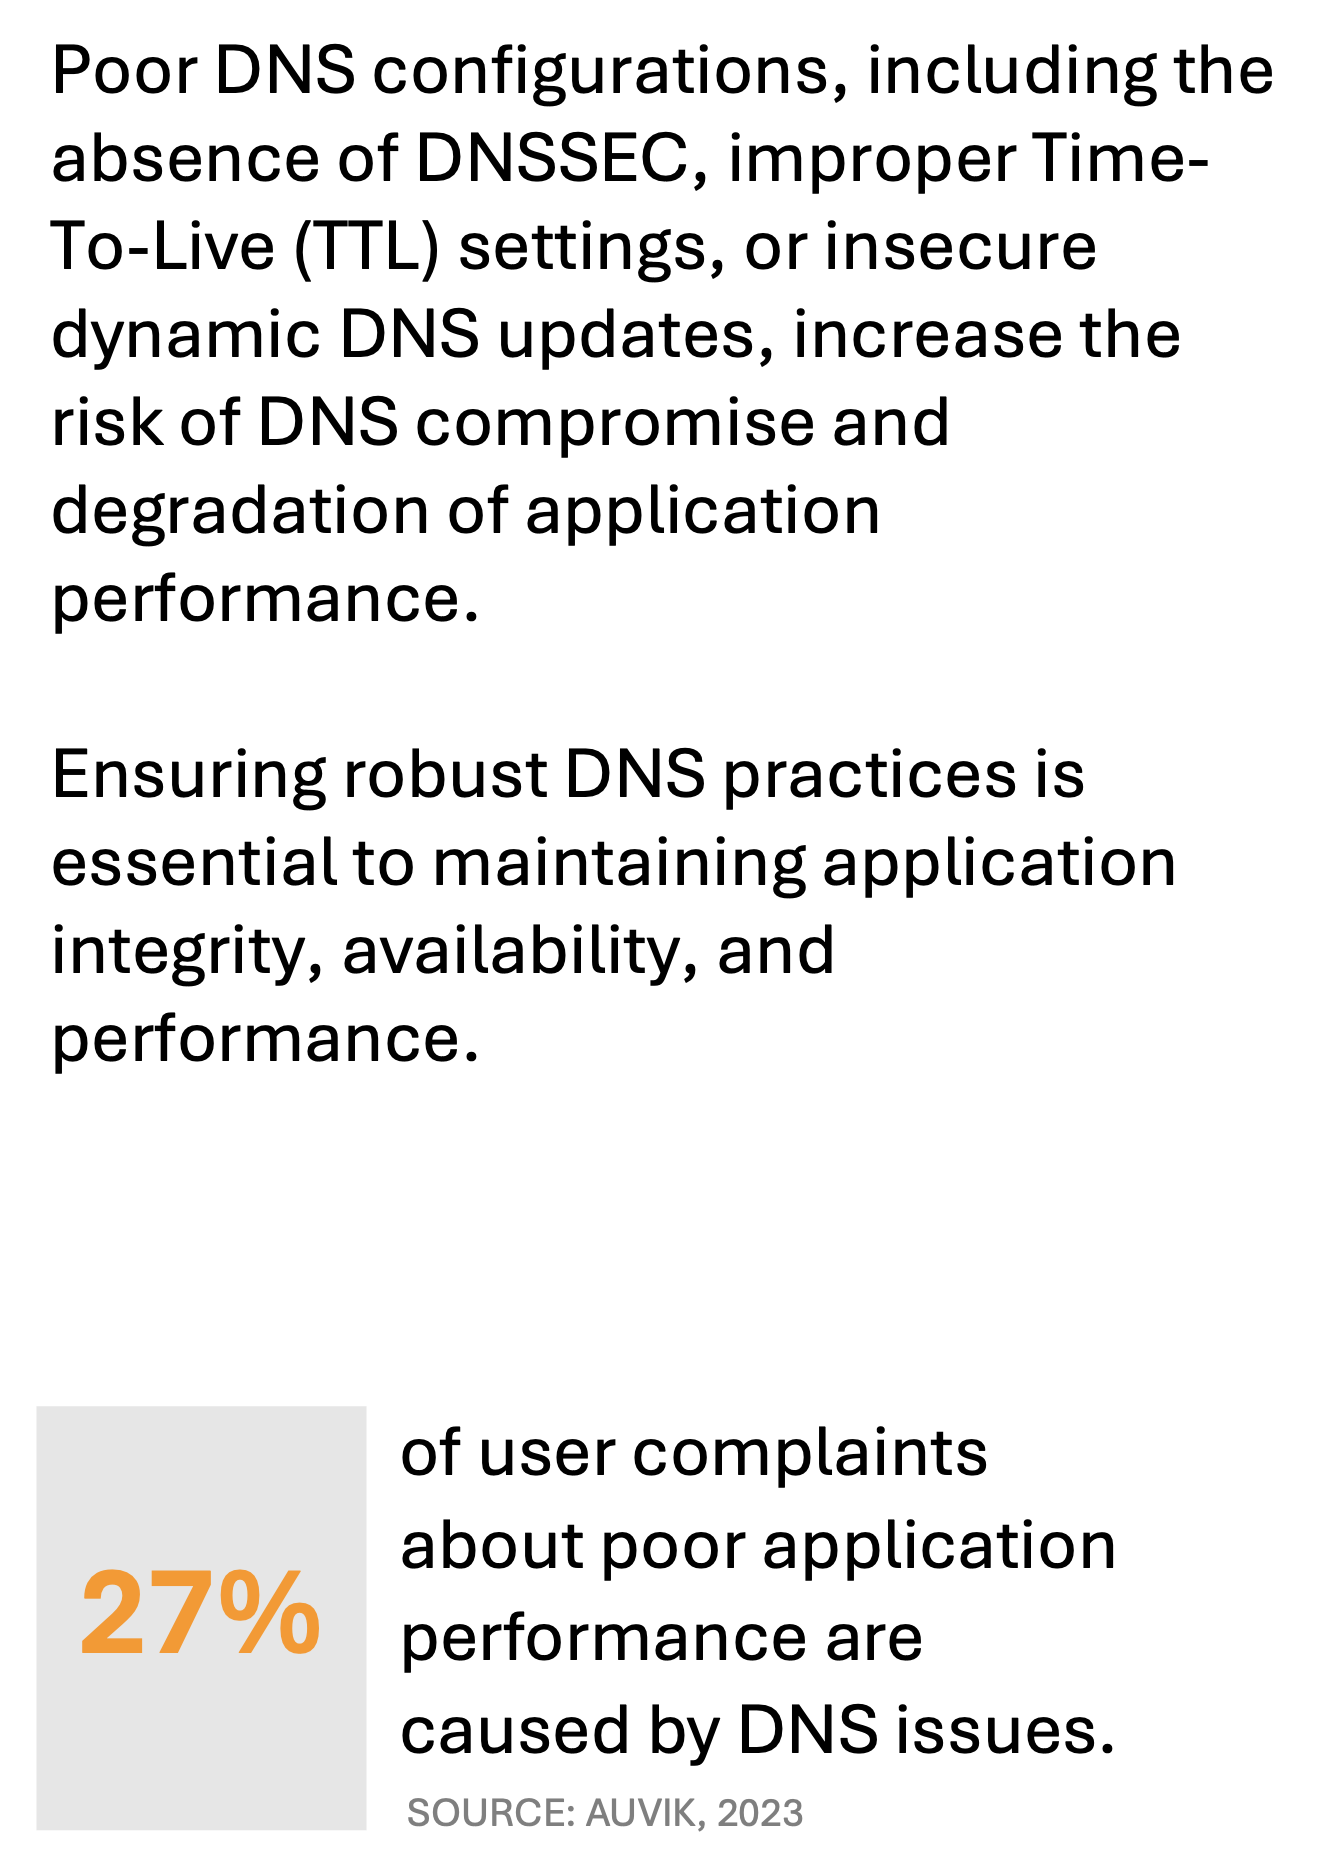
Un rapport de 2023 indiquait que les ralentissements du réseau liés à des problèmes de DNS représentaient 27 % des plaintes des utilisateurs concernant les mauvaises performances des applications (Auvik). Les goulots d’étranglement au niveau du DNS augmentent la latence, ce qui ralentit les temps de réponse pour les utilisateurs de différentes régions.
Une sécurité DNS insuffisante, des paramètres de durée de vie (TTL) inappropriés et des mises à jour DNS dynamiques non sécurisées peuvent créer des vulnérabilités qui affectent non seulement la fiabilité des applications, mais aussi leur efficacité opérationnelle.
En 2023, 90 % des organisations ont subi des attaques DNS, chacune ayant coûté en moyenne 1,1 million de dollars. Parmi ces attaques figurent le détournement de DNS, le tunneling et les attaques DDoS, qui exploitent toutes des vulnérabilités dans les configurations DNS et peuvent entraîner d’importantes interruptions de service ainsi que des pertes financières. En moyenne, chaque organisation subit 7,5 attaques DNS par an, ce qui souligne l’omniprésence de ces menaces dans tous les secteurs (EfficientIP).
Conséquences des mauvaises pratiques en matière de DNS
Impact sur les performances
De mauvaises pratiques DNS peuvent considérablement dégrader les performances des applications en augmentant le temps de réponse aux requêtes et en retardant la résolution des noms de domaine. Lorsque les valeurs TTL sont trop faibles, les requêtes DNS doivent être résolues plus fréquemment, ce qui accroît la charge sur les serveurs DNS et ralentit le temps de réponse de l’application.
De plus, des serveurs DNS mal configurés ou l’absence de fonctionnalités de sécurité DNS telles que les extensions de sécurité du DNS (DNSSEC) peuvent entraîner des délais en permettant à des utilisateurs non autorisés de détourner ou de rediriger le trafic vers des serveurs plus lents ou malveillants. Ces vulnérabilités peuvent allonger les temps de chargement, dégrader l’expérience utilisateur et augmenter la latence des applications, en particulier pendant les périodes de forte utilisation.
Impact sur la disponibilité
Les pannes ou perturbations du DNS dues à de mauvaises pratiques peuvent entraîner d’importants problèmes de disponibilité. Sans DNSSEC, le trafic DNS est vulnérable aux attaques par empoisonnement du cache, lors desquelles des attaquants injectent des enregistrements DNS frauduleux dans le cache du serveur afin de rediriger les utilisateurs vers des sites web malveillants. De telles attaques compromettent la disponibilité de l’application en empêchant les utilisateurs légitimes d’accéder au serveur d’applications prévu.
Des paramètres TTL inadéquats peuvent également aggraver les problèmes de disponibilité en surchargeant les serveurs DNS, ce qui les rend plus vulnérables aux attaques par déni de service distribué (DDoS). Si les serveurs DNS sont indisponibles, les utilisateurs ne peuvent pas accéder à l’application, ce qui peut entraîner une interruption de service et nuire à la réputation de l’organisation.
Impact sur l’évolutivité
De mauvaises pratiques DNS nuisent également à l’évolutivité en limitant la capacité de l’infrastructure à répondre à une demande accrue. Par exemple, des mises à jour DNS dynamiques non sécurisées peuvent entraîner des modifications non autorisées des enregistrements DNS, ce qui affecte le routage et l’évolutivité de l’application. À mesure que l’application se développe, il est essentiel d’adapter ses capacités DNS afin de maintenir ses performances et sa disponibilité dans différentes régions. Des pratiques DNS inefficaces créent des goulets d’étranglement qui empêchent l’infrastructure d’évoluer efficacement, car l’augmentation du trafic risque de saturer des serveurs DNS sous-dimensionnés ou mal configurés. Dans un environnement applicatif distribué à l’échelle mondiale, ce manque d’évolutivité peut freiner l’expansion et limiter la capacité de l’organisation à toucher de nouveaux utilisateurs.
Impact sur l’efficacité opérationnelle
L’inefficacité opérationnelle est une autre conséquence de mauvaises pratiques en matière de DNS. Les requêtes DNS fréquentes dues à des valeurs TTL faibles augmentent la charge de travail des serveurs DNS, ce qui entraîne une hausse des coûts d’exploitation et de la consommation de ressources. Les configurations DNS non sécurisées nécessitent également davantage de ressources pour le dépannage et la surveillance de la sécurité, détournant ainsi l’attention d’autres tâches opérationnelles essentielles. Lorsque des problèmes DNS surviennent, les équipes informatiques doivent consacrer du temps à diagnostiquer et à atténuer les effets des vulnérabilités DNS, ce qui nuit à la productivité globale. En outre, les incidents fréquents liés au DNS peuvent mettre à rude épreuve les ressources informatiques et accroître les frais d’exploitation, ce qui finit par affecter les résultats financiers de l’organisation.
Bonnes pratiques pour remédier aux mauvaises pratiques DNS
Pour améliorer les performances, la disponibilité, l’évolutivité et l’efficacité opérationnelle du DNS, les organisations doivent adopter de bonnes pratiques telles que DNSSEC, l’optimisation des paramètres TTL et la sécurisation des mises à jour DNS dynamiques. Ces solutions contribuent à renforcer l’infrastructure DNS et offrent ainsi une base plus résiliente et plus sûre pour la fourniture d’applications.
Mise en œuvre de DNSSEC
DNSSEC est un protocole de sécurité qui ajoute des signatures cryptographiques aux enregistrements DNS afin de vérifier que les informations proviennent d’une source légitime et n’ont pas été altérées. La mise en œuvre de DNSSEC protège contre les attaques par empoisonnement du cache et garantit que les utilisateurs sont dirigés vers les bons serveurs, améliorant ainsi la disponibilité et la sécurité. En vérifiant les réponses DNS, DNSSEC renforce la confiance dans l’infrastructure DNS et réduit le risque de failles de sécurité liées au DNS.
Paramètres TTL optimisés
La configuration de paramètres TTL appropriés permet d’équilibrer les performances et la disponibilité en déterminant la durée de mise en cache des enregistrements DNS par les serveurs résolveurs. Des TTL courts peuvent surcharger les serveurs DNS en raison de requêtes fréquentes, tandis que des TTL trop longs risquent de fournir aux utilisateurs des informations DNS obsolètes. Définir une valeur TTL optimale en fonction des habitudes d’utilisation de l’application réduit la charge des serveurs et améliore les temps de réponse. L’examen et l’ajustement réguliers des paramètres TTL permettent aux organisations d’optimiser les performances DNS et d’améliorer ainsi l’expérience utilisateur globale.
Sécuriser les mises à jour DNS dynamiques
La sécurisation des mises à jour DNS dynamiques est essentielle pour les applications dont les adresses IP changent fréquemment, notamment celles qui utilisent une infrastructure cloud ou conteneurisée. En mettant en œuvre des mécanismes de mise à jour sécurisés, les organisations peuvent contrôler et authentifier les modifications apportées aux enregistrements DNS, empêchant ainsi toute modification non autorisée. Les mises à jour sécurisées sont particulièrement importantes dans les environnements évolutifs où les configurations DNS changent de manière dynamique. Elles permettent de garantir que les enregistrements DNS reflètent fidèlement l’infrastructure actuelle, favorisant ainsi une évolutivité fluide et réduisant le risque de modifications non autorisées.
Conclusion
De mauvaises pratiques DNS peuvent gravement nuire aux performances, à la disponibilité, à l’évolutivité et à l’efficacité opérationnelle des applications. En mettant en œuvre DNSSEC, en optimisant les paramètres TTL et en sécurisant les mises à jour DNS dynamiques, les organisations peuvent atténuer ces risques et créer une infrastructure DNS plus fiable. Le renforcement des pratiques DNS est essentiel pour prendre en charge les applications numériques actuelles et garantir qu’elles restent accessibles, performantes et évolutives à mesure que leur base d’utilisateurs s’élargit.
À mesure que les organisations poursuivent leur expansion à l’échelle mondiale, des pratiques DNS robustes deviendront de plus en plus essentielles pour préserver l’intégrité de leurs systèmes de diffusion d’applications.