ADC08 Manque de sécurité et de conformité réglementaire
Alors que les gouvernements du monde entier imposent des lois plus strictes en matière de souveraineté des données, de sécurité et de confidentialité, la conformité réglementaire est devenue essentielle pour les organisations qui traitent des données sensibles. Le non-respect de ces réglementations expose non seulement les applications à des failles de sécurité, mais entraîne également des goulets d’étranglement en matière de performances et des contraintes d’évolutivité. Ces difficultés sont particulièrement marquées dans les applications basées sur l’IA, qui traitent souvent de grandes quantités de données personnelles et sensibles.
Conséquences d’un manque de sécurité et de conformité réglementaire
Impact sur les performances
Les exigences de conformité, notamment celles liées à la localisation des données, peuvent entraîner des goulets d’étranglement en matière de performances en limitant l’accès aux données et la vitesse de leur transfert. Les applications qui ne sont pas optimisées pour respecter les réglementations régionales rencontrent souvent des problèmes de latence, car les demandes de données doivent être traitées dans des limites géographiques précises. Selon une enquête récente, 36 % des entreprises ont signalé des problèmes de performances dus aux exigences de conformité, les lois sur la localisation des données entraînant des retards dans l’acheminement des données et la gestion des accès.
En outre, les mesures de sécurité liées à la conformité, telles que le chiffrement, peuvent entraîner une latence supplémentaire si elles ne sont pas correctement gérées. Par exemple, des processus de chiffrement inefficaces augmentent la charge de calcul, ce qui ralentit le transfert et le traitement des données. Cela est particulièrement problématique pour les applications d’IA qui reposent sur l’analyse en temps réel, car les retards ont une incidence directe sur l’expérience utilisateur.
Impact sur la disponibilité
La disponibilité est fortement compromise par un respect insuffisant des réglementations en matière de sécurité, car les violations ou les accès non autorisés peuvent entraîner des interruptions de service et des pannes système. Lorsque les applications ne disposent pas d’un chiffrement adéquat ou ne sont pas protégées par des protocoles de sécurité robustes, elles deviennent vulnérables aux cyberattaques. Ces attaques contraignent souvent à mettre les systèmes hors ligne afin de procéder à des réparations et à des investigations, ce qui entraîne des interruptions de service. En outre, le non-respect des lois sur la souveraineté des données peut conduire à des restrictions forcées de l’accès aux données ou à des modifications de l’infrastructure afin de se conformer aux réglementations régionales.
Par exemple, le Règlement général sur la protection des données (RGPD) en Europe impose que les données soient stockées au sein de l’UE. Si les applications ne sont pas conçues en tenant compte de cette exigence de conformité, elles peuvent nécessiter des opérations de maintenance et de reconfiguration imprévues, ce qui réduit leur disponibilité et nuit à leur fiabilité. Les interruptions liées à la conformité peuvent entraîner une baisse de la disponibilité, en particulier pour les utilisateurs situés dans des régions soumises à des exigences strictes en matière de traitement des données.
Impact sur l’évolutivité
Les exigences en matière de souveraineté des données, qui déterminent où et comment les données peuvent être stockées et traitées, ont une incidence directe sur l’évolutivité en limitant la capacité de l’infrastructure à s’étendre à plusieurs régions. Si les données doivent rester dans une juridiction donnée, les organisations peuvent être amenées à déployer des ressources supplémentaires dans cette zone afin de se conformer à la réglementation. Cela accroît la complexité opérationnelle et les coûts, car les ressources doivent souvent être dupliquées dans plusieurs régions pour garantir la conformité. Les applications d’IA qui reposent sur de grands jeux de données sont confrontées à des contraintes d’évolutivité supplémentaires en raison de ces restrictions.
Par exemple, lorsque les données provenant de différentes régions doivent être segmentées, il devient difficile de mettre en œuvre des modèles centralisés de traitement des données, pourtant essentiels à l’entraînement efficace des modèles d’IA. Cette segmentation imposée des données crée des silos de données, ce qui limite l’évolutivité et complique la prise en charge de volumes de données croissants ainsi que l’expansion à l’échelle mondiale.
Impact sur l’efficacité opérationnelle
Le non-respect des exigences de sécurité et des exigences réglementaires nuit à l’efficacité opérationnelle en augmentant les frais généraux et les besoins en ressources. Lorsque les applications ne respectent pas les normes de conformité, les équipes informatiques doivent souvent consacrer davantage de temps aux audits manuels, aux reconfigurations et à la surveillance de la sécurité. Ces tâches augmentent non seulement les coûts d’exploitation, mais détournent également des ressources d’autres fonctions essentielles.
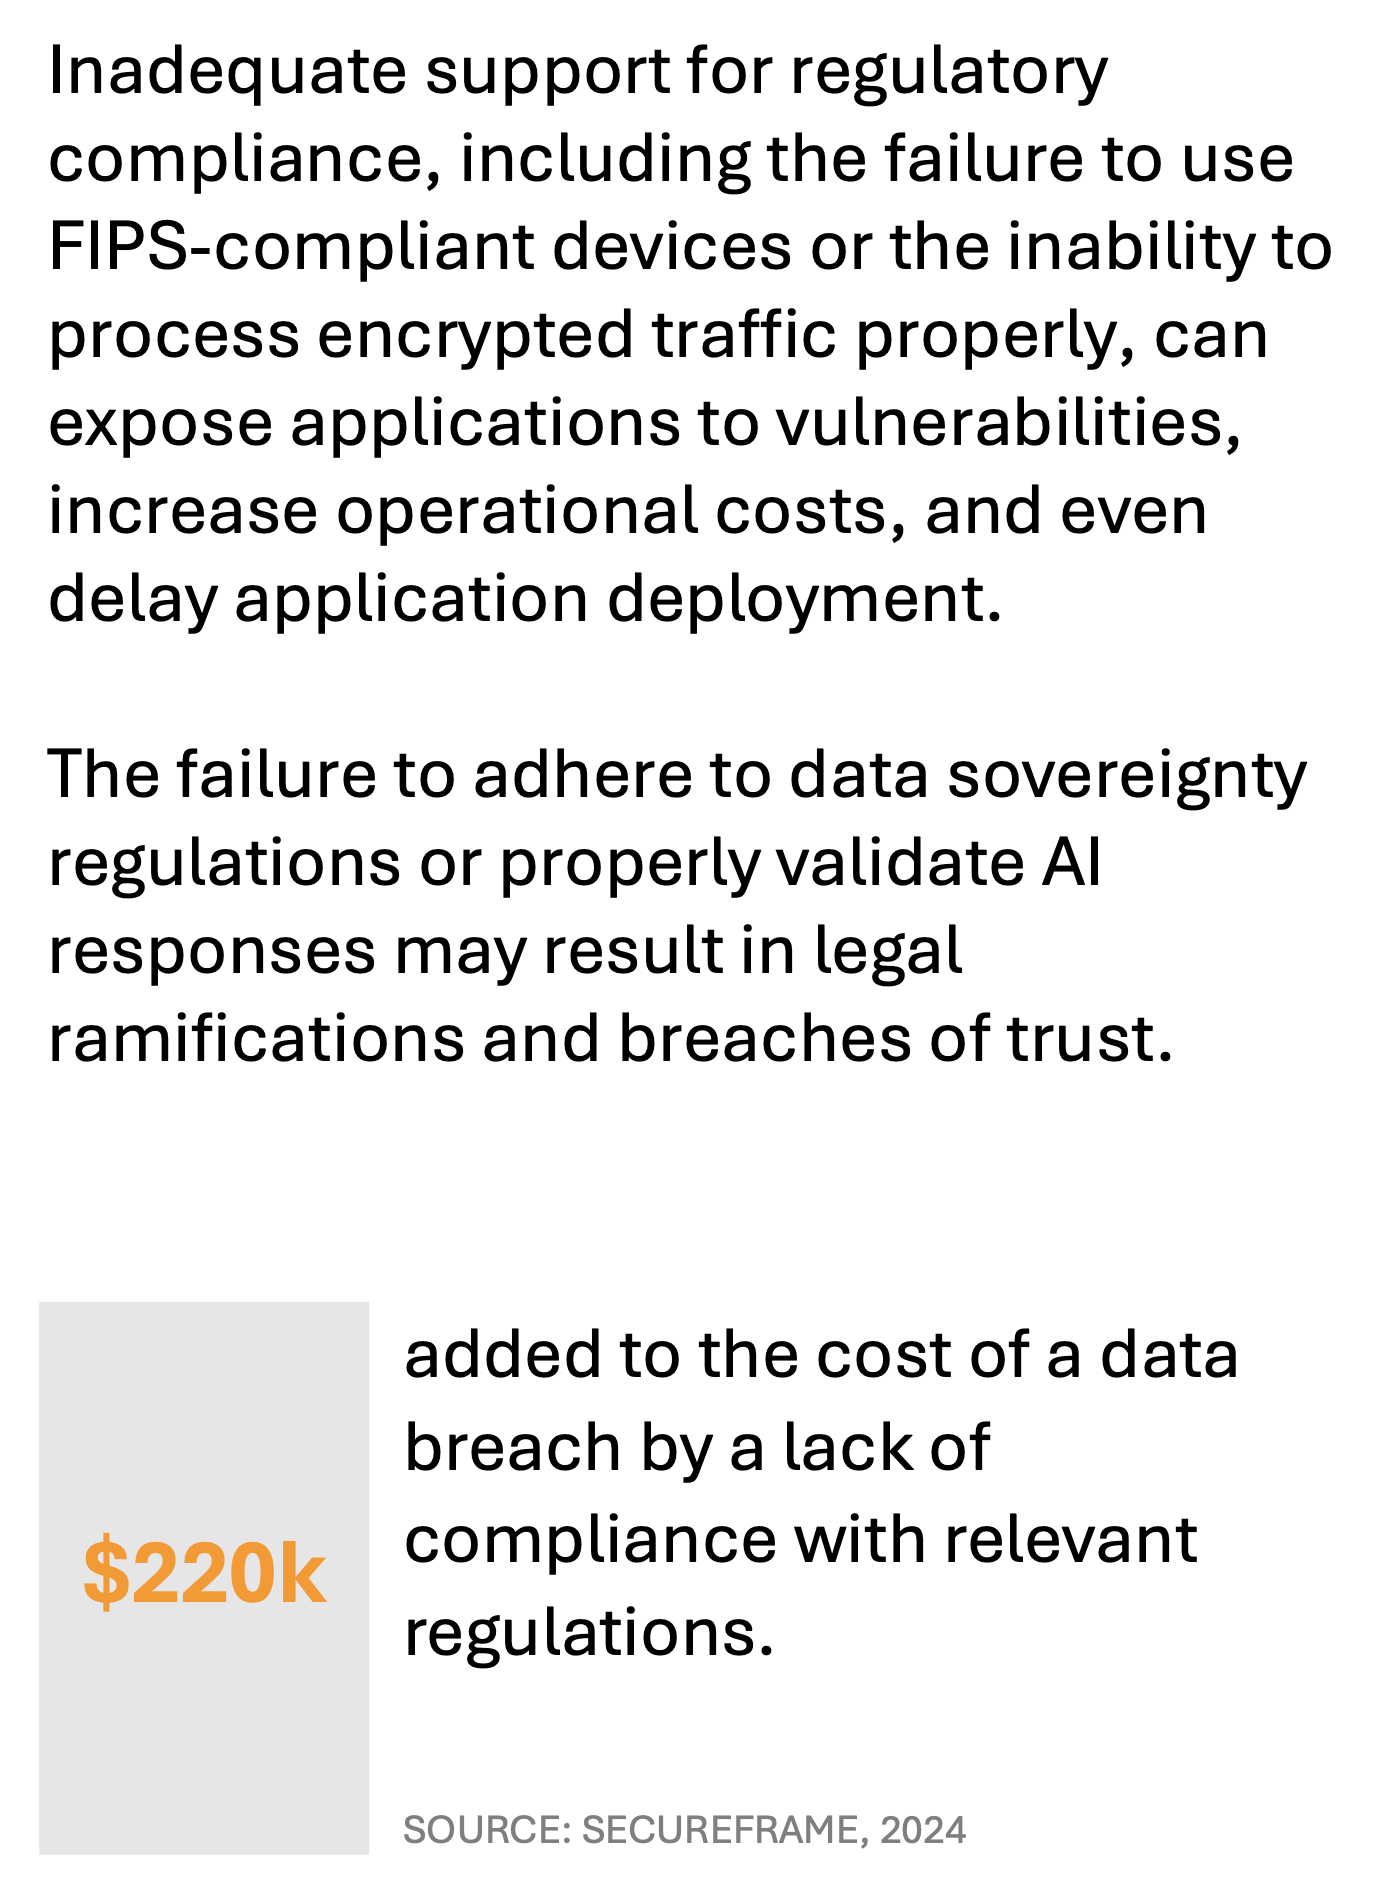
En outre, les organisations qui ne respectent pas les normes de conformité s’exposent à des amendes, à des sanctions juridiques et à une atteinte à leur réputation, ce qui peut peser davantage sur leurs résultats financiers. L’adoption d’outils automatisés de gestion de la conformité et de pratiques de sécurité robustes permet de réduire les interventions manuelles, d’optimiser l’allocation des ressources et de rationaliser les opérations, afin que les équipes informatiques puissent se concentrer sur des tâches stratégiques plutôt que sur des ajustements réglementaires constants.
Bonnes pratiques pour atténuer les risques liés à la sécurité et à la conformité
Pour relever ces défis, les organisations doivent donner la priorité au chiffrement, utiliser des appareils conformes aux normes FIPS et mettre en œuvre des contrôles de conformité automatisés. Ces mesures renforcent la mise à disposition des applications en garantissant la sécurité des données, en améliorant la disponibilité et en favorisant l’évolutivité dans différentes régions.
Chiffrement et appareils conformes aux normes FIPS
Le chiffrement est essentiel pour protéger les données sensibles en transit et au repos. En utilisant des protocoles de chiffrement robustes, les organisations empêchent tout accès non autorisé aux informations sensibles, préservant ainsi la vie privée des utilisateurs et garantissant le respect des lois sur la protection des données.
Les appareils conformes à la norme FIPS (Federal Information Processing Standard) renforcent davantage la sécurité en respectant les normes fédérales en matière de chiffrement, ce qui les rend adaptés aux applications traitant des données réglementées, telles que les données de santé et les informations gouvernementales. La conformité à la norme FIPS garantit que les applications respectent des exigences de sécurité strictes, ce qui réduit le risque de violations de données et d’interruptions liées à la conformité, tout en améliorant la disponibilité et la fiabilité.
Contrôles de conformité automatisés
Les contrôles de conformité automatisés simplifient le respect des exigences réglementaires et de souveraineté des données en vérifiant en continu la localisation des données et les contrôles d’accès. Des outils peuvent assurer l’application automatisée des politiques, ce qui permet aux organisations de surveiller leur conformité en temps réel et de détecter rapidement les violations potentielles. Les contrôles de conformité automatisés réduisent le recours aux audits manuels, libérant ainsi des ressources tout en garantissant le respect constant des normes de conformité.
De plus, les solutions de surveillance automatisée émettent des alertes en temps réel en cas de menaces potentielles pour la sécurité, ce qui permet aux équipes informatiques de réagir rapidement et de préserver l’efficacité opérationnelle.
Conclusion
L’absence de sécurité et de conformité réglementaire présente des risques importants pour les performances, la disponibilité et l’évolutivité des applications, ainsi que pour l’efficacité opérationnelle. En mettant en œuvre un chiffrement robuste, en utilisant des dispositifs conformes aux normes FIPS et en adoptant des outils automatisés de gestion de la conformité, les organisations peuvent atténuer ces risques et assurer une mise à disposition des applications sécurisée, évolutive et conforme.
Donner la priorité à la sécurité et à la conformité réglementaire permet non seulement de protéger les données sensibles, mais aussi de renforcer la résilience des applications, afin que les organisations puissent fournir des services fiables dans un environnement numérique de plus en plus réglementé. Investir dans ces stratégies est essentiel pour maintenir des niveaux élevés de performance, de disponibilité et d’évolutivité, tout en garantissant la confiance des utilisateurs et le respect des obligations légales dans les environnements multicloud hybrides.