Les 3 principales tendances de la modernisation des applications dans le secteur public
Concilier agilité et sécurité
INTRODUCTION
La plupart des organisations, y compris celles du secteur public, voient au fil du temps leur portefeuille applicatif s’alourdir sous le poids d’applications existantes vieillissantes. Les budgets serrés, les préoccupations croissantes en matière de cybersécurité et la difficulté à assurer la maintenance des applications et infrastructures existantes mettent à rude épreuve les ressources informatiques traditionnelles des organismes publics.
Aujourd’hui, de nombreuses administrations sont soumises à une pression croissante pour maîtriser leurs coûts et servir un nombre toujours plus important d’utilisateurs, tout en gérant et en protégeant d’immenses volumes de données. La bonne nouvelle, c’est que les organismes publics, qu’ils soient fédéraux, nationaux, provinciaux, régionaux ou locaux, adoptent de plus en plus des applications modernes afin de répondre pleinement aux impératifs métier en matière d’innovation, d’agilité et d’efficacité. Cet article présente les trois principales tendances actuelles de la modernisation informatique dans le secteur public.
TENDANCE N° 1
Migration des applications existantes
QUEL EST LE DÉFI ?
De nombreux organismes du secteur public disposent d’architectures réseau traditionnelles statiques, sujettes aux erreurs humaines et beaucoup trop complexes.
POURQUOI EST-CE IMPORTANT ?
La gestion des systèmes existants nécessite d’importantes dépenses d’exploitation et augmente le coût total de possession, car un temps et des ressources précieux sont consacrés à la maintenance d’applications obsolètes, inefficaces et peu sécurisées. Les équipes de développement d’applications sont particulièrement freinées par les architectures existantes, les processus manuels inefficaces, ainsi que par des contrôles et des procédures qui s’intègrent mal au cycle de développement des applications.
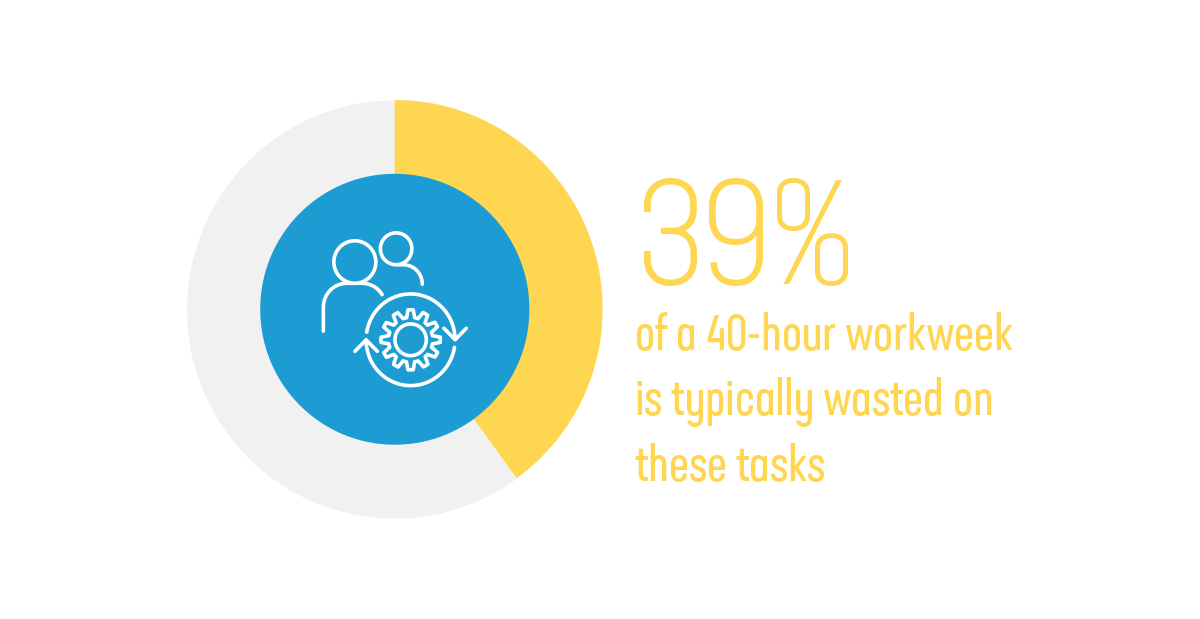
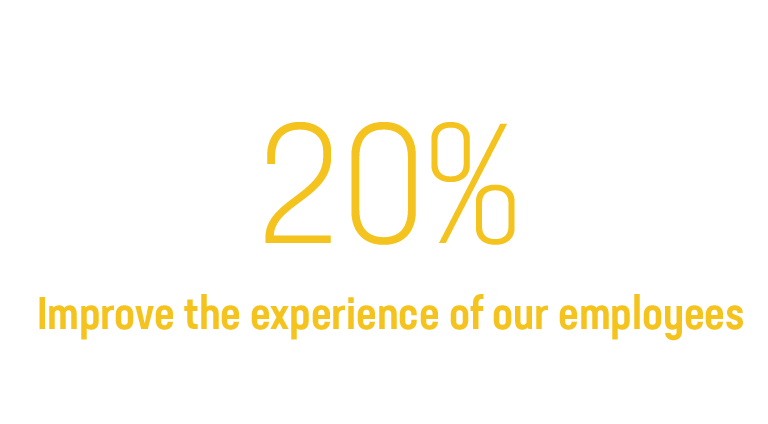
La migration depuis des applications héritées ne représente que la moitié du défi. Une enquête récente a révélé que, dans les environnements DevOps, les développeurs consacrent 15 heures par semaine à des tâches telles que le débogage des pipelines et l’attente de la fin des tests et des builds.1 Il est essentiel de trouver les bonnes solutions modernes de développement d’applications pour rationaliser les processus, notamment celles qui permettent d’automatiser les tâches DevOps répétitives. En général, 39 % d’une semaine de travail de 40 heures sont ainsi gaspillés.
TENDANCE PHARE N° 2
Intégrer de nouvelles fonctionnalités, comme des expériences numériques modernes
QUEL EST LE DÉFI ?
Les architectures réseau obsolètes et complexes du secteur public, ainsi que les processus de développement et de déploiement des applications, empêchent les organismes publics d’offrir aux citoyens et aux agents de l’État des expériences numériques comparables à celles des applications grand public.
POURQUOI EST-CE IMPORTANT ?
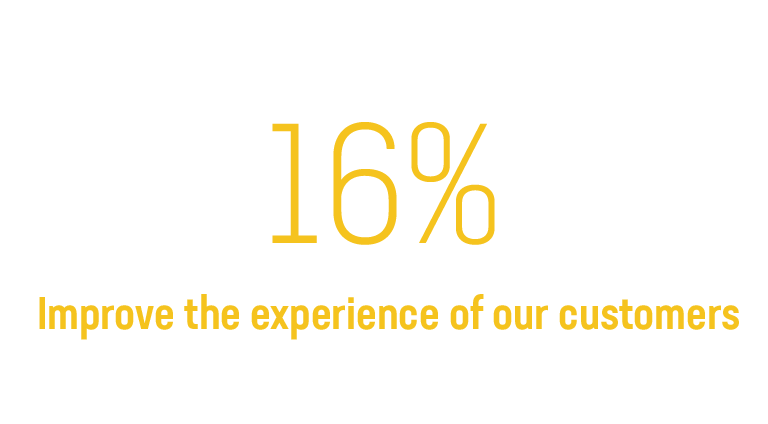
BCG a récemment interrogé 24 500 personnes dans 36 pays sur leur utilisation des canaux numériques pour accéder aux services publics. 76 % des personnes interrogées ont déclaré que les services publics devraient être comparables ou supérieurs à ceux proposés par les meilleures entreprises du secteur privé.2 En ne répondant pas aux attentes croissantes des usagers et des agents publics en matière d’expériences numériques de qualité, les administrations risquent de ne pas pouvoir préserver l’efficacité de leurs systèmes informatiques. Concevoir des expériences numériques selon une approche centrée sur l’utilisateur n’est pas chose facile. Pour mener à bien leur mission, les équipes de développement d’applications doivent disposer des talents, du leadership et des solutions adéquats.
TENDANCE PHARE N° 3
Se protéger contre des cyberattaques en constante évolution
QUEL EST LE DÉFI ?
Les organismes du secteur public sont des cibles privilégiées pour les pirates informatiques, les cybercriminels et les gouvernements malveillants. En outre, l’immense présence en ligne de l’administration publique crée une vaste surface d’attaque.
POURQUOI EST-CE IMPORTANT ?
Les vulnérabilités de sécurité liées à l’évolution des processus de développement et de modernisation des applications peuvent donner lieu à des attaques et à des abus visant les organismes publics, entraînant la perte d’informations personnelles identifiables (PII) concernant les administrés et les employés, de secrets d’État et militaires, ainsi que de fonds. Au-delà de l’adoption des directives gouvernementales en matière de sécurité, telles que celles du NIST et de la DISA aux États-Unis ou la directive NIS 2 en Europe, de nombreux organismes envisagent d’adopter les approches DevSecOps et Zero Trust.