Les 3 principales menaces de cybersécurité dans le secteur bancaire
Quels sont les enjeux ? Vos clients, votre marque.
Les violations de données ont un impact négatif sur les résultats financiers d’un établissement financier. Mais l’atteinte portée à votre marque est encore plus grave et plus difficile à surmonter. C’est une véritable course aux armements entre, d’un côté, les acteurs malveillants et les menaces dont ils disposent et, de l’autre, les établissements financiers et les dispositifs de défense qu’ils ont mis en place — un rapport de force en constante évolution. Le butin convoité par les attaquants en vaut la peine et est extrêmement précieux : les informations personnelles identifiables (PII) des clients.
Principales menaces en 2023, les dommages qu’elles causent et comment les prévenir
Attaques DDoS
Les attaques DDoS représentent désormais pas moins de 41 % de toutes les menaces signalées dans les établissements financiers. Lorsqu’elles réussissent, elles privent littéralement les services financiers de leurs « services ». Elles peuvent notamment empêcher soudainement les clients d’accéder aux applications bancaires pour effectuer des opérations essentielles, ralentir considérablement votre réseau, voire vous mettre totalement hors ligne.
DÉTECTEZ en disposant d’un moyen de comparer rapidement le trafic observé au trafic réseau normal, afin de savoir à quoi ressemble une situation d’attaque.
ARRÊTEZ les attaques grâce au blocage des adresses IP en fonction du contenu, de la géolocalisation et du débit du trafic.
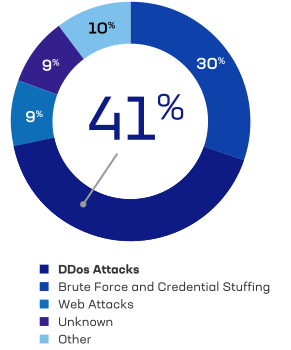
Incidents de sécurité au sein d’organismes de services financiers, tels que signalés à l’équipe d’intervention en cas d’incident de sécurité de F5
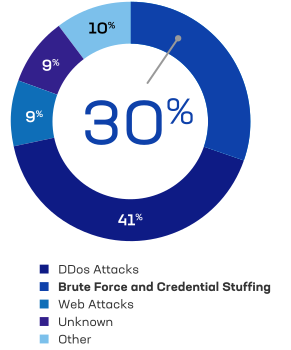
Attaques par force brute et bourrage d’identifiants
Les attaques par force brute et par bourrage d’identifiants constituent le Graal des acteurs malveillants et causent le plus de dégâts : prises de contrôle de comptes clients et verrouillages de comptes.
Prévenez ces attaques grâce à des politiques de mots de passe robustes et à l’authentification multifacteur (MFA).
Bloquez grâce à une détection précoce et à l’identification des hausses du nombre d’échecs de connexion.
Attaques web
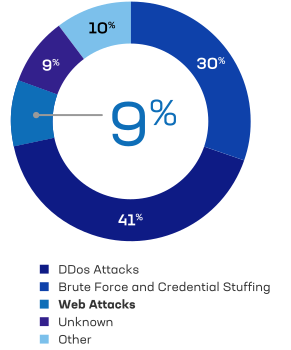
La bonne nouvelle, c’est que les attaques web sont en réalité en baisse et ne représentent que 9 % des menaces de sécurité auxquelles les établissements financiers sont actuellement confrontés.
Prévenez les attaques en maintenant à jour les correctifs des applications web et des technologies associées, et en réalisant des tests d’intrusion sur les applications web.
Détectez les attaques à l’aide d’un pare-feu applicatif web (WAF) qui inspecte les protocoles web.
Voilà pour les attaques. Maintenant, qu’en est-il des cibles ?
Compte tenu de la persistance des attaques répertoriées ci-dessus, il n’est pas surprenant que la plupart des technologies ciblées impliquent une forme de technologie d’authentification, qu’il s’agisse de pages de connexion, d’API ou de protocoles de transfert anonyme de fichiers (AFTP). Les sites web et le DNS sont tous deux susceptibles d’être attaqués, soit par l’exploitation de vulnérabilités, soit par des attaques DDoS. Il n’est donc pas possible de déterminer comment ces vecteurs correspondent à ces cibles.
Que faire ensuite ? Nous pouvons vous aider.
Comparé à d’autres secteurs, le secteur bancaire tend à accorder davantage d’importance à des programmes de cybersécurité solides et globaux. Il reste néanmoins confronté à bon nombre des mêmes difficultés que les autres secteurs lorsqu’il s’agit de mettre en place et de maintenir des programmes de sécurité face à l’évolution des pratiques des attaquants et à l’entropie.
Découvrez les solutions de sécurité proposées par F5 aux services financiers pour vous aider à réduire à la fois les risques et les coûts.
En savoir plus