Cisco FTD et F5 SSL Orchestrator : structuration selon les topologies réseau
Les données échangées entre les clients (ordinateurs, tablettes, téléphones, etc.) et les serveurs sont principalement chiffrées à l’aide du protocole Secure Sockets Layer (SSL) ou du protocole Transport Layer Security (TLS), plus récent et plus sécurisé. (Pour en savoir plus, consultez le Résumé du rapport 2019 sur la télémétrie TLS de F5 Labs). Aujourd’hui, le chiffrement généralisé masque les menaces et les rend indétectables par les systèmes d’inspection de sécurité, sauf si le trafic est déchiffré.
Le déchiffrement et le chiffrement des données par différents équipements assurant des fonctions de sécurité, tels que Cisco Firepower Threat Defense (FTD), peuvent accroître la surcharge et la latence. Face aux difficultés liées à la visibilité du trafic SSL et à la fragmentation de la pile de sécurité, les entreprises peinent à concevoir une stratégie de sécurité globale et pérenne.
Cette architecture de référence système présente les différentes façons de structurer les produits SSL Orchestrator et Cisco FTD selon diverses topologies réseau ; elle répond aux enjeux de visibilité, de confidentialité et de conformité réglementaire.
SSL Orchestrator : bénéficiez d’une visibilité sur les menaces chiffrées
F5 SSL Orchestrator se place entre l’infrastructure informatique et Internet, créant ainsi une zone de déchiffrement que vous pouvez utiliser à des fins d’inspection. Au sein de cette zone, des dispositifs de sécurité tels que Cisco FTD peuvent accéder aux données afin de détecter et d’atténuer les menaces dissimulées, comme les logiciels malveillants.
La technologie avancée de déchiffrement SSL/TLS de F5, sa prise en charge d’algorithmes de chiffrement robustes et ses architectures flexibles vous permettent d’optimiser l’utilisation des ressources, de réduire la latence et d’améliorer la résilience de votre infrastructure d’inspection de sécurité. Comme toutes les communications transitent par SSL Orchestrator, celui-ci constitue également un point de contrôle stratégique où sont appliquées les politiques de gestion des risques opérationnels (performances, disponibilité et sécurité).
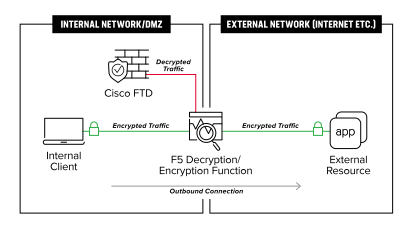
SSL Orchestrator assure un déchiffrement haute performance du trafic SSL/TLS entrant (des internautes vers les applications web) et sortant (des utilisateurs de l’entreprise vers Internet). Comme illustré à la figure 1, le trafic sortant est déchiffré et envoyé au système Cisco FTD à des fins d’inspection et de détection.
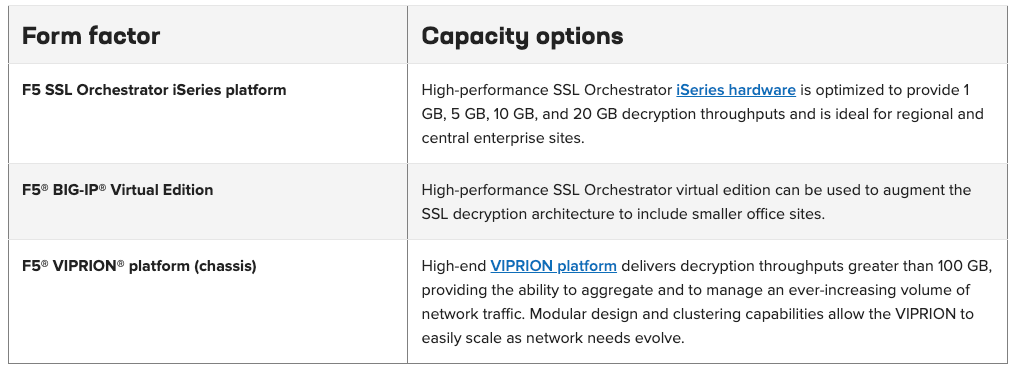
Composants de l’architecture de SSL Orchestrator
Des environnements différents nécessitent des architectures différentes. SSL Orchestrator est proposé dans divers formats et dimensions afin de répondre à des exigences architecturales variées.
Chaînage dynamique des services
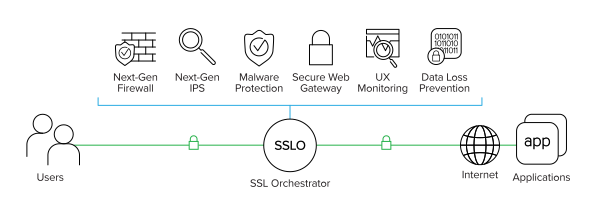
Une pile de sécurité classique se compose souvent de plusieurs systèmes, tels qu’un pare-feu de nouvelle génération (NGFW), des systèmes de détection ou de prévention des intrusions (IDS/IPS), des solutions de prévention des pertes de données et des outils d’analyse des logiciels malveillants. Tous ces systèmes doivent avoir accès aux données déchiffrées afin de pouvoir les inspecter.
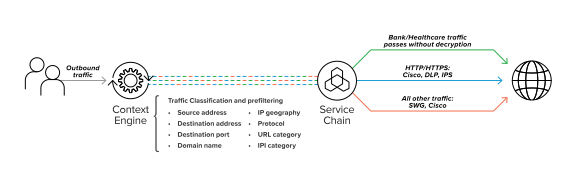
SSL Orchestrator s’intègre facilement aux architectures de sécurité existantes et centralise le déchiffrement SSL/TLS pour plusieurs dispositifs d’inspection de la pile de sécurité. Cette approche, qui consiste à « déchiffrer une seule fois et à acheminer le trafic vers plusieurs dispositifs d’inspection », permet de réduire les problèmes de latence, de complexité et de risque susceptibles de survenir lorsque chaque dispositif de sécurité effectue lui-même le déchiffrement. Vous pouvez également créer plusieurs chaînes de services pour différents flux de trafic à l’aide du moteur de contexte.
“Services dans F5 SSL Orchestrator Dans le système SSL Orchestrator, un service est défini comme un pool d’équipements de sécurité identiques. Par exemple, un service Cisco FTD comprend un ou plusieurs équipements FTD. Par défaut, SSL Orchestrator répartit la charge du trafic entre tous les équipements d’un service. Surveillance de l’état SSL Orchestrator propose différents moniteurs d’état pour vérifier le bon fonctionnement des équipements de sécurité d’un service et gère instantanément toute défaillance. Par exemple, si un équipement tombe en panne dans un service Cisco FTD, SSL Orchestrator transfère automatiquement la charge vers les équipements FTD actifs. Si tous les équipements du service tombent en panne, SSL Orchestrator contourne le service afin de préserver la continuité du réseau et d’optimiser la disponibilité.”
Moteur contextuel pour la classification du trafic
Le moteur de contexte de SSL Orchestrator permet d’orienter intelligemment le trafic en fonction de décisions de stratégie reposant sur des critères de classification, la catégorie d’URL, la réputation des adresses IP et les informations sur les flux. Vous pouvez également l’utiliser pour contourner le déchiffrement des applications et des sites web, notamment ceux liés aux services financiers, aux services publics ou aux soins de santé, à des fins juridiques ou de protection de la vie privée.
Haute disponibilité
SSL Orchestrator prend en charge une architecture haute disponibilité (HA) actif-veille : un système traite activement le trafic tandis que l’autre reste en veille jusqu’à ce qu’il soit nécessaire. L’objectif est de réduire les temps d’arrêt et d’éliminer les points uniques de défaillance. Les systèmes synchronisent automatiquement les informations de configuration et de connexion des utilisateurs.
“Protection par contournement SSL Orchestrator peut être intégré à un commutateur de contournement afin d’assurer une protection de type « fail-to-wire ». Si le système SSL Orchestrator n’est plus alimenté, le trafic sera redirigé par le circuit de contournement sans compromettre les performances du réseau.”
Topologies de déploiement
F5 SSL Orchestrator est déployé en ligne, en mode couche 2 ou couche 3, et peut être configuré comme proxy direct explicite, proxy direct transparent ou proxy inverse. Pour l’intégration avec Cisco FTD, SSL Orchestrator peut être connecté en ligne en couche 3, en ligne en couche 2 ou en mode TAP de réception uniquement afin d’acheminer le trafic déchiffré, comme illustré à la figure 4.
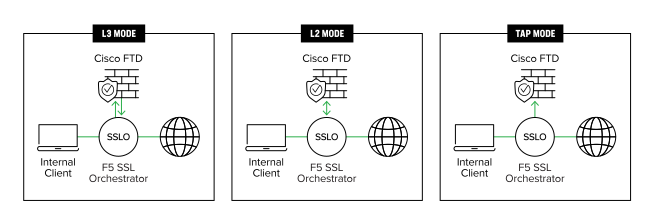
Schéma de l’architecture de référence
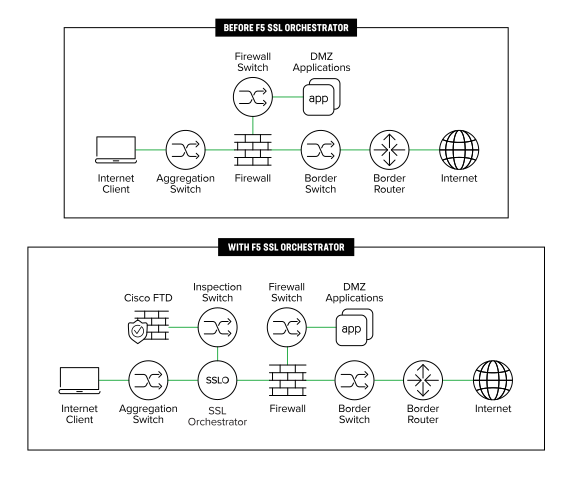
La figure 5 montre comment SSL Orchestrator s’intègre à l’architecture d’entreprise afin de centraliser le déchiffrement du trafic entrant et sortant sur l’ensemble de l’infrastructure d’inspection.
Résumé
SSL et son successeur TLS sont de plus en plus utilisés pour sécuriser les communications IP sur Internet. Cela peut être une bonne ou une mauvaise chose. Une bonne chose, car toutes les communications sont chiffrées et protégées des regards indiscrets. Mais cela peut aussi être une mauvaise chose, car les attaquants peuvent dissimuler des logiciels malveillants dans le trafic chiffré. Si le trafic chiffré est simplement laissé passer, les systèmes de sécurité ne peuvent pas l’intercepter. Cela compromet toute la stratégie de défense en profondeur, qui consiste à superposer plusieurs fonctions de sécurité.
F5 SSL Orchestrator, associé à un système avancé de protection contre les menaces tel que Cisco FTD, permet de relever ces défis liés à SSL/TLS en centralisant le déchiffrement SSL/TLS au sein du périmètre de l’entreprise. Il peut orchestrer le trafic déchiffré à travers l’ensemble de la pile de sécurité afin de l’inspecter, d’identifier et de bloquer les exploits zero-day. Cette solution vous permet ainsi de rentabiliser au maximum vos investissements existants dans les services de sécurité dédiés à la protection contre les logiciels malveillants et dans les pare-feu de nouvelle génération.
À propos de F5
F5 (NASDAQ : FFIV) permet aux plus grandes entreprises, aux fournisseurs de services, aux gouvernements et aux marques grand public du monde entier de proposer en toute sécurité toutes leurs applications, où qu’elles soient, et ce, en toute confiance. F5 fournit des services applicatifs de cloud et de sécurité qui permettent aux organisations d’adopter l’infrastructure de leur choix sans sacrifier la rapidité ni le contrôle. Pour en savoir plus, rendez-vous sur f5.com. Vous pouvez également suivre @f5networks sur Twitter ou nous retrouver sur LinkedIn et Facebook pour en savoir plus sur F5, ses partenaires et ses technologies.