Migration des charges de travail vers VMware Cloud on AWS
Présentation
Les avantages liés à la migration des charges de travail de votre centre de données sur site vers un fournisseur de cloud public tel qu’Amazon Web Services (AWS) sont bien connus. Ils comprennent une réduction des dépenses d’investissement (CapEx), une transition globale vers des dépenses d’exploitation (OpEx) plus prévisibles, une innovation accélérée, un déploiement plus rapide des applications et une évolutivité considérablement améliorée. Les utilisateurs des produits VMware Cloud peuvent recourir à VMware Cloud on AWS pour étendre, migrer et protéger leurs environnements VMware sur AWS, afin de bénéficier d’un environnement de cloud hybride fluide. VMware Cloud on AWS offre un large éventail de fonctionnalités de niveau entreprise, des opérations simples et cohérentes ainsi qu’une consommation flexible, le tout dans l’environnement VMware qui leur est familier.
Lorsqu’ils doivent migrer des charges de travail vers VMware Cloud on AWS, les opérateurs informatiques qui supervisent les déploiements BIG-IP dans leurs centres de données sur site — y compris les charges de travail faisant partie d’un SDDC VMware (centre de données défini par logiciel) au sein de ces environnements sur site — peuvent craindre de perdre les précieux services applicatifs de F5 sur lesquels ils ont appris à compter, ou de sacrifier toutes les heures déjà consacrées à la création et à la maintenance d’applications, de services et de configurations sur une multitude d’appareils physiques et virtuels.
Ces inquiétudes sont totalement infondées.
Notre approche
F5 et VMware partagent une vision commune : les utilisateurs doivent pouvoir accéder à leurs applications depuis n’importe quel appareil, partout dans le monde, sans compromettre la sécurité ni les performances. Nous nous engageons à prendre en charge des espaces de travail numériques offrant des performances constantes, quelle que soit l’origine des charges de travail, sur différents types de plateformes de centres de données de cloud public, privé et hybride. En outre, nous fournissons tous les outils nécessaires pour vous permettre de migrer facilement et en toute sécurité vos charges de travail d’une plateforme à une autre.
Que votre SDDC VMware soit sur site ou dans VMware Cloud on AWS, vous continuerez à utiliser vCenter pour déployer et gérer vos applications. De même, qu’il soit sur site ou dans VMware Cloud on AWS, vous continuerez à utiliser les mêmes solutions BIG-IP et pourrez toujours tirer parti de BIG-IQ Centralized Management comme point de contrôle central, tout en bénéficiant de politiques et de procédures cohérentes dans l’ensemble des clouds.
Ensemble, les solutions F5 et VMware prennent en charge différentes options de migration (voir la section « Recommandations » ci-dessous) et contribuent à garantir la migration sécurisée de toutes vos configurations critiques avec vos applications et vos données.
Présentation de l’architecture
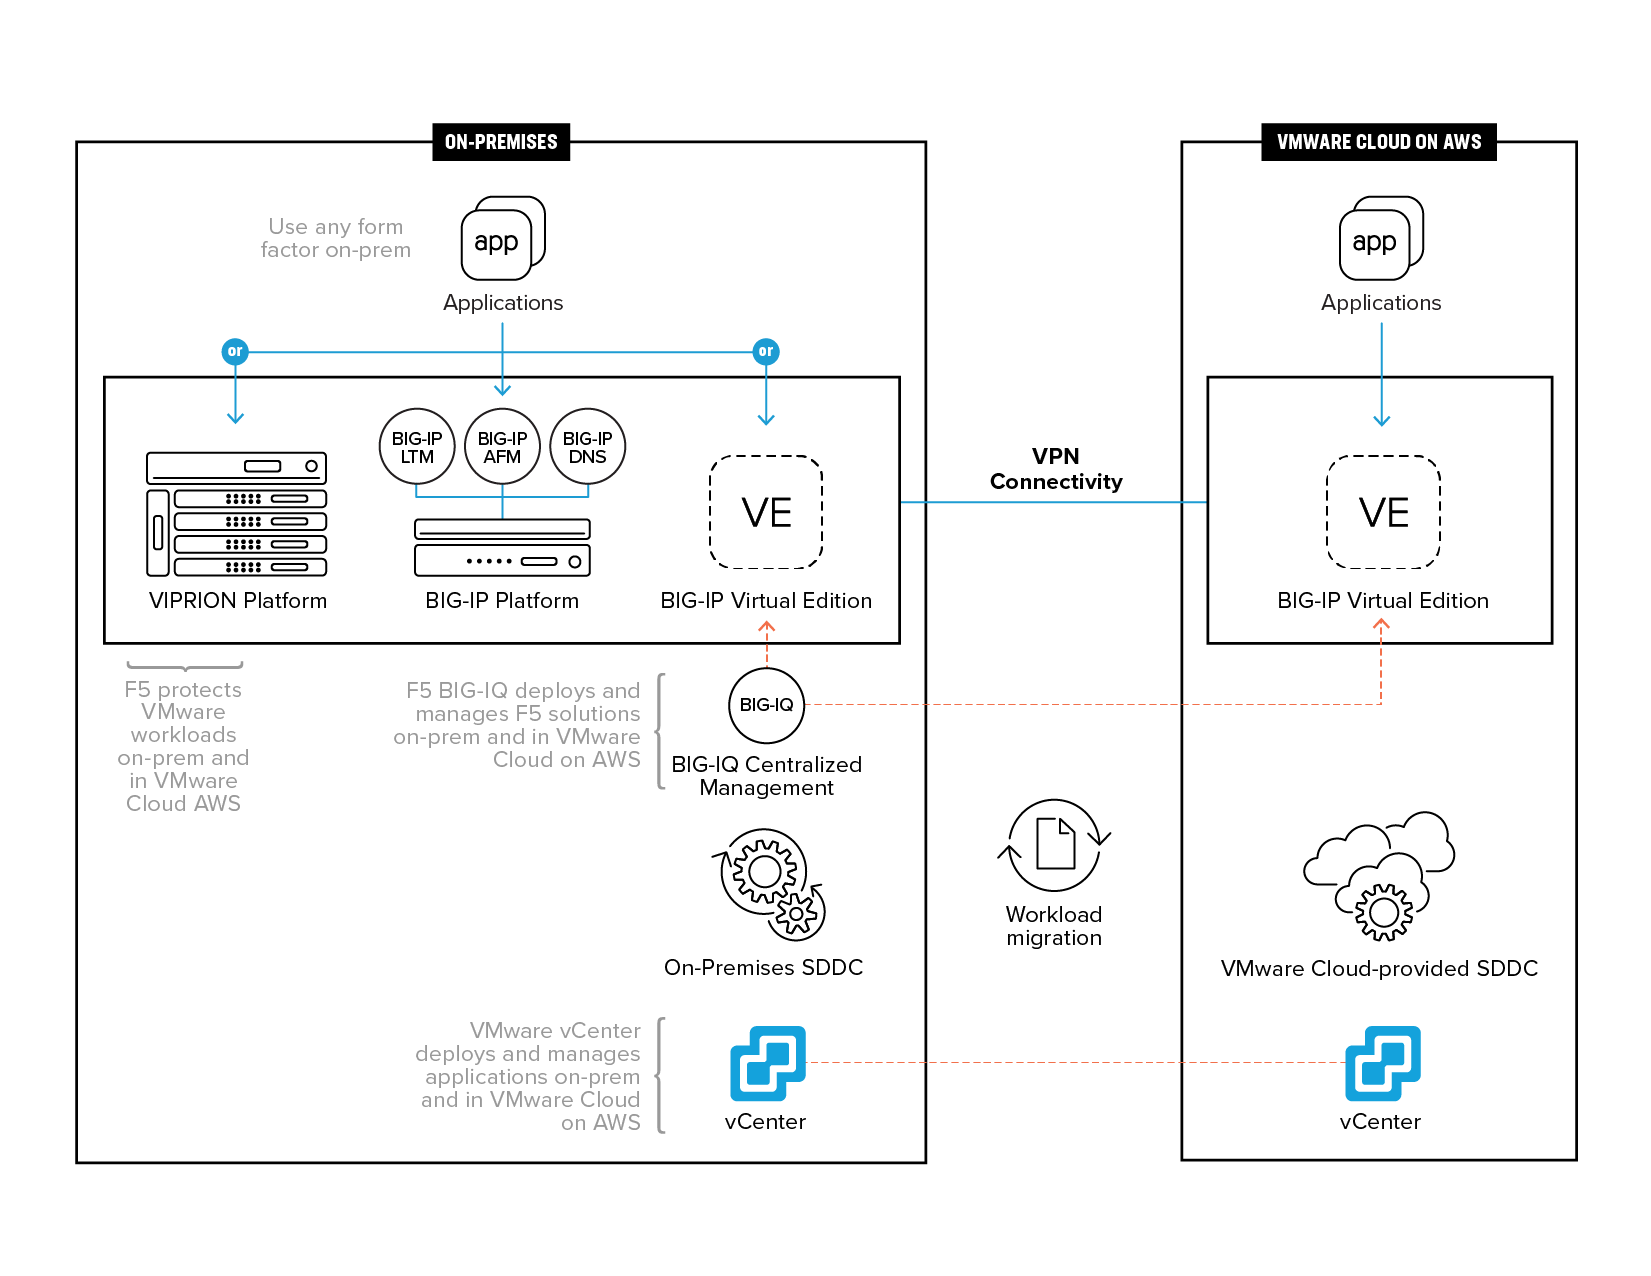
Du point de vue du responsable informatique, la gestion de vos charges de travail VMware SDDC diffère peu, voire pas du tout, selon qu’elles sont exécutées sur site ou dans VMware Cloud on AWS. Comme l’illustre la figure 1 :
- F5 protège vos charges de travail VMware dans les deux environnements.
- BIG-IQ Centralized Management déploie et gère les charges de travail dans les deux environnements.
- VMware vCenter déploie et gère vos applications dans les deux environnements.
De plus, BIG-IP peut être utilisé pour créer un VPN entre vos solutions sur site et votre nouveau déploiement VMware Cloud on AWS afin de migrer en toute sécurité les applications et les charges de travail via SSL.
Pour relever les défis liés à la migration des charges de travail, il est nécessaire de disposer de services de mise à disposition d’applications avancés et programmables, couvrant à la fois les centres de données privés et les fournisseurs de services cloud, afin d’offrir davantage de flexibilité aux entreprises et de garantir la réussite de la migration. BIG-IP fournit une plateforme unifiée qui permet aux utilisateurs de déployer et de gérer de manière cohérente les services applicatifs et les politiques associées dans l’ensemble de leurs environnements applicatifs, aussi bien pour les applications existantes que pour les nouvelles applications cloud natives.
Après la migration, les éditions virtuelles (VE) de BIG-IP fournissent un large éventail de services intelligents pour les applications et les réseaux, allant de l’accélération, de l’optimisation et de la gestion intelligente du trafic (local comme mondial) au DNS, à l’accès avancé aux applications et à la sécurité réseau. Ces services peuvent être entièrement intégrés à la pile applicative et configurés automatiquement. Dans de nombreux cas, ils sont probablement déjà déployés dans votre centre de données et restent inchangés après la migration vers VMware Cloud on AWS.
Recommandations
Des informations détaillées sur la migration hybride — la migration de machines virtuelles entre un centre de données sur site et un SDDC VMware Cloud on AWS — sont disponibles auprès de VMware. Les cas d’usage de la migration hybride nécessitent un certain nombre de prérequis et de configurations afin de garantir la compatibilité des machines virtuelles, ainsi qu’une bande passante réseau et une latence adaptées à la migration. Les cas d’usage de la migration hybride comprennent notamment :
- Migration avec VMware vMotion d’un centre de données sur site vers un SDDC VMware Cloud : dans ce cas, une paire de systèmes BIG-IP sur site est associée à une paire de systèmes BIG-IP dans le cloud, ce qui permet à vMotion de rester actif (et à vos applications de rester disponibles) tout au long de la migration. À mesure que chacune de vos applications est migrée, les configurations BIG-IP correspondantes peuvent également être migrées avec BIG-IQ Centralized Management (comme illustré dans la figure 1 ci-dessus).
- Migration avec vMotion d’un SDDC cloud vers un centre de données sur site (avec certaines restrictions) : cette option est similaire à la précédente, à ceci près que les applications et les configurations BIG-IP sont déplacées dans le sens inverse (du cloud vers l’environnement sur site).
- Migration à froid d’un centre de données sur site vers un SDDC cloud et d’un SDDC cloud vers un centre de données sur site : contrairement aux scénarios précédents, dans lesquels vos applications restent en service pendant leur migration une par une, la migration à froid nécessite leur mise hors ligne pendant l’opération. Cette méthode simplifie toutefois la procédure, car toutes vos configurations BIG-IP sont déplacées en un seul bloc et ne nécessitent que très peu, voire aucune, reconfiguration.
- Utilisation de VMware HCX, migration en masse, migration avec vMotion et migration à froid d’un centre de données sur site vers un SDDC cloud, et inversement : Comme dans tous les scénarios précédents, lorsque les deux environnements (sur site et dans le cloud) sont correctement configurés, BIG-IQ Centralized Management permet de déplacer vos stratégies BIG-IP dans les deux sens entre l’environnement sur site et le cloud afin de préserver leur cohérence avec vos applications et vos données.
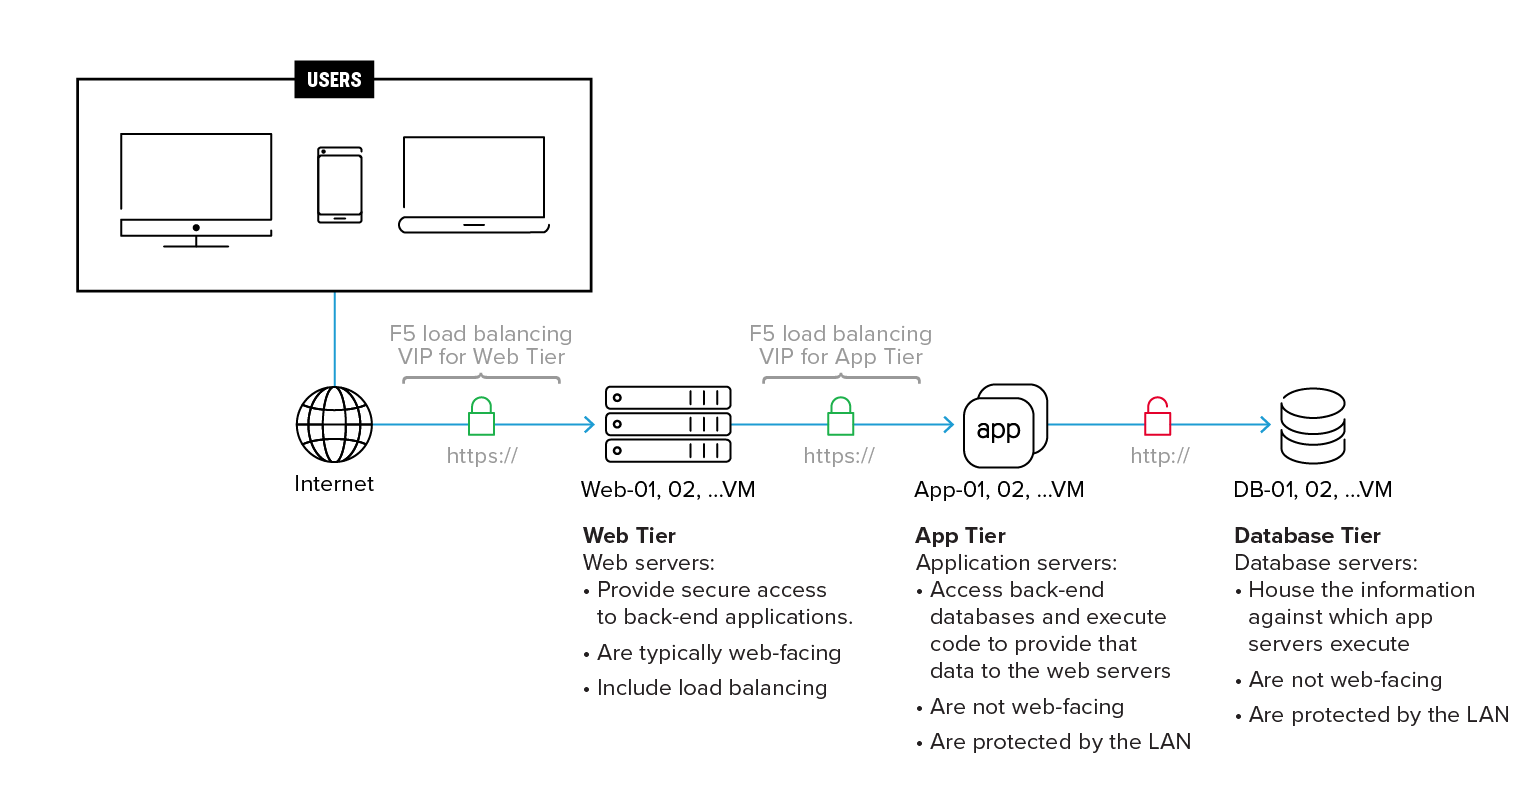
Pour les systèmes de grande envergure, il est généralement recommandé de répartir les serveurs d’applications sur plusieurs machines virtuelles. Il peut s’agir d’une configuration à trois niveaux, comme illustré à la Figure 2, ou de toute autre architecture applicative, telle qu’une architecture de microservices conteneurisés. L’un des avantages de VMware Cloud on AWS est la mobilité hybride, c’est-à-dire la possibilité de déplacer des charges de travail entre un environnement sur site et le cloud sans aucune interruption de service. Il n’est toutefois pas rare que les performances soient temporairement affectées pendant ces migrations.
Considérations
Évolutivité et disponibilité
La migration de votre plateforme de mise à disposition d’applications vers un service cloud tel que VMware Cloud on AWS peut avoir un effet positif immédiat sur l’évolutivité. Alors que l’évolutivité d’une solution sur site est limitée par les ressources physiques déjà déployées — ou dépend du déploiement de nouvelles ressources —, un SDDC VMware Cloud on AWS peut rapidement adapter les ressources virtuelles aux besoins en constante évolution des machines virtuelles.
BIG-IP Local Traffic Manager (LTM) et BIG-IP Application Policy Manager (APM) sont parfaitement adaptés à ce type d’environnements. Ils peuvent gérer des milliers de sessions (selon la plateforme) et offrent une grande évolutivité afin que tous vos utilisateurs puissent accéder à leurs applications à tout moment et où qu’ils se trouvent. BIG-IP réduit également les coûts liés au centre de données en limitant les mises à niveau constantes (« détruire et redéployer ») et les opérations de maintenance courantes. Ces avantages de BIG-IP, ainsi que la possibilité d’assurer simultanément une haute disponibilité sur plusieurs sessions issues de plusieurs produits, s’appliquent à votre déploiement intégré de BIG-IP et du SDDC VMware, qu’il soit sur site ou dans VMware Cloud on AWS.
Facilité de gestion
La simplicité et la cohérence de la gestion figurent parmi les principales raisons pour lesquelles les utilisateurs choisissent de déployer conjointement les systèmes F5 BIG-IP et le SDDC VMware. Que ce soit sur site ou dans VMware Cloud on AWS, F5 BIG-IQ Centralized Management permet de déployer et de gérer vos solutions F5, tandis que VMware vCenter permet de déployer et de gérer vos applications dans le SDDC. Après la migration vers VMware Cloud on AWS, vous avez accès aux mêmes outils, processus, procédures, paramètres et configurations que ceux initialement mis en place pour votre déploiement sur site.
Sécurité
Que ce soit sur site ou dans VMware Cloud on AWS, vos applications doivent être sécurisées. Il n’a jamais été aussi crucial de se protéger contre les menaces de sécurité sophistiquées et combinées de couches 3 à 7, où plusieurs types d’attaques DDoS volumétriques sont associés à des attaques visant la couche applicative (OWASP Top Ten, scripts intersites, injection SQL, etc.). Face à de telles menaces, les responsables informatiques doivent pouvoir appliquer de manière cohérente les politiques de sécurité des accès et des applications de leurs outils de sécurité, afin de ne pas accroître involontairement les surfaces d’attaque ni exposer des vulnérabilités liées à l’octroi et à la révocation des accès. Les solutions BIG-IP permettent à votre organisation de reproduire et d’appliquer des politiques de sécurité cohérentes et éprouvées ainsi que des règles d’accès dans votre centre de données privé et dans le cloud.
Lors de la migration, BIG-IP joue un rôle essentiel en créant un VPN entre vos solutions sur site et votre nouveau déploiement VMware Cloud on AWS. Vous avez ainsi la garantie que toutes les données sont entièrement chiffrées via SSL lors de leur transfert de votre centre de données vers les serveurs AWS.
Résumé
Alors que les entreprises mettent en œuvre des plans de migration de leurs applications critiques vers le cloud, les avantages éprouvés de la mise à disposition d’applications à l’aide de la plateforme BIG-IP peuvent facilement être transposés aux charges de travail applicatives dans le cloud. Cette approche permet de répondre à bon nombre des difficultés et préoccupations que les utilisateurs peuvent rencontrer concernant l’adoption du cloud public, notamment en assurant une sécurité homogène dans toutes les infrastructures applicatives.
Une solution intégrée de migration F5 et VMware Cloud on AWS s’appuie sur les services applicatifs F5 BIG-IP et les fonctionnalités de BIG-IQ Centralized Management pour assurer la disponibilité, les performances et la sécurité des applications critiques dans votre SDDC VMware, quel que soit son emplacement. Grâce à des modèles de licence flexibles proposés sur les principales places de marché cloud, les entreprises peuvent planifier, préparer et déployer ces services dans le cloud public. Ensemble, F5 et VMware permettent aux entreprises et aux organisations de migrer leurs charges de travail vers des environnements cloud uniques ou multiclouds en toute confiance, tout en conservant visibilité, sécurité et contrôle.
En savoir plus
- F5 et VMware (https://www.f5.com/partners/technology-alliances/vmware)
- VMware Cloud sur AWS
- VMware : migration de machines virtuelles
- K15003222 : Présentation de la prise en charge de VMware vMotion par BIG-IP VE et BIG-IQ VE
- K44134742 : considérations relatives au clonage d’une instance BIG-IP Virtual Edition
- K13570 : le déplacement de BIG-IP Virtual Edition vers un nouvel hôte VMware peut nécessiter une autorisation pour transférer les licences
Pour commencer, contactez l’un de nos experts : https://www.f5.com/products/get-f5 (https://www.f5.com/products/get-f5)