Rapport 2021 sur le paysage des menaces pour les fournisseurs de services
Panorama des menaces pour les fournisseurs de services en 2021
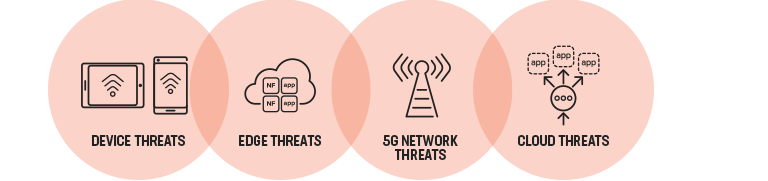
Alors que les fournisseurs de services commencent à se préparer à leur transformation numérique, ils doivent disposer d’une vision claire du paysage des menaces qui pèsent sur leur écosystème de télécommunications mobiles. La transformation numérique implique qu’ils gèrent simultanément plusieurs réseaux — 3G, 4G et 5G — présentant chacun leurs propres complexités et vulnérabilités. Les fournisseurs de services doivent donc non seulement faire face à une complexité accrue des réseaux, mais aussi à l’élargissement de leur surface d’attaque. Il est essentiel d’atténuer et de gérer les menaces existantes tout en anticipant les exigences de sécurité de la 5G afin de sécuriser les réseaux et de préserver la confiance des clients.
À mesure que les menaces de sécurité se multiplient et gagnent en sophistication, il devient plus facile de mettre en place des défenses adaptées lorsque l’on comprend leur origine.
Sécurité des appareils
Les fournisseurs de services devront faire face à un nombre croissant d’appareils connectés, la 5G offrant une latence réduite et une bande passante améliorée. La GSMA prévoit que, d’ici 2025, les fournisseurs de services devront prendre en charge :
- 8,8 milliards de connexions SIM
- 5 milliards d’utilisateurs de l’internet mobile1
À mesure que le nombre d’appareils connectés augmente, les attaques se multiplieront également, notamment celles qui exploitent les vulnérabilités inhérentes aux tâches simples du quotidien que la plupart des utilisateurs considèrent comme allant de soi. Ce schéma présente certaines activités effectuées par les clients qui peuvent accroître leur vulnérabilité aux attaques. Les solutions de sécurité doivent protéger les clients contre ces vulnérabilités et s’adapter à mesure que les attaquants modifient leurs méthodes pour contourner les contre-mesures.
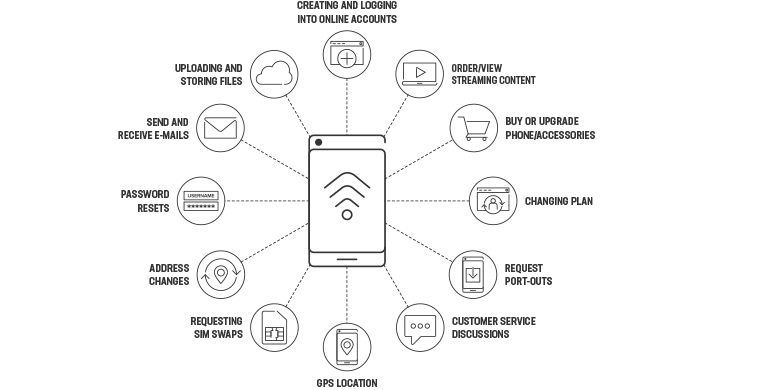
Parmi les autres attaques visant les utilisateurs d’appareils mobiles, on peut citer :
- Validation des identifiants (également appelée « bourrage d’identifiants »)
- Vol de renouvellement de téléphone mobile
- Piratage de carte SIM
- Utilisation abusive d’applications et de services tiers
Menaces pesant sur les réseaux 5G
La 5G entraîne une complexité accrue des réseaux et une augmentation exponentielle du nombre d’appareils connectés. Plus le nombre d’appareils connectés est élevé, plus la surface d’attaque susceptible d’être exposée à des attaques sophistiquées et malveillantes est importante. À mesure que cette surface s’étend, il devient plus difficile d’évaluer et de contrer les risques de cybersécurité. Plusieurs menaces seront abordées, notamment celles liées à l’IoT, à la signalisation, aux API et au réseau N6/Gi-LAN.
Menaces liées à l’IoT
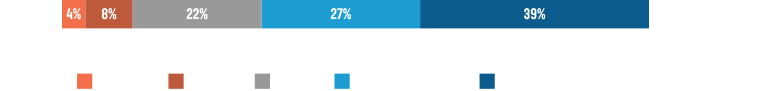
La GSMA estime que le nombre de connexions IoT atteindra 24,6 milliards en 2025.2 Les appareils IoT sont de plus en plus utilisés dans les botnets. Les botnets (des appareils connectés compromis utilisés pour lancer des attaques malveillantes) servent le plus souvent à mener des attaques par déni de service distribué (DDoS). À mesure que les réseaux 5G sont adoptés par des secteurs tels que la santé, l’industrie manufacturière, la fintech, les administrations publiques et bien d’autres, la protection contre les botnets devient encore plus cruciale. Une étude récente a confirmé que la sécurité de l’IoT est une priorité majeure pour les fournisseurs de services : 39 % des personnes interrogées mettent déjà en œuvre des mesures de sécurité de l’IoT, et 27 % supplémentaires prévoient d’en déployer en 2021.3
Menaces liées à la signalisation
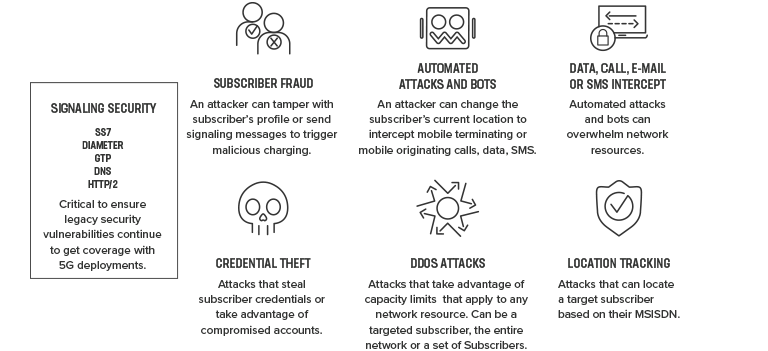
Les fournisseurs de services doivent relever les défis de signalisation liés à l’augmentation du volume de trafic lors du déploiement des réseaux 5G. Ils doivent également remédier aux problèmes de sécurité hérités des réseaux 4G et 3G à mesure qu’ils migrent vers la 5G et que les normes évoluent.
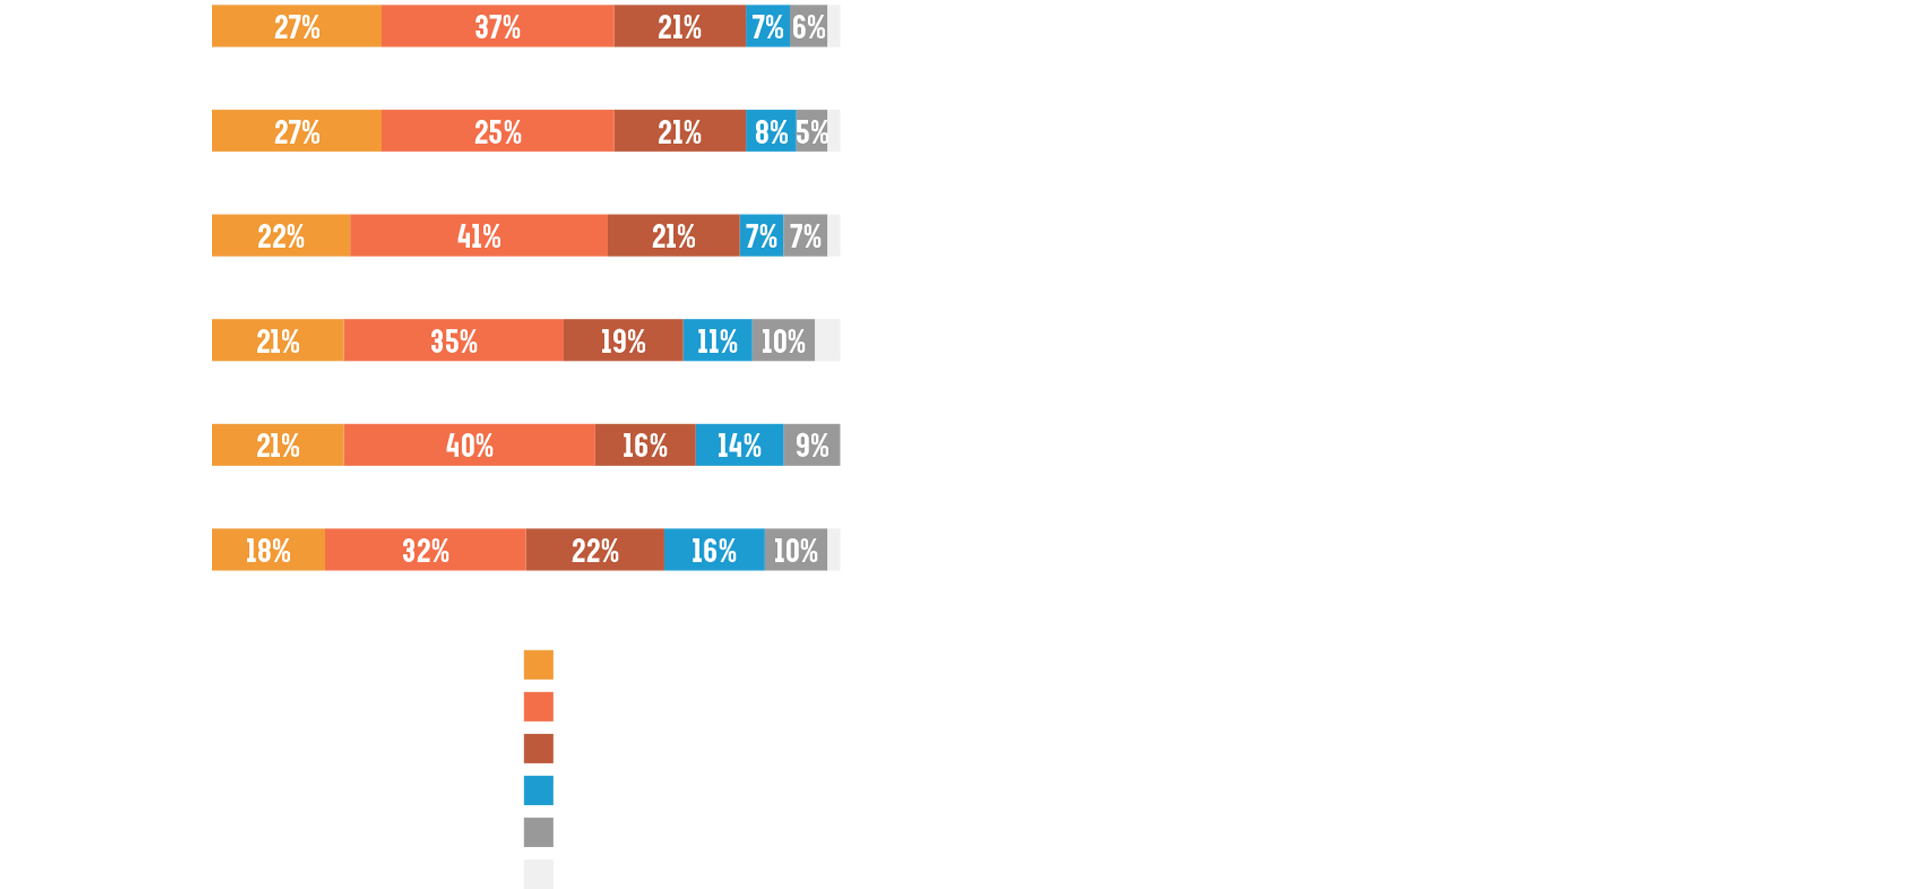
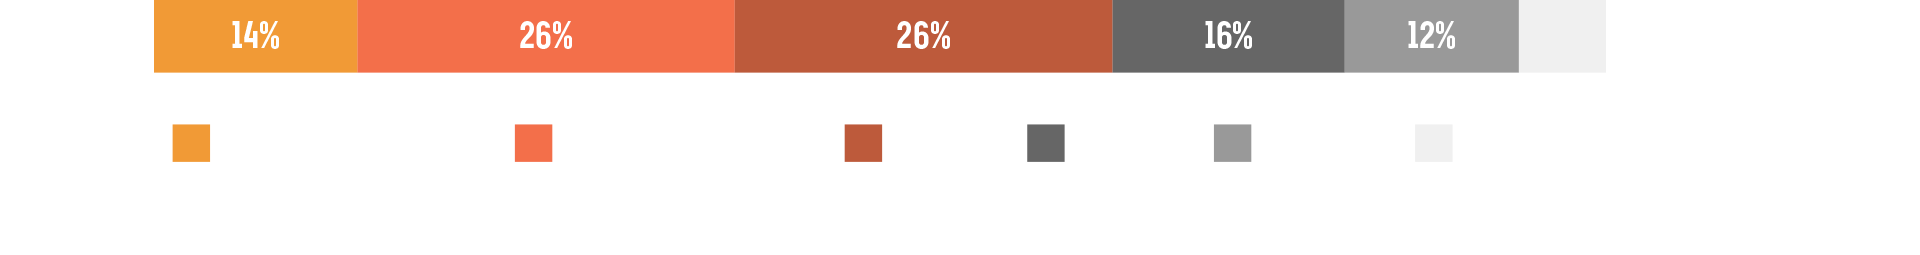
La sécurité de la signalisation est essentielle pour les fournisseurs de services. Selon le rapport du cabinet d’analystes Heavy Reading, les trois principales priorités en matière de sécurité du plan de contrôle sont la NEF (41 %), le pare-feu de signalisation HTTP/2 pour la 5G (40 %) et la NRF (37 %). Les deux groupes représentant 28 à 38 % de l’ensemble des fournisseurs de services qui prévoient de mettre en œuvre ces capacités dans un délai de 12 à 17 mois ou de 18 à 24 mois après le lancement commercial sont quelque peu préoccupants. Étant donné que la 5G coexistera avec les réseaux 4G, les fournisseurs de services ont besoin de temps pour garantir une interopérabilité fluide avec les plateformes de sécurité réseau 4G existantes, ce qui rend la mise en œuvre de la sécurité d’autant plus importante.5
Menaces liées aux API
Menaces liées aux API Le cœur du réseau 5G repose sur les technologies SDN/NFV et fait largement appel aux protocoles HTTP/2 et API REST. Ces protocoles étant bien connus et largement utilisés sur Internet, tout acteur malveillant peut accéder à des outils permettant de détecter et d’exploiter leurs vulnérabilités. La sécurité web est confrontée à des défis généralisés : malgré tous les efforts déployés par les secteurs de l’informatique et de la sécurité, les sites web bien protégés restent l’exception plutôt que la règle. Une application web contient en moyenne 33 vulnérabilités, et 67 % des applications web présentent des vulnérabilités à haut risque.7 Les API sont conçues pour l’échange de données de machine à machine ; nombre d’entre elles offrent un accès direct à des données sensibles. La plupart des points de terminaison d’API doivent donc bénéficier d’un niveau de maîtrise des risques au moins équivalent à celui des applications web.
Sécurité S/Gi-LAN /N6
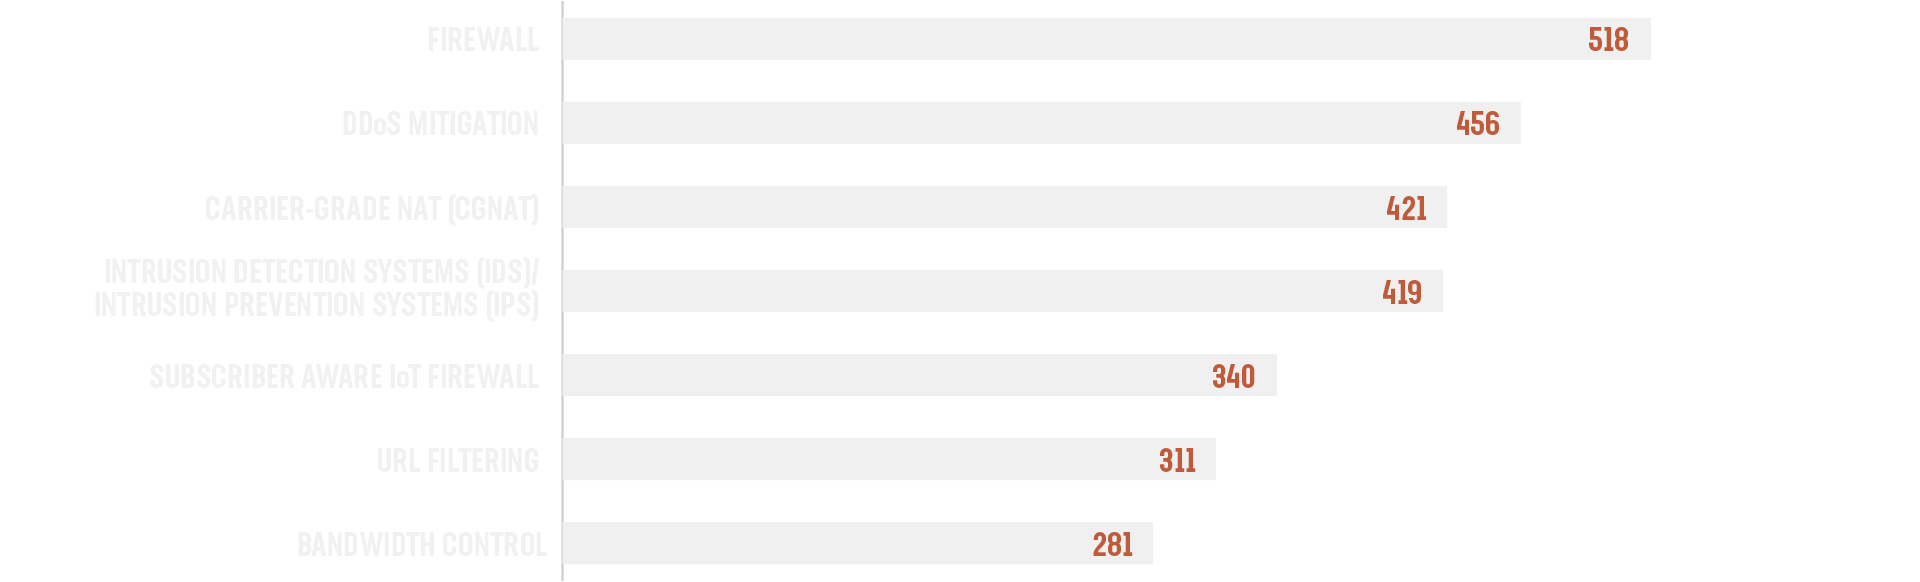
Le LAN N6 (anciennement appelé S/Gi-LAN) est l’interface située entre la fonction de plan utilisateur (UPF) et Internet. Les fonctions du LAN N6 sont souvent regroupées afin d’optimiser les performances du réseau et de réduire les coûts. Cette interface constitue la passerelle vers Internet et doit être correctement sécurisée. Parmi les fonctions de sécurité généralement déployées à ce niveau figurent : la traduction d’adresses réseau de classe opérateur (CGNAT), le pare-feu N6 (Gi), la protection contre les attaques DDoS, le pare-feu IoT, les services de sécurité des abonnés et le cache DNS sécurisé. Les fournisseurs de services continuent de considérer que les produits Gi-LAN traditionnels ont leur place dans leur portefeuille 5G. La figure ci-dessous présente les résultats d’une enquête dans laquelle les fournisseurs de services ont été invités à classer les offres de solutions Gi-LAN/N6. Les pare-feu, l’atténuation des attaques DDoS et la CGNAT constituent les trois principales préoccupations en matière de sécurité.
Menaces en périphérie
Les fournisseurs de services pourront monétiser leurs réseaux 5G en proposant des cas d’usage en périphérie pour soutenir l’innovation des entreprises. Les réseaux 5G sont décentralisés et reposent sur une architecture multicloud distribuée. Dans un modèle de cloud distribué, les services cloud s’étendent des appareils en périphérie jusqu’au centre de données du cœur de réseau 5G. L’edge computing accroît les risques de sécurité pour les fournisseurs de services, car les appareils IoT, l’augmentation du volume de données et les infrastructures en périphérie constituent autant de cibles de choix pour les acteurs malveillants.
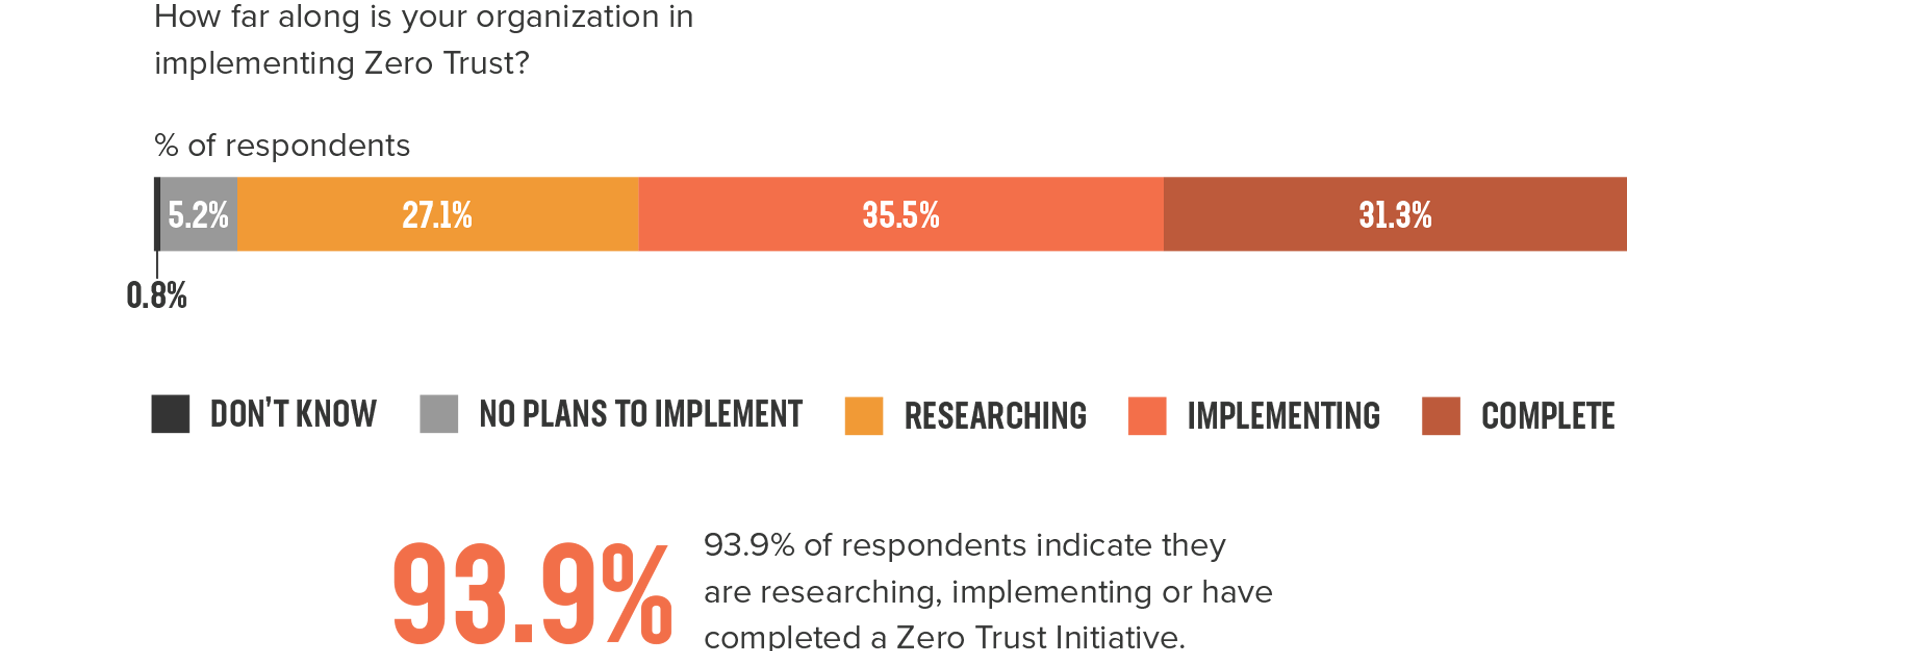
Avec les architectures hybrides et multicloud, de nombreux fournisseurs de services adoptent un modèle de sécurité Zero Trust. La sécurité Zero Trust s’appuie sur des informations en temps réel recueillies auprès de chaque abonné. Selon les analystes, 93 % des personnes interrogées étudient ou mettent en œuvre une initiative Zero Trust, ou en ont déjà mené une à bien.10 La croissance exponentielle du nombre d’appareils IoT constitue une raison supplémentaire d’adopter un modèle de sécurité Zero Trust, afin d’éviter que des appareils IoT zombies ne lancent des attaques DDoS à la vitesse de la 5G.
“« La sécurité en périphérie reste un défi majeur, principalement en raison de la grande diversité des cas d’usage de l’IoT et du fait que la plupart des appareils IoT ne disposent pas des protocoles matériels informatiques traditionnels. Il se peut donc que la configuration de sécurité et les mises à jour logicielles, souvent nécessaires tout au long du cycle de vie de l’appareil, ne soient pas disponibles », explique Barika Pace, directrice de recherche au sein du cabinet d’analyse Gartner.11”
Sécurité du cloud
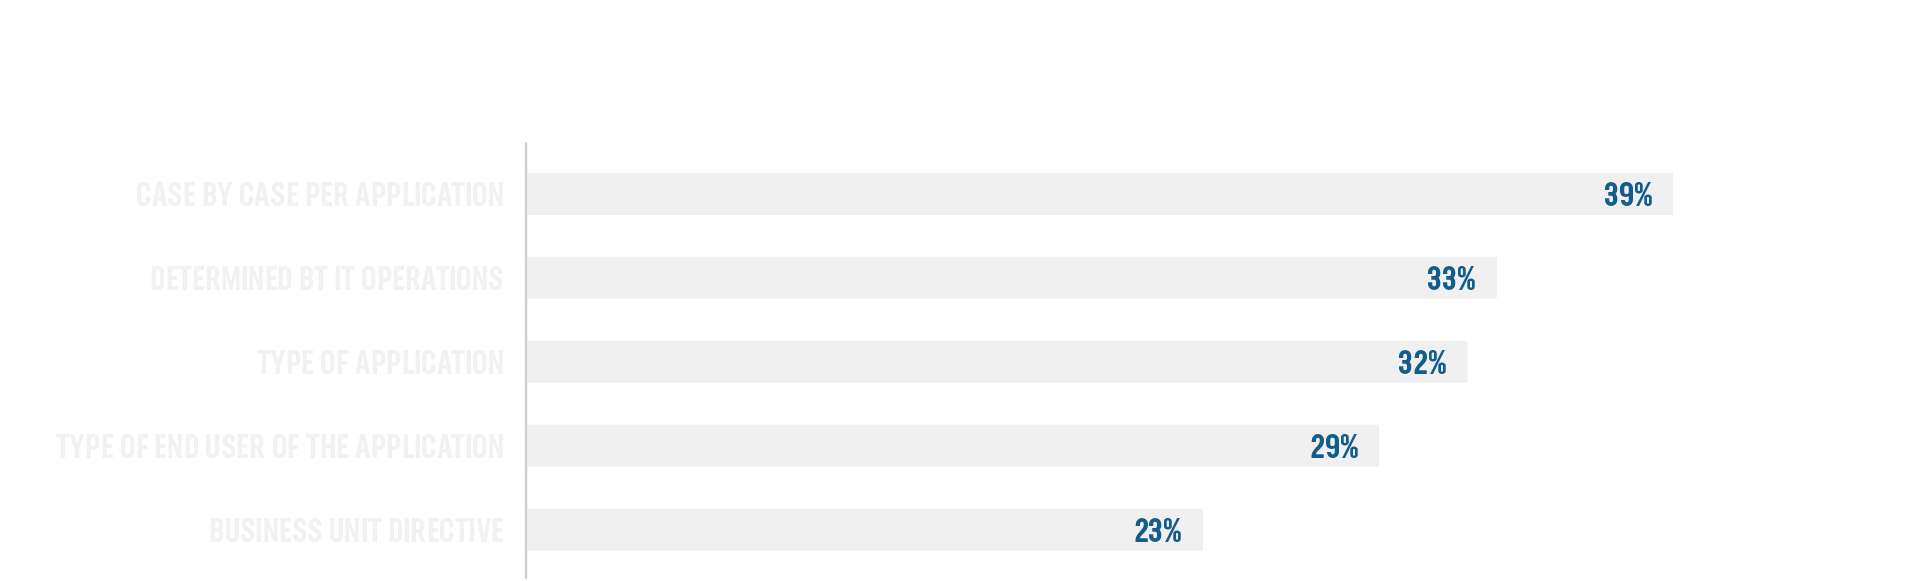
Bien que la plupart des réseaux mobiles utilisent des clouds privés, les sites en périphérie s’appuient de plus en plus sur des solutions de cloud public. Les opérateurs de réseaux mobiles s’associent à des fournisseurs de cloud à très grande échelle pour concevoir une solution d’edge computing adaptée aux besoins des entreprises. Chaque fournisseur de services aura des architectures, des plans de déploiement et des calendriers différents, mais tous devront s’appuyer sur une stratégie de sécurité garantissant la qualité d’expérience (QoE) des utilisateurs finaux. Dans l’édition Télécom du rapport 2020 sur l’état des services applicatifs, nous indiquions que 90 % des répondants évoluaient dans un environnement multicloud et que, pour la majorité d’entre eux, la sécurité constituait une préoccupation majeure lors de la planification de leurs réseaux.13 Parmi les fournisseurs de services, 90 % choisissent leur infrastructure cloud en fonction de leurs cas d’usage spécifiques. L’adéquation des services cloud aux applications permet d’améliorer les opérations et pourrait permettre aux fournisseurs de services de tirer parti des fonctionnalités proposées par le fournisseur de cloud.
“90 % des opérateurs télécoms évoluent dans un environnement multicloud, avec les préoccupations de sécurité au premier plan.14”
Conclusion
Alors que les fournisseurs de services entament leur migration vers la 5G, ils sont confrontés à de nouvelles menaces de cybersécurité dans l’ensemble de leur environnement numérique, des appareils au cloud, en passant par la périphérie et le réseau 5G. Pour atténuer ces menaces, ils doivent intégrer de manière proactive la sécurité à chaque étape du déploiement de leurs réseaux 5G et de leur intégration à leur infrastructure existante.
Contactez-nous pour en savoir plus sur la manière dont F5 peut vous aider à adopter une stratégie robuste de sécurité 5G.
NOTES DE BAS DE PAGE
1 GSMA : L’économie mobile 2020
2 GSMA : L’économie mobile 2020
3,4,5,6 Heavy Reading, Sécurité de la 5G : l’art multidimensionnel de la gestion des menaces cloud-native
7 GSMA : Problèmes de sécurité de la 5G
9 Heavy Reading, Sécurité de la 5G : les multiples facettes de la gestion des menaces cloud-native
10 AT&T Cybersecurity : La 5G et le parcours vers l’edge en 2021
11 ZDNET, Edge Computing : les risques de cybersécurité à prendre en compte
12 AT&T Cybersecurity : La 5G et le parcours vers l’edge en 2021
13,14,15 F5 : Rapport 2020 sur l’état des services applicatifs, édition Télécoms