Protégez et gouvernez facilement Red Hat OpenShift AI avec F5
L’installation, la protection et le renforcement des modèles et agents Red Hat OpenShift AI à l’aide de F5 sont facilités par les opérateurs OpenShift certifiés pour F5 AI Guardrails et F5 AI Red Team.
L’adoption de l’IA à grande échelle nécessite une gouvernance
En matière d’IA, la gouvernance ne se résume plus à un exercice de conformité. Elle est devenue un élément essentiel des processus, qui permet d’accélérer le déploiement de l’IA à grande échelle en toute confiance. Cependant, la plupart des organisations estiment qu’il faudra plus d’un an pour relever des défis majeurs tels que la sécurité et la gouvernance de l’IA.1 Seules 30 % des organisations s’estiment parfaitement préparées à gérer les risques et la gouvernance nécessaires pour adopter l’IA en toute confiance.2
Adoptez, déployez et gérez facilement la sécurité et la gouvernance de Red Hat OpenShift AI
F5 et Red Hat facilitent le déploiement, la gestion, le renforcement de la sécurité et la protection de vos modèles, agents et résultats OpenShift AI grâce à F5 AI Guardrails et F5 AI Red Team, à l’aide des opérateurs Red Hat OpenShift.
F5 AI Guardrails
Répondez aux enjeux de sécurité des données, de menaces adversariales et de conformité réglementaire grâce à une sécurité complète à l’exécution pour les modèles et agents d’IA déployés. Transformez les vulnérabilités en protections dynamiques et maintenez une couverture des risques agile à mesure que de nouveaux modèles sont introduits ou que les besoins de l’entreprise évoluent. AI Guardrails vous permet de :
- Lutter contre les attaques adverses
Protégez les systèmes d’IA contre les menaces émergentes telles que l’injection de prompts et le contournement des restrictions. Choisissez parmi des garde-fous prédéfinis ou créez des politiques sur mesure pour des cas d’usage spécifiques. - Sécurisez les données de l’IA
Détectez et empêchez en temps réel les fuites de données, les manquements à la conformité et les violations des politiques. - Encadrer l’utilisation responsable de l’IA
Garantir la conformité réglementaire, bloquer les contenus préjudiciables et appliquer des restrictions aux privilèges des modèles et des agents. - Simplifiez l’observabilité de l’IA
Bénéficiez d’une visibilité et d’une traçabilité continues sur toutes les interactions avec l’IA.
F5 AI Red Team
Les opérations de red teaming les plus proactives bénéficieront toujours de l’intervention d’un défenseur humain, mais le rythme de développement de l’IA exige des moyens renforcés. AI Red Team permet aux organisations d’accéder à une base de données de prompts d’attaque continuellement mise à jour afin de détecter les vulnérabilités et de transformer les enseignements obtenus en mesures de protection. Avec AI Red Team, vous pouvez :
- Détectez les vulnérabilités
Identifiez les faiblesses de l’IA avant les attaquants grâce à des tests adversariaux continus en conditions réelles, assortis de scores de sécurité clairs pour orienter les mesures correctives. - Validez la résilience et les performances
Identifiez les limites de performance de l’IA dans des conditions réelles afin d’éviter les interruptions de service et de garantir la stabilité, la sécurité et l’évolutivité des modèles. - Accélérez la préparation à la sécurité de l’IA
Le red teaming automatisé fournit des résultats plus rapidement, libère les experts en sécurité des tâches répétitives et permet de mettre en place des systèmes sécurisés et conformes.
Accélération grâce aux opérateurs OpenShift
Les opérateurs Red Hat OpenShift automatisent la création, la configuration et la gestion des instances d’applications natives Kubernetes, depuis la gestion des composants de la plateforme jusqu’aux applications fournies sous forme de service géré.
Red Hat et F5 facilitent la protection de l’IA en donnant accès à une bibliothèque d’Operators dont la compatibilité avec Red Hat OpenShift est vérifiée, le tout étant conçu pour simplifier la gestion du cycle de vie. AI Guardrails et AI Red Team sont actuellement disponibles dans les environnements Red Hat OpenShift sur site.
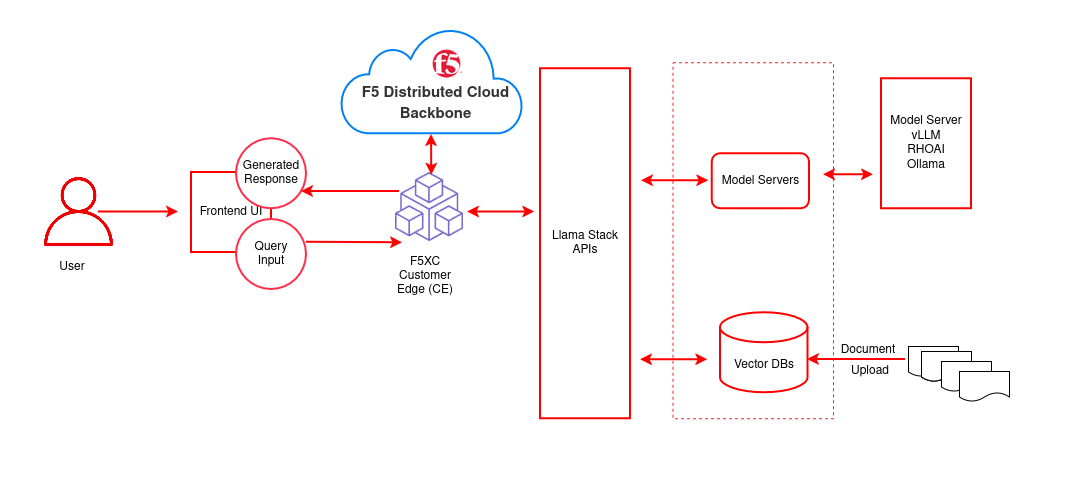
Accélérez en toute sécurité votre adoption de l’IA avec F5 et Red Hat
Ensemble, F5 et Red Hat peuvent vous aider à exploiter en toute sécurité des applications basées sur l’IA dans OpenShift, grâce à un déploiement en un clic et à une gestion complète du cycle de vie. Avec les opérateurs OpenShift certifiés AI Guardrails et AI Red Team, il n’a jamais été aussi facile de commencer à utiliser l’IA pour transformer votre entreprise.
En savoir plus sur le partenariat entre F5 et Red Hat sur f5.com/redhat
Sources :
- Deloitte, L’état de l’IA dans l’entreprise : un avantage encore inexploité, janv. 2026
- Ibid.
Principaux avantages
Gérez facilement la sécurité de l’IA
Déployez, surveillez, mettez à niveau et gérez les solutions de sécurité de l’IA de F5 en un seul clic dans l’environnement OpenShift.
Luttez contre les menaces adverses
Protégez-vous contre les attaques les plus sophistiquées par injection de prompt, contournement des restrictions (jailbreak) et déni de service distribué (DDoS) grâce à des défenses optimisées par l’IA.
Simplifiez la mise en conformité
Appliquez des contrôles prêts à l’emploi pour des cadres réglementaires tels que le règlement européen sur l’IA, tout en conservant une traçabilité détaillée des raisons pour lesquelles les requêtes sont bloquées ou autorisées.
Sécurisez les données de l’IA
Créez et appliquez des normes à l’échelle de l’entreprise pour encadrer la manière dont les modèles d’IA, les utilisateurs et les agents interagissent avec les données sensibles.
Détectez les vulnérabilités avant le déploiement
Des tests adversariaux continus et automatisés identifient les risques avant la mise en production afin de réduire les fenêtres d’exploitation.
Quantifier et communiquer les risques et la gouvernance
Chaque évaluation reçoit un score de risque fondé sur le Comprehensive AI Security Index (CASI) et l’Agentic Resistance Score (ARS), afin de permettre une évaluation objective, le suivi de la gouvernance et la production de rapports à destination de la direction.