F5 BIG-IP Virtual Edition sur Equinix Network Edge
Unifiez la mise à disposition des applications et la sécurité adaptée à l’IA dans les environnements de centre de données, de cloud et de périphérie, sans nécessiter de nouveau matériel.
L’IA et le multicloud hybride mettent à rude épreuve les modèles de mise à disposition des applications
L’évolution rapide de l’IA et la complexité croissante des environnements multicloud hybrides poussent les modèles traditionnels de mise à disposition des applications dans leurs derniers retranchements. Selon le Rapport F5 2026 sur l’état de la stratégie applicative, 86 % des entreprises exécutent des applications dans des environnements sur site, de cloud public et de colocation, ce qui pose des difficultés. Chaque environnement utilise généralement sa propre pile de mise à disposition et de sécurité, entraînant une prolifération des configurations et des lacunes dans les politiques.
Trois défis qui redéfinissent la mise à disposition des applications
En matière de mise à disposition d’applications, la plupart des organisations sont confrontées à trois défis courants liés à la gestion des environnements informatiques multicloud hybrides et à l’adoption de l’IA.
- Complexité opérationnelle : Les environnements distribués imposent une lourde « charge opérationnelle », obligeant les équipes chargées de l’infrastructure et des opérations réseau à gérer des piles de contrôleurs de mise à disposition d’applications (ADC) fragmentées, des configurations de sécurité disparates et des outils d’observabilité cloisonnés.
- Exigences de diffusion propres à l’IA : L’adoption de l’IA introduit des exigences fondamentalement différentes en matière de diffusion et de sécurité des applications. Les volumes de données sont supérieurs de plusieurs ordres de grandeur, ce qui nécessite un débit massif pour l’entraînement des modèles, leur ajustement fin et la génération augmentée par récupération (RAG). Les points de terminaison d’inférence nécessitent un routage prévisible à faible latence pour de meilleures performances.
- Sécurité des applications et de l’IA: la plupart des organisations sont en mesure de sécuriser les applications accessibles au public. Cependant, l’IA multiplie la surface d’attaque : les API internes, les points de terminaison de mise à disposition des modèles, les pipelines de données et les agents autonomes échappent aux outils traditionnels de sécurité périmétrique.
Un meilleur contrôle et de meilleures performances des applications sans matériel supplémentaire
F5 BIG-IP Virtual Edition (VE) sur Equinix Network Edge fournit un point de contrôle unique pour déployer, sécuriser et surveiller toutes les applications traditionnelles et d’IA, du centre de données au cloud.
BIG-IP VE est le contrôleur virtuel de mise à disposition d’applications le plus évolutif du secteur. Il assure une mise à disposition hautes performances des applications ainsi que le traitement de leur sécurité sur l’ensemble des principaux hyperviseurs et plateformes cloud. BIG-IP VE prend en charge la même suite de services applicatifs de pointe que les appliances BIG-IP physiques, ce qui permet de répliquer et de réutiliser les configurations et les politiques, ainsi que de les gérer de manière centralisée partout dans votre écosystème multicloud.
Equinix Network Edge fournit une infrastructure d’interconnexion privée à l’échelle métropolitaine, qui permet aux équipes chargées de l’infrastructure, de la sécurité et des applications de déployer F5 BIG-IP VE partout où l’entreprise a besoin d’un nouveau point de présence. Les équipes peuvent provisionner à la demande des instances BIG-IP VE dans les zones métropolitaines du monde entier compatibles avec Network Edge. Elles peuvent ainsi ajouter, modifier ou supprimer un point de présence en fonction des besoins de l’entreprise, sans engagement matériel à long terme, tandis qu’une interconnexion privée assortie d’un SLA évite que le trafic n’emprunte des réseaux publics coûteux, améliorant ainsi la distribution et les performances des applications.
Avec BIG-IP VE sur Equinix Network Edge, vous bénéficiez des avantages suivants :
- BIG-IP Automation Toolchain (AS3, intégration déclarative) : Intégrez-la aux workflows CI/CD et d’infrastructure en tant que code (IaC) existants afin d’accélérer les déploiements, d’éliminer l’accumulation des tickets manuels et de garantir une propagation cohérente, reproductible et sans erreur des politiques de sécurité.
- VNF Equinix Network Edge : Remplacez les dépenses d’investissement initiales par des dépenses d’exploitation flexibles et à la demande, et déployez des points de présence sécurisés en quelques minutes plutôt qu’en plusieurs mois.
- Interconnexion privée Equinix Fabric : Réduisez les frais de sortie du cloud, éliminez le réacheminement du trafic et bénéficiez d’une latence faible et prévisible pour les transactions critiques et les inférences d’IA.
- Sécurité consolidée de bout en bout : Éliminez la prolifération des solutions de sécurité ponctuelles et réduisez la charge administrative, tout en appliquant des politiques de sécurité identiques dans l’ensemble des environnements hybrides.
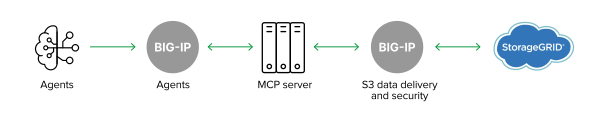
- Profils de trafic optimisés pour l’IA : Accélérez les transferts massifs de données pour l’entraînement des modèles et les pipelines RAG, et sécurisez la connectivité entre les modèles d’IA et les sources de données, les outils et les applications.
Compléter la F5 Application Delivery and Security Platform
La F5 Application Delivery and Security Platform (ADSP) regroupe les services essentiels nécessaires pour garantir à chaque application, API et composant, de l’Edge au cloud, une sécurité homogène et complète, une haute disponibilité et une orchestration intelligente pour les charges de travail les plus exigeantes.
F5 et Equinix ont déjà noué un partenariat autour de NGINX Plus et, plus récemment, autour de F5 Distributed Cloud Services avec Network Edge et de F5 AI Guardrails avec Equinix Distributed AI Hub.
Avec BIG-IP VE désormais disponible sur Equinix Network Edge pour le contrôle de la mise à disposition des applications, les clients peuvent choisir les composants de la F5 Application Delivery and Security Platform (ADSP) qui répondent le mieux à leurs stratégies de déploiement ainsi qu’à leurs besoins en matière de sécurité de l’IA et de contrôle de la mise à disposition des applications.
Sécurisez l’IA, modernisez votre multicloud hybride et réduisez les coûts de sortie de données avec F5 et Equinix
Ensemble, F5 et Equinix vous permettent de déployer rapidement la sécurité de l’IA dans des zones métropolitaines stratégiques en périphérie, tout en assurant un contrôle virtuel de la fourniture d’applications qui remplace les ADC vieillissants, sans achat de matériel ni déploiement de nouvelles infrastructures physiques. Évitez les architectures centralisées qui imposent au trafic de transiter par des centres de données pivots pour accéder aux clouds et aux partenaires, ce qui augmente la latence et les coûts de sortie de données.
En savoir plus sur F5 BIG-IP Virtual Edition ou inscrivez-vous à un essai gratuit de 14 jours d’Equinix Network Edge pour tester F5 BIG-IP VE dans votre propre environnement.
En savoir plus sur le partenariat entre F5 et Equinix.
Principaux avantages
Développez-vous, adaptez-vous et accélérez votre croissance en réduisant les risques
Réduisez le délai de rentabilisation lors du déploiement de nouveaux points de présence numériques, sans les contraintes ni les risques liés à d’importants investissements initiaux dans l’infrastructure.
Standardisez le contrôle dans tous les environnements
Utilisez les mêmes politiques, outils d’automatisation et capacités d’observabilité dans les environnements sur site, multicloud et en périphérie.
Sécurisez les surfaces applicatives
Appliquez de manière cohérente des contrôles de pare-feu applicatif web (WAF), de sécurité des API et de confiance zéro à l’ensemble des applications publiques, des API internes et des pipelines d’IA.
Tirez parti des investissements BIG-IP existants
Évitez de remplacer entièrement l’infrastructure en combinant des environnements physiques et virtuels afin de tirer parti des politiques BIG-IP, des iRules et des connaissances opérationnelles existantes.
Réduisez les coûts de mise à disposition des applications et améliorez l’expérience utilisateur
Utilisez l’interconnexion privée à faible latence d’Equinix Fabric pour éviter de faire transiter le trafic par des hubs centralisés, ce qui augmente la latence et les frais de sortie de données.