Simplifiez les audits de conformité grâce au cadre GRC adapté
S’écarter des normes de gouvernance, de gestion des risques et de conformité peut coûter cher. Entre août et octobre 2020, un bureau du département du Trésor des États-Unis a infligé 625 millions de dollars d’amendes à de grandes institutions financières.
Optimisez votre processus d’audit
Vous ne savez jamais quand le prochain audit commencera. Une fois celui-ci lancé, vous risquez de devoir mobiliser un ingénieur à temps plein pendant une période pouvant aller jusqu’à six mois afin qu’il effectue les recherches nécessaires et réunisse les preuves de conformité.
Malheureusement, de nombreux cas concrets montrent que l’OCC peut infliger des amendes aux organisations, comme elle l’a récemment fait à l’encontre d’une grande banque américaine, à hauteur de 85 millions de dollars. Dans ses conclusions, elle a relevé les éléments suivants :
La banque n’a pas mis en œuvre ni maintenu un programme efficace de gestion des risques de non-conformité et un programme efficace de gouvernance des risques liés aux technologies de l’information adaptés à sa taille, à sa complexité et à son profil de risque.
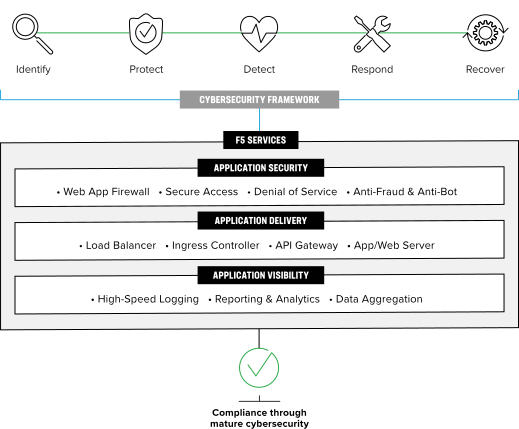
Respecter les normes de gouvernance, de gestion des risques et de conformité peut s’avérer difficile, mais cela ne doit pas vous empêcher d’atteindre vos objectifs stratégiques essentiels. Avec F5, vous pouvez rationaliser le processus d’audit, à condition de disposer au préalable d’une cybersécurité mature.
Fonctionnalités principales
Visibilité détaillée sur les vecteurs de risque d’audit
Les petits problèmes peuvent passer inaperçus jusqu’à ce qu’il soit trop tard. Et lorsqu’ils sont enfin détectés, vos auditeurs ont déjà infligé de lourdes amendes ou exigé de fastidieuses preuves de conformité. En visualisant vos applications dans leur ensemble, vous pouvez rapidement repérer les problèmes, les isoler ou les résoudre avant qu’ils ne prennent de l’ampleur, où qu’ils se cachent.
Des solutions prêtes à l’emploi et conformes aux exigences réglementaires
Les auditeurs attendent des établissements de services financiers un niveau de maturité plus élevé en matière de cybersécurité. Il ne suffit souvent pas de cocher les cases de conformité. Les solutions F5 sont spécialement conçues pour renforcer cette maturité, répondre aux attentes des auditeurs et ainsi réduire au minimum les difficultés et le stress liés aux audits.
L’assistance F5 éprouvée dans le secteur
L’assistance de F5, éprouvée dans le secteur, peut vous aider à définir les normes et procédures essentielles pour préparer au mieux votre organisation à tout type d’audit. Nous pouvons également vous accompagner lors des réunions avec les auditeurs afin d’approfondir les questions de conformité.
La conformité ne se résume pas à cocher une case
Pour rationaliser efficacement le processus d’audit, vous devez adopter une démarche proactive. Il est essentiel de choisir la bonne approche et les solutions applicatives adaptées. F5 propose une large gamme de produits et de services qui peuvent vous aider.
Produits | Comment ils peuvent vous aider |
BIG-IP Access Policy Manager | Contrôle d’accès, VPN SSL |
BIG-IP Advanced Firewall Manager | Contrôles de pare-feu, segmentation, accès |
BIG-IP Application Security Manager/Advanced WAF® | Sécurité des applications, vulnérabilités (un WAF est obligatoire pour assurer la conformité à la norme PCI DSS) |
BIG-IQ Centralized Management | Plateforme de gestion, gestion de la configuration, télémétrie, journalisation |
Services cloud | DNS, DNS Load Balancer et Essential App Protect fournissent des contrôles de sécurité, des analyses et une visibilité aux organismes de réglementation et aux auditeurs, ainsi qu’une expertise et une assistance. |
BIG-IP DNS | Sécurité DNS (vulnérable aux attaques) |
Contrôleur NGINX | NGINX Ingress Controller est une solution de gestion du trafic de premier ordre pour les applications cloud natives dans Kubernetes et les environnements conteneurisés. |
NGINX Plus | Accès, journalisation, WAF |
Forme | Prévention de la fraude, protection contre les bots, options de blocage et de tromperie |
Silverline | SOCS, atténuation des attaques DDoS, sécurité des applications, protection contre les bots, gestion de la configuration (un WAF est obligatoire pour assurer la conformité à la norme PCI DSS) |
SSL Orchestrator | Visibilité et déchiffrement SSL à grande échelle |
Passerelle Web sécurisée | Passerelle web, accès externe, fuite de données |
Création et gouvernance des normes et des procédures
Les experts de F5, dont l’expérience dans le secteur n’est plus à démontrer, peuvent vous aider à élaborer les normes et procédures essentielles pour préparer au mieux votre organisation à tous types d’audits. Sans une attention toute particulière portée à la conformité et une vigilance constante, les organisations risquent souvent de ne pas satisfaire à certaines réglementations et normes de conformité essentielles, notamment lors des processus de validation de la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS).
En 2019, parmi l’ensemble des organisations évaluées au regard de leur conformité à la norme PCI DSS, seules 27,9 % ont atteint un taux de conformité de 100 % lors de leur validation intermédiaire.
Une méthodologie applicative évoluée est essentielle
La conception et la mise à disposition d’applications modernes et pratiques à l’aide d’une infrastructure existante présentent des difficultés et des limites, notamment au regard des exigences de conformité. À mesure que les institutions progressent dans leur transformation numérique, une architecture d’applications d’entreprise (EAA) flexible et extensible peut contribuer à renforcer la cohérence et l’alignement afin d’obtenir des résultats à grande échelle — une condition essentielle pour répondre aux attentes en matière de sécurité, de performances et de fiabilité des applications.
Une approche EAA évoluée permet d’aligner les efforts d’innovation sur la stratégie de l’entreprise et facilite l’intégration des technologies émergentes afin d’aider les organisations à rester agiles. Grâce à une EAA adaptée, les développeurs sont mieux à même de fournir rapidement et en toute sécurité des applications modernes, quels que soient le lieu ou l’appareil utilisé, tout en respectant les normes et réglementations.
Étape 1 : Alignez les objectifs de l’EAA sur ceux de l’entreprise et déterminez le juste équilibre entre innovation, agilité et risque.
Étape 2 : Dressez l’inventaire des applications. Recensez toutes les applications du portefeuille de l’entreprise.
Étape 3 : Évaluez le risque de sécurité de chaque application du portefeuille et attribuez-lui la solution appropriée. Voici quelques exemples :
- Certification FIPS du matériel et des logiciels, selon les besoins, afin de respecter les normes et réglementations
- Protection des applications web et des API contre les menaces OWASP existantes et émergentes
- Orchestration SSL avec déchiffrement et chiffrement dynamiques basés sur des politiques, et acheminement du trafic via plusieurs dispositifs d’inspection
Étape 4 : Définissez les catégories d’applications et précisez les services applicatifs requis pour chacune d’elles.
Étape 5 : Définissez les paramètres de déploiement et de gestion des applications. Cela comprend :
- Comprendre les options de déploiement
- Évaluation des coûts associés, des modèles de consommation et des profils de conformité/certification
Étape 6 : Attribuez les rôles et les responsabilités. Vous devrez :
- Précisez qui est responsable de chaque composant de l’EAA, y compris de la sécurité.
- Reconnaître que la responsabilité peut incomber à des contributeurs individuels, à des services ou à des comités transversaux.
Étape 7 : Appliquez l’approche EAA dans toute l’organisation afin d’optimiser la sécurité. Cela implique notamment de :
- Exploiter des mécanismes automatisés tels que les contrôles d’accès des utilisateurs ou les analyses de vulnérabilités du code
- Obtenir l’adhésion de l’organisation grâce à la formation et à la communication auprès des employés
Étape 8 : Collaborez avec les experts de F5 pour garantir l’amélioration continue de votre maturité en matière de cybersécurité.
Rôles essentiels à attribuer pour mettre en place la gouvernance des normes et des procédures
Responsable de l’équipe chargée de la conformité des configurations
La gestion des configurations peut être difficile à mettre en œuvre, c’est pourquoi il est impératif de désigner un responsable. Parmi les outils d’automatisation permettant de garantir le respect des normes de configuration et de limiter la dérive de configuration figurent :
- Intégration déclarative
- AS3
- Diffusion de télémétrie
- Modèles CloudFormation
Responsable de l’équipe d’architecture des applications d’entreprise
Cette fonction essentielle perdra son cap si personne ne supervise l’avancement et la hiérarchisation des priorités de cette initiative. Les normes applicables à l’ensemble de l’organisation seront également compromises en l’absence d’une personne dédiée à ce rôle.
Responsable de l’audit
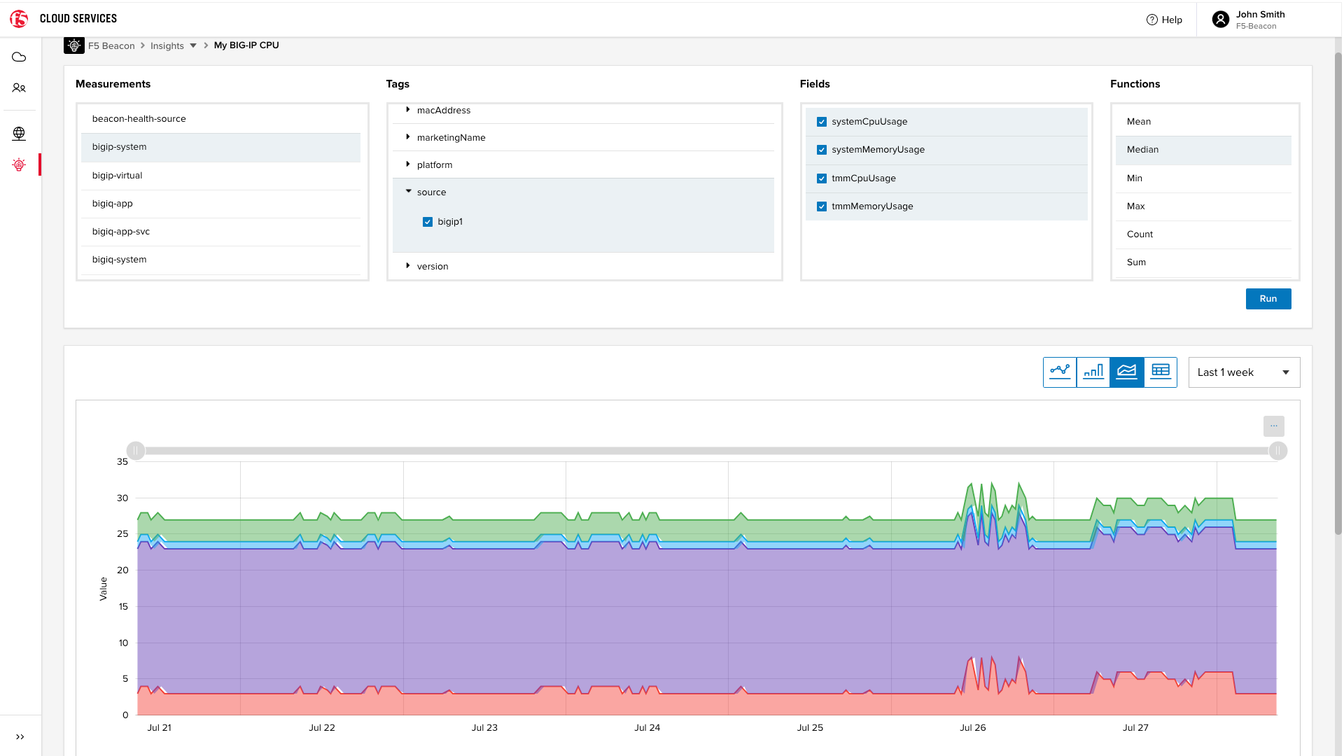
Une visibilité continue sur les principaux sujets d’audit est essentielle pour chaque audit. Chaque équipe doit disposer d’un responsable chargé des solutions F5 et de la manière dont elles exploitent les données détaillées issues de l’application et du réseau afin de fournir les informations nécessaires pour résoudre rapidement les problèmes liés à l’audit.
Les tableaux de bord partagés de F5, centrés sur les applications, permettent à vos équipes réseau, de développement et de sécurité d’accéder aux données dont elles ont besoin, tout en favorisant la résolution collaborative des problèmes.
Avec F5, vous n’êtes pas seul lors de votre prochain processus d’audit. Faites appel à nos experts pour approfondir les questions de conformité, quelles que soient les conclusions de vos prochaines réunions avec les auditeurs.
F5 peut vous aider :
- Détecter les menaces chiffrées
- Fournir des informations détaillées sur les contrôles d’accès afin de mieux gérer les accès des utilisateurs privilégiés
- Personnalisez les rapports exportables pour répondre à des exigences d’audit spécifiques
- Émettre des avertissements concernant les contrôles de sécurité
Conclusion
Les processus d’audit peuvent être chronophages et stressants. Les employés du secteur des services financiers ne savent jamais quand débutera le prochain audit, et le travail qui en découle nécessite souvent l’équivalent d’un poste à temps plein, pour lequel un financement est rarement prévu. Sans les solutions et l’accompagnement adéquats, les audits peuvent durer jusqu’à six mois, entraînant des mesures correctives, puis un nouvel audit.
F5 a fait ses preuves dans la simplification du processus d’audit pour les établissements de services financiers. Nos solutions sont spécialement conçues pour réduire au minimum les difficultés et le stress liés aux audits.
Pour en savoir plus, découvrez les solutions F5 pour les banques et les services financiers ou contactez votre représentant F5.