BIG-IP Zero Trust Access (anciennement Access Policy Manager (APM)) : passerelle vers une architecture Zero Trust
F5 BIG-IP Zero Trust Access, anciennement Access Policy Manager, permet un accès Zero Trust aux applications grâce à sa prise en charge du proxy sensible à l’identité (IAP).
Sécurisation des réseaux privés virtuels
Le télétravail étant désormais la norme, les organisations doivent fournir un accès sécurisé et autorisé aux applications et aux ressources, quel que soit l’endroit où se trouvent l’application ou l’utilisateur. De nombreuses organisations se sont appuyées sur des réseaux privés virtuels (VPN) pour sécuriser l’accès à distance des utilisateurs aux applications et aux ressources. Toutefois, si les VPN permettent de sécuriser l’accès des utilisateurs, ils peuvent également être difficiles à gérer.
Si un utilisateur accède à une application de votre réseau via un VPN, puis à une application de cloud public ou de type logiciel en tant que service (SaaS), les données et le code de l’application cloud native ou SaaS transitent par votre réseau avant de parvenir à l’utilisateur. Cela peut créer un goulot d’étranglement au niveau du VPN et augmenter la latence, ce qui nuit à l’expérience utilisateur et à la productivité. De plus, les VPN peuvent être piratés. Dans de nombreux cas, des VPN ont été victimes d’attaques insidieuses de type « homme du milieu » (MitM), notamment lorsque l’utilisateur accède à des ressources et à des applications à distance via un réseau Wi-Fi public. Cela peut même arriver aux personnes travaillant à domicile, car leur routeur peut être infecté, permettant ainsi des attaques MitM et le vol de données. L’accès par VPN repose également sur une approche de sécurité désormais obsolète, dite « du château fort et des douves » : si l’utilisateur dispose des identifiants appropriés, il peut accéder à toutes les applications et ressources auxquelles il est autorisé sur votre réseau. Bien que pratique, ce type d’accès peut poser problème à votre organisation. Même un utilisateur connu et digne de confiance peut, à son insu et involontairement, devenir une menace interne.
Les attaquants peuvent lancer des attaques par bourrage d’identifiants sur la page de connexion au VPN de votre organisation afin d’accéder à votre réseau, à vos applications et à vos données. Ils peuvent voler des données, déposer d’autres logiciels malveillants sur votre réseau, prendre le contrôle du compte d’un utilisateur et lancer des attaques. Ils peuvent même se déplacer latéralement au sein de votre réseau pour infecter d’autres utilisateurs ou dérober davantage de données. Ils peuvent remonter ou descendre votre réseau et attaquer votre chaîne d’approvisionnement. Cela peut nuire à votre organisation, à vos utilisateurs, voire à vos partenaires et fournisseurs.
Les avantages d’une architecture Zero Trust
De nombreuses organisations adoptent une architecture Zero Trust. Le modèle Zero Trust préconise d’aborder la sécurité comme si des attaquants avaient déjà infiltré le réseau et s’y dissimulaient dans l’attente d’une occasion de lancer une attaque. Une approche Zero Trust de la sécurité écarte la notion d’utilisateur interne de confiance au sein d’un périmètre réseau défini. Elle part du principe que le périmètre réseau sécurisé est limité, voire inexistant, contrairement à l’approche de sécurité dite du « château fort et des douves », employée depuis des décennies. Alors que les applications ont migré vers des clouds publics ou ont été remplacées par des applications SaaS, et avec l’essor des agents d’IA et des identités non humaines (NHI), l’approche Zero Trust est plus pertinente, plus adaptée et plus urgente que jamais.
L’axiome du Zero Trust est le suivant : « Ne jamais faire confiance, toujours vérifier. » Il ne faut jamais faire confiance aux utilisateurs, même s’ils ont déjà été authentifiés et autorisés, et qu’ils ont obtenu l’accès à des applications et à des ressources. Il faut toujours vérifier et examiner minutieusement l’identité de l’utilisateur, le type et l’intégrité de son appareil, sa localisation, les applications et les ressources auxquelles il demande l’accès, entre autres. Ces vérifications doivent être effectuées non seulement au moment où un utilisateur demande l’accès, mais aussi pendant toute la durée de son accès à une application ou à une ressource, ainsi qu’à chaque nouvelle demande ou tentative d’accès. Une approche Zero Trust consiste à appliquer le principe du moindre privilège aux accès des utilisateurs, c’est-à-dire à ne leur permettre d’accéder qu’aux applications et aux ressources pour lesquelles ils disposent d’une autorisation, et à limiter leur accès à une seule application ou ressource à la fois.
Les principes fondamentaux d’une architecture Zero Trust sont l’identité et le contexte. Assurez-vous toujours qu’un utilisateur est bien celui qu’il prétend être en vous appuyant sur une source d’identité fiable et vérifiable. Veillez également à ce que seul l’utilisateur autorisé puisse accéder de manière sécurisée à l’application appropriée, au bon moment, avec le bon appareil, la bonne configuration et depuis le bon endroit.
“Les principes fondamentaux d’une architecture Zero Trust sont l’identité et le contexte.”
Proxy sensible à l’identité : une passerelle vers le modèle Zero Trust
La prise en compte de l’identité et du contexte est également au cœur des fonctionnalités offertes par Identity-Aware Proxy (IAP). Identity-Aware Proxy fournit un accès sécurisé à des applications spécifiques grâce à une approche granulaire de l’authentification et de l’autorisation des utilisateurs. IAP autorise l’accès aux applications uniquement pour chaque requête, ce qui diffère considérablement de l’approche étendue des VPN, qui accordent un accès par session. Il s’agit de limiter l’accès d’un utilisateur à une application ou à une ressource spécifique pour laquelle il dispose d’une autorisation, plutôt que de lui permettre d’accéder à toutes les applications ou ressources auxquelles il est autorisé à accéder. La centralisation des autorisations permet de mettre en place des contrôles d’accès au niveau des applications.
Le contexte est essentiel dans le cadre de l’IAP. Il permet de créer et d’appliquer des politiques granulaires d’accès aux applications fondées sur des attributs contextuels, tels que l’identité de l’utilisateur, l’intégrité de l’appareil et la localisation de l’utilisateur, pour n’en citer que quelques-uns. L’IAP repose sur des contrôles d’accès au niveau des applications, et non sur des règles imposées au niveau du réseau. Les politiques configurées reflètent l’intention et le contexte de l’utilisateur et de l’application, et non les ports et les adresses IP. Enfin, l’IAP nécessite une solide racine d’identité de confiance afin de vérifier les utilisateurs et leurs appareils, et de faire respecter rigoureusement les autorisations d’accès qui leur sont accordées.
Identity Aware Proxy est un composant fondamental de F5 BIG-IP Zero Trust Access (anciennement BIG-IP Access Policy Manager (APM)). BIG-IP Zero Trust Access s’appuie sur Identity Aware Proxy pour appliquer une validation selon le modèle Zero Trust à chaque demande d’accès à une application. Il fournit un accès sécurisé, authentifié et autorisé à des applications spécifiques en s’appuyant sur le proxy d’accès de pointe de F5. BIG-IP Zero Trust Access centralise l’identité des utilisateurs et les autorisations. Les autorisations reposent sur le principe du moindre privilège. Grâce à son approche IAP, BIG-IP Zero Trust Access peut examiner, interrompre et autoriser les demandes d’accès aux applications. La prise en compte du contexte, indispensable dans un environnement Zero Trust, impose de développer et d’appliquer des politiques d’autorisation extrêmement granulaires. Grâce à sa prise en charge de l’IAP, BIG-IP Zero Trust Access répond précisément à cette exigence. Les politiques de BIG-IP Zero Trust Access peuvent être conçues pour vérifier l’identité des utilisateurs, contrôler l’adéquation et le niveau de sécurité des appareils, et valider les autorisations des utilisateurs.
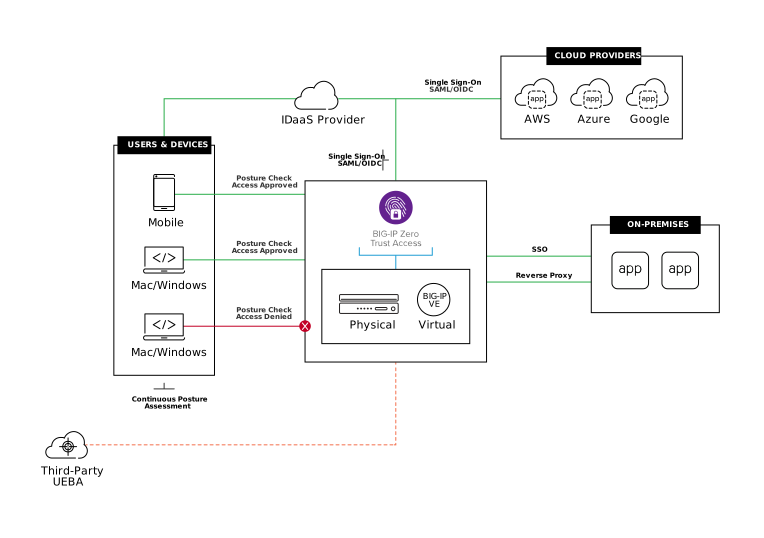
Il est également possible de créer des politiques tenant compte de l’identité et du contexte qui :
- Confirmer l’intégrité et le niveau de sensibilité de l’application
- Confirmer l’accessibilité de l’heure et de la date
- Limiter ou bloquer l’accès si la localisation de l’utilisateur est jugée incorrecte, inappropriée ou non sécurisée
- Demander des formes d’authentification supplémentaires, notamment une authentification multifacteur (MFA), si la localisation de l’utilisateur ou le caractère sensible de l’appareil, de l’application ou des fichiers auxquels l’accès est demandé le justifie. Cette procédure est généralement appelée authentification renforcée.
- Intégrer les données provenant d’autres sources de sécurité et de gestion des risques pilotées par API dans les politiques d’accès des utilisateurs aux applications
Pour s’assurer qu’un appareil est adapté et sécurisé avant d’authentifier l’utilisateur et d’autoriser son accès aux applications, BIG-IP Zero Trust Access peut s’appuyer sur les contrôles de la posture de sécurité des appareils proposés par les solutions existantes de fournisseurs de premier plan dans les domaines de la gestion unifiée des terminaux (UEM), de la gestion de la mobilité d’entreprise (EMM), de la protection contre les menaces mobiles (MTD), de la détection et de la réponse étendues (XDR), entre autres. Cette approche peut aller au-delà d’un simple contrôle de l’intégrité de l’appareil lors de l’authentification. Des contrôles continus et permanents de la posture de l’appareil peuvent ainsi être activés afin de garantir que les appareils des utilisateurs respectent non seulement les politiques de sécurité des terminaux, mais qu’ils continuent également de s’y conformer pendant toute la durée de l’accès de l’utilisateur aux applications. Si BIG-IP Zero Trust Access détecte un changement dans l’intégrité de l’appareil, il peut limiter ou interrompre l’accès de l’utilisateur aux applications, afin de prévenir, voire d’éliminer, les attaques potentielles avant même leur lancement.
Identity Aware Proxy simplifie également l’accès aux applications pour les télétravailleurs, tout en améliorant et en sécurisant leur accessibilité. Étant donné que l’accès VPN permet aux utilisateurs d’accéder à toute application ou ressource pour laquelle ils disposent d’une autorisation, il n’est pas conforme au modèle Zero Trust. Cependant, BIG-IP Zero Trust Access permet aux entreprises de limiter directement les demandes d’accès des utilisateurs à une application spécifique et de protéger cet accès par chiffrement.
Un pont d’identité pour le Zero Trust
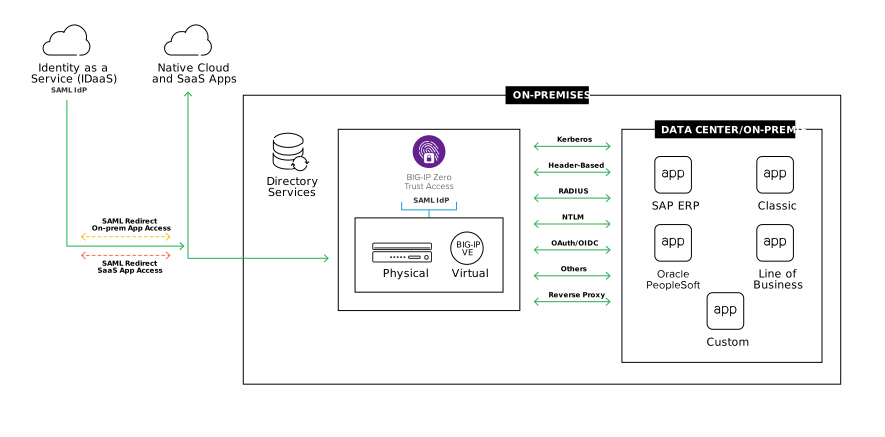
Cependant, une véritable approche de sécurité Zero Trust exige de sécuriser l’accès à toutes les applications auxquelles un utilisateur peut être autorisé à accéder, y compris celles qui ne sont pas natives du cloud public ou proposées sous forme de logiciel en tant que service (SaaS). Cela doit même inclure les applications classiques ou personnalisées qui ne fonctionnent pas, ou ne peuvent pas fonctionner, avec des solutions d’identité dans le cloud, telles que l’identité en tant que service (IDaaS), et qui peuvent prendre en charge des méthodes d’authentification classiques, comme Kerberos, l’authentification basée sur les en-têtes, entre autres. Elles ne peuvent pas prendre en charge les protocoles modernes d’authentification et d’autorisation tels que le langage SAML (Secure Assertion Markup Language), OpenID Connect (OIDC) et OAuth. Elles ne prennent pas non plus en charge la fédération des identités, l’authentification unique (SSO), ni même l’authentification multifacteur (MFA).
BIG-IP Zero Trust Access résout ce problème. En étroite collaboration avec les principaux fournisseurs d’IDaaS, BIG-IP Zero Trust Access comble le fossé entre les méthodes d’authentification modernes et classiques. BIG-IP Zero Trust Access permet aux applications classiques et personnalisées de prendre en charge la fédération des identités et l’authentification unique (SSO). Cela améliore l’expérience utilisateur en simplifiant l’accès aux applications grâce à la centralisation du contrôle des accès, tout en garantissant la disponibilité d’une source d’identité sécurisée et fiable. En activant l’authentification multifacteur (MFA) pour toutes les applications, BIG-IP Zero Trust Access les protège contre les accès inappropriés et ajoute une couche de sécurité supplémentaire afin de garantir que seuls les accès légitimes sont autorisés. BIG-IP Zero Trust Access constitue un point de contrôle unique et centralisé pour gérer et sécuriser l’accès des utilisateurs aux applications, quel que soit leur lieu d’hébergement.
“BIG-IP Zero Trust Access s’appuie sur Identity Aware Proxy pour permettre la validation du modèle Zero Trust à chaque demande d’accès à une application.”
Conclusion
F5 BIG-IP Zero Trust Access, grâce à sa prise en charge du proxy sensible à l’identité, permet de déployer un accès Zero Trust aux applications. BIG-IP Zero Trust Access fournit un accès aux applications pour chaque requête, tout en sécurisant et en gérant l’accès à l’ensemble des applications, quels que soient leur emplacement et les modes d’authentification et d’autorisation utilisés. Cette solution offre l’évolutivité et la fiabilité qui font la réputation de F5, et s’appuie sur l’architecture de proxy complet de F5, leader du secteur.
BIG-IP Zero Trust Access avec Identity Aware Proxy réduit les coûts d’infrastructure, renforce la sécurité des applications et améliore l’expérience des utilisateurs et des administrateurs.
“BIG-IP Zero Trust Access fournit un accès aux applications pour chaque requête, tout en sécurisant et en gérant l’accès à toutes les applications, quels que soient leur emplacement et les méthodes d’authentification et d’autorisation utilisées.”
PRINCIPAUX AVANTAGES
Accès aux applications selon le modèle Zero Trust
Identity Aware Proxy (IAP) assure une validation selon le modèle Zero Trust pour l’accès aux applications, fondée sur la connaissance de l’identité et un contexte granulaire, afin de sécuriser chaque demande d’accès à une application sans recourir à un VPN.
Simplifiez l’accès à toutes vos applications
Sécurisez l’accès aux applications sur site et dans le cloud grâce à une connexion unique via l’authentification unique (SSO), même pour les applications qui ne prennent pas en charge les protocoles d’authentification modernes tels que Security Assertion Markup Language (SAML), OAuth ou OpenID Connect (OIDC).
Simplifiez l’authentification et l’autorisation sécurisées
La fédération d’identités adaptative, l’authentification unique (SSO) et l’authentification multifacteur (MFA), qui s’appuient sur SAML, OAuth et OIDC, offrent une expérience utilisateur fluide et sécurisée dans toutes les applications.
FONCTIONNALITÉS CLÉS
Prise en charge d’Identity-Aware Proxy (IAP)
Fournit un modèle opérationnel Zero Trust, permettant un accès Zero Trust à toutes les applications, limitant les mouvements latéraux et les protégeant contre tout accès direct par des acteurs malveillants.
Un traducteur d’authentification universel
Fait office de traducteur, permettant ainsi l’authentification unique (SSO), même pour les applications qui utilisent des méthodes d’authentification anciennes et ne prennent pas en charge les protocoles d’authentification modernes tels que SAML ou OAuth.
Intégration transparente aux solutions existantes
Simplifie l’intégration avec les outils existants, notamment les solutions sur site et les offres d’identité en tant que service (IDaaS), ainsi qu’avec les principales solutions de gestion des appareils mobiles (MDM), de gestion de la mobilité d’entreprise (EMM), d’authentification unique (SSO), d’authentification multifacteur (MFA), de vérification des appareils, et bien plus encore.