Ivanti et F5 : sécuriser l’accès multicloud selon le modèle Zero Trust
Autrefois, un employé utilisait toujours le même ordinateur de bureau, sur site et généralement depuis un box, pour se connecter à l’unique intranet de l’entreprise et accéder à tout ce dont il avait besoin pour travailler. Progressivement, ce processus a évolué pour inclure les ordinateurs portables et les ordinateurs personnels, connectés au VPN de l’entreprise afin d’accéder à l’intranet depuis le domicile. À l’époque, la stratégie de sécurité informatique se concentrait exclusivement sur le réseau : l’utilisateur devait saisir un mot de passe pour franchir la porte d’entrée, mais une fois à l’intérieur, il pouvait généralement circuler librement selon ses besoins.
Cette approche paraît désormais désuète. Aujourd’hui, une stratégie de sécurité globale va bien au-delà de la sécurité du réseau et se concentre également sur les utilisateurs, les actifs et les ressources. Connu sous le nom de cybersécurité Zero Trust, ce modèle ne se contente pas de prendre en compte les appareils modernes tels que les smartphones et les tablettes : il reconnaît également que les employés d’aujourd’hui doivent pouvoir accéder de manière sécurisée à de nombreux contenus situés en dehors de l’intranet de l’entreprise. F5 et Ivanti collaborent pour renforcer la cybersécurité Zero Trust dans l’ensemble des applications cloud d’une organisation. Cela inclut les applications d’entreprise déployées sur des services de cloud public tels qu’Azure ou AWS, ainsi que les services cloud comme Box, G Suite, Microsoft Office 365 et Salesforce.
Sécuriser les applications multicloud
Une organisation doit être en mesure de contrôler l’accès sécurisé de tous les utilisateurs (distants, mobiles et distribués) à toutes les applications (sur site et multicloud). F5 BIG-IP Access Policy Manager (APM) répond précisément à ce besoin : il sécurise, simplifie et centralise l’accès aux applications, aux API et aux données, où que se trouvent les utilisateurs et leurs applications. BIG-IP APM permet de contrôler facilement qui dispose d’un accès, à quelles applications et depuis quels réseaux, jusqu’au niveau de l’appareil. BIG-IP APM permet même l’authentification unique (SSO) depuis le réseau de l’entreprise. En assurant une validation fondée sur un contexte granulaire et en sécurisant chaque demande d’accès aux applications, BIG-IP APM constitue un élément important du modèle de sécurité Zero Trust de nombreuses organisations.
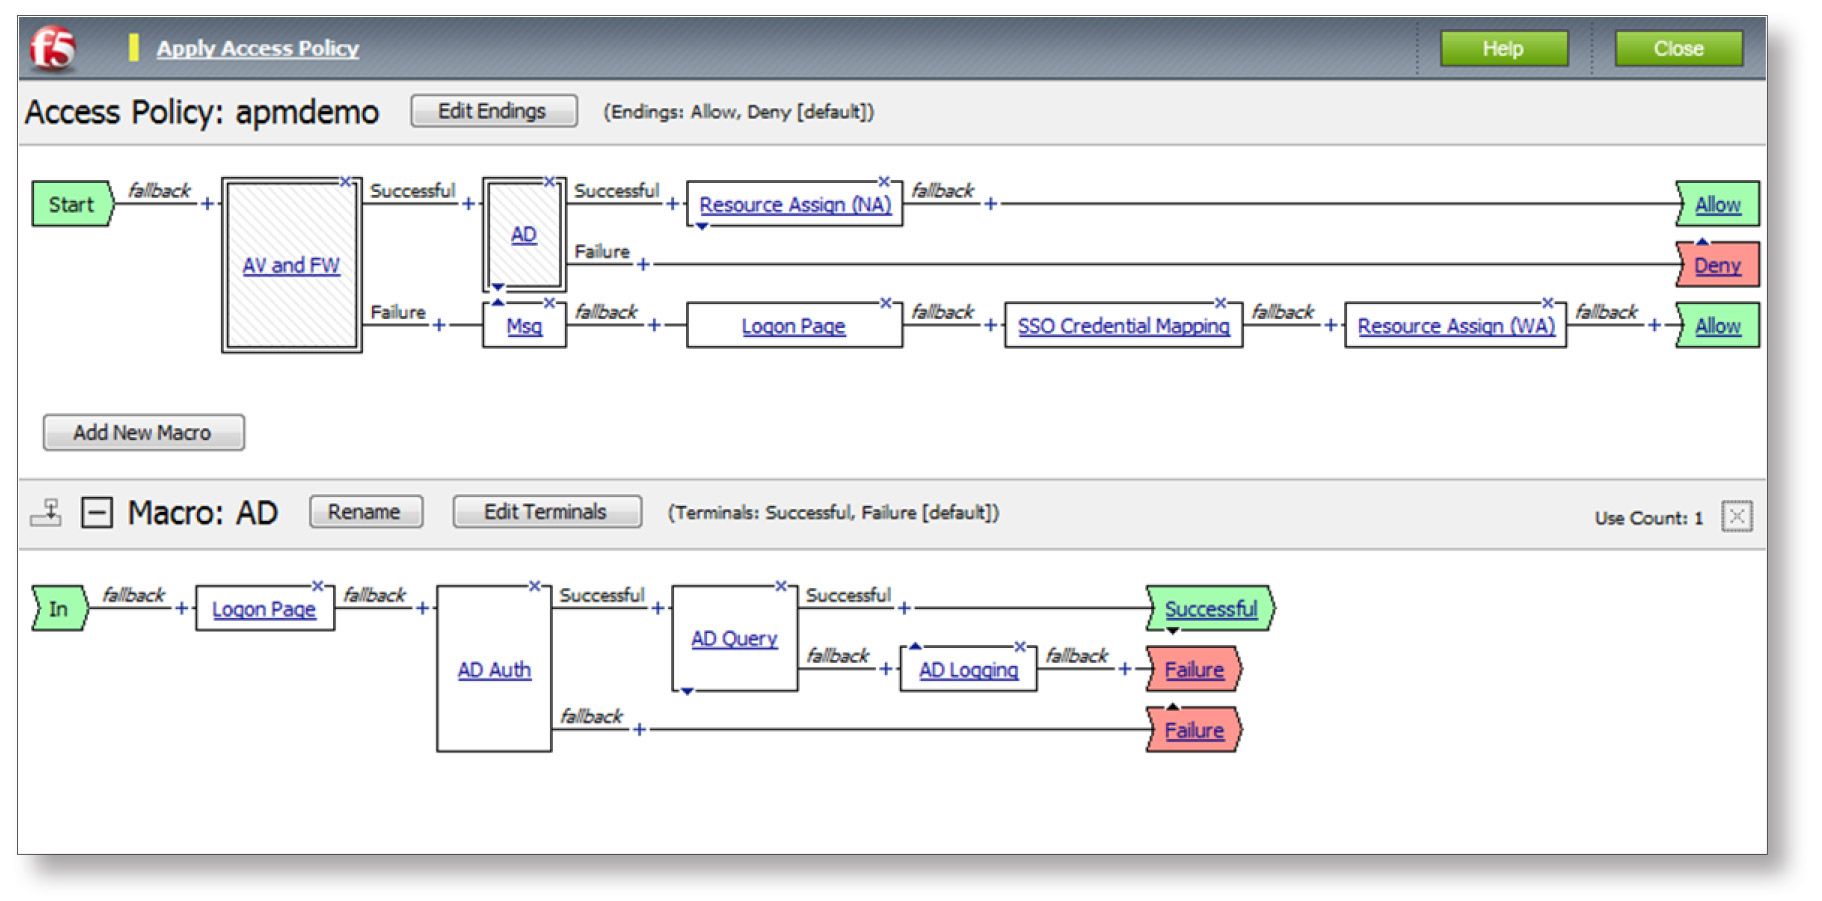
BIG-IP APM comprend une interface utilisateur graphique Visual Policy Editor (VPE) qui facilite la création, la modification et la gestion de politiques contextuelles tenant compte de l’identité, notamment des politiques déterminant quels utilisateurs peuvent accéder à quelles applications et dans quel cloud.
La sécurité au-delà du mot de passe
Outre la vérification de l’identité de l’utilisateur, la sécurité mobile Zero Trust nécessite une solution de gestion unifiée des terminaux (UEM) capable de contrôler la posture de sécurité des appareils et le statut d’autorisation des applications. Ainsi, seuls les utilisateurs, appareils et applications de confiance peuvent accéder aux ressources de l’entreprise depuis le cloud. Zero Sign-On d’Ivanti remplit ce rôle en fournissant un accès conditionnel aux services cloud depuis les applications mobiles et les navigateurs. Contrairement aux approches de sécurité traditionnelles, Zero Sign-On (anciennement MobileIron Access) met en corrélation l’identité de l’utilisateur avec des sources d’informations spécifiques, telles que la posture de sécurité de l’appareil et l’état de l’application. Ivanti Zero Sign-On garantit que :
- Les données professionnelles ne peuvent pas être stockées sur des appareils non sécurisés
- Les utilisateurs ne peuvent pas se connecter à des applications non gérées
- Les informations ne peuvent pas être partagées via des services cloud non autorisés
En plus de fournir un accès conditionnel qui vérifie la sécurité de l’utilisateur, de l’appareil, de l’application et du réseau avant d’autoriser l’accès au cloud, Ivanti Zero Sign-On permet aux services informatiques d’adopter facilement des solutions de pointe telles que l’authentification sans mot de passe généralisée (ZSO) et l’authentification multifacteur (MFA). Voici comment elles fonctionnent :
En plus de fournir un accès conditionnel qui vérifie la sécurité de l’utilisateur, de l’appareil, de l’application et du réseau avant d’autoriser l’accès au cloud, Ivanti Zero Sign-On permet aux services informatiques d’adopter facilement des solutions de pointe telles que l’authentification sans saisie d’identifiants (ZSO) généralisée et l’authentification multifacteur (MFA). Voici comment elles fonctionnent :
- Zero Sign-On élimine le recours aux mots de passe en faisant de l’appareil mobile lui-même l’identifiant d’entreprise sécurisé, permettant ainsi un accès fluide aux applications de productivité et aux contenus. À titre d’exemple, un client d’Ivanti a indiqué que le ZSO avait non seulement réduit le risque d’attaques par hameçonnage, mais aussi réduit de 70 % le temps moyen de connexion aux applications (de 7 à 2 secondes). Chaque mois, sur 100 000 connexions, cela représente un gain de temps de près de 140 heures.
- L’authentification multifacteur intervient lorsqu’un appareil n’est pas reconnu ou n’est pas conforme, permettant aux utilisateurs de vérifier rapidement leur identité et de sécuriser leur appareil au moyen de notifications push. Cette technologie permet également de configurer rapidement et facilement de nouveaux appareils ou utilisateurs grâce à l’inscription en une seule étape. Ivanti associe également la MFA au ZSO pour proposer l’authentification multifacteur sans mot de passe, qui s’appuie sur plusieurs facteurs, notamment la biométrie, les certificats et le niveau de conformité de l’appareil, afin d’authentifier l’identité de l’utilisateur.
Déploiement
Les clients Ivanti qui ont déployé F5 BIG-IP APM dans le cadre de leur plateforme UEM mobile peuvent utiliser BIG-IP APM comme fournisseur d’identité (IDP) lors du déploiement d’Ivanti Zero Sign-On en mode IDP délégué (ou chaînage d’IDP). Dans ce scénario, BIG-IP APM fait office d’IDP principal, mais s’appuie sur Ivanti Zero Sign-On pour bénéficier de ses capacités d’authentification uniques. Par exemple, lorsque des requêtes sont envoyées à des applications cloud telles que Salesforce et Office365, elles sont authentifiées par BIG-IP APM, qui les transmet ensuite à Ivanti Zero Sign-On afin de vérifier que l’appareil source est bien géré. Si l’appareil n’est pas géré, Ivanti Zero Sign-On renvoie la requête à BIG-IP APM afin que des mesures correctives soient prises, comme le blocage, l’ajout à une liste de refus, etc.
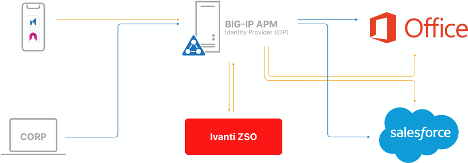
Dans le déploiement ci-dessus, BIG-IP APM contrôle le flux et applique les politiques de sécurité. Seul le trafic SSO provenant des terminaux mobiles est transmis à Ivanti Zero Sign-On pour vérification.
Résumé : une sécurité Zero Trust adaptée aux méthodes de travail modernes
À mesure que les entreprises adoptent une combinaison de services cloud, d’applications mobiles et d’appareils intelligents, les équipes informatiques ont besoin d’une solution centralisée et évolutive pour appliquer les politiques, suivre et contrôler la conformité, et produire des rapports à ce sujet. Ivanti Zero Sign-On et BIG-IP APM fonctionnent de concert pour proposer une approche fondée sur les normes, qui sécurise l’ensemble des services cloud d’une organisation sans nécessiter d’intégrations propriétaires.
Ivanti « a été conçu spécifiquement pour permettre aux entreprises internationales de sécuriser et de gérer les appareils et applications mobiles », a déclaré Nayaki Nayyar, présidente de la division Service Management Solution et directrice des produits chez Ivanti. « En nous associant à F5, nous pouvons offrir à nos clients une expérience collaborateur optimale, tout en améliorant la mise à disposition des applications, en appliquant des politiques de sécurité essentielles et, à terme, en augmentant la productivité mobile. »
Une solution intégrée associant BIG-IP APM à Ivanti Zero Sign-On garantit que seuls les utilisateurs fiables et gérés utilisant des appareils autorisés peuvent accéder aux ressources de l’entreprise, tout en offrant au service informatique des niveaux élevés de visibilité, de contrôle et de sécurité sur les appareils non gérés. Cette solution intégrée offre une expérience fluide aussi bien aux utilisateurs finaux qu’aux responsables informatiques, permettant aux employés d’accéder facilement aux données essentielles et de prendre des décisions stratégiques cruciales, quels que soient leur lieu de travail et l’appareil qu’ils utilisent.
En savoir plus
Webinaire : en finir avec les mots de passe grâce au Zero Sign-On
DÉFIS
- Les applications mobiles sont devenues le principal moyen pour les utilisateurs professionnels d’accéder aux services cloud
- Les solutions de sécurité traditionnelles conçues pour les PC ne suffisent pas à protéger les données dans le cloud
- Les applications peuvent être hébergées n’importe où et accessibles depuis n’importe quel endroit. La sécurité doit donc couvrir les clouds publics et privés, les appareils mobiles, les plateformes en tant que service, ainsi que les applications et les données sur site.
AVANTAGES
- Protégez les données grâce à une autorisation conditionnelle basée sur le niveau de sécurité de l’appareil, de l’application et du cloud
- Simplifiez l’authentification grâce à une authentification unique (SSO) fluide
- Accélérez les processus de remédiation pour garantir une productivité continue
- Conservez des journaux détaillés à des fins d’audit et de reporting de conformité
- Adoptez une approche fondée sur des normes, dont l’efficacité est avérée pour assurer une sécurité cloud évolutive et de pointe
- Ne laissez aucune faille grâce à une plateforme complète de sécurité mobile et cloud de bout en bout