Protégez les applications et les API en sécurisant l’infrastructure sous-jacente
La sécurité des applications dépend de celle de l’infrastructure sur laquelle elles s’exécutent. Pour donner vie aux expériences numériques proposées à vos clients, il est essentiel de protéger votre réseau et vos protocoles de session, ainsi que vos charges de travail cloud natives.
L’essor du cloud et des risques architecturaux
La popularité croissante des applications cloud natives et multicloud accroît les risques, car les contrôles de sécurité traditionnels ne sont pas conçus pour protéger des architectures dynamiques et fortement distribuées. Les entreprises ne disposent pas de la visibilité et du contrôle nécessaires pour identifier les différentes menaces de sécurité susceptibles de découler d’une seule campagne d’attaque coordonnée, telles que le déni de service, l’usurpation de protocole, les logiciels malveillants chiffrés et l’exploitation abusive d’API cloud mal configurées.
Les entreprises comptent sur leurs fournisseurs d’infrastructures cloud pour combler ces lacunes, mais les modèles de responsabilité, les niveaux de sécurité et les outils cloud natifs varient d’un fournisseur à l’autre. En outre, la migration des applications vers le cloud n’élimine pas les risques qui pèsent sur les protocoles réseau et de session critiques assurant l’ensemble du trafic numérique. En réalité, la surface d’attaque est très susceptible de s’étendre, car les infrastructures cloud natives manquent souvent d’observabilité et de sécurité, ce qui crée d’importants angles morts et offre aux attaquants des possibilités susceptibles d’entraîner des interruptions de service, des pannes et de compromettre l’activité de l’entreprise.
De nombreuses organisations connaissent des évolutions simultanées de leurs architectures d’entreprise et applicatives, de leurs méthodes de développement et de leurs modèles économiques, qui se conjuguent pour accroître la complexité et les risques.
Modernisation des applications et de l’infrastructure
Les applications et les API sont généralement déployées au moyen d’architectures distribuées composées de microservices faiblement couplés, une conception qui facilite la livraison rapide de nouvelles fonctionnalités et intégrations. Cependant, la modernisation accroît la complexité et élargit la surface d’attaque. Bien que de nombreuses organisations comprennent l’importance de la sécurité des applications, le maillon faible reste souvent l’infrastructure sous-jacente à la logique métier.
Sans une visibilité adéquate sur l’infrastructure applicative, les entreprises verront apparaître des failles dans leurs dispositifs de sécurité, notamment au niveau de la sécurité des réseaux et des sessions, des conteneurs, des outils d’orchestration, des machines virtuelles et des API des fournisseurs de services cloud, autant d’éléments qui augmentent le risque de compromission et de violation de données. Les vulnérabilités et les erreurs de configuration au niveau de l’infrastructure exposent les applications à l’exfiltration de données, aux modifications du noyau, aux images non autorisées, aux logiciels de minage de cryptomonnaies et au vol d’identifiants.
Analyse d’une violation de données : risque architectural
Une attaque sophistiquée commençant par l’exploitation d’une vulnérabilité sur un serveur web peut offrir un point d’appui permettant l’exécution de code à distance. À partir de là, un attaquant peut élever ses privilèges et se déplacer latéralement jusqu’à une base de données contenant des informations sensibles. Cette base de données peut contenir des identifiants utilisateur, mais surtout une clé non sécurisée donnant accès à une API interne est-ouest. Cette clé permettrait aux attaquants de modifier les contrôles de sécurité et d’exfiltrer d’immenses quantités de données sensibles.
De nombreuses organisations connaissent des transformations simultanées de leurs architectures d’entreprise et applicatives, de leurs méthodes de développement et de leurs modèles économiques, qui se conjuguent pour accroître la complexité et les risques. Une visibilité accrue est indispensable, car les attaquants tirent parti des possibilités élargies qu’offrent les nouveaux paradigmes applicatifs, tels que les architectures multicloud.
Principaux avantages
Visibilité accrue
Protégez les protocoles critiques et bénéficiez d’une observabilité multicloud grâce au déchiffrement et à l’analyse des données de télémétrie issues des charges de travail cloud, où qu’elles soient déployées.
À l’échelle du cloud
Alliez performance et agilité pour garantir la disponibilité et automatiser la boucle de protection, de l’analyse à l’application des politiques.
Détection efficace
Bénéficiez d’une protection en temps réel grâce à une analyse rétrospective portant sur des milliards de points de données collectés chaque jour, ainsi que du contexte et des workflows nécessaires pour accélérer la remédiation.
Intégration à l’écosystème
Intégrez vos outils de sécurité, votre SIEM et les plateformes de vos fournisseurs cloud afin de recueillir et d’organiser des informations exploitables.
Sécurisez l’ensemble de votre infrastructure numérique, du réseau aux charges de travail dans le cloud
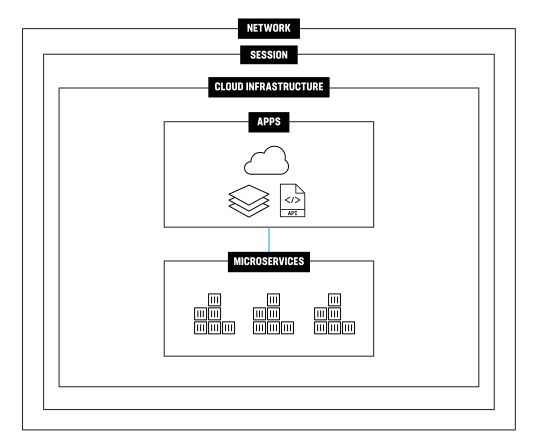
F5 assure une protection complète de tous les composants architecturaux dont dépendent vos applications et vos API, en renforçant leur résilience face aux attaques par déni de service, en éliminant les logiciels malveillants chiffrés et en détectant les exécutables anormaux dans les charges de travail cloud afin de prévenir proactivement toute compromission.
Fonctionnalités principales
Renforcement des protocoles critiques
Sécurisez les infrastructures à grande échelle en protégeant les protocoles réseau et de session qui sous-tendent le trafic numérique.
Télémétrie de bout en bout
Obtenez des informations exploitables sur l’ensemble de l’infrastructure cloud native et de la pile applicative.
Détection des menaces chiffrées
Optimisez l’efficacité opérationnelle et la protection grâce au déchiffrement basé sur des politiques et à l’orientation du trafic vers plusieurs dispositifs d’inspection.
Remédiation proactive
Automatisez les workflows de sécurité grâce à la détection des anomalies, au contexte généré automatiquement et à des analyses exploitables.
Comment F5 protège-t-il l’infrastructure applicative ?
Les solutions F5 sécurisent l’infrastructure applicative afin de réduire les risques et de protéger les applications web et les API contre les attaques ciblant les protocoles critiques et les charges de travail cloud natives. Elles offrent une observabilité sur l’ensemble de l’infrastructure sur laquelle les applications sont développées, déployées et exploitées, une infrastructure de plus en plus décentralisée, distribuée et multicloud.
Les solutions F5 offrent des performances à l’échelle du cloud et une parfaite maîtrise des protocoles pour se protéger contre les attaques DDoS volumétriques, le détournement DNS et les menaces chiffrées qui contournent les écosystèmes de sécurité complexes.
La protection des charges de travail dans le cloud fournit une télémétrie approfondie et une détection des intrusions hautement efficace pour les charges de travail des applications modernes. Elle associe des règles et l’apprentissage automatique afin de détecter les attaques en temps réel sur l’ensemble de la pile d’infrastructure : API des fournisseurs de cloud, instances de machines virtuelles, conteneurs et Kubernetes. Grâce à la détection comportementale, les solutions F5 peuvent identifier les menaces internes et externes, ainsi que les risques de perte de données pour les applications cloud natives.
Comme l’a écrit Aditya Sood du bureau du directeur technique de F5, « Une stratégie d’observabilité permettant de détecter rapidement les attaques potentielles offre la possibilité de réagir sans délai et de neutraliser une attaque. »1 Associée à la protection des applications web et des API, elle permet aux entreprises d’adopter une approche de détection en profondeur des menaces de sécurité qui ciblent les applications, les API et l’infrastructure cloud native sur laquelle elles s’exécutent.
Une stratégie d’observabilité permettant de détecter rapidement les attaques potentielles offre la possibilité de réagir sans délai et de neutraliser une attaque.
Conclusion
À mesure que les organisations modernisent leurs architectures applicatives, les surfaces d’attaque s’étendent. Des acteurs malveillants très sophistiqués emploient diverses techniques pour exploiter les applications web et les API, allant de l’exploitation des vulnérabilités et du détournement de la logique métier aux logiciels malveillants chiffrés qui se propagent latéralement au sein des infrastructures cloud natives.
Les promesses du cloud computing s’accompagnent de risques considérables. Un monde numérique hybride et multicloud accroît intrinsèquement la complexité en raison des différences de niveaux de sécurité et de contrôles entre des environnements disparates. Cette complexité ne peut pas être éliminée, mais elle peut être maîtrisée : c’est le défi que les responsables technologiques doivent relever et auquel les fournisseurs cherchent à répondre.2
La complexité ne peut pas être éliminée, mais elle peut être maîtrisée. C’est le défi que les responsables technologiques doivent relever et auquel les fournisseurs cherchent à répondre.