Des services de postes de travail résilients et sécurisés proposés par Omnissa et F5
Fourniture de services de postes de travail virtuels et d’applications
Le portefeuille Omnissa permet aux équipes informatiques de fournir des postes de travail et des applications virtuels, ainsi que des applications locales ou natives, du centre de données au cloud. Les utilisateurs bénéficient ainsi d’un espace de travail numérique unifié dans un environnement familier, accessible depuis n’importe quel appareil ou emplacement. À mesure que les entreprises étendent leur utilisation de ces modèles de mise à disposition pour favoriser un travail hybride sécurisé, elles sollicitent de plus en plus l’infrastructure réseau sous-jacente.
F5 et Omnissa collaborent depuis longtemps dans le cadre d’intégrations stratégiques, notamment avec Horizon Omnissa Access et Workspace ONE. La F5 Application Delivery and Security Platform (F5 ADSP) enrichit le portefeuille d’Omnissa en offrant une fiabilité, une évolutivité et une sécurité accrues dans des environnements multicloud hybrides complexes.
Accès à distance sécurisé pour Omnissa Horizon
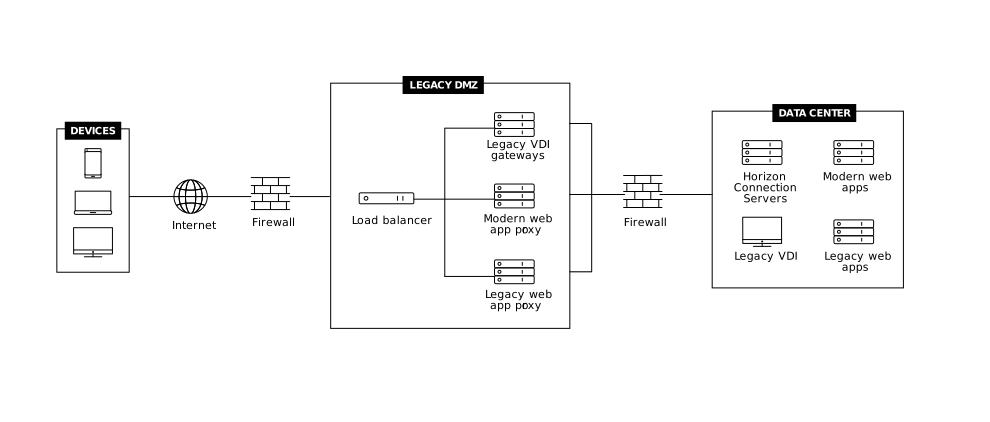
Avec les solutions multifournisseurs pour la zone démilitarisée (DMZ), chaque produit nécessite souvent sa propre passerelle ou son propre proxy, ce qui accroît la complexité.
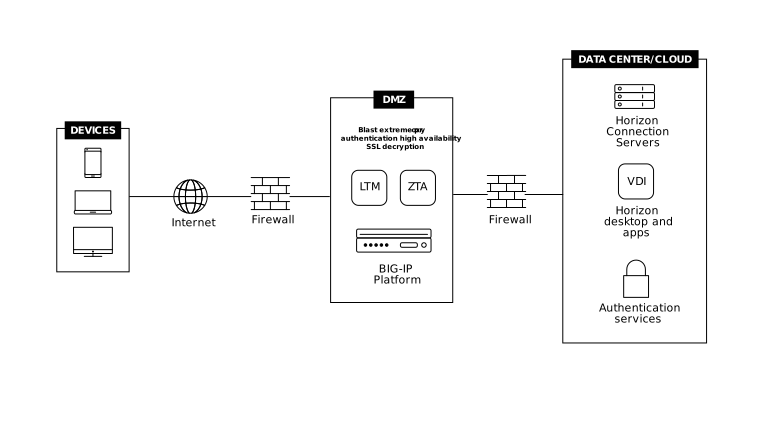
F5 BIG-IP Zero Trust Access (anciennement APM) peut servir d’infrastructure de postes de travail virtuels (VDI) et de proxy applicatif, afin que les administrateurs puissent regrouper les architectures DMZ sur une plateforme unique, assurant ainsi une sécurité robuste pour les applications modernes et héritées, qui peuvent inclure du matériel physique et des solutions virtualisées dans la DMZ.
Équilibrage de charge pour les serveurs UAG et les serveurs de connexion Horizon
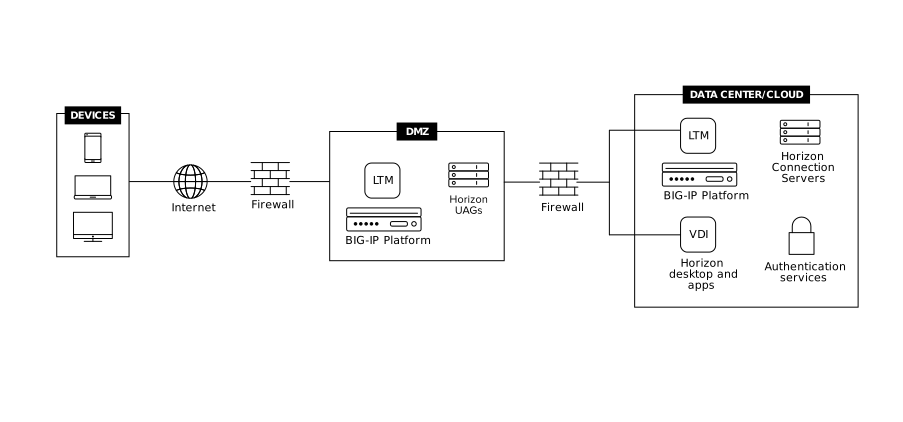
Horizon Unified Access Gateway (UAG) et les serveurs de connexion fonctionnent ensemble au sein d’une architecture sécurisée à plusieurs niveaux afin de fournir un accès à distance. Les UAG sont déployées dans la DMZ pour servir de point d’entrée sécurisé, tandis que les serveurs de connexion résident dans le réseau interne de confiance afin de gérer la mise à disposition des postes de travail et des applications.
Lorsque des UAG sont déployées, l’intégration de F5 BIG-IP Local Traffic Manager (LTM) fournit des fonctionnalités essentielles d’équilibrage de charge, notamment la haute disponibilité, la répartition du trafic et un point d’accès unique et stable. Cette approche favorise la résilience des déploiements d’UAG tout en garantissant une expérience utilisateur fluide et la continuité des opérations.
Répartition de charge globale des serveurs et basculement
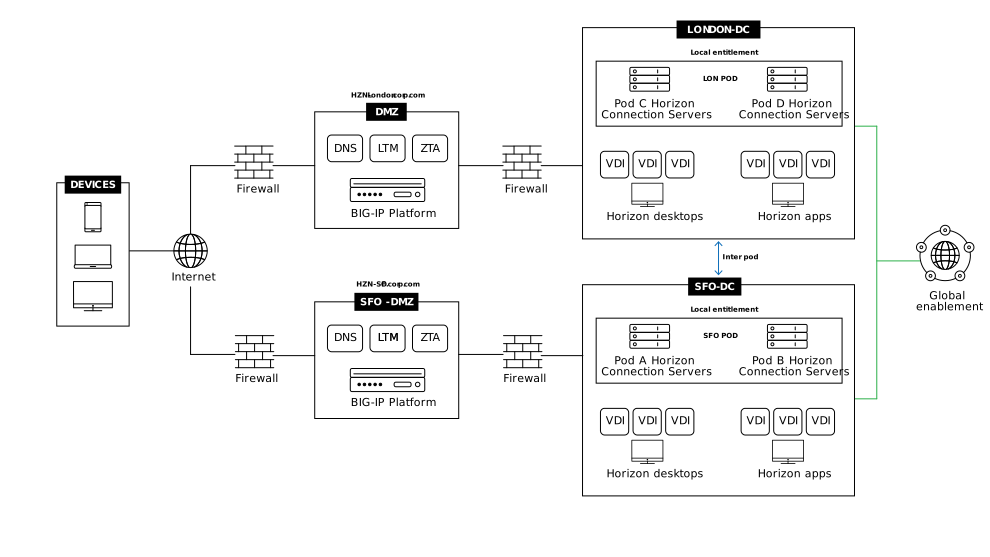
Les entreprises qui exploitent plusieurs sites et centres de données peuvent simplifier la gestion des espaces de noms et mettre en œuvre des stratégies intelligentes de continuité des services tenant compte de la disponibilité grâce à F5 BIG-IP DNS. En regroupant plusieurs sites sous un même espace de noms, BIG‑IP DNS permet d’orienter le trafic à l’échelle mondiale en fonction de l’emplacement et de la disponibilité, afin de prendre en charge des modèles de continuité d’activité et de reprise après sinistre (BC/DR), tels que les modèles actif/actif ou actif/veille.
Cette approche permet aux entreprises de maintenir la disponibilité des applications en cas d’indisponibilité d’un site ou d’opérations de maintenance planifiées, réduisant ainsi considérablement l’impact sur l’activité grâce à un basculement automatique qui s’effectue en quelques minutes plutôt qu’en plusieurs heures.
Intégrations avec Omnissa Access
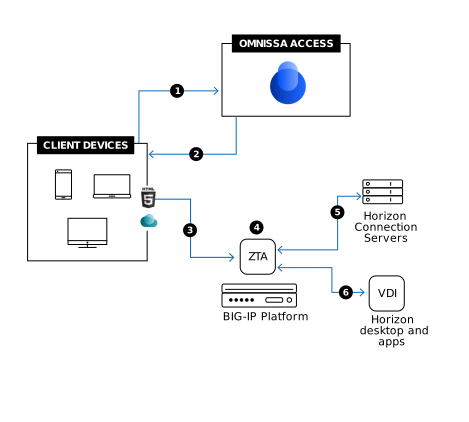
Omnissa Access fournit un portail d’accès centralisé permettant de mettre à disposition les postes de travail et les applications Horizon. Lorsqu’il est intégré à F5 BIG-IP Zero Trust Access, les entreprises bénéficient d’une architecture d’accès différenciée qui prend en charge les déploiements Horizon multisites et multipods via le portail Omnissa Access.
Cette intégration permet un accès sécurisé aux postes de travail et aux applications Horizon dans des environnements distribués. Ensemble, F5 BIG-IP Zero Trust Access et Omnissa Access offrent une expérience d’authentification unique fluide, ainsi que l’évolutivité, la résilience et le contrôle des politiques nécessaires aux environnements d’entreprise.
Principaux avantages
Accès sécurisé avec une prolifération réduite des DMZ
Simplifiez la gestion de la DMZ grâce à un proxy VDI et applicatif qui regroupe les architectures DMZ sur une plateforme unique afin de réduire la complexité.
Acheminez intelligemment le trafic UAG et Connection Server
Garantissez une haute disponibilité, une répartition du trafic et une évolutivité transparente des fonctions d’accès à Horizon afin de simplifier l’accès et d’éliminer les points de défaillance uniques.
Sécurité renforcée
Déployez un proxy complet pour bénéficier d’une protection de bout en bout et vous défendre contre les attaques DDoS applicatives, réseau et multivecteurs.
Résilience renforcée
Activez l’équilibrage global de la charge des serveurs et le basculement transparent afin de garantir la disponibilité et les performances des applications de bureau virtuel.
Étendre les services au cloud
F5 prend en charge aussi bien les déploiements sur site que leur extension au cloud.