Sécuriser les identités pour Office 365
Vue d’ensemble
Microsoft Office 365 est un choix populaire lorsque vous souhaitez externaliser les coûts de gestion et d’infrastructure liés à l’exploitation d’applications courantes telles que la messagerie électronique et d’autres outils de productivité. Office 365 permet d’utiliser un modèle d’identité fédérée qui vous donne un contrôle total sur l’identité d’un utilisateur, y compris les hachages de ses mots de passe.
L’utilisation de BIG-IP Access Policy Manager (APM) vous permet de fournir une gestion des identités fédérées sécurisée entre votre annuaire Active Directory existant et Office 365, sans la complexité liée à l’ajout de couches supplémentaires de serveurs Active Directory Federation Services (ADFS) et de serveurs proxy. Vous pouvez utiliser de nombreuses fonctionnalités de sécurité avancées d’APM, telles que les restrictions géographiques et l’authentification multifacteur, afin de renforcer la protection de l’accès à Office 365.
Considérations
Une fois que vous avez décidé de migrer les utilisateurs vers Office 365, vous devez choisir un modèle de connexion. De nombreuses grandes organisations optent pour un modèle d’identité fédérée afin de conserver un contrôle interne total sur les hachages de mots de passe.
Dans le modèle d’identité fédérée, Office 365 utilise le langage SAML (Security Assertion Markup Language) pour authentifier les utilisateurs à l’aide de votre service Active Directory existant (le fournisseur d’identité ou IdP). Le choix de l’authentification fédérée nécessite d’autoriser Office 365 à accéder à vos serveurs Active Directory et à interpréter les demandes d’authentification SAML.
Une façon d’y parvenir consiste à utiliser des serveurs Microsoft Active Directory Federation Services (ADFS) et des serveurs proxy ADFS pour gérer les accès sécurisés et faire office de fournisseur d’identité (IdP) SAML.
Mais il existe une solution plus simple.
Avec BIG-IP Local Traffic Manager (LTM) et Access Policy Manager (APM), vous pouvez supprimer soit uniquement les serveurs proxy ADFS, soit les serveurs proxy ADFS et les serveurs ADFS eux-mêmes. Dans les deux cas, les stratégies de protection avancée proposées par BIG-IP (fonctionnalités de pare-feu, restrictions géographiques et de réputation, préauthentification, entre autres) peuvent être utilisées pour protéger votre infrastructure d’annuaire stratégique.
Le remplacement des serveurs proxy ADFS vous permet de bénéficier d’une haute disponibilité ainsi que de services de préauthentification pour les serveurs ADFS, fournis par une plateforme sécurisée et certifiée comme pare-feu.
Le remplacement à la fois des serveurs proxy ADFS et des serveurs ADFS eux-mêmes offre les mêmes avantages en matière de sécurité et de pré-authentification, tout en simplifiant l’infrastructure.
Les clients peuvent être préauthentifiés à l’aide de contrôles avancés, tels que l’authentification à deux facteurs, les certificats clients, etc. Vous pouvez également mettre en place des contrôles des terminaux, portant notamment sur leur emplacement et leur réputation.
Le déploiement de BIG-IP pour protéger ou remplacer des serveurs ADFS peut être considérablement simplifié grâce au modèle iApp F5 ADFS. Les modèles iApp transforment la création de configurations avancées en un processus simple, guidé par un assistant, qui aboutit à une configuration testée et vérifiée.
Une fois que vous disposez d’un fournisseur d’identité SAML opérationnel, vous pouvez étendre cette fédération d’identités à de nombreux autres services et applications compatibles avec SAML, afin de bénéficier de l’authentification unique sur de nombreuses autres applications SaaS accessibles sur le Web.
Étapes
Tout d’abord, vous devrez choisir le modèle de déploiement. Les différentes options sont présentées en détail dans la série d’articles de F5 sur ADFS.
1. Une fois que vous avez choisi un modèle de déploiement répondant à vos besoins, consultez le Guide de déploiement d’ADFS et téléchargez le modèle iApp.
2. Assurez-vous de disposer des identifiants et des autorisations nécessaires pour modifier la configuration de vos serveurs Active Directory.
3. Déployez vos systèmes BIG-IP et testez la haute disponibilité, la connectivité réseau, etc.
4. Exécutez le modèle iApp et saisissez les informations requises. Vous disposez maintenant d’une installation de base opérationnelle.
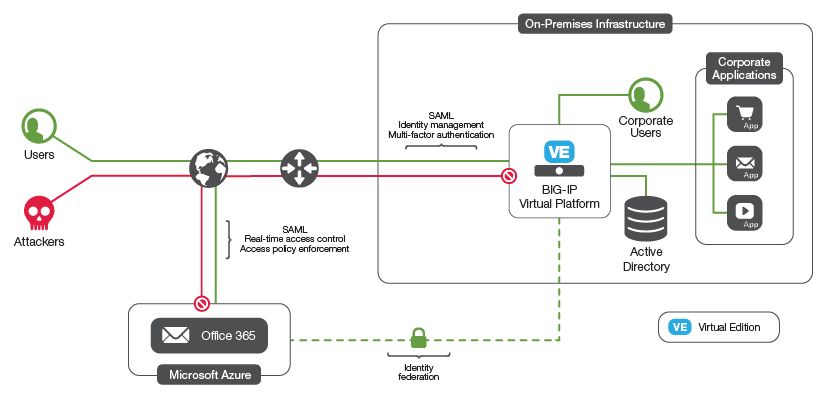
Résultat
Un accès simplifié, sécurisé et administré à Office 365 pour les utilisateurs.
Si vous souhaitez découvrir les méthodes d’authentification avancées, consultez BIG-IP Access Policy Manager Policy Manager : authentification et authentification unique.